Noong Lunes, ibinunyag ng non-custodial merchant payment processor na Swiss Bitcoin Pay na natuklasan nitong may isang malisyosong gumagamit ang nakakuha ng access sa mga panloob na sistema ng kumpanya. Iniulat ng kumpanya na naniniwala ang team na na-access ng gumagamit ang impormasyon gaya ng mga email address ng customer, mga bitcoin address, at mga IBAN.
Ang Swiss Bitcoin Pay ay biglang naglaho matapos ang isang misteryosong nanghihimasok
ISINULAT NI

IBAHAGI
Mga Pangunahing Takeaways
- Ibinunyag ng Swiss Bitcoin Pay noong Setyembre 14 na ang impormasyong gaya ng mga email, bitcoin address at IBAN ay maaaring napunta sa maling kamay.
- Sumali ang kumpanya sa hindi bababa sa 5 crypto firm na tinamaan ng mga data breach noong 2026, na nagbibigay sa mga scammer ng mas maraming “ammo.”
- Sinasabi ng Swiss Bitcoin Pay na ligtas ang mga pondo, ngunit nananatiling offline ang mga server nito habang inaayos ang breach noong Setyembre 14.
Malisyosong Gumagamit Nakakuha ng Access sa mga Sistema ng Swiss Bitcoin Pay
Noong 2026 ay hindi nagkulang sa mga data breach, at noong Setyembre 14, ipinaliwanag ng Swiss Bitcoin Pay na maaaring na-access ang mga sistema nito ng isang “malisyosong gumagamit.” Ang kumpanya, na itinatag noong huling bahagi ng 2022, ay isang non-custodial na BTC payment processor na maaaring gamitin ng mga merchant para tumanggap ng bitcoin.
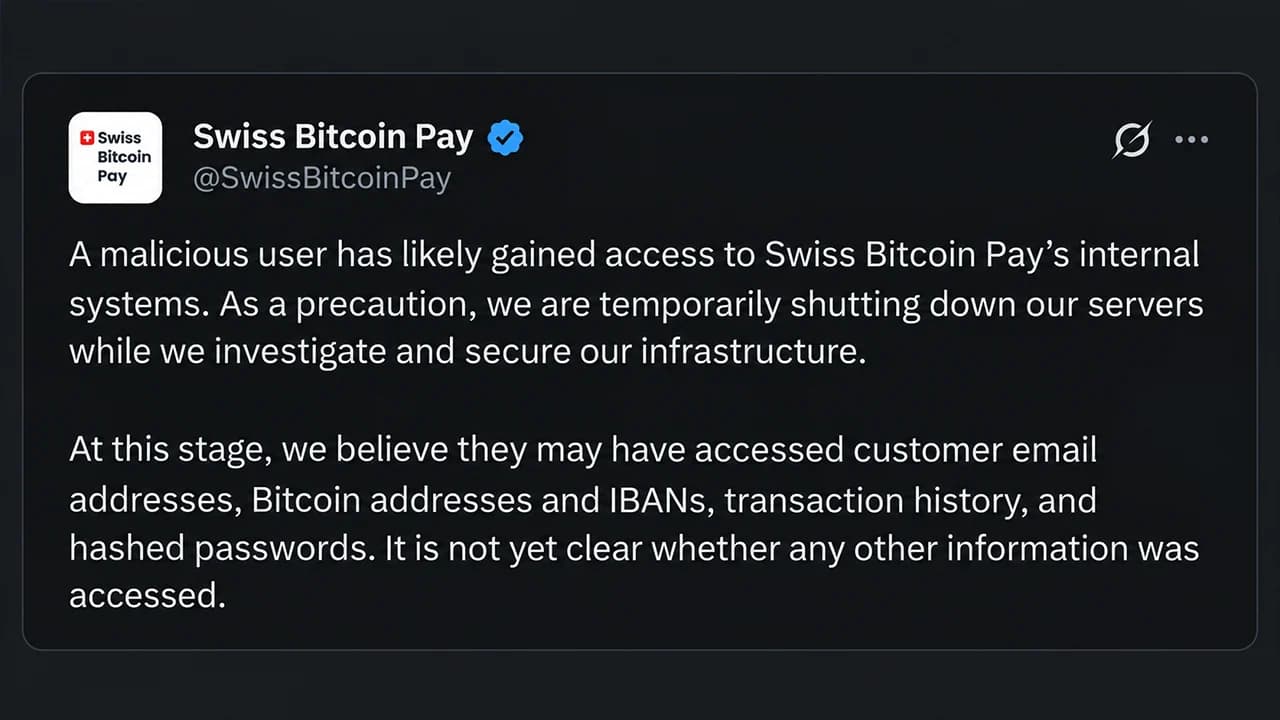
Ayon sa website ng kumpanya, ginagamit ang aplikasyon ng mahigit 1,000 merchant sa 21 bansa. Noong Lunes, ibinunyag ng opisyal na X account ang impormasyon tungkol sa breach. “Malamang ay may malisyosong gumagamit na nakakuha ng access sa mga panloob na sistema ng Swiss Bitcoin Pay. Bilang pag-iingat, pansamantala naming isinasara ang aming mga server habang iniimbestigahan at sinisiguro namin ang aming imprastraktura,” isinulat ng Swiss Bitcoin Pay.
Pagkatapos ay ipinaliwanag ng team na sa tingin nila ay maaaring “na-access ng gumagamit ang mga email address ng customer, mga Bitcoin address at mga IBAN, kasaysayan ng transaksyon, at mga hashed password.”
Humaharap ang Industriya ng Crypto sa Alon ng mga Data Breach
Dumarating ang balitang ito habang noong 2026 ay nakakita ng tila dambuhalang alon ng mga data breach sa industriya ng crypto, at ang insidente ng Revolut nitong linggo. Ayon sa mga ulat, tumugon ang Revolut sa isang email domain ng ahensya ng gobyerno na pinatatakbo ng isang malisyosong operator.
Iniulat na isiniwalat ng Revolut ang impormasyon ng address sa bahay, mga email, mga numero ng telepono, mga kopya ng pasaporte o lisensya sa pagmamaneho, mga selfie para sa beripikasyon, at mga IBAN. Kasabay nito, tinamaan ng mga data breach ang Trezor, Pocket Bitcoin, Bits of Gold, at Safepal. Sinabi ng Swiss Bitcoin Pay na “ligtas” ang mga pondo ng gumagamit at na “anumang halagang dapat ibalik sa mga gumagamit ay ganap na ibabalik.” Idinagdag ng team na hindi nila alam kung kailan sila muling magbubukas, ngunit ginagawa nila ang lahat para rito.
Ang mga customer at gumagamit ng alinman sa mga kumpanyang ito na nakaranas ng mga data breach ay dapat magpalagay na ang kanilang personal na impormasyon, mga email, mga numero ng telepono, at mga address sa bahay ay malamang na kilala na. Sa susunod, ang pinakamainam na magagawa ng mga apektadong customer ay magbantay at manatiling alerto sa mga pagtatangkang phishing, pekeng suporta, mga huwad na sulat, at mga hindi kilalang tumatawag.



Ang artikulong ito ay isinalin mula sa Ingles gamit ang AI. Ang orihinal na bersyon sa Ingles ang opisyal na pinagmumulan; maaaring maglaman ng mga kamalian ang mga awtomatikong pagsasalin, lalo na sa legal at regulatoryong terminolohiya.