ผู้โจมตีได้ยึดครองระบบอีเมลของ Foundation และส่งจดหมายแจ้งเรียกคืนกระเป๋าเงินฮาร์ดแวร์ปลอม ซึ่งระบุชื่อจริง ที่อยู่ และรายละเอียดการซื้อของลูกค้า บริษัทระบุว่าได้ขับไล่ผู้บุกรุกออกภายใน 10 นาทีหลังจากได้รับรายงานจากผู้ใช้ แต่ข้อมูลส่วนบุคคลดังกล่าวได้ก่อให้เกิดข้อสงสัยที่น่ากังวล
มูลนิธิผู้ผลิตกระเป๋าเงินฮาร์ดแวร์เจอเหตุข้อมูลลูกค้ารั่วไหล
เขียนโดย

แชร์
จุดสำคัญ
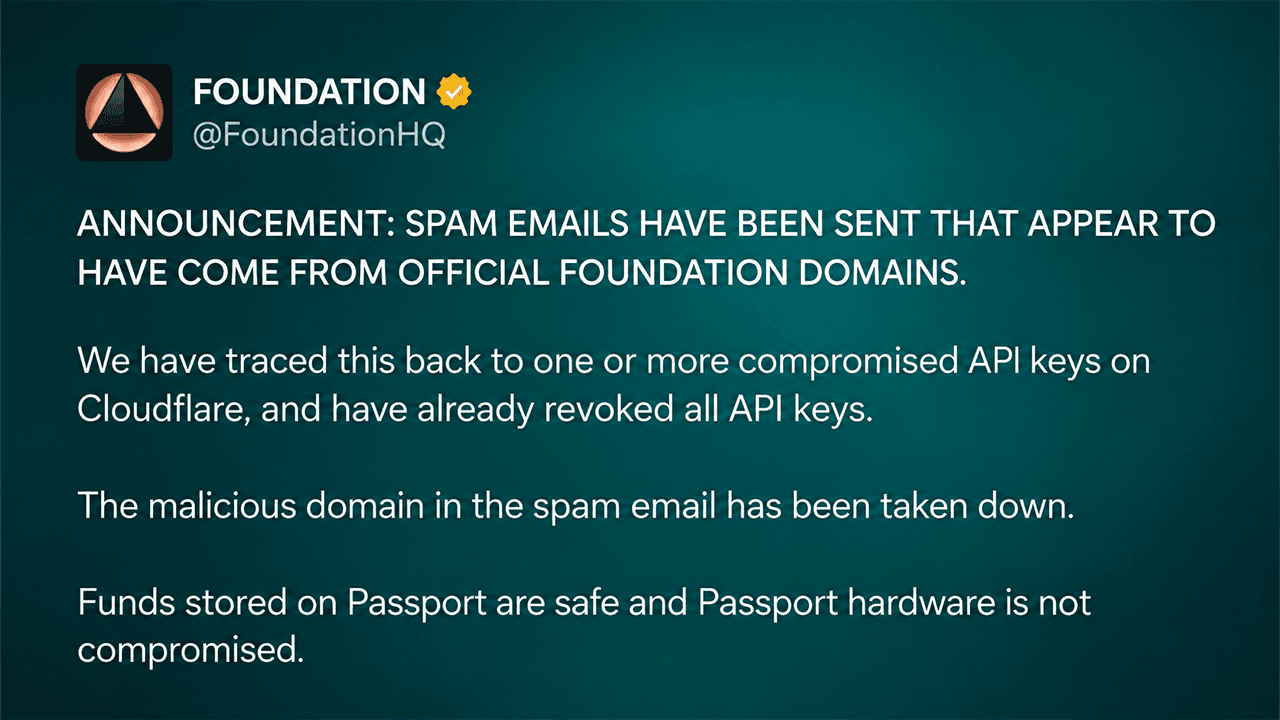
- Foundation ระบุว่า กุญแจ API ของ Cloudflare ที่ถูกบุกรุกได้ถูกใช้เพื่อส่งอีเมลฟิชชิ่งที่ปลอมตัวเป็นบริษัท
- Foundation ระบุว่าได้หยุดการโจมตีภายใน 10 นาทีหลังจากได้รับรายงานจากผู้ใช้ และเงินใน Passport ยังคงปลอดภัย
- การรั่วไหลข้อมูลลูกค้าของ Keystone เมื่อเร็วๆ นี้ ยิ่งเพิ่มความกังวลเกี่ยวกับการฟิชชิ่งที่เกี่ยวข้องกับกระเป๋าเงินฮาร์ดแวร์
กุญแจ API ที่ถูกเจาะทำให้อีเมลอย่างเป็นทางการกลายเป็นเหยื่อล่อฟิชชิ่ง
บริษัท Foundation ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ที่มีสำนักงานตั้งอยู่ที่บอสตัน ได้เปิดเผยเหตุการณ์นี้ในช่วงค่ำวันที่ 25 ตุลาคม โดยอธิบายว่า กุญแจ API ของ Cloudflare ที่ถูกแฮ็ก ทำให้ผู้โจมตีสามารถส่งข้อความที่ดูเหมือนมาจากโดเมนอย่างเป็นทางการของบริษัทได้
อีเมลดังกล่าวเตือนเจ้าของ Passport เกี่ยวกับการเรียกคืนผลิตภัณฑ์อย่างเร่งด่วน โดยอ้างว่าส่วนประกอบหน้าจอที่ถูกบุกรุกทำให้บิตคอยน์ของพวกเขาเสี่ยงต่อการถูกขโมย ผู้รับถูกนำทางไปยังเว็บไซต์ปลอมที่คล้ายกับแอป Envoy ของ Foundation ซึ่งผู้โจมตีพยายามขโมยวลีการกู้คืนหรือชักจูงเหยื่อให้โอนเงิน
ประกาศเบื้องต้นของบริษัทระบุว่า: “เงินที่เก็บไว้ใน Passport ปลอดภัย และอุปกรณ์ Passport ไม่ถูกบุกรุก” Foundation ได้เพิกถอนกุญแจ API ของ Cloudflare ปิดโดเมนที่เป็นอันตราย และบล็อกอีเมลที่ไม่ได้รับอนุญาตเพิ่มเติม CEO Zach Herbert กล่าวว่า บริษัทได้ดำเนินการภายใน 10 นาทีหลังจากได้รับรายงานจากผู้ใช้
ที่อยู่ลูกค้าเผยให้เห็นปัญหาความปลอดภัยที่ลึกซึ้งยิ่งขึ้น
การโจมตีนี้กลายเป็นเรื่องที่น่ากังวลยิ่งขึ้นเมื่อผู้รับค้นพบว่าข้อความฟิชชิ่งบางฉบับมีข้อมูลส่วนตัวที่ถูกต้อง รวมถึงที่อยู่บ้าน หมายเลขโทรศัพท์ และรายละเอียดการซื้อสินค้าในอดีต
Herbert ยอมรับว่า “โครงสร้างพื้นฐานด้านหลังบางส่วนของเราถูกบุกรุกผ่านช่องโหว่ในแอปพลิเคชันที่โฮสต์เอง” เขาได้ระบุชื่อแอปพลิเคชันดังกล่าวว่า Cal.com และชี้ว่าผู้โจมตีอาจเข้าถึงกล่องจดหมายสนับสนุนลูกค้าของ Foundation ได้
"เราจะหาให้ชัดเจนว่าเกิดอะไรขึ้น และจะแบ่งปันรายละเอียดเพิ่มเติมในวันพรุ่งนี้ ผมขอโทษอย่างยิ่ง" เฮอร์เบิร์ตเขียนบน X.
แหล่งข้อมูลอื่นที่อาจเป็นไปได้ ได้แก่ ข้อมูลลูกค้าที่รั่วไหลมาก่อนหน้านี้ และการซื้อสินค้าล่าสุดผ่านร้านค้า Shopify ของ Foundation บริษัทยังไม่ได้กำหนดขอบเขตการรั่วไหลอย่างครบถ้วน หรือเปิดเผยว่ามีผู้รับข้อความร้ายแรงจำนวนเท่าใด
แม้กระทั่งผู้สมัครงานในอดีตและบุคคลที่ติดต่อกับ Foundation เมื่อหลายปีก่อน ก็มีรายงานว่าได้รับอีเมลเช่นกัน ลูกค้าบางรายที่เคยขอให้ลบข้อมูลไปก่อนหน้านี้ ก็ตั้งคำถามว่าทำไมข้อมูลของพวกเขาจึงปรากฏในแคมเปญนี้
กระเป๋าเงินฮาร์ดแวร์ยังคงปลอดภัย แม้ภัยคุกคามฟิชชิ่งจะเพิ่มมากขึ้น
คำรับรองของ Foundation ชี้ให้เห็นว่า การถูกละเมิดในโครงสร้างพื้นฐานการสื่อสารของบริษัทนั้น แตกต่างจากการถูกละเมิดจริงของอุปกรณ์ Passport ซึ่งรวมถึงอุปกรณ์ Founder’s Edition, Core และ Prime เหตุการณ์นี้เกิดขึ้นหลังจาก Keystone เปิดเผยว่ามีการเข้าถึงเว็บไซต์โดยไม่ได้รับอนุญาต ซึ่งส่งผลกระทบต่อชื่อลูกค้า ที่อยู่จัดส่ง และข้อมูลการสั่งซื้อ บริษัทดังกล่าวก็ยืนยันเช่นกันว่า คีย์ส่วนตัวและวลีการกู้คืนไม่ได้ถูกละเมิด
ผู้ใช้ Foundation ควรเพิกเฉยต่อประกาศเรียกคืนที่ไม่ได้รับคำขอ ตรวจสอบประกาศผ่านช่องทางอย่างเป็นทางการ และอย่าป้อนวลีการกู้คืนลงในเว็บไซต์เด็ดขาด ผู้ใดที่เปิดเผยวลีการกู้คืนควรโอนเงินไปยังกระเป๋าเงินที่สร้างขึ้นใหม่โดยใช้เครื่องที่เชื่อถือได้
Herbert ได้ขอโทษและสัญญาว่าจะออกรายงานเหตุการณ์อย่างละเอียด สำหรับขณะนี้ คำถามที่ยังไม่ได้รับการแก้ไขไม่ใช่ว่าอุปกรณ์ Passport มีข้อบกพร่องหรือไม่ แต่เป็นว่าผู้โจมตีได้ข้อมูลลูกค้าเพียงพออย่างไร เพื่อทำให้คำเตือนปลอมดูเหมือนเป็นของจริง

Electrum 4.8.3 ได้แก้ไขข้อบกพร่องในกระเป๋าเงิน Bitcoin ที่ทำให้เซิร์ฟเวอร์ที่มีเจตนาร้ายสามารถยึดการเพิ่มค่าธรรมเนียมและหลอกให้ผู้ใช้ลงนามในธุรกรรมที่เป็นการขโมย
อ่านตอนนี้: โจมตีกระเป๋าเงิน Electrum ซ่อนขโมยบิตคอยน์หลังเพิ่มค่าธรรมเนียม

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ