



กลุ่มแฮกเกอร์ได้บุกรุกบริการซื้อขายผ่านระบบคลาวด์ของญี่ปุ่น ทำให้มีเซิร์ฟเวอร์มากถึง 26,739 เครื่องเสี่ยงต่อการถูกบุกรุก และถูกกล่าวหาว่าได้ยึดครองบัญชีโบรกเกอร์เพื่อดำเนินการซื้อขายโดยไม่ได้รับอนุญาต หลังจากนั้น ผู้โจมตีได้เรียกร้องเงิน โดยขู่ว่าจะก่อให้เกิดความเสียหายทางการเงินเพิ่มเติมหากบริษัทปฏิเสธที่จะจ่ายเงิน
แฮกเกอร์เจาะคลาวด์ซื้อขาย GMO เสี่ยงเซิร์ฟเวอร์ 26,739 เครื่อง
เขียนโดย

แชร์
จุดสำคัญ
- GMO Internet ได้ตรวจพบการละเมิดความปลอดภัยในระบบคลาวด์ ซึ่งอาจส่งผลกระทบต่อเซิร์ฟเวอร์ซื้อขายจำนวน 26,739 เครื่อง
- กลุ่มแฮกเกอร์ได้ขู่ว่าจะโจมตีบัญชีลูกค้าของ GMO ที่อยู่ภายใต้บริษัทโบรกเกอร์มากกว่า 70 แห่ง หากข้อเรียกร้องของพวกเขาไม่ได้รับการตอบสนอง
- GMO Internet ได้ปฏิเสธข้อเรียกร้องการขู่กรรโชกและเสนอการชดเชยสำหรับความสูญเสียจากการซื้อขายที่ไม่ได้รับอนุญาตที่ได้รับการยืนยันแล้ว
ผู้โจมตีมุ่งเป้าไปที่เซิร์ฟเวอร์ซื้อขายที่ทำงานตลอดเวลา
GMO Internet ค้นพบการบุกรุกนี้หลังจากได้รับคำถามจากลูกค้าเมื่อวันที่ 19 ตุลาคม 2026 ภายในวันที่ 20 ตุลาคม ผู้สอบสวนได้ยืนยันการมีอยู่ของซอฟต์แวร์อันตรายภายในสภาพแวดล้อมเซิร์ฟเวอร์ของลูกค้าที่ดำเนินการโดย Onamae.com Desktop Cloud ซึ่งเป็นบริการที่ออกแบบมาเพื่อให้โปรแกรมซื้อขายสกุลเงินต่างประเทศ (FX) แบบอัตโนมัติทำงานได้ตลอด 24 ชั่วโมง
แพลตฟอร์มนี้สนับสนุนซอฟต์แวร์ซื้อขาย เช่น Metatrader 4 และ Metatrader 5 ซึ่งช่วยให้ลูกค้าสามารถดำเนินกลยุทธ์การซื้อขายได้โดยไม่ต้องเปิดคอมพิวเตอร์ส่วนตัวไว้ตลอดเวลา อย่างไรก็ตาม ความสะดวกสบายนี้กลับทำให้ข้อมูลรับรองการซื้อขายที่มีค่าถูกเก็บไว้ในสภาพแวดล้อมที่ผู้โจมตีได้เจาะระบบเข้ามาแล้ว
GMO เริ่มปิดเซิร์ฟเวอร์เมื่อเวลา 4 น. ตามเวลาญี่ปุ่นในวันที่ 21 ตุลาคม และในที่สุดได้ปิดบริการทั้งหมดลง บริษัทได้ระบุจุดอ่อนด้านความปลอดภัยในระบบของตนเอง ซึ่งทำให้ผู้ไม่ได้รับอนุญาตสามารถเข้าถึงและนำข้อมูลลูกค้าออกไปได้
แฮกเกอร์คุกคามบัญชีที่บริษัทโบรกเกอร์กว่า 70 แห่ง
ผู้โจมตีถูกกล่าวหาว่าได้ข้อมูลการเข้าซื้อขายและใช้บัญชีที่ถูกบุกรุกเพื่อดำเนินการซื้อขายโดยไม่ได้รับอนุญาต รายงานระบุว่าลูกค้าสูญเสียเงินจำนวนมหาศาลภายในไม่กี่นาที รวมถึงบัญชีหนึ่งที่มีเงินประมาณ 2.4 ล้านเยน หายไปในเวลาประมาณ 84 วินาทีจากการซื้อขายซ้ำๆ
ข้อเรียกร้องการเรียกค่าไถ่มีท่าทีที่รุนแรงเป็นพิเศษ ผู้โจมตีขู่ว่าจะดำเนินการกิจกรรมที่ไม่ได้รับอนุญาตเพิ่มเติม ซึ่งส่งผลกระทบต่อบัญชีลูกค้าที่บริษัทโบรกเกอร์หลักทรัพย์และฟอเร็กซ์ทั้งในประเทศและต่างประเทศกว่า 70 แห่ง หาก GMO ไม่ชำระเงิน พวกเขายังขู่ว่าจะเปิดเผยข้อมูลที่ถูกขโมยและดำเนินการโจมตีด้วยแรนซัมแวร์เพิ่มเติม
GMO ปฏิเสธการจ่ายค่าไถ่ โดยให้เหตุผลว่าการจ่ายเงินไม่ได้รับประกันว่าข้อมูลที่ถูกขโมยจะหายไปหรือการโจมตีเพิ่มเติมจะหยุดลง บริษัทได้ปรึกษากับตำรวจและจ้างผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์จากภายนอก สิ่งสำคัญคือ ตัวเลข 26,739 หมายถึงจำนวนเซิร์ฟเวอร์ที่อาจถูกเปิดเผย ไม่ใช่จำนวนการติดเชื้อที่ได้รับการยืนยันแล้ว ความเสียหายทางการเงินรวมยังไม่ได้รับการกำหนด
ประวัติของ GMO ในด้านสกุลเงินดิจิทัล
GMO Internet Group มีรากฐานที่ลึกซึ้งในอุตสาหกรรมสกุลเงินดิจิทัล โดยได้เข้าสู่ภาคส่วนนี้ในช่วงที่บิตคอยน์เติบโตอย่างรวดเร็วในปี 2017 กลุ่มบริษัทญี่ปุ่นนี้ได้เปิดตัว GMO Coin ในเดือนพฤษภาคมของปีนั้น และต่อมาได้รับการจดทะเบียนตามกฎระเบียบ พร้อมทั้งขยายการดำเนินงานไปสู่การซื้อขายอีเธอเรียม บิตคอยน์แคช ไลท์คอยน์ และ XRP ในเดือนกันยายนปีเดียวกัน GMO ได้เปิดเผยแผนการขุดบิตคอยน์ที่ทะเยอทะยาน ซึ่งรวมถึงการใช้ศูนย์ขุดที่ใช้พลังงานจากแหล่งพลังงานหมุนเวียนในยุโรปเหนือ ชิปขุด 7 นาโนเมตรที่พัฒนาขึ้นเอง และบริการขุดบนคลาวด์ GMO ยังจ่ายเงินเดือนให้พนักงานด้วยบิตคอยน์ (BTC) ในปี 2017 ด้วย
โครงการนี้ในที่สุดก็พิสูจน์แล้วว่ามีค่าใช้จ่ายสูง โดยบริษัทบันทึกขาดทุนที่เกี่ยวข้องกับการปรับโครงสร้างประมาณ 35.5 พันล้านเยนในปี 2018 เนื่องจากราคาสกุลเงินดิจิทัลที่ลดลงส่งผลกระทบต่อความสามารถในการทำกำไรจากการขุด แม้จะเผชิญกับความล้มเหลวดังกล่าว GMO ก็ยังคงพัฒนาธุรกิจสินทรัพย์ดิจิทัลผ่าน GMO Coin โดยเพิ่มบริการให้กู้ยืม การสเตก การซื้อขายมาร์จิ้น และการเสนอขายโทเคน กลุ่มนี้ยังได้สำรวจการพัฒนาสแตเบิลคอยน์ โครงการบล็อกเชน และการลงทุนในธุรกิจสกุลเงินดิจิทัลที่กำลังเติบโต จนสร้างตำแหน่งที่มั่นคงในเศรษฐกิจสินทรัพย์ดิจิทัลของญี่ปุ่น
ยักษ์ใหญ่ของญี่ปุ่นตอบสนองต่อการโจมตี
เกี่ยวกับการโจมตีทางไซเบอร์ล่าสุด GMO ได้ประกาศเมื่อวันที่ 24 ตุลาคมว่า ลูกค้า Desktop Cloud ที่มีอยู่ทั้งหมดจะได้รับเงินชดเชยจำนวน 5,000 เยน โดยไม่คำนึงถึงว่าพวกเขาจะได้รับความสูญเสียทางการเงินหรือไม่ บริษัทยังให้คำมั่นว่าจะชดเชยความสูญเสียที่ได้รับการยืนยันและค่าธรรมเนียมที่เกี่ยวข้องจากการซื้อขายโดยไม่ได้รับอนุญาต พร้อมทั้งเสนอให้ลูกค้าที่ได้รับผลกระทบใช้บริการแพลตฟอร์มเดสก์ท็อปทางเลือกฟรีเป็นระยะเวลา 6 เดือน
GMO ได้ปฏิเสธข้อเรียกร้องการขู่กรรโชกของผู้โจมตี จ้างผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์จากภายนอก และส่งหลักฐานให้กับตำรวจญี่ปุ่น ผู้ก่อตั้งกลุ่ม Masatoshi Kumagai ยังได้ขอให้รัฐบาลเข้าแทรกแซงภายใต้กรอบการป้องกันไซเบอร์เชิงรุกของญี่ปุ่น เพื่อขอความช่วยเหลือในการกำจัดภัยคุกคามดังกล่าว โครงสร้างพื้นฐานที่ถูกบุกรุกยังคงถูกปิดระบบ ขณะที่ผู้สอบสวนกำลังทำงานเพื่อกำหนดขอบเขตการบุกรุกทั้งหมด จำนวนบัญชีที่ได้รับผลกระทบ และความเสียหายทางการเงินที่เกิดขึ้นกับลูกค้า
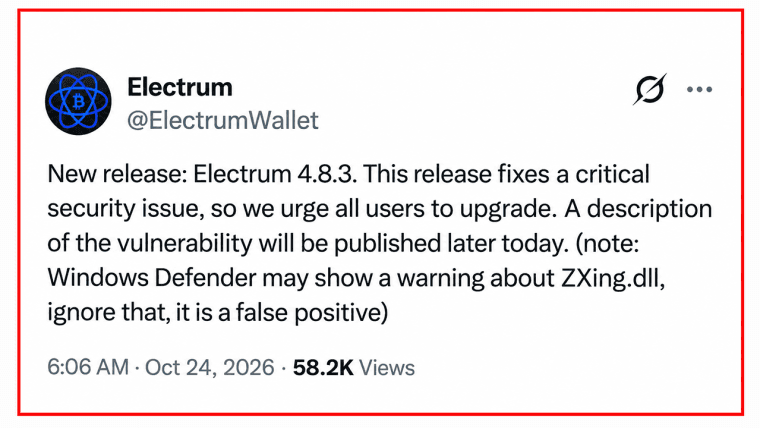
Electrum 4.8.3 ได้แก้ไขข้อบกพร่องในกระเป๋าเงิน Bitcoin ที่ทำให้เซิร์ฟเวอร์ที่มีเจตนาร้ายสามารถยึดการเพิ่มค่าธรรมเนียมและหลอกให้ผู้ใช้ลงนามในธุรกรรมที่เป็นการขโมย
อ่านตอนนี้: โจมตีกระเป๋าเงิน Electrum ซ่อนขโมยบิตคอยน์หลังเพิ่มค่าธรรมเนียม

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ














