เซิร์ฟเวอร์กระเป๋าเงินบิตคอยน์ที่มีเจตนาร้ายอาจแอบเปลี่ยนการชำระเงินที่ถูกต้องเป็นการทำธุรกรรมของโจร แล้วรอให้เจ้าของกระเป๋าเงินอนุมัติการขโมยดังกล่าว แพตช์ความปลอดภัยล่าสุดของ Electrum ได้ปิดช่องโหว่นี้ หลังจากที่ผู้โจมตีได้ใช้ประโยชน์จากข้อบกพร่องดังกล่าวและขโมยเงินไปแล้ว
โจมตีกระเป๋าเงิน Electrum ซ่อนขโมยบิตคอยน์หลังเพิ่มค่าธรรมเนียม
เขียนโดย

แชร์
จุดสำคัญ
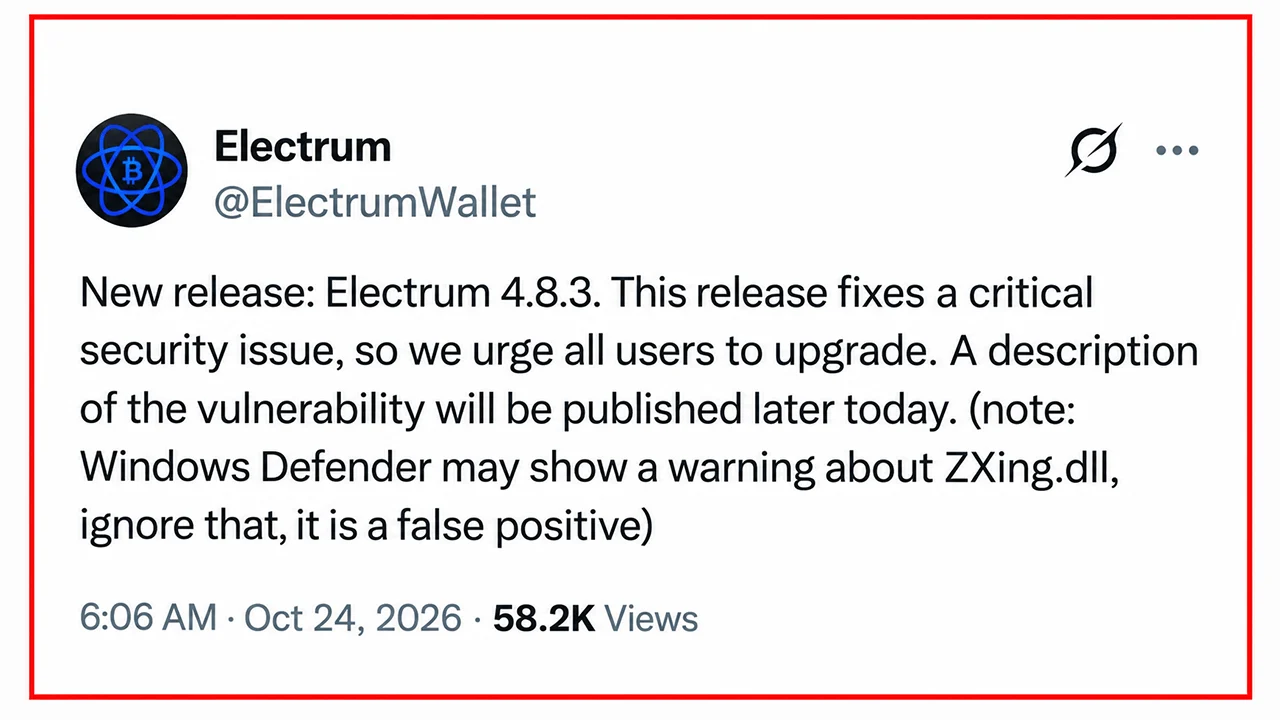
- Electrum 4.8.3 แก้ไขข้อบกพร่องระดับความรุนแรงสูงที่อนุญาตให้เซิร์ฟเวอร์ที่เป็นอันตรายแทนที่ธุรกรรมบิตคอยน์
- Electrum ได้ยืนยันรายงานเกี่ยวกับผู้ใช้ที่สูญเสียเงินหลังจากเพิ่มค่าธรรมเนียมการโอนเงิน
- ผู้ใช้ Electrum ควรอัปเกรดทันทีและตรวจสอบที่อยู่ปลายทางก่อนลงนามในธุรกรรม
เซิร์ฟเวอร์ร้ายแรงเปลี่ยนการเพิ่มค่าธรรมเนียม Bitcoin ให้กลายเป็นการขโมย
Electrum ได้ปล่อยเวอร์ชัน 4.8.3 เมื่อวันเสาร์ พร้อมเตือนผู้ใช้ให้อัปเกรดทันที หลังจากที่นักพัฒนาค้นพบว่าเซิร์ฟเวอร์ที่มีเจตนาร้ายกำลังใช้ประโยชน์จากช่องโหว่ระดับสูงที่ส่งผลกระทบต่อทุกเวอร์ชันก่อนหน้า ช่องโหว่นี้ ซึ่งถูกบันทึกไว้ในคำเตือนของ GitHub GHSA-6jp4-8v48-cc5v ได้ใช้ประโยชน์จากวิธีที่กระเป๋าเงิน Bitcoin แบบเบาจัดการกับธุรกรรมที่ยังไม่ได้รับการยืนยัน
Electrum พึ่งพาเซิร์ฟเวอร์ภายนอกสำหรับประวัติธุรกรรม การประมาณค่าธรรมเนียม และการส่งธุรกรรมออกไป แม้ว่าจะตรวจสอบธุรกรรมที่ได้รับการยืนยันอย่างอิสระ แต่เวอร์ชันเก่าๆ ยอมรับธุรกรรมที่ยังไม่ได้รับการยืนยันบางรายการโดยไม่ตรวจสอบลายเซ็น ผู้โจมตีได้ใช้ช่องโหว่นี้เป็นกับดัก
เซิร์ฟเวอร์ที่ถูกบุกรุกสามารถดักจับการชำระเงินที่ถูกต้อง ป้องกันการส่งสัญญาณ และแทนที่ด้วยธุรกรรมหลอกลวงที่ส่งเงินไปยังที่อยู่บิตคอยน์ที่ผู้โจมตีควบคุม การแทนที่ดังกล่าวมีลายเซ็นที่ไม่ถูกต้อง แต่ Electrum แสดงมันเป็นการชำระเงินที่รอการยืนยันตามปกติ
สี่ตัวอักษรที่ตรงกันช่วยซ่อนการโจมตี
กลอุบายนี้กลายเป็นอันตรายเมื่อผู้ใช้พยายามเพิ่มค่าธรรมเนียมการทำธุรกรรมผ่าน Replace-By-Fee (RBF) แทนที่จะเพิ่มค่าธรรมเนียมบนการชำระเงินเดิม ผู้เสียหายอาจลงนามในธุรกรรมที่ถูกแทนที่โดยไม่ได้ตั้งใจ ซึ่งเป็นการอนุญาตให้โอนบิตคอยน์ของตนเองไปยังผู้โจมตี
การหลอกลวงนี้ยังไปไกลกว่านั้น ผู้โจมตีสร้างที่อยู่รับที่มีตัวอักษรสี่ตัวสุดท้ายตรงกับที่อยู่ปลายทางที่ตั้งใจไว้ ทำให้การเปรียบเทียบที่อยู่แบบรวดเร็วมีโอกาสน้อยที่จะเปิดเผยการสลับที่อยู่ ธุรกรรมหลอกลวงหนึ่งยังไม่มีค่าธรรมเนียมเลย ซึ่งดูเหมือนจะกระตุ้นให้เหยื่อดำเนินการปรับค่าธรรมเนียมที่จำเป็นเพื่อเสร็จสิ้นการขโมยเงิน
ผู้พัฒนาได้รับรายงานส่วนตัวสองฉบับ เมื่อวันที่ 11 ตุลาคม ผู้ใช้ dannydeezy ได้รายงานกรณีการแทนที่ธุรกรรม แม้กลไกการเพิ่มค่าธรรมเนียมยังไม่ได้รับการเข้าใจอย่างครบถ้วน ส่วนเมื่อวันที่ 18 ตุลาคม Raju-K12 ได้รายงานว่าสูญเสียเงินหลังจากอนุมัติการเพิ่มค่าธรรมเนียม รายงานที่สองนี้ยืนยันว่าการโจมตีนี้ไม่ใช่เพียงทฤษฎีเท่านั้น
Electrum 4.8.3 ป้องกันการแทนที่ธุรกรรม
แพตช์ที่นำเข้ามาผ่าน commit 90fe308 กำหนดให้ Electrum ตรวจสอบลายเซ็นของธุรกรรมที่ยังไม่ได้รับการยืนยัน ซึ่งใช้เหรียญที่อยู่ในกระเป๋าเงิน ธุรกรรมหลอกลวงที่มีลายเซ็นไม่ถูกต้องจะถูกปฏิเสธก่อนที่จะเข้าสู่ประวัติท้องถิ่นของกระเป๋าเงิน ผู้ใช้ที่ยังใช้เวอร์ชันเก่ากว่า 4.8.3 ควรดาวน์โหลดการอัปเดตจาก electrum.org เท่านั้น และตรวจสอบลายเซ็นเข้ารหัสของมัน
จนกว่าจะอัปเกรด ผู้ใช้ควรตรวจสอบที่อยู่ปลายทางและจำนวนเงินที่จ่ายอย่างละเอียดก่อนลงนาม รวมถึงเมื่อปรับค่าธรรมเนียมด้วย ผู้ใช้ที่เชื่อมต่อเฉพาะกับเซิร์ฟเวอร์ Electrum ที่เชื่อถือได้และโฮสต์เอง จะไม่ถูกโจมตีจากรูปแบบการโจมตีที่อิงกับเซิร์ฟเวอร์นี้
เหตุการณ์นี้เผยให้เห็นความขัดแย้งที่น่าสนใจ: กระเป๋าเงินที่ออกแบบมาเพื่อปกป้องกุญแจส่วนตัว ยังอาจถูกควบคุมให้ขอการลงนามที่ถูกต้องสมบูรณ์สำหรับการชำระเงินที่เจ้าของไม่เคยมีเจตนาจะดำเนินการ

การรั่วไหลข้อมูลของ Keystone เมื่อวันที่ 24 ตุลาคม ได้ทำให้ข้อมูลลูกค้าถูกเปิดเผย ซึ่งเพิ่มเข้าไปในรายชื่อเหตุการณ์ความล้มเหลวด้านความปลอดภัยของกระเป๋าเงินฮาร์ดแวร์ที่เกิดขึ้นตลอดทั้งปี 2026
อ่านตอนนี้: ข้อมูลรั่ว Keystone Wallet เผยที่อยู่ผู้ซื้อให้มิจฉาชีพ

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ