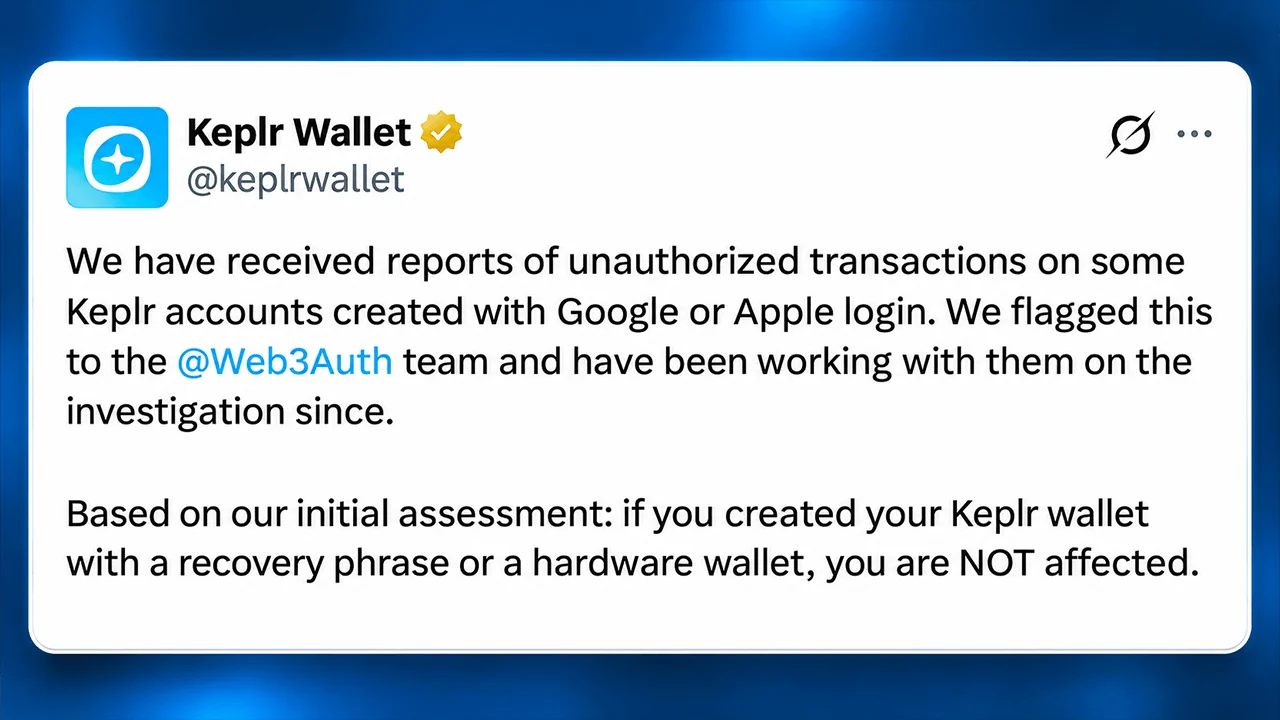
ช่องโหว่ด้านความปลอดภัยที่ Web3Auth ได้ทำให้ Keplr ผู้ให้บริการกระเป๋าเงิน Cosmos ต้องระงับการเข้าสู่ระบบผ่าน Google และ Apple หลังจากที่กุญแจส่วนตัวถูกเปิดเผย ซึ่งก่อให้เกิดธุรกรรมที่ไม่ได้รับอนุญาตอย่างกว้างขวาง นักสืบสวนด้านบล็อกเชนได้ติดตามการโอนเงินมูลค่ามากกว่า 6 ล้านดอลลาร์ แต่การดำเนินการกู้คืนทำให้การคำนวณจำนวนเงินที่ถูกขโมยจริง ๆ เป็นเรื่องที่ซับซ้อน
ข้อมูลรั่ว Keplr Wallet ทำให้เกิดโอนเงิน 6 ล้านดอลลาร์บนเครือข่าย Cosmos
เขียนโดย

แชร์
จุดสำคัญ
- Keplr ได้ระงับการเข้าสู่ระบบผ่าน Google และ Apple เมื่อวันที่ 7 พฤศจิกายน หลังจากเกิดเหตุการณ์ด้านความปลอดภัยที่เกี่ยวข้องกับผู้ให้บริการการยืนยันตัวตนของบุคคลที่สาม Web3Auth
- Bitquery ระบุการโอนเงินในกระเป๋าเงินรวมประมาณ $6.01 million ผ่านเครือข่าย Cosmos หลายแห่ง แต่บางธุรกรรมเกี่ยวข้องกับมาตรการกู้คืนเพื่อป้องกันความเสียหาย
- บัญชีที่ใช้รหัสกู้คืนและกระเป๋าเงินฮาร์ดแวร์ยังไม่ได้รับผลกระทบ ขณะที่ Web3Auth และ Keplr กำลังทำงานเพื่อเสริมความปลอดภัยให้กับกระเป๋าเงินที่เข้าสู่ระบบผ่านโซเชียลมีเดียซึ่งมีความเสี่ยง
ช่องโหว่ของ Web3Auth ทำให้บัญชีการเข้าสู่ระบบผ่านโซเชียลของ Keplr ถูกเปิดเผย
ปัญหาเริ่มขึ้นเมื่อวันศุกร์ที่ 6 พฤศจิกายน เมื่อ Web3Auth เปิดเผยปัญหาด้านความปลอดภัยที่ส่งผลกระทบต่อโครงสร้างพื้นฐานที่บริการของฝ่ายที่สามใช้ โดยในช่วงเช้าวันเสาร์ Keplr ได้รายงานการธุรกรรมที่ไม่ได้รับอนุญาตที่เกี่ยวข้องกับบัญชีที่สร้างขึ้นผ่านการยืนยันตัวตนของ Google และ Apple ซึ่งทำให้ผู้ให้บริการกระเป๋าเงินต้องปิดการใช้งานวิธีการเข้าสู่ระบบทั้งสองวิธี
Josh Lee ผู้ร่วมก่อตั้ง Chainapsis บริษัทผู้พัฒนา Keplr ได้ชี้แจงในเวลาต่อมาว่า ช่องโหว่นี้มีต้นกำเนิดจาก Web3Auth ไม่ใช่จากซอฟต์แวร์ของ Keplr เอง การประเมินเบื้องต้นชี้ว่าประมาณ 20% ของบัญชีที่เข้าสู่ระบบผ่านโซเชียลได้รับผลกระทบ แต่มีรายงานว่าเพียงส่วนน้อยเท่านั้นที่ถูกโจมตี
ความแตกต่างนี้มีความสำคัญ เนื่องจากคุณสมบัติการเข้าสู่ระบบผ่านโซเชียลมีเดียของ Keplr พึ่งพาโครงสร้างพื้นฐานกุญแจของฝ่ายที่สาม แทนที่จะใช้คำกู้คืนที่ผู้ใช้ควบคุมเองตามแบบดั้งเดิม ความสะดวกนี้ช่วยลดความซับซ้อนในการเริ่มต้นใช้งานคริปโตเคอร์เรนซี แต่กลับสร้างความพึ่งพาที่ไม่มีในระบบกระเป๋าเงินฮาร์ดแวร์แบบดั้งเดิมหรือระบบคำกู้คืน
บริษัทวิเคราะห์บล็อกเชน Bitquery ได้ตรวจสอบธุรกรรมในช่วงวันที่ 6-7 พฤศจิกายน และพบกิจกรรมถอนเงินจากกระเป๋าเงินอย่างกว้างขวางบน Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon และ Injective
จากการสอบสวนของบริษัท คาดการณ์ว่าที่อยู่ผู้รับ (collector addresses) ได้รับสินทรัพย์มูลค่าอย่างน้อย 6.01 ล้านดอลลาร์ ตามการประเมินมูลค่าที่บันทึกเมื่อวันที่ 7 พฤศจิกายน โดย Cosmos Hub คิดเป็นประมาณ 3.50 ล้านดอลลาร์ ตามด้วย Osmosis ที่ 1.04 ล้านดอลลาร์ และ Injective ที่ 615,000 ดอลลาร์
ทำไมการประมาณการมูลค่าการโจรกรรม $6 ล้านของ Keplr จึงซับซ้อน
การวิเคราะห์ของ Bitquery นับได้ประมาณ 44,700 กุญแจส่วนตัวที่แตกต่างกันที่เกี่ยวข้องกับกิจกรรมนี้ โดย 86% ของกระเป๋าเงินที่ได้รับผลกระทบบนเจ็ดเครือข่ายที่เชื่อมโยงกัน ได้เกิดการโอนเงินหลังจาก Keplr ออกคำเตือนครั้งแรก ค่ามัธยฐานของการสูญเสียในกระเป๋าเงินอยู่ที่เพียง $1.34 แม้ว่าการโอนเงินครั้งเดียวที่มีมูลค่าสูงสุดจะใกล้เคียง $325,000
ผู้สอบสวนยังบันทึกไว้ว่า มี ATOM ที่ถูกสเตกไว้ประมาณ 1.96 ล้านถูกโอนย้ายโดยไม่ผ่านช่วงระยะเวลาปลดล็อก 21 วันตามปกติ การทำธุรกรรมเหล่านี้ใช้กลไกสเตกแบบเหลว (liquid staking) เพื่อแปลงตำแหน่งสเตกเป็นโทเคนหุ้นที่สามารถโอนย้ายได้ พร้อมทั้งเปลี่ยนทิศทางรางวัลสเตกประมาณ $251,000
อย่างไรก็ตาม การเปิดเผยข้อมูลในภายหลังได้ก่อให้เกิดความซับซ้อนที่สำคัญ Keplr และ Web3Auth ยืนยันว่าปฏิบัติการกู้คืนแบบ white-hat กำลังใช้เส้นทางเข้าถึงที่ถูกเปิดเผยเพื่อย้ายสินทรัพย์ที่เสี่ยงไปยังการเก็บรักษาอย่างปลอดภัย
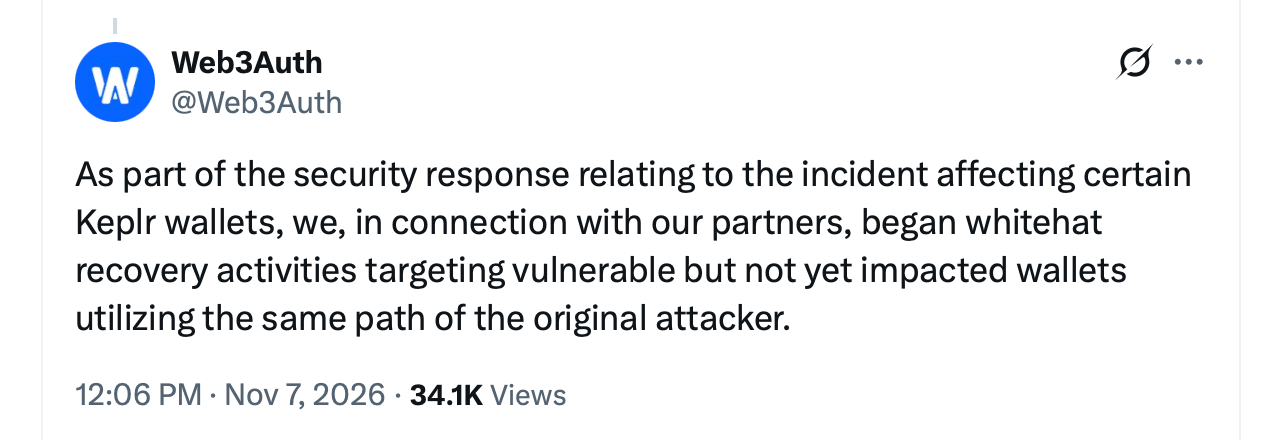
ในวันอาทิตย์ที่ 8 พฤศจิกายน Keplr ได้ระบุที่อยู่สำหรับการกู้คืนที่ทับซ้อนกับกระเป๋าเงินผู้รวบรวมหลายใบที่ Bitquery ได้ตรวจสอบแล้ว ดังนั้น จำนวน $6.01 ล้าน จึงเป็นตัวเลขการโอนที่สังเกตได้ ไม่ใช่การคำนวณที่ได้รับการยืนยันของการโจรกรรมที่ไม่สามารถกู้คืนได้
| เครือข่ายบล็อกเชน | ที่อยู่การกู้คืนที่ได้รับการยืนยัน |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| อินเจกทีฟ | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| บาบิลอน | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr และ Web3Auth เริ่มดำเนินการกู้คืน
Web3Auth ยืนยันว่าเงินที่โอนผ่านกระบวนการป้องกันของพวกเขายังคงปลอดภัย ส่วน Keplr เตือนว่าผู้ใช้บางรายที่ได้รับผลกระทบอาจพบยอดเงินในบัญชีว่างเปล่าอย่างไม่คาดคิด เนื่องจากสินทรัพย์ของพวกเขาถูกย้ายไปเก็บรักษาเพื่อความปลอดภัย
ทั้งสองบริษัทยังไม่ได้เปิดเผยสาเหตุทางเทคนิคที่แน่ชัดของช่องโหว่ดังกล่าว กำหนดตัวเลขความสูญเสียที่ชัดเจน หรือประกาศแผนการชดเชยอย่างครบถ้วน
ผู้ใช้ที่สร้างบัญชีผ่านบริษัทเทคโนโลยีระดับโลกอย่าง Google หรือ Apple ควรหลีกเลี่ยงการฝากสินทรัพย์เพิ่มเติม โอนสินทรัพย์ที่มีสภาพคล่องที่เหลืออยู่ไปยังกระเป๋าเงินที่ได้รับการรักษาความปลอดภัยใหม่ และไม่สนใจข้อเสนอการกู้คืนที่ไม่ได้รับคำขอ สินทรัพย์ที่ถูก Staking อาจต้องการขั้นตอนการประมวลผลเพิ่มเติม
ในขณะนี้ เหตุการณ์นี้เผยให้เห็นความขัดแย้งที่ไม่น่าสบายใจในการออกแบบกระเป๋าเงินคริปโตเคอร์เรนซี การทำให้การจัดการกุญแจส่วนตัวง่ายขึ้นอาจทำให้แอปพลิเคชันบล็อกเชนเข้าถึงได้ง่ายขึ้น แต่การส่งการตรวจสอบความถูกต้องให้ฝ่ายอื่นดำเนินการอาจก่อให้เกิดจุดอ่อนที่อาจเกิดข้อผิดพลาดได้อีกจุดหนึ่ง จนกว่าการโอนเงินเพื่อป้องกันจะได้รับการปรับให้สอดคล้องกับการถอนเงินที่มีเจตนาร้าย ความกังวลด้านความปลอดภัยล่าสุดของอุตสาหกรรมที่มีมูลค่าหลายล้านดอลลาร์นี้ ยังคงเป็นทั้งปริศนาทางบัญชีและภาวะฉุกเฉินทางเทคนิค

การรั่วไหลข้อมูลของ Gnosis Pay ได้เปิดเผยข้อมูลลูกค้า รวมถึงที่อยู่บ้าน หมายเลขบัตร และกระเป๋าคริปโตที่เชื่อมโยงไว้ ซึ่งก่อให้เกิดความกังวล
อ่านตอนนี้: Gnosis Pay ข้อมูลรั่วไหล เปิดเผยข้อมูลลูกค้าอ่อนไหว

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยJamie RedmanNews Lead
เจมี เรดแมน เป็นหัวหน้าข่าวของ Bitcoin.com News และเป็นนักข่าวด้านเทคโนโลยีการเงินที่พำนักอยู่ในรัฐแมสซาชูเซตส์ เขาติดตามและรายงานตลาดบิตคอยน์และคริปโทเคอร์เรนซีมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่บิตคอยน์ ข้อมูลออนเชน โปรโตคอลโอเพนซอร์ส และแอปพลิเคชันแบบกระจายอำนาจ เรดแมนเขียนงานอย่างมืออาชีพมาตั้งแต่ปี 2010 และได้เขียนบทความให้กับ Bitcoin.com News มากกว่า 13,900 บทความนับตั้งแต่เดือนกรกฎาคม 2015