Gnosis Pay ได้ยืนยันการรั่วไหลของข้อมูลเมื่อวันที่ 6 พฤศจิกายน 2026 (วันศุกร์) หลังจากที่ระบบบัตรผู้บริโภคแบบเก่าของบริษัทถูกเข้าถึงโดยไม่ได้รับอนุญาต จนทำให้ข้อมูลลูกค้าถูกเปิดเผย ผู้ใช้หนึ่งรายที่ได้รับผลกระทบได้รายงานว่า ชื่อ ที่อยู่บ้าน หมายเลขบัตร และกระเป๋าเงินคริปโตที่เชื่อมโยงไว้ของเขาถูกเปิดเผย แม้บริษัทจะระบุว่าเงินของลูกค้ายังคงปลอดภัย
Gnosis Pay ข้อมูลรั่วไหล เปิดเผยข้อมูลลูกค้าอ่อนไหว
เขียนโดย

แชร์
จุดสำคัญ
- Gnosis Pay ได้ตรวจพบการเข้าถึงโดยไม่ได้รับอนุญาตเมื่อวันที่ 3 พฤศจิกายน 2026 และเปิดเผยเหตุการณ์การรั่วไหลข้อมูลเมื่อวันที่ 6 พฤศจิกายน โดยเริ่มดำเนินการควบคุมสถานการณ์ภายในสองชั่วโมงหลังจากตรวจพบ
- Lefteris Karapetsas ผู้ก่อตั้ง Rotki รายงานว่าข้อมูลที่ถูกเปิดเผยรวมถึงชื่อเต็ม ที่อยู่บ้าน หมายเลขบัตร และที่อยู่กระเป๋าเงินคริปโตที่เชื่อมโยงไว้
- ระบบบัตรผู้บริโภคที่ได้รับผลกระทบมีกำหนดจะหยุดให้บริการในวันที่ 20 ธันวาคม 2026 ส่วนแพลตฟอร์มสำหรับองค์กรของบริษัทนั้นตามรายงานไม่ได้รับผลกระทบ
เกิดอะไรขึ้นกับ Gnosis Pay?
ผู้ให้บริการชำระเงินด้วยสกุลเงินดิจิทัลได้เปิดเผยเหตุการณ์นี้สามวันหลังจากระบบติดตามตรวจสอบตรวจพบการเข้าถึงโดยไม่ได้รับอนุญาต ตามข้อมูลอัปเดตเกี่ยวกับการรั่วไหลของข้อมูลจาก Gnosis Pay การบุกรุกครั้งนี้ส่งผลกระทบต่อโครงสร้างพื้นฐานบัตรธุรกิจสู่ผู้บริโภค (B2C) ของบริษัท ไม่ใช่แพลตฟอร์มองค์กรที่สนับสนุนโปรแกรมการชำระเงินแบบไวท์เลเบล
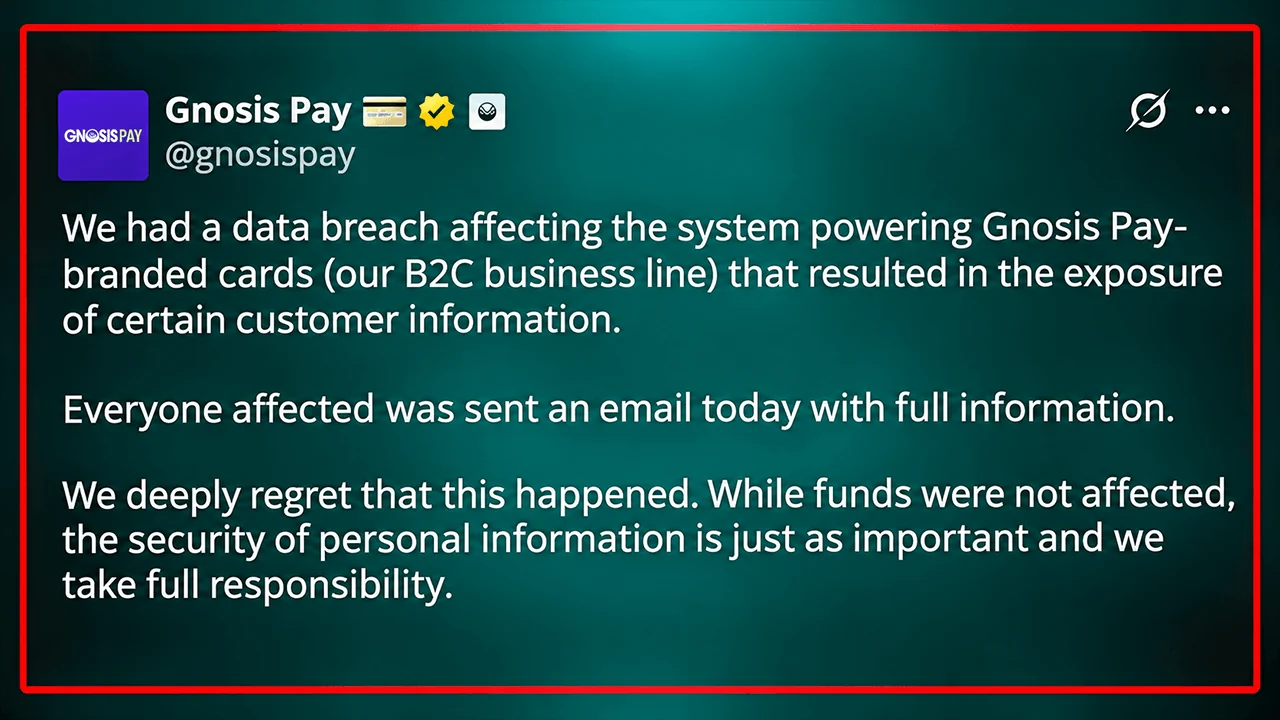
"เมื่อวันที่ 3 พฤศจิกายน 2026 ระบบการเฝ้าระวังของเราได้ตรวจพบการเข้าถึงโดยไม่ได้รับอนุญาตต่อระบบที่สนับสนุนบัตรภายใต้แบรนด์ Gnosis Pay (สายธุรกิจ B2C ของเรา) ซึ่งส่งผลให้ข้อมูลลูกค้าบางส่วนถูกเปิดเผย" บริษัทอธิบาย
Gnosis Pay ย้ำว่าทีมงานด้านความปลอดภัยได้ตอบสนองทันที และเริ่มดำเนินการควบคุมสถานการณ์ภายในสองชั่วโมงหลังการตรวจพบ บริษัทได้เปลี่ยนข้อมูลการเข้าสู่ระบบที่ได้รับผลกระทบ และแก้ไขจุดอ่อนที่ทำให้เกิดการบุกรุกดังกล่าว
"การรั่วไหลของข้อมูลจำกัดอยู่เพียงระบบที่สนับสนุนบัตรภายใต้แบรนด์ Gnosis Pay ซึ่งเดิมมีกำหนดจะหยุดให้บริการในวันที่ 20 ธันวาคม 2026" Gnosis Pay ระบุ "แพลตฟอร์มระดับองค์กรของเรา ซึ่งสนับสนุนทุกโปรแกรมบัตรแบบไวท์เลเบล ไม่ได้รับผลกระทบ"
บริษัทยังไม่ได้เปิดเผยต่อสาธารณะว่ามีลูกค้าจำนวนเท่าใดที่ได้รับผลกระทบ และยังไม่เผยแพร่รายการข้อมูลที่ถูกเปิดเผยอย่างครบถ้วน แต่ผู้ถือบัตรที่ได้รับผลกระทบได้รับแจ้งเตือนแบบส่วนตัวที่ระบุรายละเอียดว่าข้อมูลบัญชีใดถูกเข้าถึง
ที่อยู่กระเป๋าเงิน Gnosis Pay ถูกเปิดเผยพร้อมกับชื่อและที่อยู่บ้าน
ผลที่อาจเกิดขึ้นนั้นไปไกลกว่าการฉ้อโกงบัตรชำระเงินแบบทั่วไป Lefteris Karapetsas ผู้ก่อตั้ง Rotki ซึ่งเป็นเครื่องมือติดตามพอร์ตโฟลิโอคริปโตเคอร์เรนซี รายงานว่าข้อมูลของเขาที่ถูกเปิดเผยรวมถึงชื่อเต็ม ที่อยู่บ้าน หมายเลขบัตร และทุกที่อยู่กระเป๋าคริปโตเคอร์เรนซีที่เชื่อมโยงกับบัญชีของเขา
"รู้สึกผิดหวังอย่างยิ่ง คุณได้สูญเสียผมในฐานะผู้ใช้ไปแล้ว แต่คุณก็น่าจะปกป้องข้อมูลของผมได้บ้าง… น่าเสียดายจริงๆ" Karapetsas เขียนไว้
การเปิดเผยข้อมูลนี้แสดงให้เห็นถึงความขัดแย้งที่สร้างความไม่สบายใจเกี่ยวกับการชำระเงินด้วยสกุลเงินดิจิทัลแบบเก็บรักษาเอง (self-custodial) ถึงแม้ลูกค้าจะยังคงควบคุมสินทรัพย์ดิจิทัลของตนเองได้ แต่โครงสร้างพื้นฐานการชำระเงินแบบรวมศูนย์ (centralized) ก็ยังสามารถรวบรวมข้อมูลที่เชื่อมโยงบุคคลที่สามารถระบุตัวตนได้กับที่อยู่บล็อกเชนที่สามารถติดตามได้สาธารณะ
การรวมข้อมูลเช่นนี้สร้างโอกาสให้เกิดการฟิชชิ่งแบบเจาะจง การปลอมตัว และอาจรวมถึงการข่มขู่ทางกายภาพ โดยเฉพาะเมื่อที่อยู่บ้านมาพร้อมกับข้อมูลทางการเงิน อย่างไรก็ตาม ข้อมูลที่เปิดเผยออกมาในขณะนี้ยังไม่สามารถยืนยันได้ว่าข้อมูลที่ถูกเปิดเผยนั้นได้ถูกนำไปใช้เพื่อวัตถุประสงค์ดังกล่าวแล้ว
คาราเปตซัสไม่ใช่คนเดียวที่รู้สึกผิดหวัง "ช่วยปิดระบบพรุ่งนี้ได้ไหม เพื่อไม่ให้มีการแฮ็กครั้งที่สาม?" ผู้ใช้ X หนึ่งคนตอบกลับโพสต์ของ Gnosis Pay X เกี่ยวกับเรื่องนี้ "ผมควรใช้ที่อยู่ไหนเพื่อฟ้องคุณให้หมดตัว?" บัญชี X อีกบัญชีถาม
Gnosis Pay เพิ่มการตรวจสอบ 3D Secure หลังเกิดการละเมิดความปลอดภัย
Gnosis Pay ได้นำระบบการตรวจสอบ 3D Secure ที่บังคับใช้มาใช้สำหรับการชำระเงินด้วยบัตรออนไลน์ พร้อมทั้งเพิ่มการเฝ้าระวังกิจกรรมที่น่าสงสัยของบัตรและกระเป๋าเงิน ระบบการป้องกันเหล่านี้จะยังคงใช้งานได้จนกว่าระบบผู้บริโภคจะหยุดให้บริการตามกำหนดในวันที่ 20 ธันวาคม
"เราขอโทษอย่างจริงใจ" บริษัทประกาศ Gnosis Pay กล่าวเพิ่มเติมว่า:
"เราเข้าใจดีว่าการเปิดเผยข้อมูลส่วนตัวของคุณเป็นเรื่องที่ร้ายแรงเพียงใด และเรารู้สึกเสียใจอย่างยิ่งที่เหตุการณ์นี้เกิดขึ้น แม้เงินจะไม่ได้รับผลกระทบ แต่เราตระหนักดีว่าความปลอดภัยของข้อมูลส่วนตัวนั้นสำคัญไม่แพ้กัน"
ผู้ให้บริการยังได้แจ้งให้พันธมิตรและผู้ออกบัตรทราบ พร้อมทั้งติดต่อกับหน่วยงานคุ้มครองข้อมูลที่เกี่ยวข้อง Gnosis Pay ระบุว่ากำลังดำเนินการตรวจสอบความปลอดภัยอย่างละเอียด และจัดให้มีการติดตามตรวจสอบโดยผู้เชี่ยวชาญเพื่อค้นหาหลักฐานการนำข้อมูลที่ถูกขโมยไปใช้ในทางที่ผิด บริษัทเตือนว่า:
"โปรดระมัดระวังต่ออีเมล ข้อความ SMS การโทร หรือจดหมายที่ไม่คาดคิดเกี่ยวกับ Gnosis Pay แอปพันธมิตร หรือบัตรของคุณ แม้ว่าจะมีการระบุข้อมูลจริงของคุณหรือการซื้อสินค้าจริงก็ตาม"
"อย่าเปิดเผยวลีเมล็ด (seed phrase), กุญแจส่วนตัว (private keys), รหัส PIN หรือหมายเลขบัตรเต็ม" Gnosis Pay กล่าวเพิ่มเติม โดยเน้นย้ำว่า ตัวแทนที่ถูกต้องตามกฎหมายจะไม่เคยขอข้อมูลประจำตัวที่ละเอียดอ่อน หรือสั่งให้ลูกค้าโอนเงินผ่านการสื่อสารที่ไม่ได้รับคำขอ
การเปิดเผยข้อมูลในเดือนพฤศจิกายนนี้เกิดขึ้นหลังจากเหตุการณ์แยกต่างหากในเดือนมิถุนายน 2026 ที่เกี่ยวข้องกับโครงสร้างพื้นฐานของ Gnosis ซึ่งรายงานว่าก่อให้เกิดความสูญเสียประมาณ 1.5 ล้านถึง 1.8 ล้านดอลลาร์ ซึ่ง Gnosis ได้ชดเชยในเวลาต่อมา
ต่างจากเหตุการณ์นั้น การละเมิดข้อมูลล่าสุดนี้คุกคามความเป็นส่วนตัวของบุคคลเป็นหลัก มากกว่าการควบคุมสินทรัพย์ในทันที อย่างไรก็ตาม ความแตกต่างนี้ให้ความสบายใจได้เพียงเล็กน้อย เมื่อข้อมูลตัวตนที่ถูกบุกรุกสามารถเชื่อมโยงบุคคลกับธุรกรรมบนบล็อกเชนที่โปร่งใสได้อย่างถาวร
การเลิกใช้โครงสร้างพื้นฐานที่มีช่องโหว่อาจช่วยป้องกันความเสี่ยงในอนาคตผ่านระบบดังกล่าวได้ แต่ไม่สามารถย้อนกลับการเปิดเผยข้อมูลส่วนตัวที่ละเอียดอ่อนได้ Gnosis Pay ระบุว่าเงินของลูกค้ายังคงปลอดภัย แต่ข้อมูลตัวตนที่อยู่ และข้อมูลการเชื่อมต่อกระเป๋าคริปโตที่ถูกเปิดเผยนั้นก่อให้เกิดความเสี่ยงด้านความเป็นส่วนตัวที่ไม่สามารถแก้ไขได้ง่ายๆ
เหตุการณ์ของ Gnosis Pay เกิดขึ้นต่อจากเหตุการณ์การรั่วไหลข้อมูลในอุตสาหกรรมคริปโตที่เกิดขึ้นอย่างต่อเนื่องตลอดปี 2026 โดย Ledger ได้เปิดเผยข้อมูลลูกค้าในเดือนมกราคม ตามมาด้วยเหตุการณ์รั่วไหลของ Safepal ที่ส่งผลกระทบต่อลูกค้าเกือบ 40,000 ราย และเหตุการณ์รั่วไหลของ Trezor ที่เกี่ยวข้องกับผู้ใช้ประมาณ 81,000 คน Keystone ถูกโจมตีในเดือนตุลาคม ทำให้ข้อมูลของผู้ซื้อเกือบ 26,000 รายถูกเปิดเผย ส่วน Chainalysis ได้เปิดเผยเหตุการณ์การรั่วไหลของข้อมูลที่เกี่ยวข้องกับข้อมูลรับรองผู้ใช้และโทเค็นการยืนยันตัวตน
ผู้แฮ็ก Binance ได้แปลง altcoin ที่ถูกขโมยมูลค่า 175 ล้านดอลลาร์เป็น 2,300 BTC โดย Elliptic ได้ติดตามได้ 20,000 กระเป๋าเงินและ 65,000 ธุรกรรม
อ่านตอนนี้: คดีแฮ็ก Binance คืบหน้า แฮ็กเกอร์สะสมบิตคอยน์เพิ่ม 2,300 เหรียญ

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยJamie RedmanNews Lead
เจมี เรดแมน เป็นหัวหน้าข่าวของ Bitcoin.com News และเป็นนักข่าวด้านเทคโนโลยีการเงินที่พำนักอยู่ในรัฐแมสซาชูเซตส์ เขาติดตามและรายงานตลาดบิตคอยน์และคริปโทเคอร์เรนซีมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่บิตคอยน์ ข้อมูลออนเชน โปรโตคอลโอเพนซอร์ส และแอปพลิเคชันแบบกระจายอำนาจ เรดแมนเขียนงานอย่างมืออาชีพมาตั้งแต่ปี 2010 และได้เขียนบทความให้กับ Bitcoin.com News มากกว่า 13,900 บทความนับตั้งแต่เดือนกรกฎาคม 2015