แพลตฟอร์มซื้อขายสกุลเงินดิจิทัลของเกาหลีใต้ Coinone ได้เปิดเผยถึงการรั่วไหลข้อมูลลูกค้าอย่างรุนแรงเมื่อวันอาทิตย์ที่ 15 พฤศจิกายน 2026 หลังจากที่ผู้โจมตีแทรกซึมเข้าสู่ MetaM ผู้ให้บริการสนับสนุนที่บริษัทจ้างภายนอก ซึ่งอาจทำให้รหัสผ่าน ข้อมูลธนาคาร หมายเลขบัตรประชาชน และรายละเอียดกระเป๋าเงินดิจิทัลของลูกค้าถูกเปิดเผย
ข้อมูลรั่ว Coinone เผยรหัสผ่านและข้อมูลลูกค้าละเอียดอ่อน
เขียนโดย

แชร์
จุดสำคัญ
- MetaM ผู้ให้บริการสนับสนุนลูกค้าแบบจ้างภายนอกของ Coinone ได้ถูกโจมตี ซึ่งส่งผลให้ข้อมูลลูกค้าที่อาจมีความละเอียดอ่อน 11 ประเภทถูกเปิดเผย
- แพลตฟอร์มดังกล่าวยืนยันว่าโครงสร้างพื้นฐานการซื้อขายและกระเป๋าเงินคริปโตยังคงปลอดภัย แม้จำนวนลูกค้าที่ได้รับผลกระทบยังไม่เป็นที่ทราบแน่ชัด
- เหตุการณ์นี้เพิ่มเข้าไปในรายชื่อการรั่วไหลข้อมูลในอุตสาหกรรมคริปโตเคอร์เรนซีที่เพิ่มขึ้นอย่างต่อเนื่องในปี 2026 ซึ่งก่อให้เกิดข้อสงสัยเกี่ยวกับความปลอดภัยของฝ่ายที่สามและความเป็นส่วนตัวของลูกค้า
การรั่วไหลข้อมูลของ Coinone เปิดเผยข้อมูลที่อาจมีความละเอียดอ่อน 11 ประเภท
ตามการเปิดเผยอย่างเป็นทางการของ Coinone การบุกรุกเกิดขึ้นเมื่อเวลาประมาณ 4 น. ตามเวลาเกาหลี (KST) ในวันพฤหัสบดีที่ 12 พฤศจิกายน เมื่อผู้โจมตีที่ไม่ได้รับอนุญาตเข้าถึงเซิร์ฟเวอร์ที่ดำเนินการโดย MetaM ซึ่งรับผิดชอบการให้คำปรึกษาลูกค้าทางโทรศัพท์และออนไลน์ของแพลตฟอร์มการซื้อขาย ผู้รับจ้างได้แจ้งให้ Coinone ทราบเมื่อประมาณเวลา 9:20 น. ในเช้าวันเดียวกัน ส่วน Coinone ได้เปิดเผยเหตุการณ์นี้ต่อสาธารณะเมื่อวันที่ 15 พฤศจิกายน
Coinone เป็นแพลตฟอร์มแลกเปลี่ยนสกุลเงินดิจิทัลที่ใหญ่เป็นอันดับสามของเกาหลีใต้ตามปริมาณการซื้อขาย โดยอยู่หลัง Bithumb ที่อันดับสอง และ Upbit ผู้นำตลาด แพลตฟอร์มการซื้อขายของเกาหลีใต้แห่งนี้มี OKX เป็นหนึ่งในผู้สนับสนุนทางการเงิน โดย OKX ถือหุ้น 20% ส่วนหุ้นที่เหลือแบ่งกันระหว่างผู้ก่อตั้งและ CEO ของ Coinone คือ Cha Myung-hoon, Com2uS Holdings และ Korea Investment & Securities.
ในประกาศเมื่อวันอาทิตย์ Coinone ได้ยอมรับถึงความร้ายแรงของข้อบกพร่องด้านความปลอดภัย โดยระบุว่า:
“แม้เราจะให้ความสำคัญสูงสุดกับการปกป้องข้อมูลส่วนตัวของท่าน แต่เราต้องแจ้งให้ท่านทราบว่า ผู้โจมตีจากภายนอกได้เข้าถึงเซิร์ฟเวอร์ของผู้รับจ้างที่เราจ้างมาเพื่อจัดการบริการสนับสนุนลูกค้าโดยไม่ได้รับอนุญาต และข้อมูลส่วนตัวของท่านได้ถูกรั่วไหล”
ตลาดซื้อขายคริปโตยังกล่าวเพิ่มเติมว่า:
“ในฐานะบริษัทที่มอบหมายงานนี้ให้ฝ่ายอื่นดำเนินการ เรารู้สึกถึงความรับผิดชอบอย่างลึกซึ้งต่อเหตุการณ์นี้ และขออภัยอย่างจริงใจ”
ข้อมูล KYC (Know Your Customer) ที่อาจถูกละเมิดประกอบด้วย 11 ประเภท ได้แก่ หมายเลขโทรศัพท์ ชื่อ ที่อยู่อีเมล วันเกิด หมายเลขบัญชีธนาคาร รหัสผ่าน หมายเลขทะเบียนประชาชน วันที่ออกเอกสารประจำตัว ที่อยู่ ที่อยู่กระเป๋าเงินคริปโตเคอร์เรนซี และรหัสระบุธุรกรรม (TXIDs)
ไม่ใช่ลูกค้าทุกคนที่ข้อมูลทั้ง 11 หมวดหมู่ถูกเปิดเผยทั้งหมด ข้อมูลที่ถูกละเมิดเกี่ยวข้องกับข้อมูลที่ลูกค้าให้มาโดยสมัครใจระหว่างการติดต่อกับฝ่ายสนับสนุนลูกค้าในครั้งก่อน ซึ่งหมายความว่าลูกค้าที่ไม่เคยติดต่อศูนย์สนับสนุนของ Coinone จะไม่อยู่ในขอบเขตของเหตุการณ์นี้
Coinone ยังไม่ได้เปิดเผยจำนวนบุคคลที่ได้รับผลกระทบหรือปริมาณข้อมูลที่ผู้โจมตีได้รับมาอย่างแน่ชัด บริษัทมีแผนจะเปิดตัวบริการตรวจสอบข้อมูลเฉพาะ เพื่อให้ลูกค้าสามารถตรวจสอบได้ว่าข้อมูลส่วนตัวใดของตนถูกรั่วไหล
Coinone ยืนยันว่าเงินของลูกค้ายังคงปลอดภัยแม้เกิดการละเมิดความปลอดภัย
แม้ข้อมูลที่ถูกรั่วไหลจะมีลักษณะที่ละเอียดอ่อน แต่ Coinone ยืนยันว่าโครงสร้างพื้นฐานการซื้อขายหลักของบริษัทยังคงไม่ได้รับผลกระทบ บัญชีลูกค้า ระบบธุรกรรม และกระเป๋าเงินคริปโตของบริษัททำงานอย่างอิสระจากเซิร์ฟเวอร์ของ MetaM ที่ถูกโจมตี
แพลตฟอร์มการซื้อขายนี้เน้นย้ำว่า:
“ข้อมูลบางส่วนที่รั่วไหลออกมาจนถึงขณะนี้ยังไม่เพียงพอให้ฝ่ายที่สามสามารถเข้าสู่ระบบบัญชีของคุณหรือถอนเงินของคุณได้”
Coinone อธิบายว่าขั้นตอนการยืนยันตัวตนของบริษัทต้องการการตรวจสอบเพิ่มเติมผ่านรหัสผ่านใช้ครั้งเดียว (OTP) ที่ลงทะเบียนไว้หรือ Kakaotalk ในขณะที่วิธีการเข้าสู่ระบบโดยไม่ได้รับอนุญาตถูกบล็อกไว้ อย่างไรก็ตาม การที่กระเป๋าเงินดิจิทัลไม่ถูกบุกรุกโดยตรงไม่ได้ขจัดความเป็นไปได้ของการฉ้อโกงทางการเงินที่อาจเกิดขึ้นในภายหลัง
หลังการค้นพบ Coinone ระบุว่าได้บล็อกที่อยู่ IP ที่น่าสงสัย จำกัดการเข้าถึงระบบที่ถูกบุกรุก เสริมความเข้มงวดในการตรวจสอบธุรกรรม และย้ายการให้บริการสนับสนุนลูกค้าที่จ้างภายนอกมาใช้เฉพาะทางอีเมลชั่วคราว
แพลตฟอร์มแลกเปลี่ยนนี้ยังได้แจ้งให้หน่วยงานด้านความปลอดภัยอินเทอร์เน็ตและระบบสารสนเทศของเกาหลี (KISA) คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PIPC) และสำนักงานกำกับดูแลการเงิน (FSS) ทราบด้วย Coinone อธิบายว่า ผู้สอบสวนกำลังตรวจสอบการบุกร่วมกับ MetaM และผู้เชี่ยวชาญด้านความปลอดภัยจากภายนอก
สิ่งที่น่ากังวลเป็นพิเศษคือความเป็นไปได้ในการใช้ข้อมูลการสนทนาสนับสนุนลูกค้าอย่างผิดวัตถุประสงค์ ผู้โจมตีที่ถือครองหมายเลขประจำตัว ข้อมูลธนาคาร และประวัติการติดต่อ อาจสร้างแผนการปลอมตัวและฟิชชิ่งที่น่าเชื่อถือ เพื่อโจมตีลูกค้าที่ไม่สงสัยอะไรเลย
Coinone เตือนว่า:
“การโทรหรือข้อความที่อ้างอิงถึงการสนทนาสนับสนุนลูกค้าในอดีตของคุณ อาจเป็นความพยายามในการปลอมตัว ดังนั้นโปรดระมัดระวัง”
ลูกค้าที่เคยเปิดเผยรหัสผ่านระหว่างการติดต่อกับฝ่ายสนับสนุนได้รับการแนะนำให้เปลี่ยนข้อมูลการเข้าสู่ระบบทันที รวมถึงบนบริการอื่น ๆ ที่ไม่เกี่ยวข้องซึ่งใช้รหัสผ่านเดียวกัน
5 เหตุการณ์รั่วไหลข้อมูลคริปโตหลักที่สร้างเงามืดให้กับปี 2026
การเปิดเผยข้อมูลของ Coinone เกิดขึ้นหลังจากเหตุการณ์การรั่วไหลข้อมูลลูกค้าสำคัญอื่นๆ ที่เกี่ยวข้องกับธุรกิจคริปโตเคอร์เรนซีในช่วงปี 2026 ซึ่งแสดงให้เห็นว่าผู้โจมตีกำลังใช้ประโยชน์จากระบบปฏิบัติการนอกเหนือจากกระเป๋าเงินแลกเปลี่ยนแบบดั้งเดิมมากขึ้นเรื่อยๆ
เมื่อวันที่ 3 พฤศจิกายน Gnosis Pay ได้ประสบกับการเข้าถึงโดยไม่ได้รับอนุญาตที่เกี่ยวข้องกับโครงสร้างพื้นฐานบัตรเดบิตคริปโตเคอร์เรนซีรุ่นเก่า ซึ่งอาจทำให้ข้อมูลลูกค้าถูกเปิดเผย รวมถึงรายละเอียดบัตรชำระเงินและที่อยู่กระเป๋าเงิน
Chainalysis ได้เปิดเผยเหตุการณ์ความปลอดภัยอีกกรณีหนึ่งในช่วงปลายเดือนตุลาคม และขยายผลการค้นพบเพิ่มเติมในช่วงต้นเดือนพฤศจิกายน การสอบสวนของบริษัทวิเคราะห์ข้อมูลนี้พบข้อมูลรับรองบัญชีที่ถูกเปิดเผย ค่าแฮชของรหัสผ่าน และโทเค็นการยืนยันตัวตน แม้ว่าจะไม่มีหลักฐานว่าข้อมูลการสอบสวนที่ละเอียดอ่อนถูกเข้าถึงก็ตาม
ตลาดแลกเปลี่ยนคริปโตของเกาหลีใต้ Bithumb ก็เผชิญกับการเข้าถึงโดยไม่ได้รับอนุญาตต่อโครงสร้างพื้นฐานการสื่อสารภายในในเดือนตุลาคมเช่นกัน ผลการสอบสวนของบริษัทระบุว่ามีข้อมูลที่เกี่ยวข้องกับลูกค้า 6,444 ราย รวมถึงข้อมูลส่วนตัวที่ถูกเปิดเผยโดยตรงของบุคคล 844 ราย
ในขณะเดียวกัน Coinbase ได้เปิดเผยการเปิดเผยข้อมูลลูกค้าที่เกี่ยวข้องกับเหตุการณ์ความปลอดภัยในเดือนกันยายน ซึ่งเกี่ยวข้องกับผู้ให้บริการวิเคราะห์ข้อมูลของบุคคลที่สาม Amplitude โดยตลาดแลกเปลี่ยนนี้ยืนยันว่าโครงสร้างพื้นฐานและเงินของลูกค้าไม่ได้รับผลกระทบ
เหตุการณ์เหล่านี้มีความแตกต่างกันอย่างมากทั้งในด้านขอบเขตและสถานการณ์ทางเทคนิค แต่โดยรวมแล้วแสดงให้เห็นว่าข้อมูลลูกค้าอาจยังคงมีความเสี่ยงได้ แม้ระบบการเก็บรักษาสกุลเงินดิจิทัลจะไม่ถูกบุกรุกก็ตาม ตามกฎหมายคุ้มครองข้อมูลส่วนบุคคลของเกาหลีใต้ ลูกค้า Coinone ที่ได้รับผลกระทบอาจเรียกร้องค่าชดเชยตามกฎหมายได้สูงสุด 3 ล้านวอน หากการพิสูจน์ความสูญเสียทางการเงินที่แท้จริงเป็นเรื่องยาก
สำหรับ Coinone คำถามที่ยังไม่ได้รับการแก้ไขเกี่ยวข้องกับจำนวนลูกค้าที่ได้รับผลกระทบ ข้อมูลที่ถูกดึงออกมาจริง และว่าจะมีกรณีการฉ้อโกงเพิ่มเติมเกิดขึ้นหรือไม่ ความกังวลที่กว้างขึ้นนั้นไปไกลกว่าการขโมยสกุลเงินดิจิทัล: แม้แต่แพลตฟอร์มแลกเปลี่ยนที่ประสบความสำเร็จในการปกป้องสินทรัพย์ของลูกค้า ก็อาจทำให้ผู้ใช้เผชิญกับความเสี่ยงทางการเงินและด้านข้อมูลส่วนบุคคลที่คงอยู่ได้ เนื่องจากความสัมพันธ์กับผู้ให้บริการภายนอกที่ไม่ได้รับการรักษาความปลอดภัยอย่างเพียงพอ
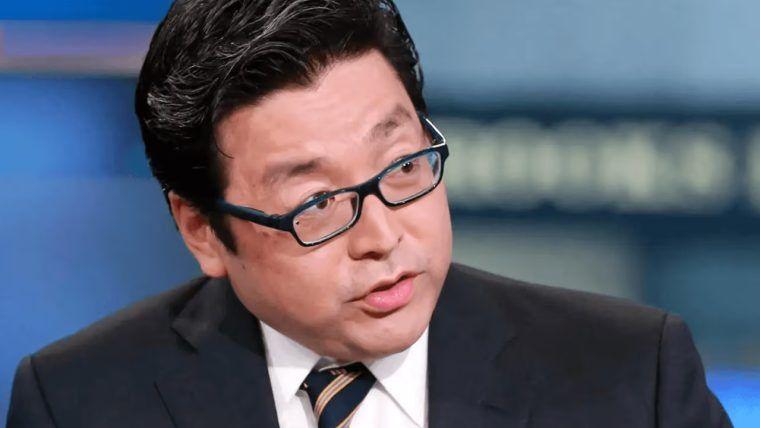
ลีชี้ให้เห็นถึงรอบซูเปอร์ไซเคิลที่กำลังจะมาถึงในตลาดคริปโต โดยอ้างถึงแรงกระแทกชั่วคราวและการเติบโตของการแปลงสินทรัพย์ดิจิทัลเป็นโทเคน
อ่านตอนนี้: ทอม ลี คาดตลาดคริปโตเข้าสู่ซูเปอร์ไซเคิลครั้งใหญ่ แม้ราคาร่วงลง

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยJamie RedmanNews Lead
เจมี เรดแมน เป็นหัวหน้าข่าวของ Bitcoin.com News และเป็นนักข่าวด้านเทคโนโลยีการเงินที่พำนักอยู่ในรัฐแมสซาชูเซตส์ เขาติดตามและรายงานตลาดบิตคอยน์และคริปโทเคอร์เรนซีมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่บิตคอยน์ ข้อมูลออนเชน โปรโตคอลโอเพนซอร์ส และแอปพลิเคชันแบบกระจายอำนาจ เรดแมนเขียนงานอย่างมืออาชีพมาตั้งแต่ปี 2010 และได้เขียนบทความให้กับ Bitcoin.com News มากกว่า 13,900 บทความนับตั้งแต่เดือนกรกฎาคม 2015