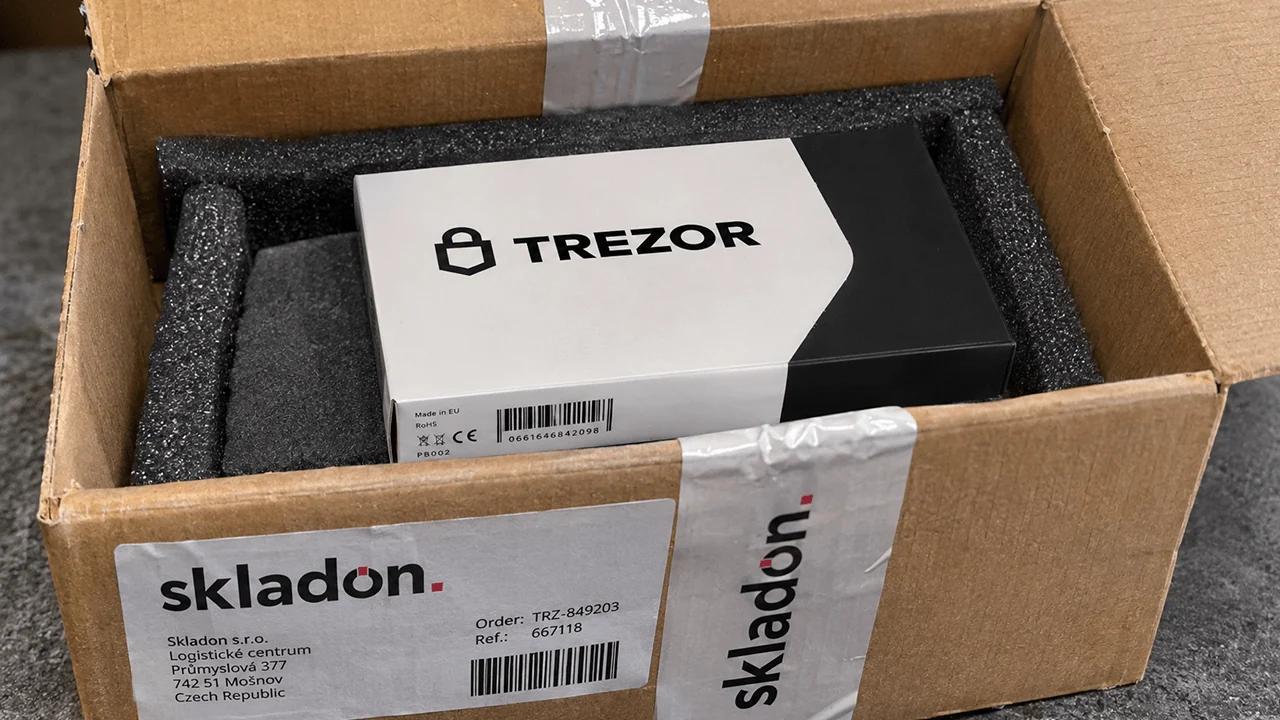
บริษัทผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ Trezor ได้เปิดเผยเมื่อวันจันทร์ที่ 16 พฤศจิกายน 2569 ว่า การละเมิดความปลอดภัยที่ Skladon ซึ่งเป็นพันธมิตรด้านการขนส่ง ได้ทำให้ข้อมูลส่วนตัวที่เกี่ยวข้องกับคำสั่งซื้อของลูกค้าประมาณ 27,000 รายการถูกเปิดเผย ซึ่งอาจทำให้ผู้ถือสกุลเงินดิจิทัลตกอยู่ในความเสี่ยงต่อการถูกโจมตีด้วยการฟิชชิ่งแบบเจาะจงเป้าหมายและภัยคุกคามด้านความปลอดภัยทางกายภาพ
แฮกเกอร์โจมตีพันธมิตรจัดส่งของ Trezor ทำข้อมูลส่วนตัวผู้ซื้อถูกเปิดเผย
เขียนโดย

แชร์
จุดสำคัญ
- ตามรายงาน ผู้โจมตีได้นำข้อมูลชื่อ ที่อยู่ หมายเลขโทรศัพท์ อีเมล และข้อมูลการซื้อจากคำสั่งซื้อของ Trezor ประมาณ 27,000 รายการ
- Trezor ยืนยันว่าอุปกรณ์กระเป๋าเงิน รหัสกู้คืน และระบบภายในของบริษัทไม่ถูกบุกรุก
- บริษัทกำลังลดระยะเวลาการเก็บรักษาข้อมูลและนำบริการรับสินค้าแบบไม่เปิดเผยตัวตนมาใช้ใน 18 ประเทศยุโรป
Trezor ยืนยันการรั่วไหลข้อมูล Skladon และเตือนให้ระวังการหลอกลวงแบบเจาะจง
การบุกรุกโดยไม่ได้รับอนุญาตเกิดขึ้นเมื่อวันที่ 7 พฤศจิกายน แต่ Skladon ไม่ได้แจ้งให้ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ทราบจนกระทั่งวันที่ 15 พฤศจิกายน Trezor ได้เปิดเผยเหตุการณ์นี้ต่อสาธารณะในวันถัดไป พร้อมอธิบายว่าการสอบสวนยังคงดำเนินอยู่
ข้อมูลที่ถูกบุกรุกครอบคลุมคำสั่งซื้อที่ดำเนินการระหว่างวันที่ 9 สิงหาคม ถึง 7 พฤศจิกายน 2026 ข้อมูลที่ถูกเปิดเผยรวมถึงชื่อเต็มของลูกค้า หมายเลขโทรศัพท์ ที่อยู่จัดส่ง ที่อยู่อีเมล วันที่ซื้อ ชื่อผลิตภัณฑ์ และราคา เนื่องจาก Skladon มีบริการจัดส่งสินค้าระหว่างประเทศ ทำให้เหตุการณ์นี้ส่งผลกระทบไปยังหลายประเทศ แต่ลูกค้าในสหรัฐอเมริกาไม่ได้รับผลกระทบ
ข่าวนี้เกิดขึ้นหลังจากเหตุการณ์การรั่วไหลข้อมูลครั้งก่อนของ Trezor ที่เกี่ยวข้องกับพันธมิตรฝ่ายที่สาม คือ Shipmonk ที่สำคัญ Trezor ได้เน้นย้ำว่า การบุกรุกครั้งล่าสุดนี้ไม่ได้เจาะเข้าสู่โครงสร้างพื้นฐานของบริษัท หรือทำให้กระเป๋าเงินคริปโตของลูกค้าถูกบุกรุก คำกู้คืน (recovery phrases), รหัส PIN และรหัสผ่าน (passphrases) ไม่ถูกเปิดเผย เนื่องจากทั้ง Trezor และ Skladon ไม่มีข้อมูลดังกล่าว
อย่างไรก็ตาม ข้อมูลที่ถูกขโมยก่อให้เกิดความกังวลด้านความเป็นส่วนตัวอย่างมาก รวมถึงความเสี่ยงต่อการถูกฟิชชิ่งเพื่อขโมยข้อมูลส่วนตัวและการโจมตีแบบ wrench attack ผู้ร้ายที่มีข้อมูลการซื้อสินค้าที่ถูกต้องสามารถปลอมตัวเป็นตัวแทนบริษัท สร้างคำขอสนับสนุนที่ดูน่าเชื่อถือ หรือระบุตัวบุคคลที่อาจถือครองสกุลเงินดิจิทัลได้
ลูกค้าบางรายได้รายงานการรับโทรศัพท์ที่น่าสงสัยแล้วหลังจากเกิดเหตุการณ์นี้ Trezor เตือนว่า การติดต่อที่เป็นการหลอกลวงอาจมาผ่านอีเมล ข้อความ SMS จดหมายทางไปรษณีย์ หรือการโทรที่ไม่ได้รับคำขอไว้ล่วงหน้า
“โปรดถือว่าทุกการโทร ข้อความ SMS อีเมล หรือจดหมายที่ไม่คาดคิดเกี่ยวกับคำสั่งซื้อของคุณเป็นสิ่งที่น่าสงสัย และระมัดระวังต่อความเสี่ยงที่อาจเกิดขึ้นต่อความปลอดภัยทางกายภาพของคุณ” Trezor เตือนในประกาศบน X ของตน
ลูกค้าที่ได้รับผลกระทบและยังสามารถระบุตัวตนได้ ได้รับแจ้งเตือนผ่านอีเมลแล้ว อย่างไรก็ตาม กลุ่มลูกค้าจำนวนน้อยที่ซื้ออุปกรณ์ระหว่างวันที่ 9 ถึง 14 สิงหาคม ไม่สามารถติดต่อได้โดยตรง เนื่องจากข้อมูลของพวกเขาได้ถูกทำให้ไม่ระบุตัวตนไว้ก่อนหน้านี้แล้ว
ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์แนะนำให้ลูกค้าติดต่อฝ่ายสนับสนุนเฉพาะผ่านเว็บไซต์อย่างเป็นทางการเท่านั้น และอย่าเปิดเผยข้อมูลสำรองของกระเป๋าเงินเด็ดขาด ผู้ใดที่ได้รับภัยคุกคามทางกายภาพที่น่าเชื่อถือควรติดต่อหน่วยงานบังคับใช้กฎหมายท้องถิ่น
บริการรับสินค้าแบบไม่เปิดเผยตัวตนเปิดตัว พร้อมกับการที่ Trezor เสริมมาตรการคุ้มครองความเป็นส่วนตัว
พร้อมกับการเปิดเผยข้อมูลนี้ Trezor ได้เน้นย้ำถึงบริการ Anonymous Pickup ของบริษัท ซึ่งพัฒนาขึ้นตั้งแต่ต้นปี 2026 และปัจจุบันมีให้บริการใน 18 ประเทศยุโรป บริการนี้ช่วยให้ลูกค้าสามารถซื้อกระเป๋าเงินฮาร์ดแวร์โดยใช้ชื่อปลอมและที่อยู่อีเมล และรับสินค้าจากตู้เก็บพัสดุหรือจุดรับสินค้าที่กำหนดไว้ โดยไม่ต้องเปิดเผยที่อยู่บ้านหรือหมายเลขโทรศัพท์
พัสดุจะถูกส่งมาในบรรจุภัณฑ์ที่ไม่มีตราสินค้า ส่วนรหัสรับสินค้าจะช่วยให้การรับสินค้าเป็นไปอย่างสะดวก ในเยอรมนีมีระบบที่ปรับเปลี่ยนเล็กน้อยโดยต้องแสดงเอกสารยืนยันตัวตน แต่ไม่จำเป็นต้องให้ที่อยู่บ้าน “บริการรับสินค้าแบบไม่เปิดเผยตัวตน (Anonymous Pickup) ขณะนี้มีให้บริการในส่วนใหญ่ของยุโรปแล้ว” Trezor เขียนบน X.
ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์กล่าวเพิ่มเติมว่า:
“ไม่จำเป็นต้องใช้ชื่อจริง ที่อยู่บ้าน หรือหมายเลขโทรศัพท์ เพียงมีอีเมลที่ถูกต้องก็เพียงพอที่จะสั่งซื้อวอลเล็ทและรับสินค้าอย่างส่วนตัวที่จุดรับสินค้าที่คุณเลือก”
Trezor ยังกำลังลดระยะเวลาการเก็บรักษาข้อมูลลูกค้าจาก 90 วันลงเหลือ 45 วัน และกำหนดให้พันธมิตรด้านการขนส่งต้องปฏิบัติตามมาตรฐานที่เทียบเท่า บริษัทมีแผนจะลดระยะเวลาดังกล่าวลงอีก และกำลังทบทวนข้อกำหนดด้านความปลอดภัยของฝ่ายที่สาม
เหตุการณ์ล่าสุดนี้เกิดขึ้นต่อจากเหตุการณ์การรั่วไหลข้อมูลเมื่อปี 2026 ที่เกี่ยวข้องกับ Brevo หนึ่งในผู้ให้บริการอีเมลของ Trezor ซึ่งทำให้ที่อยู่อีเมลของจดหมายข่าวถูกเปิดเผย ซึ่งชี้ให้เห็นถึงจุดอ่อนที่เกิดขึ้นซ้ำๆ ในผู้ให้บริการภายนอก บริษัทได้แจ้งให้หน่วยงานคุ้มครองข้อมูลที่เกี่ยวข้องทราบแล้ว และสัญญาว่าจะอัปเดตข้อมูลเพิ่มเติมเมื่อผู้สอบสวนกำหนดขอบเขตการรั่วไหลข้อมูลได้อย่างครบถ้วน
แม้ว่าสินทรัพย์ดิจิทัลของลูกค้าจะยังคงได้รับการคุ้มครอง แต่เหตุการณ์ล่าสุดของ Trezor ได้เปิดเผยจุดอ่อนที่ยังคงมีอยู่ในการเก็บรักษาสกุลเงินดิจิทัลด้วยตนเอง: กระเป๋าเงินฮาร์ดแวร์สามารถรักษาความปลอดภัยของกุญแจส่วนตัวได้ แต่บันทึกการจัดส่งยังคงสามารถเชื่อมโยงเจ้าของกับที่อยู่ทางกายภาพที่สามารถระบุตัวตนได้ ไม่มีใครต้องการการติดต่อหรือการมาเยือนจากบุคคลที่มีเจตนาร้าย และนั่นคือสิ่งที่ข้อมูลนี้ดึงดูดมา
ผู้ใช้หลายคนไม่พอใจกับประกาศของ Trezor “ทำไมผมถึงได้รับบริการจากฝ่ายที่สามเมื่อสั่งซื้อจากเว็บไซต์อย่างเป็นทางการ?” มีผู้ใช้คนหนึ่งถามบริษัทในกระทู้ประกาศ “บริษัทที่มีขนาดและเครือข่ายระดับโลกอย่างเราไม่สามารถดำเนินงานได้อย่างมีประสิทธิภาพโดยไม่มีผู้ให้บริการจากฝ่ายที่สาม” Trezor ตอบกลับไปยังบัญชี X ดังกล่าว.
ผู้ผลิตกระเป๋าเงินดิจิทัลนี้ยังกล่าวเพิ่มเติมว่า:
“เป้าหมายคือจัดการภายในบริษัทให้มากที่สุดเท่าที่จะทำได้ แต่การทำทุกส่วนของการดำเนินธุรกิจด้วยตัวเองนั้นไม่เป็นจริง Skladon เป็นหนึ่งในพันธมิตรที่จัดส่งคำสั่งซื้อของ Trezor และพวกเขาเก็บข้อมูลเพียงเท่าที่จำเป็นเพื่อส่งพัสดุถึงมือคุณเท่านั้น”

Coinone เปิดเผยถึงการรั่วไหลข้อมูลลูกค้าที่เกี่ยวข้องกับข้อมูลที่ละเอียดอ่อน ขณะที่เหตุการณ์ด้านความปลอดภัยของสกุลเงินดิจิทัลอีกครั้งก่อให้เกิดความกังวลใหม่
อ่านตอนนี้: ข้อมูลรั่ว Coinone เผยรหัสผ่านและข้อมูลลูกค้าละเอียดอ่อน

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยJamie RedmanNews Lead
เจมี เรดแมน เป็นหัวหน้าข่าวของ Bitcoin.com News และเป็นนักข่าวด้านเทคโนโลยีการเงินที่พำนักอยู่ในรัฐแมสซาชูเซตส์ เขาติดตามและรายงานตลาดบิตคอยน์และคริปโทเคอร์เรนซีมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่บิตคอยน์ ข้อมูลออนเชน โปรโตคอลโอเพนซอร์ส และแอปพลิเคชันแบบกระจายอำนาจ เรดแมนเขียนงานอย่างมืออาชีพมาตั้งแต่ปี 2010 และได้เขียนบทความให้กับ Bitcoin.com News มากกว่า 13,900 บทความนับตั้งแต่เดือนกรกฎาคม 2015