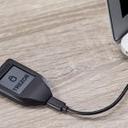
Trezor ได้รายงานการค้นพบกระเป๋าเงิน Safe 5 ที่ถูกดัดแปลงจำนวน 3 ใบ การลดลงของจำนวนผู้จำหน่ายต่อประมาณ 80% และการอัปเดตเฟิร์มแวร์เพื่อบล็อกโปรแกรมฝังตัวที่ถูกระบุ ผู้ซื้อ CryptoBilis ควรโอนเงินไปยังกระเป๋าเงินใหม่ต่อไป และการซื้อตั้งแต่วันที่ 1 มีนาคมเป็นต้นไปมีสิทธิ์ได้รับการเปลี่ยนใหม่
Trezor ยืนยันพบสปายแวร์ในฮาร์ดแวร์วอลเล็ต 3 รุ่น ลดผู้จำหน่าย 80%
เขียนโดย

แชร์
จุดสำคัญ
- Trezor ระบุว่ายังไม่ได้รับรายงานว่าเงินของลูกค้าถูกสูญเสียไปเนื่องจากโปรแกรมฝังตัวดังกล่าว
- เฟิร์มแวร์เวอร์ชัน 2.13.1 ไม่สามารถปกป้องวลีการกู้คืนที่ถูกบันทึกไว้ก่อนการติดตั้งได้
- สิทธิ์ในการเปลี่ยนใหม่ครอบคลุมการซื้อ CryptoBilis ตั้งแต่เดือนมีนาคมเป็นต้นไป
Trezor รายละเอียดการเปลี่ยนแปลงเฟิร์มแวร์และผู้จำหน่าย
ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ Trezor ประกาศเมื่อวันที่ 12 พฤศจิกายนว่า อุปกรณ์ Safe 5 จำนวน 3 เครื่องที่ซื้อจาก CryptoBilis ซึ่งเป็นผู้จำหน่ายที่ได้รับอนุญาตในอดีตในเอเชียตะวันออกเฉียงใต้ มีฮาร์ดแวร์ฝังตัวที่ไม่ได้รับอนุญาต บทความบนบล็อกเกี่ยวกับการสอบสวนได้อธิบายรายละเอียดเกี่ยวกับการอัปเดตเฟิร์มแวร์และมาตรการควบคุมการแจกจ่ายที่เข้มงวดขึ้น เวอร์ชัน 2.13.1 ที่ปล่อยออกมาเมื่อวันที่ 11 พฤศจิกายน จะป้องกันไม่ให้อุปกรณ์ฝังตัวที่ตรวจพบสามารถบันทึกข้อมูลได้ โดยการอัปเดตซอฟต์แวร์ที่ควบคุมการทำงานของอุปกรณ์ บริษัทกล่าวไว้ว่า
อุปกรณ์ทั้งสามเครื่องที่ได้รับผลกระทบถูกซื้อระหว่างวันที่ 20 สิงหาคม ถึง 23 กันยายน ผ่าน CryptoBilis โดยตรง หรือผ่านร้านค้าบน Tokopedia และ Shopee ของบริษัท Trezor ได้ตรวจสอบอุปกรณ์ Safe 5 ที่มีส่วนประกอบฝังตัวถูกแจ้งรายงานครั้งแรกในห้องปฏิบัติการของบริษัท และระบุได้อีกสองเครื่องจากภาพถ่ายที่เจ้าของส่งมา มีลูกค้า 48 รายที่ติดต่อมา บริษัทกำลังตรวจสอบอุปกรณ์ของพวกเขาในห้องปฏิบัติการหรือผ่านภาพถ่ายภายในบริษัท
บริษัทระบุว่า:
“เราได้ลดเครือข่ายผู้จำหน่ายต่อลงประมาณ 80%”
แผนการลดจำนวนผู้จำหน่ายต่อได้ถูกเปิดเผยในเดือนตุลาคม และ Trezor ปัจจุบันอธิบายว่าพันธมิตรที่ถูกตัดออกนั้นเป็นฝ่ายที่น่าเชื่อถือและไม่ก่อให้เกิดภัยคุกคามในทันที ผู้จำหน่ายที่เหลือต้องปฏิบัติตามข้อกำหนดที่เข้มงวดยิ่งขึ้นเกี่ยวกับการจัดหา การเก็บรักษา และการเข้าถึงอุปกรณ์
บอร์ดซ่อนเร้นที่ดักจับข้อมูลลับของวอลเล็ต
ภายใน Safe 5 อุปกรณ์ฝังตัวที่ไม่ได้รับอนุญาตนี้ตั้งอยู่ระหว่างหน้าจอและบอร์ดหลัก ซึ่งเป็นบอร์ดวงจรหลักของอุปกรณ์ที่เชื่อมต่อส่วนประกอบอิเล็กทรอนิกส์ ตามการวิเคราะห์ของ Trezor อุปกรณ์นี้คัดลอกข้อมูลที่แสดงขึ้นโดยไม่เปลี่ยนแปลงเฟิร์มแวร์หรือ Secure Element ซึ่งเป็นชิปความปลอดภัยเฉพาะ บอร์ดที่เพิ่มเข้ามาจะบันทึกคำกู้คืน (recovery words) ระหว่างการสร้างหรือกู้คืนกระเป๋าเงิน รวมถึงวลีรหัสผ่าน (passphrases) ที่แสดงบนหน้าจอ ซึ่งเป็นความลับเพิ่มเติมที่เลือกใช้ได้ เพื่อเข้าถึงกระเป๋าเงินแยกต่างหาก.
อุปกรณ์ฝังตัวนี้จะเข้ารหัสข้อมูลที่จับได้และส่งผ่านเครือข่ายมือถือไปยังเซิร์ฟเวอร์ที่ผู้โจมตีควบคุม หากไม่มีสัญญาณ มันจะเก็บข้อมูลไว้และพยายามส่งซ้ำจนกว่าการส่งข้อมูลจะสำเร็จ. Trezor ระบุว่า อุปกรณ์ฝังตัวนี้ทำงานในลักษณะเดียวกับที่พบในอุปกรณ์ Ledger บางรุ่น ในกรณีของ Ledger ผู้โจมตีได้ซื้ออุปกรณ์ของแท้มาดัดแปลง แล้วนำกลับมาวางขายผ่านผู้จำหน่ายในเอเชียตะวันออกเฉียงใต้
Ledger ได้ยืนยันการพบอุปกรณ์ฝังตัวที่ไม่ได้รับอนุญาตในกระเป๋าเงินของลูกค้าที่ได้รับผลกระทบเมื่อเดือนตุลาคม ส่วนผลการตรวจสอบของ Trezor ยังจำกัดอยู่เพียงอุปกรณ์ Safe 5 ที่ซื้อจาก CryptoBilis การตรวจสอบอุปกรณ์จากผู้จำหน่ายต่อในภูมิภาคอื่นไม่พบการดัดแปลง และบริษัทยังไม่มีรายงานการยืนยันการพบอุปกรณ์ฝังตัวในรุ่นอื่น ๆ
ผู้ซื้อจาก CryptoBilis ยังจำเป็นต้องสร้างกระเป๋าเงินใหม่
แม้ว่าการอัปเดตจะป้องกันการดักจับข้อมูลจากอุปกรณ์ฝังตัวที่ระบุได้แล้ว แต่ข้อมูลสำรองของกระเป๋าเงินที่ถูกเปิดเผยก่อนหน้านี้ยังคงถูกบุกรุก Trezor ยังคงแนะนำให้ผู้ซื้อจาก CryptoBilis โอนเงินไปยังกระเป๋าเงินที่สร้างขึ้นใหม่ เนื่องจากการเปลี่ยนอุปกรณ์ฮาร์ดแวร์แต่ยังคงใช้คำกู้คืนเดิมจะทำให้ความเสี่ยงดังกล่าวไม่เปลี่ยนแปลง เจ้าของอุปกรณ์ที่สงสัยว่าถูกดัดแปลงได้รับคำแนะนำให้เก็บรักษาอุปกรณ์ไว้และหลีกเลี่ยงการตั้งค่าหรือใช้งานจนกว่าจะได้รับคำแนะนำจากฝ่ายสนับสนุน
สิทธิ์ในการเปลี่ยนอุปกรณ์ใหม่ครอบคลุมทุกรุ่นที่ซื้อจาก CryptoBilis ตั้งแต่เดือนมีนาคมเป็นต้นไป ข้อจำกัดในการจัดส่งอาจทำให้ต้องเลือกรุ่นอื่นพร้อมคืนเงินส่วนต่างราคา ส่งไปยังประเทศอื่น หรือคืนเงินเต็มจำนวน ลูกค้าถูกขอให้จัดการเปลี่ยนอุปกรณ์ผ่านฝ่ายสนับสนุนอย่างเป็นทางการของ Trezor และผู้ซื้อที่ยังไม่แน่ใจก็ถูกแนะนำให้ตรวจสอบแหล่งที่มาของอุปกรณ์ของตนเองด้วย
Trezor เตือนว่าผู้หลอกลวงอาจปลอมตัวเป็นพนักงานเพื่อเสนอการเปลี่ยนเครื่องหรือคืนเงิน และย้ำว่าบริษัทไม่เคยขอวลีการกู้คืนข้อมูล บริษัทยังคงทำงานร่วมกับ SEAL 911 ซึ่งเป็นบริการตอบสนองเหตุฉุกเฉินของ Security Alliance สำหรับเหตุการณ์ที่เกี่ยวข้องกับสกุลเงินดิจิทัล นอกจากนี้ บริษัทยังสัญญาจะมอบรางวัลให้กับลูกค้าที่รายงานการฝังชิปนี้เป็นคนแรก

เรียนรู้ว่าเหตุใด Trezor จึงจำเป็นต่อการเป็นเจ้าของบิตคอยน์อย่างแท้จริง และความเสี่ยงของการพึ่งพาแพลตฟอร์มแลกเปลี่ยนเพื่อดูแลสินทรัพย์ดิจิทัลของคุณ
อ่านตอนนี้: Trezor: หากคุณไม่ได้ถือครองกุญแจ คุณก็ไม่ได้เป็นเจ้าของบิตคอยน์

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยKevin Helms
เควิน เฮล์มส์ เป็นนักข่าวคริปโทเคอร์เรนซีที่เชี่ยวชาญด้านบิตคอยน์ กฎระเบียบด้านบล็อกเชน และตลาดสินทรัพย์ดิจิทัลทั่วโลก เขาได้รายงานข่าวเกี่ยวกับบิตคอยน์และระบบนิเวศคริปโทในวงกว้างมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่นโยบายกำกับดูแล การยอมรับในระดับสถาบัน และโครงสร้างพื้นฐานของตลาด เขาเขียนบทความ 9,000 ชิ้นให้กับ Bitcoin.com News รายงานเกี่ยวกับการยอมรับคริปโททั่วโลก นโยบายภาษี กฎระเบียบการแลกเปลี่ยน และแนวโน้มเศรษฐกิจมหภาค ผลงานของเขายังถูกนำไปเผยแพร่ซ้ำโดยสื่อ รวมถึง Foundation for Economic Education การรายงานของเขาถูกอ้างอิงในสิ่งพิมพ์ทางวิชาการและกฎหมาย รวมถึง St. Louis University Law Journal และ SMU Law Review ตลอดจนงานวิจัยจาก Carnegie Mellon University และ Seton Hall University การเปิดเผยข้อมูล: ผู้เขียนถือครองสินทรัพย์คริปโทเคอร์เรนซีมูลค่าน้อยกว่า 500 ดอลลาร์สหรัฐ