Chainflip ได้ประสบกับเหตุการณ์ละเมิดความปลอดภัยครั้งใหญ่เมื่อวันเสาร์ที่ 21 พฤศจิกายน 2026 เมื่อผู้โจมตีถอนเงินประมาณ 12 ล้านดอลลาร์จากคลังบิตคอยน์และอีเธอเรียมของแพลตฟอร์ม เหตุการณ์นี้ทำให้โปรโตคอลการซื้อขายข้ามเชนต้องปิดระบบอย่างเร่งด่วน และส่งผลให้โทเคน FLIP ของแพลตฟอร์มถูกขายออกอย่างรุนแรง
แฮกเกอร์ Chainflip ขโมยเงิน 12 ล้านดอลลาร์ ขณะที่โทเคน FLIP ร่วงลง 69%
เขียนโดย

แชร์
จุดสำคัญ
- ผู้สอบสวนพบลายเซ็นเข้ารหัสที่ผิดปกติ ซึ่งอาจช่วยอธิบายได้ว่าการถอนเงินโดยไม่ได้รับอนุญาตเกิดขึ้นได้อย่างไร
- ผู้โจมตีได้แปลงสเทเบิลคอยน์ที่ถูกขโมยมาเป็นอีเธอเรียม ก่อนที่จะส่งเหรียญจำนวนหลายพันเหรียญผ่าน Tornado Cash
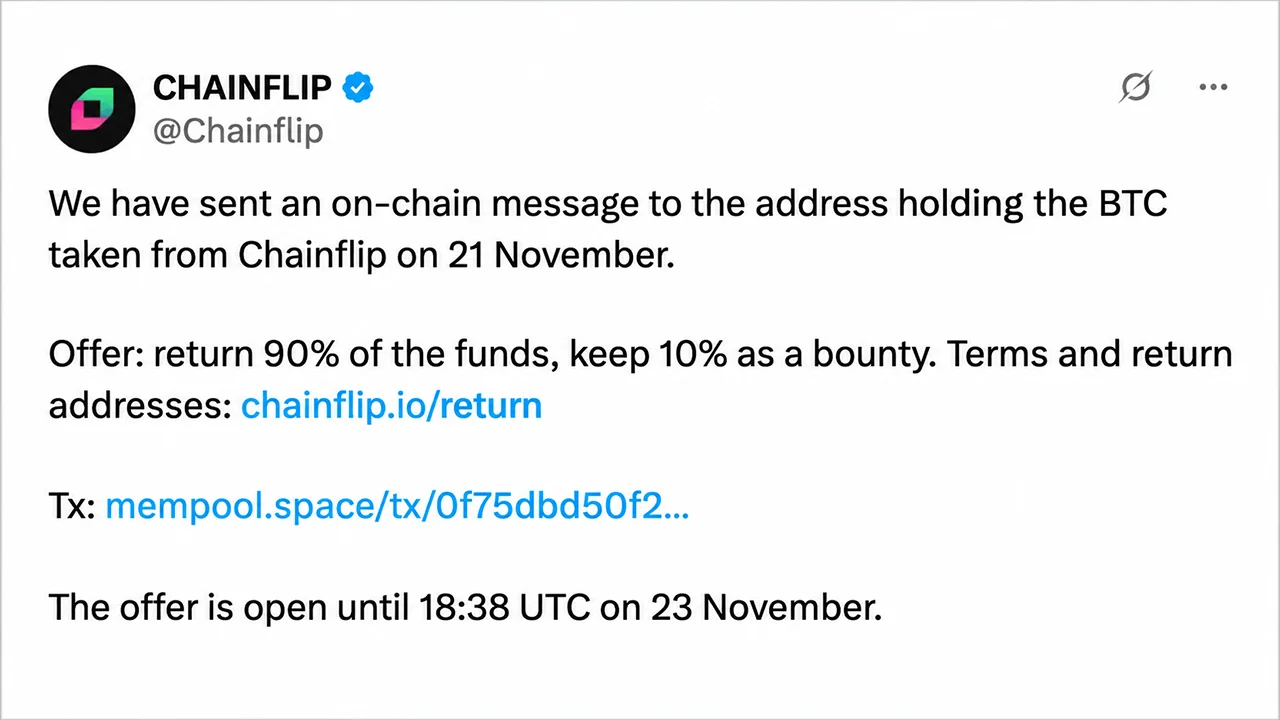
- Chainflip ได้เสนอรางวัล 10% สำหรับการคืนสินทรัพย์ที่ถูกขโมย โดยกำหนดเส้นตายไว้ที่วันจันทร์ที่ 23 พฤศจิกายน
คลัง Chainflip ถูกถอนเงินจนว่างเปล่าผ่านธุรกรรมบิตคอยน์และอีเธอเรียมที่ประสานงานกัน
ตลาดแลกเปลี่ยนแบบกระจายศูนย์ (DEX) ที่รู้จักในชื่อ Chainflip ช่วยอำนวยความสะดวกในการแลกเปลี่ยนสกุลเงินดิจิทัลแบบเนทีฟระหว่างบล็อกเชนต่าง ๆ โดยไม่จำเป็นต้องให้ผู้ใช้พึ่งพาสินทรัพย์แบบ wrapped แบบดั้งเดิม โครงสร้างพื้นฐานของระบบนี้ทำงานผ่านเครือข่ายกระจายศูนย์ที่มีผู้ตรวจสอบความถูกต้อง (validator) สูงสุด 150 ราย ซึ่งรับผิดชอบในการจัดการคลังร่วมและอนุมัติการโอนเงิน
ในสถานการณ์ปกติ ผู้ตรวจสอบความถูกต้องประมาณ 100 รายต้องเข้าร่วมกระบวนการลงนามตามเกณฑ์ขั้นต่ำ ก่อนที่สินทรัพย์จะสามารถออกจากคลังสำรองเหล่านี้ได้ ระบบนี้ใช้ลายเซ็นเข้ารหัสแบบรวม โดยกุญแจลงนามจะถูกหมุนเวียนทุกสามวันเพื่อจำกัดความเสี่ยง ผู้บุกรุกสามารถหลีกเลี่ยงมาตรการป้องกันดังกล่าวได้
ตามผลการวิเคราะห์บนเชน การเตรียมการเริ่มขึ้นประมาณวันที่ 11 พฤศจิกายน เมื่อเงินที่เกี่ยวข้องกับผู้โจมตีที่สงสัยได้ผ่าน Tornado Cash ซึ่งเป็นบริการผสมเงินเพื่อรักษาความเป็นส่วนตัวบนเครือข่าย Ethereum เมื่อวันที่ 20 พฤศจิกายน บุคคลดังกล่าวได้ซื้อโทเค็น FLIP และลงทะเบียนบัญชีผู้ตรวจสอบความถูกต้อง เพื่อสร้างการมีอยู่ภายในโครงสร้างพื้นฐานของ Chainflip
การขโมยเริ่มขึ้นประมาณเวลา 01:41 น. ตามเวลาตะวันออก (Eastern Time) เมื่อวันที่ 21 พฤศจิกายน เมื่อธุรกรรมบิตคอยน์หนึ่งรายการโอน 122.86137042 BTC ไปยังที่อยู่ใหม่ที่เพิ่งสร้างขึ้น ประมาณ 20 นาทีต่อมา เงินถูกโอนอีกครั้ง ซึ่งเพิ่มขั้นตอนใหม่ลงในประวัติธุรกรรม
การถอนเงินด้านอีเธอเรียมตามมาในเวลา 07:10:59 UTC โดยดำเนินการผ่านฟังก์ชัน transferBatch ของ vault การดำเนินการดังกล่าวได้โอน 520.2243399 ETH, 3,249,631.41 USDC และ 758,141.33 USDT ไปยังที่อยู่ 0x7d14a719072DA80076b4edcec3e3401209d21Eaf.
กระเป๋าเงินที่ส่งธุรกรรมนี้ (0x78fa4ac270db14886033e95b9b9e93f887aa2db0) ได้รับค่าธรรมเนียมธุรกรรมเริ่มต้นจาก Tornado Cash ประมาณหนึ่งนาทีก่อนหน้านั้น ประวัติการทำธุรกรรมที่ว่างเปล่าของที่อยู่ดังกล่าวชี้ให้เห็นว่าที่อยู่นี้ถูกสร้างขึ้นโดยเฉพาะเพื่อดำเนินการนี้เท่านั้น
ภายในไม่กี่นาที เงินจากสเทเบิลคอยน์ถูกแลกเปลี่ยนเป็นอีเทอร์ผ่าน Uniswap ต่อมา มีอีเทอร์ประมาณ 2,909 ETH ที่เข้าสู่ Tornado Cash ผ่านการทำธุรกรรม 38 ครั้ง ซึ่งดำเนินการเสร็จสิ้นภายในเวลาเพียง 48 วินาที ทำให้ผู้สอบสวนต้องติดตามร่องรอยที่ถูกแบ่งแยกอย่างรวดเร็ว
ความผิดปกติทางเข้ารหัสเปิดเผยจุดอ่อนที่อาจมีในระบบความปลอดภัยของผู้ตรวจสอบ
บริษัทวิเคราะห์บล็อกเชน Bitquery ได้ตรวจสอบลายเซ็น 299,677 รายการที่ได้รับการยอมรับโดย Ethereum KeyManager ของ Chainflip ตั้งแต่ปี 2023 และพบความผิดปกติที่ช่วยแยกการโอนเงินโดยไม่ได้รับอนุญาตออกจากกิจกรรมปกติของ vault ธุรกรรมดังกล่าวมี nonce 39 หลักที่แตกต่างจากรูปแบบลำดับที่กำหนดไว้ ไม่มีลายเซ็นอื่นใดในชุดข้อมูลประวัติที่แสดงลักษณะเดียวกันนี้
การค้นพบนี้ชี้ให้เห็นว่า การอนุญาตอาจถูกสร้างขึ้นนอกขั้นตอนการลงนามหลายฝ่ายตามปกติ ซึ่งอาจเกิดจากการเข้าถึงโดยไม่ได้รับอนุญาตต่อกุญแจลงนามรวม หรือส่วนแบ่งการเข้ารหัสที่เพียงพอ
ต่างจากการโจมตีแบบ reentrancy หรือช่องโหว่ในตรรกะสัญญาแบบดั้งเดิม วอลต์ได้ยอมรับลายเซ็นที่ดูเหมือนถูกต้อง ดังนั้น คำถามหลักจึงอยู่ที่ว่าผู้โจมตีได้รับสิทธิ์ที่จำเป็นในการสร้างลายเซ็นนั้นมาอย่างไร มากกว่าที่จะเป็นว่าสัญญาได้ดำเนินการตามคำสั่งอย่างถูกต้องหรือไม่
Chainflip Labs ได้เชื่อมโยงเหตุการณ์นี้กับผู้ตรวจสอบที่เพิ่งลงทะเบียนใหม่ และระบุว่าผู้สอบสวนได้ระบุและแก้ไขกลไกเฉพาะที่รับผิดชอบแล้ว อย่างไรก็ตาม องค์กรดังกล่าวยังไม่ได้เผยแพร่รายงานวิเคราะห์ทางเทคนิคอย่างละเอียดเพื่ออธิบายอย่างชัดเจนว่าช่องโหว่นี้เกิดขึ้นได้อย่างไร
การหมุนเวียนกุญแจตามกำหนดการครั้งก่อนได้ดำเนินการเมื่อวันที่ 18 พฤศจิกายน หลังจากเกิดการโอนเงินโดยไม่ได้รับอนุญาต ผู้ตรวจสอบความถูกต้องได้ดำเนินการหมุนเวียนกุญแจอีกครั้งประมาณหนึ่งชั่วโมง 42 นาทีต่อมา โดยเปลี่ยนข้อมูลรับรองที่อาจถูกบุกรุกก่อนกำหนดการปกติ ส่วนวอลต์อื่น ๆ รวมถึง Arbitrum ไม่มีการถอนเงินทันทีที่คล้ายคลึงกัน
Chainflip ออกคำเตือนสุดท้ายเพื่อกู้คืนสินทรัพย์ พร้อมรางวัล 10%
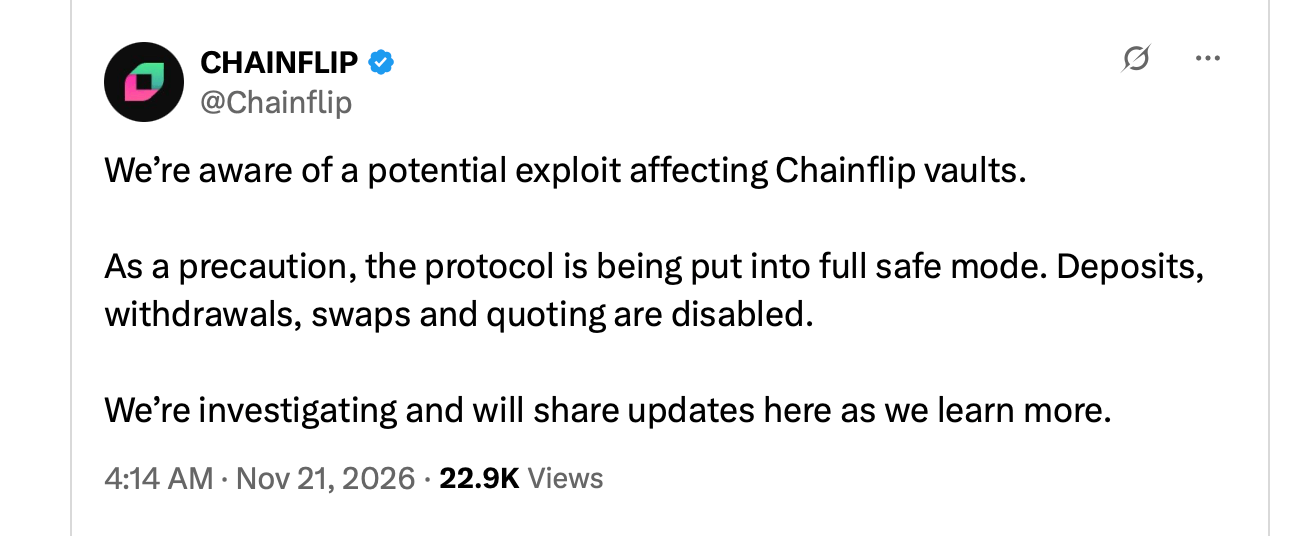
นักพัฒนาได้เปิดใช้งานโหมดปลอดภัยเต็มรูปแบบ (Full Safe Mode) โดยระงับการฝาก การถอน การแลกเปลี่ยน และการเสนอราคา ในขณะที่การสอบสวนยังคงดำเนินต่อไป Chainflip Labs ได้ติดต่อผู้ก่อเหตุผ่านข้อความบนเชน (onchain message) โดยเสนอให้คืนเงิน 90% ของเงินที่ได้มา ก่อนเวลา 18:38 UTC วันจันทร์ที่ 23 พฤศจิกายน เพื่อแลกกับสิทธิ์ในการเก็บรักษา 10% ที่เหลือ
การคืนเงินที่ขอไว้ประกอบด้วย 110.57523337 BTC และ 2,618.1 ETH โดยจำนวนหลังนี้คือมูลค่าที่แปลงจากสินทรัพย์ด้าน Ethereum ตามข้อเสนอนี้ Chainflip จะถือว่าการคืนเงินตามกำหนดเวลาเป็นการกู้คืนแบบ white-hat และจะถอนคำร้องเรียนต่อหน่วยงานบังคับใช้กฎหมายที่มีอยู่
การสื่อสารดังกล่าวยังเตือนด้วยว่า บริษัทติดตามบล็อกเชนได้ทำเครื่องหมายที่อยู่ที่เกี่ยวข้องและกำลังติดตามการถอนเงินจากตัวผสมความเป็นส่วนตัว (privacy mixer) ตามรายงาน ผู้สอบสวนได้ระบุเซิร์ฟเวอร์ที่ใช้สำหรับการลงทะเบียนผู้ตรวจสอบ (validator) พร้อมด้วยข้อมูลเมตาดาต้าเพิ่มเติมที่อาจมีประโยชน์ในการระบุตัวตนของผู้ก่อเหตุ
Chainflip ยืนยันว่าหน่วยงานที่เกี่ยวข้องได้รับรายงานเกี่ยวกับการโจรกรรมแล้ว ณ วันที่ 22 พฤศจิกายน ยังไม่มีการประกาศการคืนเงิน และองค์กรยังไม่ได้กำหนดแผนการชดเชยอย่างเป็นทางการสำหรับผู้ใช้ที่ได้รับผลกระทบ
ราคา FLIP ร่วงหนัก ทำให้การฟื้นตัวในเดือนพฤศจิกายนหายไป
ข้อบกพร่องด้านความปลอดภัยนี้ได้ขัดจังหวะเดือนที่ก่อนหน้านี้ดูมีแนวโน้มดีสำหรับสกุลเงินดิจิทัลหลักของโปรโตคอล FLIP ซึ่งมีการซื้อขายอยู่ที่ประมาณ $0.30 ในช่วงต้นเดือนพฤศจิกายน ก่อนจะปรับตัวขึ้นสู่ช่วงราคา $0.45 ถึง $0.48 ระหว่างวันที่ 18 ถึง 20 พฤศจิกายน การชำระบัญชีที่ตามมาได้ลบกำไรเหล่านั้นออกไป ทำให้สินทรัพย์นี้กลับสู่ระดับราคาที่เห็นครั้งสุดท้ายเมื่อปลายเดือนพฤษภาคม
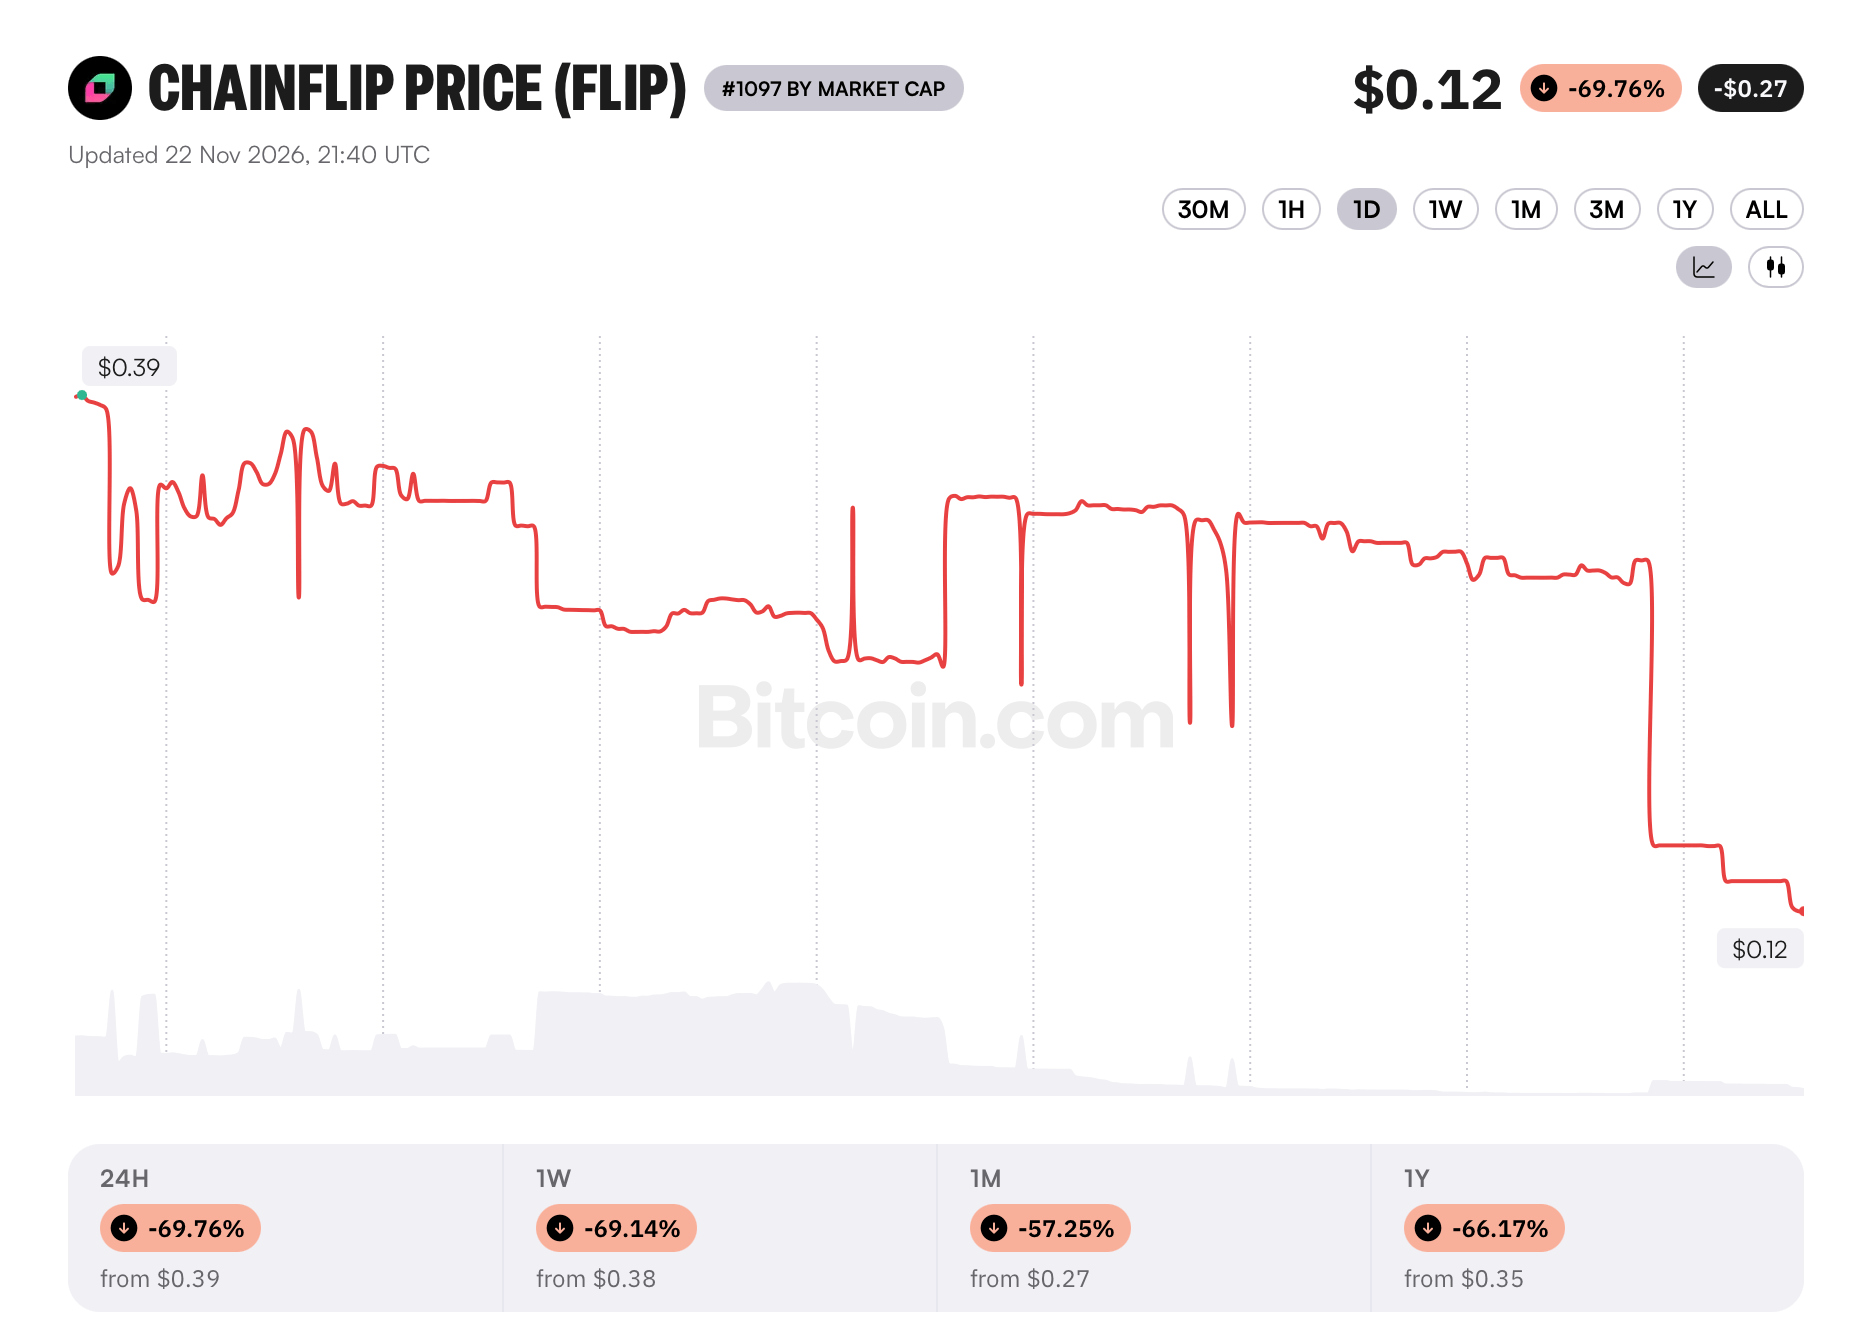
จนถึงวันอาทิตย์ ข้อมูลราคาตลาดจาก Bitcoin.com แสดงราคาซื้อขายระหว่าง $0.12 ถึง $0.15 ต่อ FLIP โดยรายงานการสูญเสียใน 24 ชั่วโมงที่ผ่านมาอยู่ที่ประมาณ 60% ถึง 66% ความแตกต่างระหว่างแพลตฟอร์มการซื้อขายต่าง ๆ สะท้อนถึงสภาพสภาพคล่องที่ต่ำและภาวะความผันผวนสูง เหตุการณ์นี้ยังทำให้ความกังวลจากช่องโหว่ของ Chainflip เมื่อวันที่ 12 กันยายนกลับมาอีกครั้ง ซึ่งช่องโหว่ในส่วน memo ของธุรกรรม TRON ทำให้ผู้โจมตีสามารถรับเงินคืนซ้ำซ้อนได้รวมประมาณ 736,442 USDT
จุดอ่อนก่อนหน้านี้เกี่ยวข้องกับการที่เงินฝากที่ได้รับการประมวลผลแล้วถูกตีความผิดว่าเป็นธุรกรรมแลกเปลี่ยนที่ล้มเหลว ผู้ตรวจสอบระบบ (Validators) ได้อนุมัติการชดเชยให้กับผู้ให้บริการสภาพคล่องที่ได้รับผลกระทบโดยใช้เงินส่วนเกิน อย่างไรก็ตาม เหตุการณ์ล่าสุดนี้ก่อให้เกิดความท้าทายที่แตกต่างอย่างมีนัยสำคัญ เนื่องจากจุดอ่อนที่สงสัยเกี่ยวข้องกับโครงสร้างพื้นฐานการอนุญาตเอง ไม่ใช่ข้อผิดพลาดในการประมวลผลธุรกรรมที่แยกเป็นกรณีเดียว
สำหรับ Chainflip ความเสียหายทางการเงินในทันทีเป็นเพียงส่วนหนึ่งของปัญหาเท่านั้น กำหนดเวลาการกู้คืนที่ใกล้เข้ามา คำถามทางเทคนิคที่ยังไม่ได้รับคำตอบ และความไม่แน่นอนเกี่ยวกับการชดเชยลูกค้า ทำให้โปรโตคอลนี้ต้องเผชิญกับการทดสอบที่ยากลำบากต่อสถาปัตยกรรมความปลอดภัยของมัน แม้สินทรัพย์ที่สูญหายจะถูกกู้คืนได้ การหาสาเหตุว่าทำไมระบบป้องกันแบบกระจายตัวจึงล้มเหลว ก็ยังคงเป็นสิ่งสำคัญในการสร้างความเชื่อมั่นขึ้นใหม่
บิตคอยน์อาจทดสอบระดับ $50K หากการขายออกในตลาด Nasdaq ยังคงดำเนินต่อไป หลังจากที่การขายออกในช่วงสุดสัปดาห์ที่ผ่านมาทำให้ราคาสกุลเงินดิจิทัลนี้ลดลงใกล้ระดับ $55K บิตคอยน์ได้กลับขึ้นเหนือ
อ่านตอนนี้: อาร์เธอร์ เฮย์ส เตือน บิตคอยน์อาจทดสอบ $50,000 หาก Nasdaq ร่วง

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยJamie RedmanNews Lead
เจมี เรดแมน เป็นหัวหน้าข่าวของ Bitcoin.com News และเป็นนักข่าวด้านเทคโนโลยีการเงินที่พำนักอยู่ในรัฐแมสซาชูเซตส์ เขาติดตามและรายงานตลาดบิตคอยน์และคริปโทเคอร์เรนซีมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่บิตคอยน์ ข้อมูลออนเชน โปรโตคอลโอเพนซอร์ส และแอปพลิเคชันแบบกระจายอำนาจ เรดแมนเขียนงานอย่างมืออาชีพมาตั้งแต่ปี 2010 และได้เขียนบทความให้กับ Bitcoin.com News มากกว่า 13,900 บทความนับตั้งแต่เดือนกรกฎาคม 2015