Coldcard กำลังเผชิญกับข้อถกเถียงด้านความปลอดภัยอีกครั้ง หลังจากบัญชี X อย่างเป็นทางการของบริษัทได้เผยแพร่ลิงก์ฟิชชิ่งเมื่อวันที่ 11 ตุลาคม 2026 โดยให้คำเตือนที่ผิดพลาดแก่ลูกค้าเกี่ยวกับช่องโหว่สำคัญในเฟิร์มแวร์ บริษัทได้ลบโพสต์ดังกล่าวและยืนยันว่ารหัสผ่านและระบบการยืนยันตัวตนสองขั้นตอนยังคงปลอดภัย เหตุการณ์นี้เกิดขึ้นต่อจากความล้มเหลวในการสร้าง seed ที่สร้างความเสียหายอย่างรุนแรงเมื่อเดือนกรกฎาคม ซึ่งตามรายงานได้ทำให้กระเป๋าเงินดิจิทัลหลายพันใบถูกเปิดเผย และส่งผลให้เกิดความสูญเสียที่คาดการณ์ไว้เกิน 100 ล้านดอลลาร์
บัญชี Coldcard X ถูกโจมตีฟิชชิ่ง หลังเหตุผิดพลาดมูลค่า 100 ล้านดอลลาร์
เขียนโดย

แชร์
จุดสำคัญ
- บัญชี X อย่างเป็นทางการของ Coldcard ได้เผยแพร่ลิงก์ฟิชชิ่งเมื่อวันที่ 11 ตุลาคม ซึ่งนำไปสู่การสอบสวน
- แม้จะมีโพสต์หลอกลวงดังกล่าว Coldcard ยืนยันว่าข้อมูลรับรองและการยืนยันตัวตนสองขั้นตอนแบบออฟไลน์ยังคงปลอดภัย
- เหตุการณ์นี้เกิดขึ้นหลังจากความล้มเหลวของเฟิร์มแวร์ของ Coldcard ในเดือนกรกฎาคม ซึ่งรายงานว่าก่อให้เกิดความสูญเสียมากกว่า 100 ล้านดอลลาร์
ฝันร้ายด้านความปลอดภัยของ Coldcard ยิ่งทวีความรุนแรงขึ้น เมื่อโพสต์ฟิชชิ่งปรากฏบนบัญชี X อย่างเป็นทางการ
Coldcard ต้องเผชิญกับปัญหาด้านความปลอดภัยอีกครั้ง และครั้งนี้เกิดขึ้นผ่านบัญชีโซเชียลมีเดียของตัวเอง เมื่อเช้าวันอาทิตย์ที่ 11 ตุลาคม มีโพสต์หลอกลวงปรากฏขึ้นบนบัญชี X อย่างเป็นทางการของผู้ผลิตกระเป๋าเงินฮาร์ดแวร์นี้ โดยเตือนลูกค้าเกี่ยวกับช่องโหว่ที่อ้างว่าเกี่ยวข้องกับการสร้าง seed และนำพวกเขาไปยังเว็บไซต์ฟิชชิ่ง
ข้อความดังกล่าวถูกลบไปในที่สุด แต่เหตุการณ์นี้ก่อให้เกิดคำถามที่น่ากังวลว่าผู้โจมตีสามารถเผยแพร่ข้อความนั้นได้อย่างไรตั้งแต่แรก Coldcard ยืนยันว่าข้อมูลการเข้าสู่ระบบและระบบยืนยันตัวตนสองขั้นตอนแบบออฟไลน์ยังคงปลอดภัย ขณะที่การสอบสวนภายในยังไม่พบการเข้าสู่ระบบหรือเซสชันที่ไม่ได้รับอนุญาตที่เกี่ยวข้อง
คำเตือนที่น่าเชื่อถือ แต่มีปลายทางที่อันตราย
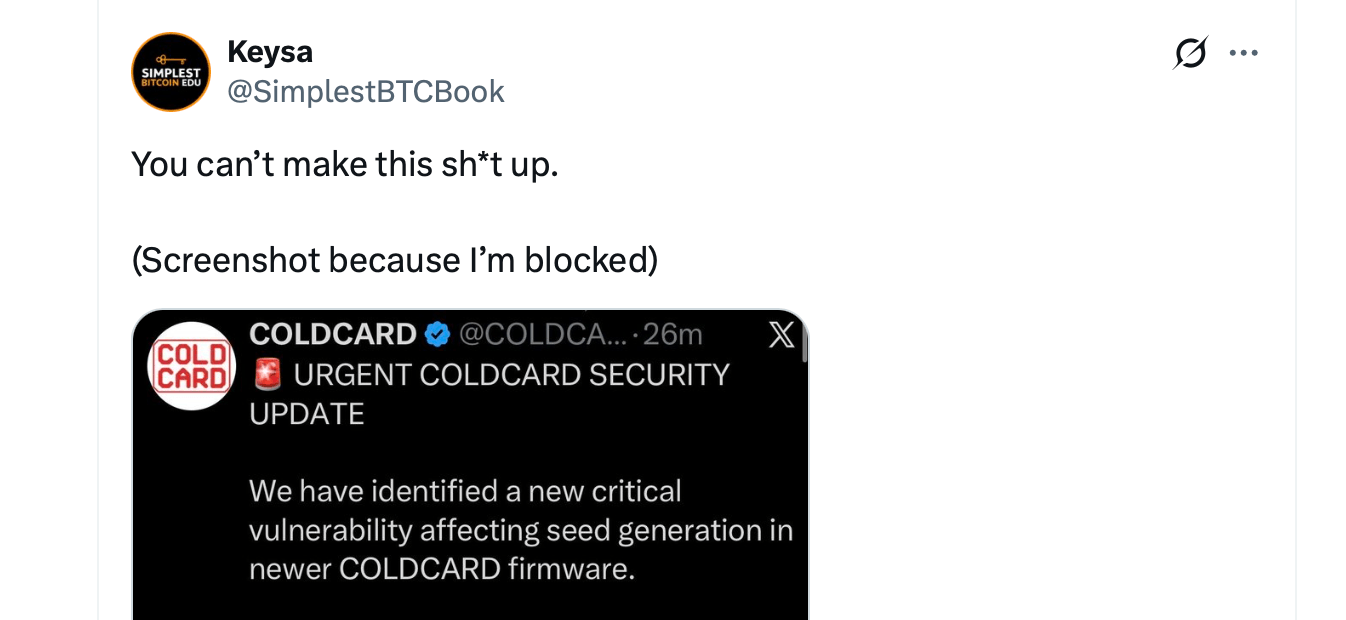
ข้อความหลอกลวงดังกล่าวปรากฏขึ้นเมื่อเวลาประมาณ 2 น. UTC และแสดงตัวเป็นการอัปเดตความปลอดภัยของ Coldcard ที่เร่งด่วน โดยอ้างว่าเฟิร์มแวร์ล่าสุดมีช่องโหว่สำคัญที่ส่งผลต่อการสร้าง seed และสั่งให้ลูกค้าย้ายกระเป๋าเงินของตนทันที
โพสต์ดังกล่าวอ้างอิงถึงหลายรุ่นของอุปกรณ์ฮาร์ดแวร์ Coldcard และนำผู้ใช้ไปยังเว็บไซต์หลอกลวงที่ใช้ชื่อ Coldcard คำพูดในข้อความนั้นก่อให้เกิดความกังวลเป็นพิเศษ เนื่องจากมันยืมความน่าเชื่อถือจากเหตุการณ์ภัยคุกคามด้านความปลอดภัยที่แท้จริง ซึ่งเกิดขึ้นกับบริษัทเมื่อต้นปีนี้
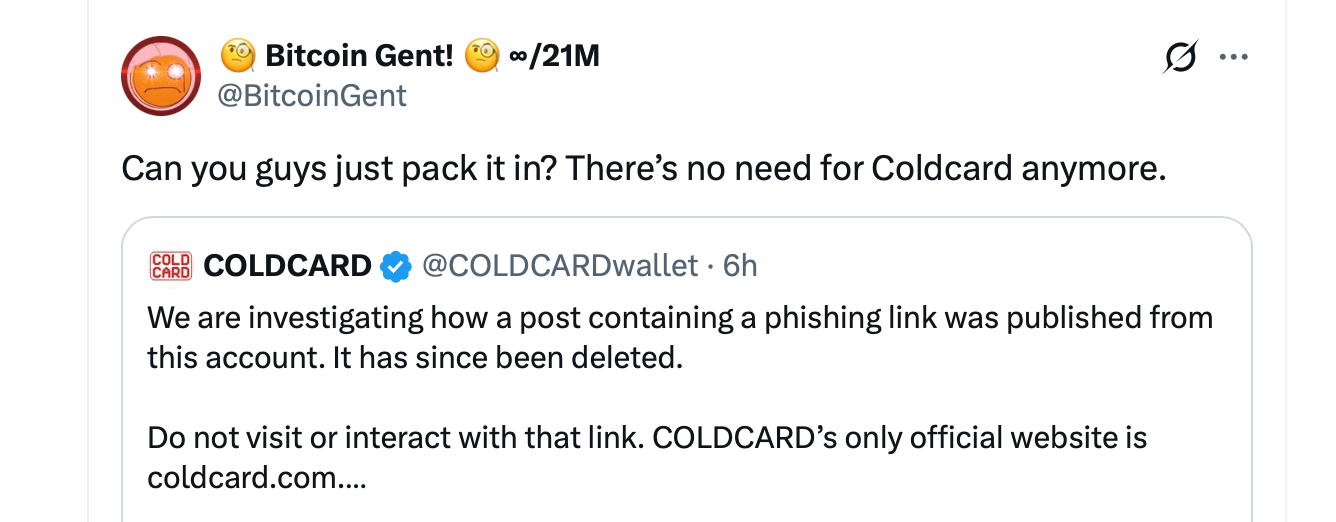
สมาชิกในชุมชนได้แจ้งเตือนอย่างรวดเร็ว และ Coldcard ได้ลบข้อความดังกล่าวในที่สุด เมื่อเวลาประมาณ 5:46 น. UTC บริษัทได้ยอมรับเหตุการณ์นี้และเตือนลูกค้าให้หลีกเลี่ยงการคลิกลิงก์ที่น่าสงสัย Coldcard ระบุว่า:
"เรากำลังสอบสวนว่าโพสต์ที่มีลิงก์ฟิชชิ่งถูกเผยแพร่จากบัญชีนี้ได้อย่างไร โพสต์ดังกล่าวได้ถูกลบไปแล้ว"
บริษัทเน้นย้ำว่า coldcard.com เป็นเว็บไซต์อย่างเป็นทางการเพียงแห่งเดียว และระบุว่าบัญชีดังกล่าวได้ดำเนินการด้วยระบบยืนยันตัวตนสองขั้นตอนแบบออฟไลน์ (offline two-factor authentication) และมีการจำกัดการเข้าถึงอย่างเข้มงวดตั้งแต่ปี 2017
Coldcard เรียกร้อง X ให้ชี้แจง
เรื่องยิ่งซับซ้อนขึ้นประมาณ 20 นาทีต่อมา เมื่อ Coldcard ขอให้ทีมสนับสนุน X ดำเนินการสอบสวนอย่างเร่งด่วนอย่างเปิดเผย ผู้ผลิตยืนยันว่าผลการตรวจสอบความปลอดภัยไม่พบหลักฐานใดที่แสดงถึงการเข้าถึงบัญชีโดยไม่ได้รับอนุญาต
"มีโพสต์ฟิชชิ่งปรากฏบนบัญชีของเรา แต่เราไม่พบข้อมูลการเข้าสู่ระบบ เซสชัน หรือบันทึกการเข้าถึงที่สอดคล้องกัน" บริษัทอธิบาย
Coldcard แสดงความกังวลเกี่ยวกับความเป็นไปได้ของการเข้าถึงระดับแพลตฟอร์มหรือระดับผู้ดูแลระบบ แม้ว่าคำอธิบายดังกล่าวยังไม่ได้รับการยืนยัน ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ที่กำลังประสบปัญหานี้ยังอ้างถึงรายงานเกี่ยวกับข้อมูลรับรองผู้ดูแลระบบของ X ที่ถูกเสนอขายในตลาดดาร์กเน็ต แต่ยอมรับว่ายังไม่มีการยืนยันความเชื่อมโยงกับเหตุการณ์ของบริษัท
ในขณะนี้ ความลึกลับยังคงอยู่ที่ว่าข้อความหลอกลวงนั้นเข้าถึงบัญชีได้อย่างไร ทั้งที่เจ้าของบัญชียืนยันว่ามาตรการรักษาความปลอดภัยปกติของพวกเขาไม่เคยถูกละเมิด ไม่มีการยืนยันความสูญเสียทางการเงินใด ๆ ที่เกี่ยวข้องโดยตรงกับการพยายามฟิชชิ่งเมื่อวันอาทิตย์
ภัยพิบัติมูลค่า 100 ล้านดอลลาร์ในเดือนกรกฎาคมกลับมาหลอกหลอน Coldcard
ช่วงเวลาที่เลวร้ายกว่านี้คงไม่มีอีกแล้ว ในเดือนกรกฎาคม Coldcard ต้องเผชิญกับข้อบกพร่องในเฟิร์มแวร์ที่ร้ายแรง ซึ่งรายงานว่าทำให้ผู้โจมตีสามารถสร้างเมล็ดกระเป๋าเงินที่เปราะบางขึ้นใหม่และขโมยบิตคอยน์ประมาณ 1,600 ถึง 1,800 เหรียญ ซึ่งมีมูลค่าประมาณ $100 ล้าน ถึง $130 ล้าน ณ เวลานั้น
ปัญหาพื้นฐานนี้รายงานว่ามีต้นกำเนิดตั้งแต่เดือนมีนาคม 2021 และเกี่ยวข้องกับกระบวนการสร้าง seed ที่มีข้อบกพร่อง ซึ่งสร้างความสุ่มได้น้อยกว่าที่ตั้งใจไว้อย่างมาก ผู้โจมตีได้ใช้จุดอ่อนนี้โดยการทดสอบวลีการกู้คืนที่อาจเกิดขึ้นแบบออฟไลน์ แทนที่จะบุกรุกอุปกรณ์ทางกายภาพ
Coldcard ได้ออกการแก้ไขเฟิร์มแวร์ในเวลาต่อมา และแนะนำให้ลูกค้าที่ได้รับผลกระทบย้ายเงินไปยังกระเป๋าเงินที่สร้างขึ้นใหม่ การพยายามฟิชชิ่งเมื่อวันอาทิตย์ได้ใช้ประโยชน์จากความกังวลดังกล่าวโดยตรง โดยสร้างเว็บไซต์อันตรายให้ดูเหมือนคำแนะนำด้านความปลอดภัยที่ถูกต้อง
เคสโปร่งใสและลูกค้าที่โกรธ
เหตุการณ์ล่าสุดนี้ยังเกิดขึ้นหลังจากโพสต์บนโซเชียลมีเดียเมื่อวันที่ 9 ตุลาคม ที่ก่อให้เกิดความขัดแย้ง ซึ่งโปรโมตเคสฮาร์ดแวร์แบบโปร่งใสของ Coldcard เพื่อป้องกันการแทรกแซงทางกายภาพ โดยบังเอิญ โพสต์ดังกล่าวถูกเผยแพร่หลังจากมีการค้นพบว่าอุปกรณ์ Ledger อาจถูกแทรกแซงโดยผู้จัดหาภายนอกหรือในจุดใดจุดหนึ่งตามห่วงโซ่อุปทาน
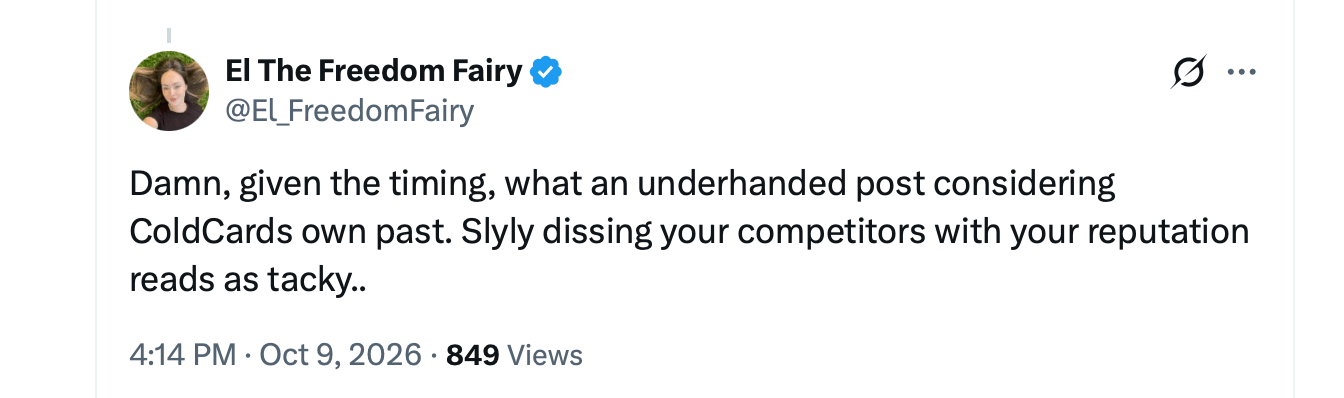
ผู้วิจารณ์ได้วิพากษ์วิจารณ์ช่วงเวลาการโพสต์ดังกล่าวอย่างรุนแรง โดยอ้างว่าบรรจุภัณฑ์พลาสติกใสและบรรจุภัณฑ์ที่แสดงร่องรอยการแทรกแซงนั้นให้การป้องกันน้อยมากต่อข้อบกพร่องของซอฟต์แวร์ที่เป็นสาเหตุของความสูญเสียในเดือนกรกฎาคม สมาชิกหลายคนในชุมชนคริปโตมองว่าโพสต์ดังกล่าวไม่มีรสนิยม ไม่เข้าใจสถานการณ์ และทำไปโดยไม่มีความละอาย ลูกค้าและผู้สังเกตการณ์บางรายยังกล่าวหา Coldcard และผู้ร่วมก่อตั้ง Rodolfo Novak ว่าได้บล็อกผู้วิจารณ์และผู้ที่อ้างว่าเป็นเหยื่อบน X.
ขณะนี้ บริษัทต้องเผชิญกับการตรวจสอบอีกครั้ง คราวนี้เกี่ยวกับความน่าเชื่อถือของการสื่อสารอย่างเป็นทางการ Coldcard ยังคงแนะนำลูกค้าให้ใช้เว็บไซต์อย่างเป็นทางการของบริษัทเท่านั้น สำหรับการอัปเดตเฟิร์มแวร์และคำแนะนำในการย้ายกระเป๋าเงิน
เหตุการณ์ล่าสุดนี้ก่อให้เกิดความขัดแย้งที่อึดอัดเป็นพิเศษต่อผู้ผลิต บริษัทที่ก่อตั้งขึ้นเพื่อเก็บรักษาคีย์ส่วนตัวให้พ้นจากมือผู้โจมตีออนไลน์ กลับต้องสอบสวนว่าช่องทางการสื่อสารที่เชื่อถือได้ของตนเองกลายเป็นเครื่องมือสำหรับการหลอกลวงแบบฟิชชิ่งได้อย่างไร

Coldcard ระบุว่า AI อาจมีส่วนช่วยเปิดโปงช่องโหว่ของกระเป๋าเงินที่มีมานานห้าปี ซึ่งเชื่อมโยงกับการกวาดบิตคอยน์มูลค่าหลายล้านดอลลาร์
อ่านตอนนี้: AI มีส่วนรับผิดชอบในการค้นพบช่องโหว่ด้านความปลอดภัยของ Coldcard หรือไม่?

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ