เมื่อวันที่ 4 ตุลาคม มีเงินในคริปโตวอลต์มูลค่า 6 ล้านดอลลาร์ถูกถอนออกไปจากแพลตฟอร์ม Base แต่ส่วนที่แปลกที่สุดอาจคือผู้ที่เป็นเจ้าของวอลต์นี้ ซึ่งไม่มีใครรู้อย่างเป็นทางการ บริษัทด้านความปลอดภัยได้ติดตามเงินประมาณ 1,783 wstETH ที่ถูกถอนออกจากวอลต์ดังกล่าว ขณะที่ข้อมูลบนเชนชี้ไปยัง Safe แบบไม่เปิดเผยตัวตนที่มีผู้ลงนาม 7 คน Base เองไม่ได้ถูกแฮ็ก สัญญาหลักของ Aave ก็ไม่ถูกกล่าวหาว่าเป็นต้นเหตุ และเจ้าของวอลต์ก็ยังไม่ปรากฏตัว
เงิน 6 ล้านดอลลาร์หายจากห้องเก็บคริปโตที่ควบคุมโดยผู้ลงนาม 7 คนที่ไม่ทราบตัวตน
เขียนโดย

แชร์
จุดสำคัญ
- Blockaid และนักสืบสวนบนเชนหลายรายได้แจ้งเตือนเกี่ยวกับคลังบน Base เมื่อวันที่ 4 ตุลาคม เมื่อมูลค่าความสูญเสียเพิ่มขึ้นเกิน 6 ล้านดอลลาร์
- Aave ได้แปลง 1,783 aBaswstETH เป็น wstETH แต่สัญญาหลักของ Aave ไม่ถูกกล่าวหาว่าเป็นสาเหตุ
- ข้อมูลบนเครือข่าย Base ชี้ไปยัง Safe แบบ 3-of-7 ซึ่งเจ้าของยังไม่ถูกระบุตัวตน
Vault มูลค่า $6 ล้านที่ยังไม่มีใครมาเรียกร้อง
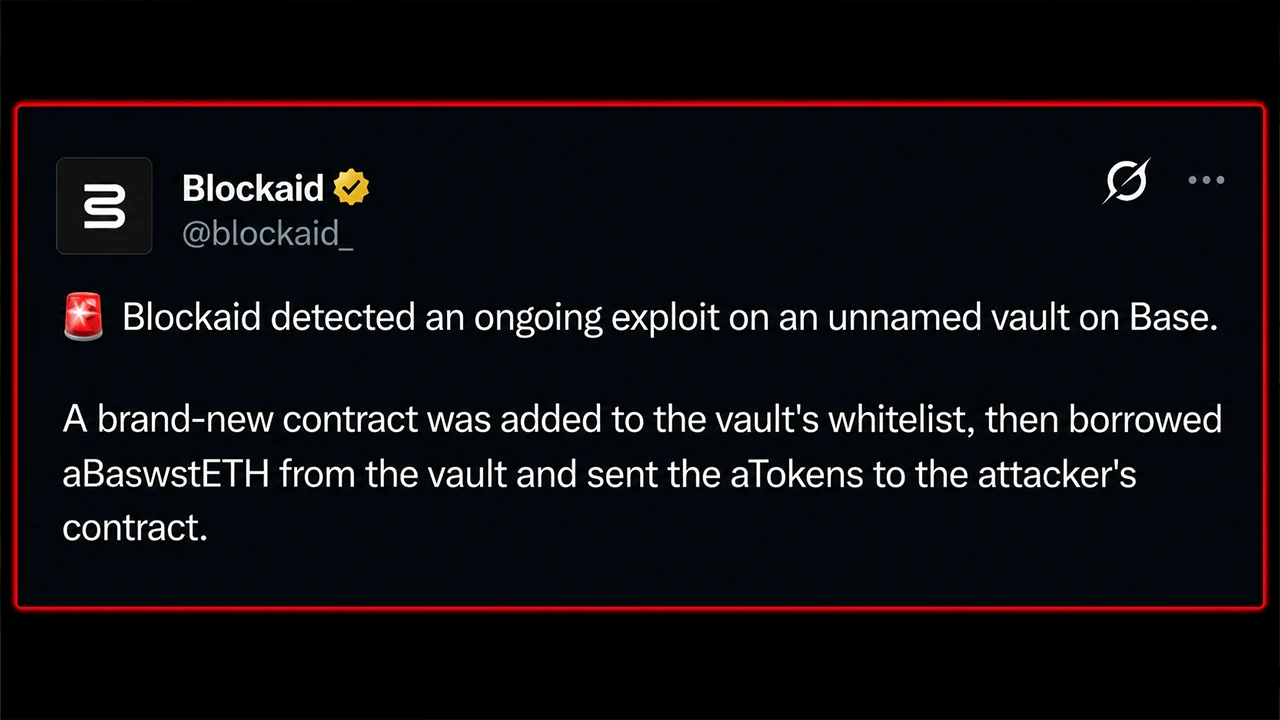
เมื่อเวลา 09:21 UTC วันที่ 4 ตุลาคม Blockaid ได้ตรวจพบสิ่งที่ดูเหมือนการโจมตีระบบ (exploit) ที่กำลังเกิดขึ้นใน vault ที่ตั้งอยู่บน Base ซึ่งเป็นโปรโตคอล Ethereum layer two (L2) ของ Coinbase ณ เวลานั้น เงินประมาณ $2.02 ล้านได้สูญหายไปเรียบร้อยแล้ว ประมาณ 40 นาทีต่อมา ความสูญเสียได้พุ่งเกิน $6 ล้าน โดยบริษัทด้านความปลอดภัยติดตามได้ประมาณ 1,783 wstETH ที่ถูกถอนออกจาก Vault
จากนั้นก็เกิดส่วนที่แปลกประหลาดขึ้น ไม่มีโปรโตคอลใดอ้างสิทธิ์ในวอลต์นี้ ผู้ควบคุมที่ปรากฏตัวคือ Safe แบบ 3-of-7 ซึ่งผู้ลงนามทั้ง 7 คนยังไม่ถูกระบุตัวตน ทำให้เกิดสถานที่เกิดเหตุอาชญากรรมมูลค่าหลายล้านดอลลาร์โดยไม่มีเจ้าของที่รู้จักในสาธารณะ

หกการไหลออก, สัญญาหนึ่งที่ถูกเพิ่มเข้าในรายชื่อขาวเมื่อเร็วๆ นี้
Peckshield, Certik และ Exvul ได้รายงานตัวเลขที่ใกล้เคียงกัน บริษัทความปลอดภัยเหล่านี้ระบุว่า 1,783.067 aBaswstETH ถูกยืมจาก vault และแลกผ่าน Aave บน Base เป็นประมาณ 1,783 wstETH
พูดอย่างง่ายๆ โทเค็นที่ถูกนำออกไปในตอนแรกคือโทเค็นใบเสร็จรับเงินของ Aave ซึ่งแทนที่ด้วย wrapped staked ether ที่ฝากไว้บน L2 Base สัญญาใหม่ที่สร้างขึ้นถูกเพิ่มเข้าไปในรายชื่ออนุญาตของ vault กู้โทเค็นใบเสร็จรับเงินเหล่านั้น ย้ายไปยังสัญญาที่ผู้โจมตีควบคุม และแลกคืนผ่าน Aave เพื่อรับ wstETH ที่อยู่เบื้องหลัง
Exvul นับได้หกครั้งที่มีการไหลออก อย่างไรก็ตาม ความล้มเหลวในการอนุมัติที่แน่ชัดยังไม่ได้รับการยืนยัน บริษัทด้านความปลอดภัยยังไม่ได้ระบุว่าสัญญาหลักใดถูกบุกรุก และนี่ไม่ใช่การแฮ็ก Base chain เอง การคาดการณ์เกี่ยวกับกระเป๋าเงินที่ถูกบุกรุกหรือตำแหน่ง Aave เฉพาะใด ๆ ยังคงเป็นเพียงการคาดการณ์เท่านั้น
Safe ที่มีผู้ลงนามเจ็ดคนแต่ไม่มีชื่อ
บันทึกบนเชนทำให้ความลึกลับนี้ยากที่จะเพิกเฉยได้มากขึ้น ตู้เซฟที่ถูกถอนเงินออกเป็นโปรซีพายโปร่งใสของ Openzeppelin ซึ่งเจ้าของชี้ไปยัง Safe ที่ถูกสร้างขึ้นเมื่อประมาณ 324 วันก่อน Safe ดังกล่าวต้องการลายเซ็น 3 ใน 7 เพื่อดำเนินการ แต่ไม่มีชื่อโปรโตคอลสาธารณะ และไม่มีที่อยู่ของผู้ลงลายเซ็นทั้ง 7 ที่ถูกบริษัทความปลอดภัยที่ติดตามเหตุการณ์นี้ระบุตัวตนอย่างเป็นทางการ
อำนาจในการอัปเกรดเป็นสิ่งที่แยกต่างหาก ซึ่งเพิ่มชั้นสัญญาอีกชั้นหนึ่งระหว่าง Safe กับผู้ที่ควบคุมมันในท้ายที่สุด ในขณะนี้ เจ้าของที่ดำเนินการซึ่งปรากฏบนเชนคือ Safe แบบไม่เปิดเผยตัวตนที่ใช้การลงนาม 3 จาก 7 ส่วน ตัวพร็อกซีที่ถูกถอนเงินคือ 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, ส่วนเจ้าของ Safe ของมันคือ 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan และ Arkham Intelligence ระบุว่าที่อยู่หลังนี้เป็น Safeproxy ที่สร้างขึ้นผ่าน Safe Proxy Factory 1.4.1.
ความแตกต่างนี้มีความสำคัญในการเข้าใจว่าผู้สอบสวนรู้อะไรอยู่จริง พวกเขาสามารถเห็น vault สัญญาเจ้าของ vault ที่อยู่ลงนามทั้ง 7 ที่อยู่ และเส้นทางของโทเค็นได้ สิ่งที่พวกเขาไม่สามารถเห็นได้คือองค์กรของมนุษย์ที่อยู่เบื้องหลังที่อยู่เหล่านั้น หรือว่าการเปลี่ยนแปลงรายชื่ออนุญาต (whitelist) เกิดจากข้อมูลประจำตัวที่ถูกขโมย แฮกเกอร์ขาว (white hacker) สิทธิ์การเข้าถึงที่ผิดพลาด หรือจุดอ่อนอื่นที่ยังไม่ทราบ ทีมสาธารณะใดยังไม่ได้ก้าวออกมาเพื่อเติมเต็มช่องว่างนี้
ความเสี่ยงเชิงระบบดูเหมือนถูกควบคุมได้ในขณะนี้ แม้ว่าการขายออก wstETH ที่ถูกขโมยอาจสร้างแรงกดดันในระยะสั้นต่ออัตราแลกเปลี่ยนที่ตรึงไว้ สิ่งที่เหลืออยู่คือภาพที่น่าสงสัย โดยมีเงินประมาณ $6 ล้านที่หายไป นักสืบสวนบนเชนสามารถติดตามกลไกเบื้องหลังการถอนเงินได้ และที่อยู่ผู้ลงนามทั้งเจ็ดก็ปรากฏให้เห็นอย่างชัดเจน อย่างไรก็ตาม ผู้ควบคุมที่อยู่เหล่านั้นยังคงไม่ปรากฏตัวในเรื่องราวนี้อย่างชัดเจน
เรื่องนี้ยังอยู่ในระหว่างการพัฒนา ไม่มีโปรโตคอลใดที่อ้างสิทธิ์ใน vault และไม่มีใครเผยแพร่รายงานที่ได้รับการยืนยันเกี่ยวกับข้อบกพร่องหรือการรั่วไหลของกุญแจ รายละเอียดเพิ่มเติมจะถูกเพิ่มเข้ามาเมื่อมีข้อมูลใหม่ปรากฏขึ้น

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ