V soboto je plačilna platforma Blink Wallet v omrežju Lightning Network, ki ponuja tako storitve s skrbništvom kot tudi brez njega, razkrila, da je napadalec vdrl v omejeno število računov s skrbništvom in prenesel sredstva.
Denarnica Blink je bila žrtev napada, iz »nekaj ducatov« skrbniških računov so bili izpraznjeni sredstva
NAPISAL

DELI
Ključne ugotovitve
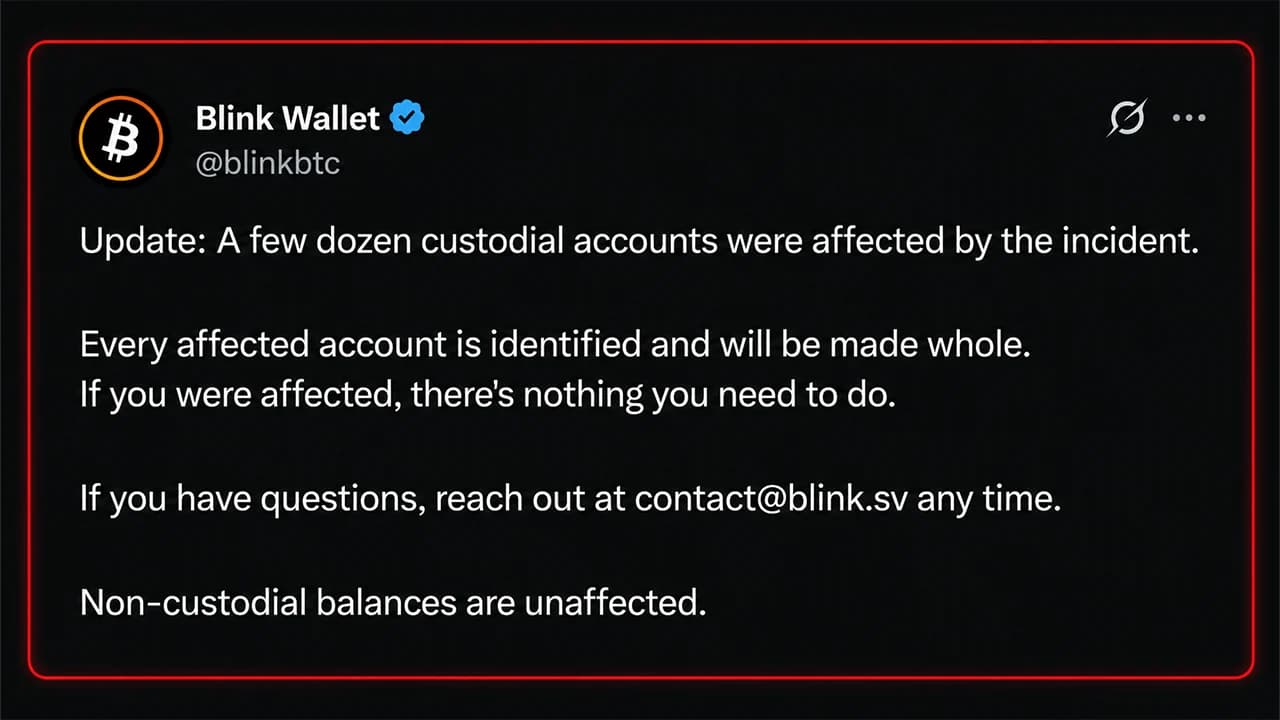
- Blink Wallet navaja, da je bilo prizadetih »nekaj ducatov« skrbniških računov, vendar je velika večina sredstev ostala varna.
- Blink je 19. septembra začasno ustavil storitve, kar je še dodatno otežilo že tako težko obdobje za aplikacije omrežja Lightning Network.
- Blink navaja, da bo 100 % prizadetih uporabnikov v celoti odškodovanih, ko bo na voljo popravek, odgovori pa so še v pripravi.
Blink Wallet trdi, da bo vsak prizadet skrbniški račun v celoti nadomeščen
Aplikacije in platforme omrežja Lightning Network v zadnjem času nimajo miru, ta vikend pa je Blink Wallet javno sporočil, da začasno ustavlja delovanje zaradi varnostne kršitve. »Začasno smo ustavili storitve Blink, medtem ko preiskujemo varnostni incident,« je v soboto zjutraj sporočil uradni račun Blink Wallet na X. »Napadalec je pridobil dostop do omejenega števila skrbniških računov in dvignil sredstva,« je dodala ekipa.
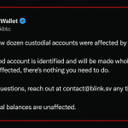
Blink je poudaril, da je »velika večina sredstev varna« in da incident ni prizadel uporabnikov, ki ne uporabljajo skrbniških računov. V kasnejši objavi je Blink razkril, da je »incident prizadel nekaj ducatov skrbniških računov«. Znesek ni bil naveden, vendar Blink obljublja, da »so vsi prizadeti računi identificirani in bodo v celoti nadomeščeni«.
Ta novica prihaja v času, ko val napak, zlorab in kršitev varnosti podatkov prizadeva podjetja na področju digitalnih valut ter aplikacije, specifične za omrežje Lightning Network. Na primer, strežnik Btcpay Server je imel kritično napako, ki je po poročanju omogočila oddaljenemu napadalcu branje datotek LND macaroon, Lightning Development Kit (LDK) pa je razkril, da ima dve napaki, in uporabnikom svetoval, naj posodobijo programsko opremo.
Tudi storitev izmenjave brez skrbništva Boltz je imela težave, ki jih je razkrila 3. avgusta 2026. Ekipa platforme je pojasnila, da »napadalci zdaj delujejo hitreje, kot jih lahko ekipa naše velikosti odkrije in popravi.« Zaprtje platforme Boltz je povzročilo težave ponudnikom, kot so Aqua, Bull Bitcoin in Zeus. Po težavah z Boltzom je Aqua lansirala Indro, svoj lasten sistem za menjavo med Liquidom in Lightningom.
Pot napada ostaja neznana, medtem ko Blink dela na ponovni vzpostavitvi storitve
Zadnja posodobitev podjetja Blink je bila objavljena v soboto ob 12:06 po vzhodnoameriškem času, od takrat pa ni bilo nobene posodobitve ali analize dogodka. Pot napada prav tako ni objavljena, zato uporabniki ne vedo natančno, kako je do incidenta prišlo. Dokler ne bo objavljena analiza dogodka, so trditve o konkretnem izkoriščanju le ugibanja. Mnogi so na Blinkovem računu na X postavili neposredna vprašanja o težavi. Eden od uporabnikov je vprašal, kako bodo ljudje vedeli, ali so prizadeti, nekdo drug pa je dejal, da nujno potrebuje dostop do sredstev za organizacijo pogreba.
»Prosim, približno koliko časa bo trajalo, da bo sistem spet deloval normalno? Moram nujno poravnati nekaj stroškov v zvezi s pogrebom,« je uporabnik napisal v Blinkovi razpravi. Račun X je tej osebi odgovoril z naslednjim sporočilom:
»Prizadevamo si, da bi storitev čim prej ponovno vzpostavili. Trenutno se namesti popravek. Kmalu bomo objavili nove informacije.«

Ta članek je bil iz angleščine preveden z umetno inteligenco. Izvirna angleška različica je verodostojni vir; samodejni prevodi lahko vsebujejo netočnosti, zlasti pri pravni in regulativni terminologiji.