V ponedeljek je ponudnik plačilnih storitev za trgovce brez hrambe sredstev Swiss Bitcoin Pay razkril, da je odkril, da je zlonameren uporabnik pridobil dostop do notranjih sistemov podjetja. Podjetje je poročalo, da ekipa domneva, da je uporabnik pridobil dostop do podatkov, kot so e-poštni naslovi strank, naslovi bitcoinov in IBAN-številke.
Švicarska storitev Swiss Bitcoin Pay je prenehala delovati po vdoru skrivnostnega vsiljivca
NAPISAL

DELI
Ključne ugotovitve
- Swiss Bitcoin Pay je 14. septembra razkrilo, da so podatki, kot so e-poštni naslovi, naslovi bitcoinov in IBAN-številke, morda padli v napačne roke.
- Podjetje se pridružuje vsaj petim kriptopodjetjem, ki so jih leta 2026 prizadele kršitve varnosti podatkov, kar prevarantom daje še več možnosti za zlorabo.
- Swiss Bitcoin Pay trdi, da so sredstva varna, vendar njihovi strežniki ostajajo izklopljeni, dokler se ne razreši kršitev z dne 14. septembra.
Zlonameren uporabnik pridobi dostop do sistemov podjetja Swiss Bitcoin Pay
V letu 2026 ni manjkalo kršitev varnosti podatkov, 14. septembra pa je podjetje Swiss Bitcoin Pay pojasnilo, da je do njegovih sistemov morda pridobil dostop »zlonameren uporabnik«. Podjetje, ustanovljeno konec leta 2022, je v bistvu ponudnik plačilnih storitev za BTC brez skrbništva, ki ga trgovci lahko uporabljajo za sprejemanje bitcoinov.
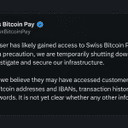
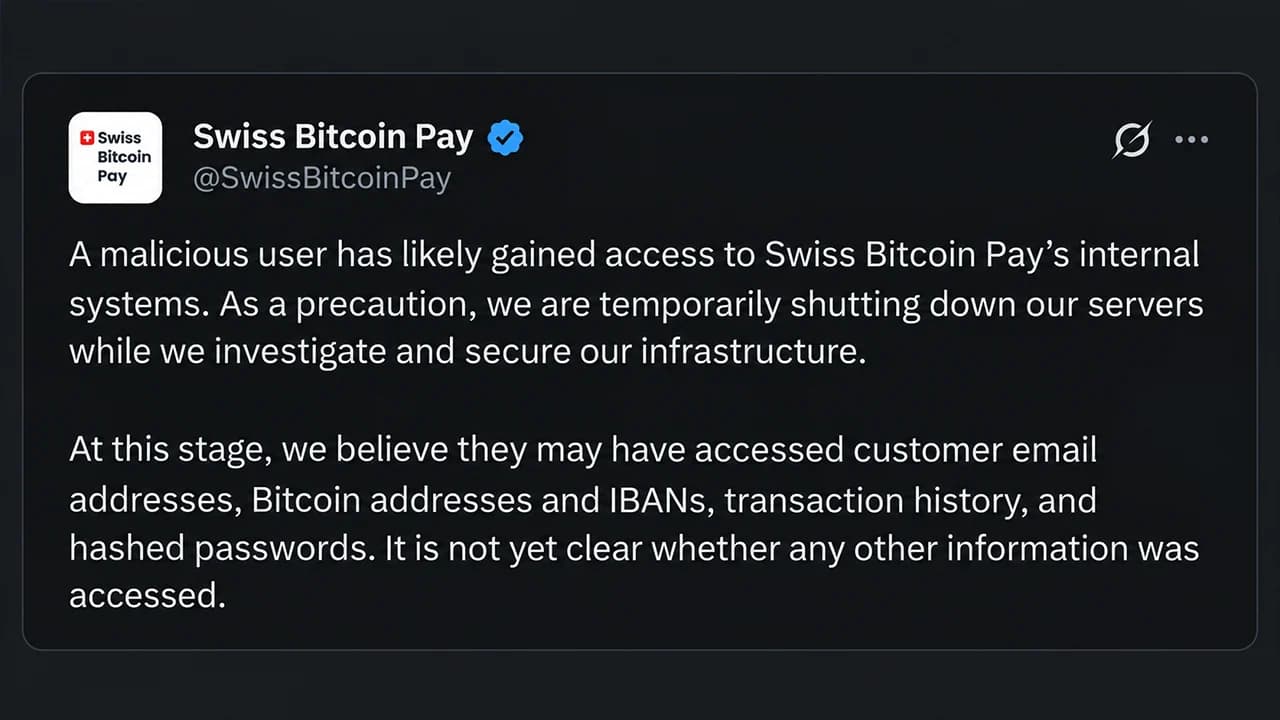
Na spletni strani podjetja je navedeno, da aplikacijo uporablja več kot 1.000 trgovcev v 21 državah. V ponedeljek je uradni račun na X-u objavil informacije v zvezi z vdorom. »Zlonameren uporabnik je verjetno pridobil dostop do notranjih sistemov Swiss Bitcoin Pay. Kot previdnostni ukrep začasno izklapljamo strežnike, medtem ko preiskujemo in zavarujemo našo infrastrukturo,“ je zapisalo podjetje Swiss Bitcoin Pay.
Ekipa je nato pojasnila, da menijo, da je uporabnik morda „pridobil dostop do e-poštnih naslovov strank, naslovov Bitcoin in IBAN-ov, zgodovine transakcij ter heširanih gesel“.
Kriptovalutna industrija se sooča z valom kršitev varnosti podatkov
Ta novica prihaja v letu 2026, ko je kriptovalutna industrija doživela pravi val kršitev varnosti podatkov, med katerimi je tudi incident pri Revolutu ta teden. Po poročilih je Revolut odgovoril na e-poštno domeno vladne agencije, ki jo je upravljal zlonameren operater.
Revolut naj bi po poročanju razkril podatke o domačih naslovih, e-poštne naslove, telefonske številke, kopije potnih listov ali vozniških dovoljenj, samoportrete za preverjanje identitete ter IBAN-številke. Poleg tega so kršitve varnosti podatkov prizadele tudi podjetja Trezor, Pocket Bitcoin, Bits of Gold in Safepal. Švicarsko podjetje Bitcoin Pay je izjavilo, da so sredstva uporabnikov »varna« in da »bodo vsi zneski, ki jih dolgujemo uporabnikom, v celoti vrnjeni«. Ekipa je dodala, da ne ve, kdaj bo ponovno odprla storitve, vendar na tem že dela.
Stranke in uporabniki vseh teh podjetij, ki so utrpela kršitve varstva podatkov, morajo predpostavljati, da so njihovi osebni podatki, e-poštni naslovi, telefonske številke in domači naslovi verjetno znani. V prihodnje je najboljša stvar, ki jo lahko prizadete stranke storijo, da ostanejo pozorne na poskuse lažnega ribarjenja, lažno podporo, ponarejena pisma in neznane klicatelje.



Ta članek je bil iz angleščine preveden z umetno inteligenco. Izvirna angleška različica je verodostojni vir; samodejni prevodi lahko vsebujejo netočnosti, zlasti pri pravni in regulativni terminologiji.