Coldcard вновь оказалась в центре скандала, связанного с безопасностью, после того как 11 октября 2026 года на её официальном аккаунте в X была опубликована фишинговая ссылка, в которой пользователям ложно сообщалось о критической уязвимости прошивки. Компания удалила этот пост и заявляет, что учетные данные пользователей и двухфакторная аутентификация по-прежнему находятся в безопасности. Этот инцидент произошел после катастрофического сбоя в генерации семенных фраз в июле, который, по сообщениям, привел к утечке данных тысяч кошельков и нанес ущерб, превышающий 100 миллионов долларов.
Аккаунт Coldcard X взломали фишингом после скандала на $100 млн
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- 11 октября на официальном аккаунте Coldcard в X была опубликована фишинговая ссылка, что послужило поводом для начала расследования.
- Несмотря на мошеннический пост, Coldcard заявляет, что учетные данные и авторизация с помощью двухфакторной аутентификации в автономном режиме остаются в безопасности.
- Этот инцидент произошел после июльской катастрофы с прошивкой Coldcard, которая, по сообщениям, привела к убыткам на сумму более 100 миллионов долларов.
Кошмар Coldcard в сфере безопасности усугубляется появлением фишингового поста на официальном аккаунте в X
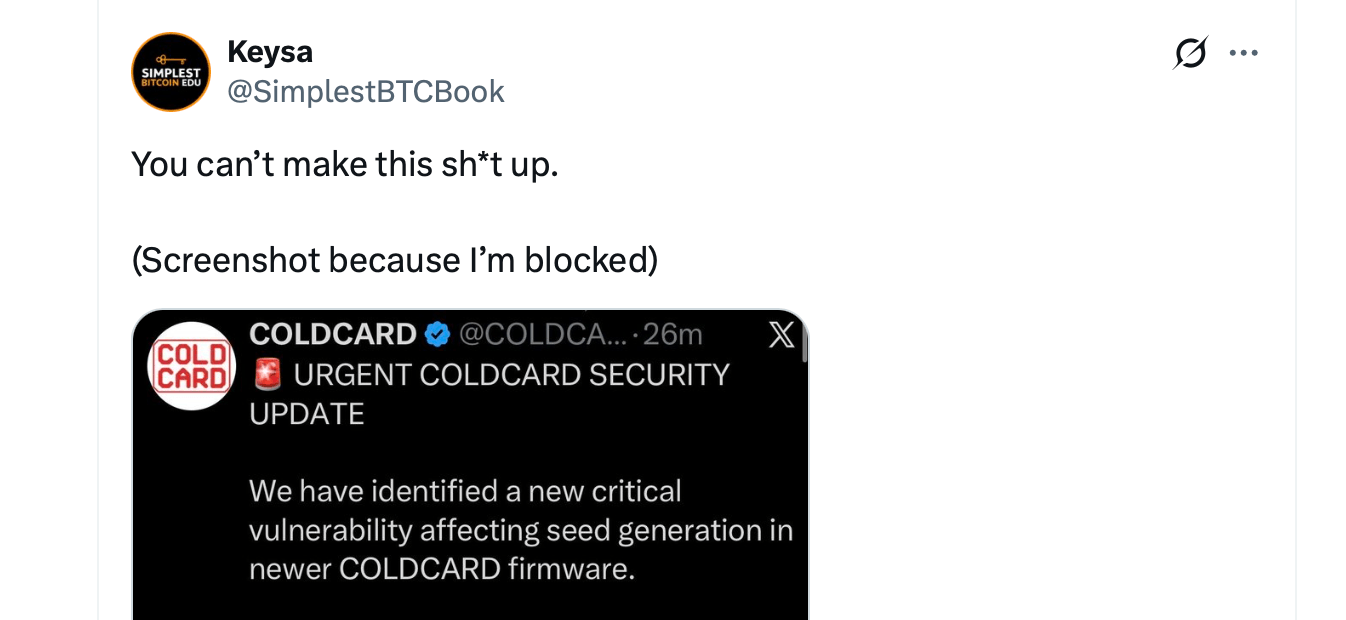
У Coldcard появилась ещё одна проблема с безопасностью, и на этот раз она возникла через собственный аккаунт в социальной сети. Ранним утром в воскресенье, 11 октября, на официальном аккаунте производителя аппаратных кошельков в X появился мошеннический пост, предупреждающий клиентов о мнимой уязвимости при генерации сед-фраз и направляющий их на фишинговый сайт.
Сообщение в итоге было удалено, но этот инцидент поднимает неудобный вопрос о том, как злоумышленникам удалось его опубликовать. В Coldcard заявили, что учетные данные аккаунта и авторизация с помощью двухфакторной аутентификации в автономном режиме остались нетронутыми, а внутреннее расследование не выявило никаких соответствующих несанкционированных входов или сеансов.
Убедительное предупреждение с опасным адресом
Поддельное сообщение появилось около 2 часов ночи по UTC и было представлено как срочное обновление безопасности от Coldcard. В нем утверждалось, что недавняя версия прошивки содержит критическую уязвимость, влияющую на генерацию семенных фраз, и клиентам предлагалось немедленно перенести свои кошельки.
В сообщении упоминались несколько моделей аппаратных устройств Coldcard, и пользователей направляли на поддельный веб-сайт, использовавший название Coldcard. Формулировка сообщения была особенно опасной, поскольку она заимствовала доверие у реальной угрозы безопасности, с которой компания столкнулась ранее в этом году.
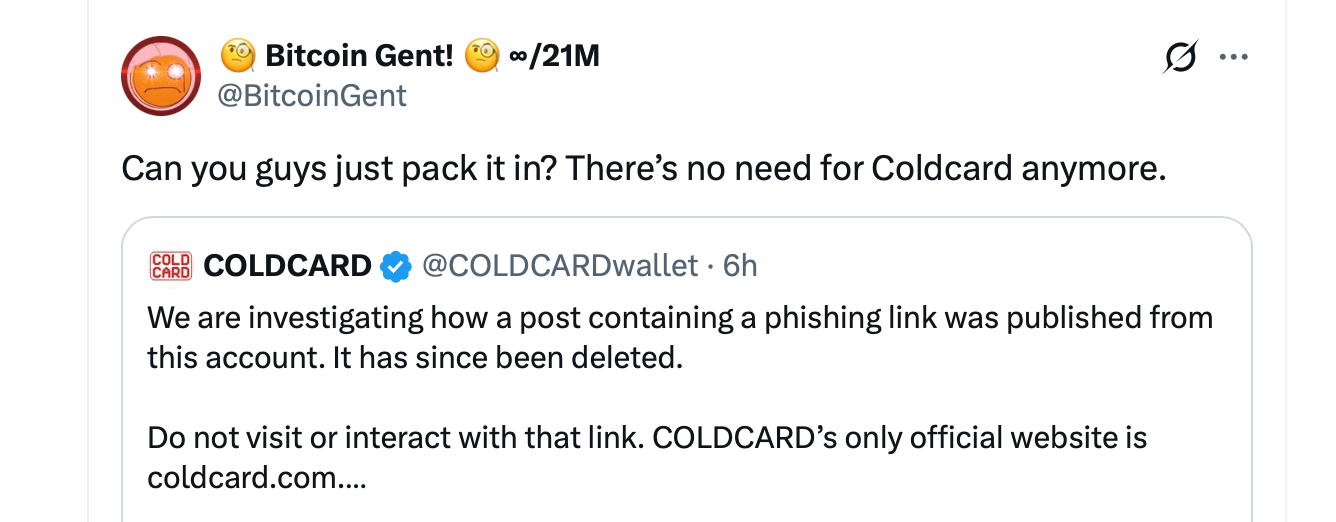
Участники сообщества быстро подняли тревогу, и Coldcard в итоге удалила сообщение. Около 5:46 утра по UTC компания подтвердила факт инцидента и предупредила клиентов о том, что не следует переходить по подозрительной ссылке. Coldcard заявила:
«Мы выясняем, как с этого аккаунта был опубликован пост, содержащий фишинговую ссылку. В настоящее время он удален».
Компания подчеркнула, что coldcard.com является её единственным официальным сайтом, и сообщила, что с 2017 года её аккаунт работает с авторизацией с помощью офлайн-двухфакторной аутентификации и строго ограниченным доступом.
Coldcard обращается к X за ответами
Ситуация усложнилась примерно через 20 минут, когда Coldcard публично обратилась к службе поддержки X с просьбой о срочном расследовании. Производитель утверждал, что в ходе проверки безопасности не было обнаружено никаких доказательств несанкционированного доступа к аккаунту.
«В нашем аккаунте появился фишинговый пост, однако мы не можем найти соответствующих записей о входе, сессии или доступе», — пояснила компания.
Coldcard выразила опасения относительно возможного доступа на уровне платформы или административного доступа, хотя это объяснение пока не подтверждено. Попавший в затруднительное положение производитель аппаратных кошельков также сослался на сообщения о том, что учетные данные администраторов X предлагаются на даркнет-рынках, но признал, что связь с его инцидентом не установлена.
На данный момент загадка заключается в том, как мошенническое сообщение попало на аккаунт, владельцы которого утверждают, что их стандартные меры безопасности не были нарушены. Никаких подтвержденных финансовых убытков, непосредственно связанных с фишинговой атакой в воскресенье, зафиксировано не было.
Июльская катастрофа на 100 миллионов долларов вновь преследует Coldcard
Время не могло быть хуже. В июле Coldcard столкнулась с серьезным дефектом прошивки, который, как сообщается, позволял злоумышленникам восстанавливать уязвимые седы кошельков и похищать, по оценкам, от 1 600 до 1 800 биткойнов, стоимость которых на тот момент составляла примерно от 100 до 130 миллионов долларов.
По имеющимся данным, основная проблема возникла ещё в марте 2021 года и заключалась в некорректном формировании семенных фраз, которое обеспечивало значительно меньшую степень случайности, чем предполагалось. Злоумышленники воспользовались этой уязвимостью, тестируя потенциальные фразы восстановления в автономном режиме, а не взламывая физические устройства.
Впоследствии Coldcard выпустила исправления для прошивки и рекомендовала затронутым клиентам перенести свои средства в вновь сгенерированные кошельки. Попытка фишинга, произошедшая в воскресенье, использовала именно эту уязвимость, замаскировав вредоносный сайт под легитимные рекомендации по безопасности.
Прозрачные чехлы и разгневанные клиенты
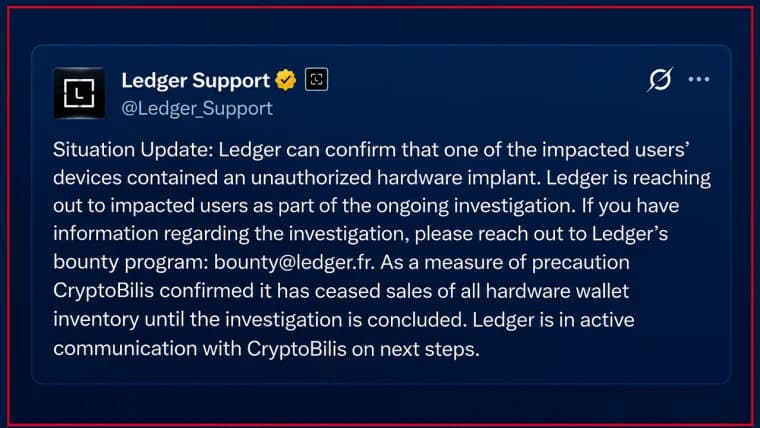
Последний инцидент также последовал за вызвавшим споры постом в социальных сетях от 9 октября, в котором прозрачные аппаратные чехлы Coldcard рекламировались как защита от физического взлома. По совпадению, этот пост появился после того, как выяснилось, что устройства Ledger, возможно, подвергались взлому со стороны сторонних поставщиков или где-то в цепочке поставок.
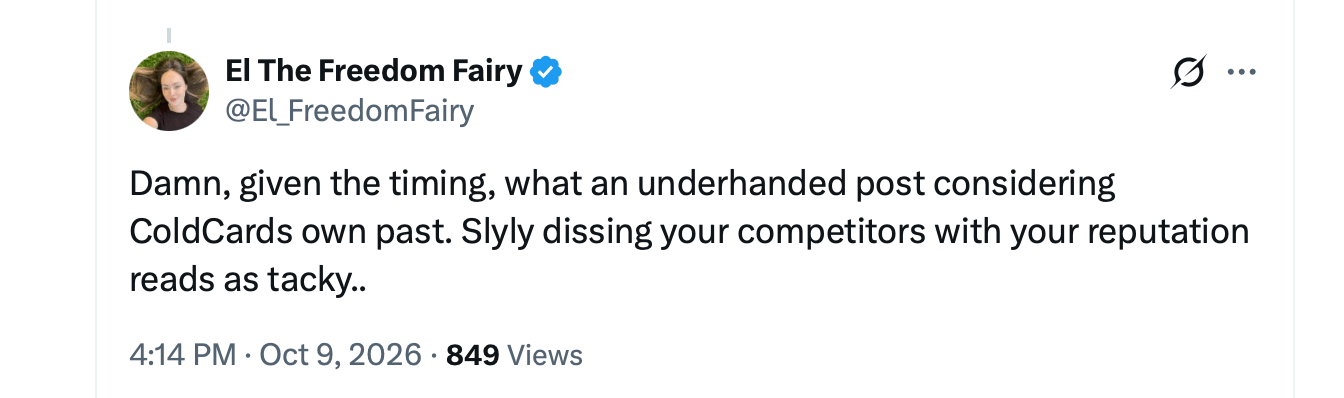
Критики резко раскритиковали выбор момента публикации, утверждая, что прозрачный пластик и упаковка с индикатором вскрытия практически не обеспечивают защиты от программного дефекта, ставшего причиной июльских потерь. Несколько членов криптосообщества сочли этот пост безвкусным, нечувствительным к ситуации и сделанным без какого-либо чувства стыда. Некоторые клиенты и наблюдатели также обвинили Coldcard и соучредителя Родольфо Новака в блокировке критиков и предполагаемых жертв в X.
Теперь компания сталкивается с очередной волной пристального внимания, на этот раз в связи с достоверностью своих официальных сообщений. Coldcard по-прежнему направляет клиентов исключительно на свой официальный сайт для получения обновлений прошивки и инструкций по переносу кошельков.
Последний инцидент создает особенно неловкое противоречие для производителя. Компания, построенная на принципе хранения приватных ключей вне досягаемости онлайн-злоумышленников, оказалась в ситуации, когда ей приходится расследовать, как её собственный надёжный канал связи стал средством для фишинговой аферы.

По данным Coldcard, искусственный интеллект, возможно, помог выявить существовавшую в течение пяти лет уязвимость кошелька, связанную с хищением биткойнов на сумму в несколько миллионов долларов.
Читать: Именно ИИ помог обнаружить уязвимость в системе безопасности Coldcard?

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.