В пятницу криптосообщество столкнулось с очередным скандалом, связанным с безопасностью, на этот раз с участием производителя аппаратных кошельков Ledger. Хотя по предварительным данным сумма предполагаемого хищения составляла 86 миллионов долларов, предполагаемые убытки, возможно, достигли 93,4 миллиона долларов, и, поскольку компания Ledger пока не предоставила официального объяснения, наиболее вероятным объяснением на данный момент считается атака на цепочку поставок.
Тайна вокруг Ledger: предполагаемые убытки достигли $93,4 млн
АВТОР

ПОДЕЛИТЬСЯ

Основные выводы
- По данным Yfarmx, предполагаемые убытки Ledger могут составить 93,4 миллиона долларов по 471 адресу.
- Chainalysis отслеживает сложную операцию по отмыванию средств, связанную с сообщениями об убытках на сумму почти 100 миллионов долларов.
- Поскольку 9 октября компания Ledger все еще ведет расследование, остаются вопросы о возможной атаке на цепочку поставок.
Расследование в блокчейне указывает на предполагаемые убытки в размере 93,4 млн долларов
Согласно результатам тщательного и углубленного анализа блокчейна, проведенного репортером Yfarmx Джоном Камалом, предполагаемые убытки, связанные с Ledger, могли составить 93,4 млн долларов по 471 отдельному адресу. Однако компания Ledger пока не проверила эти выводы и не подтвердила предполагаемые убытки на сумму почти 100 млн долларов.
Ранее Bitcoin.com News сообщал, что Ledger расследует сообщения об убытках «пользователей из Юго-Восточной Азии, которые приобрели продукты у реселлера под названием CryptoBillis». С тех пор компания не предоставила никаких дополнительных сведений, в результате чего независимым исследователям и специалистам по анализу блокчейна пришлось самостоятельно восстанавливать картину произошедшего.
Компания Chainalysis, занимающаяся анализом блокчейна, прокомментировала ситуацию в X, заявив, что «расследует сообщения о похищении средств у владельцев продуктов Ledger». Компания также сообщила, что её аналитики выявили «сложную межцепочечную операцию по отмыванию средств».
Bitquery также исследовала этот вопрос, и её цифры оказались очень близки к результатам анализа Камала. Согласно отчёту этой компании, занимающейся инфраструктурой данных блокчейна и аналитикой, общая сумма составляет около 92,9 млн долларов, распределённых по 311 уникальным адресам. «Один злоумышленник владел всеми ключами», — поясняется в анализе Bitquery.
Обнаружение скрытого оборудования вызывает подозрения в атаке на цепочку поставок
Наряду с этим бывший генеральный директор Mt Gox Марк Карпелес зафиксировал наличие в устройствах Ledger скрытого оборудования слежения, способного перехватывать фразы восстановления во время настройки. Открытие Карпелеса позволяет предположить, что кошельки, приобретенные у сторонних поставщиков, могли быть скомпрометированы еще до того, как пользователи распаковали устройства и перевели в них свои криптоактивы.
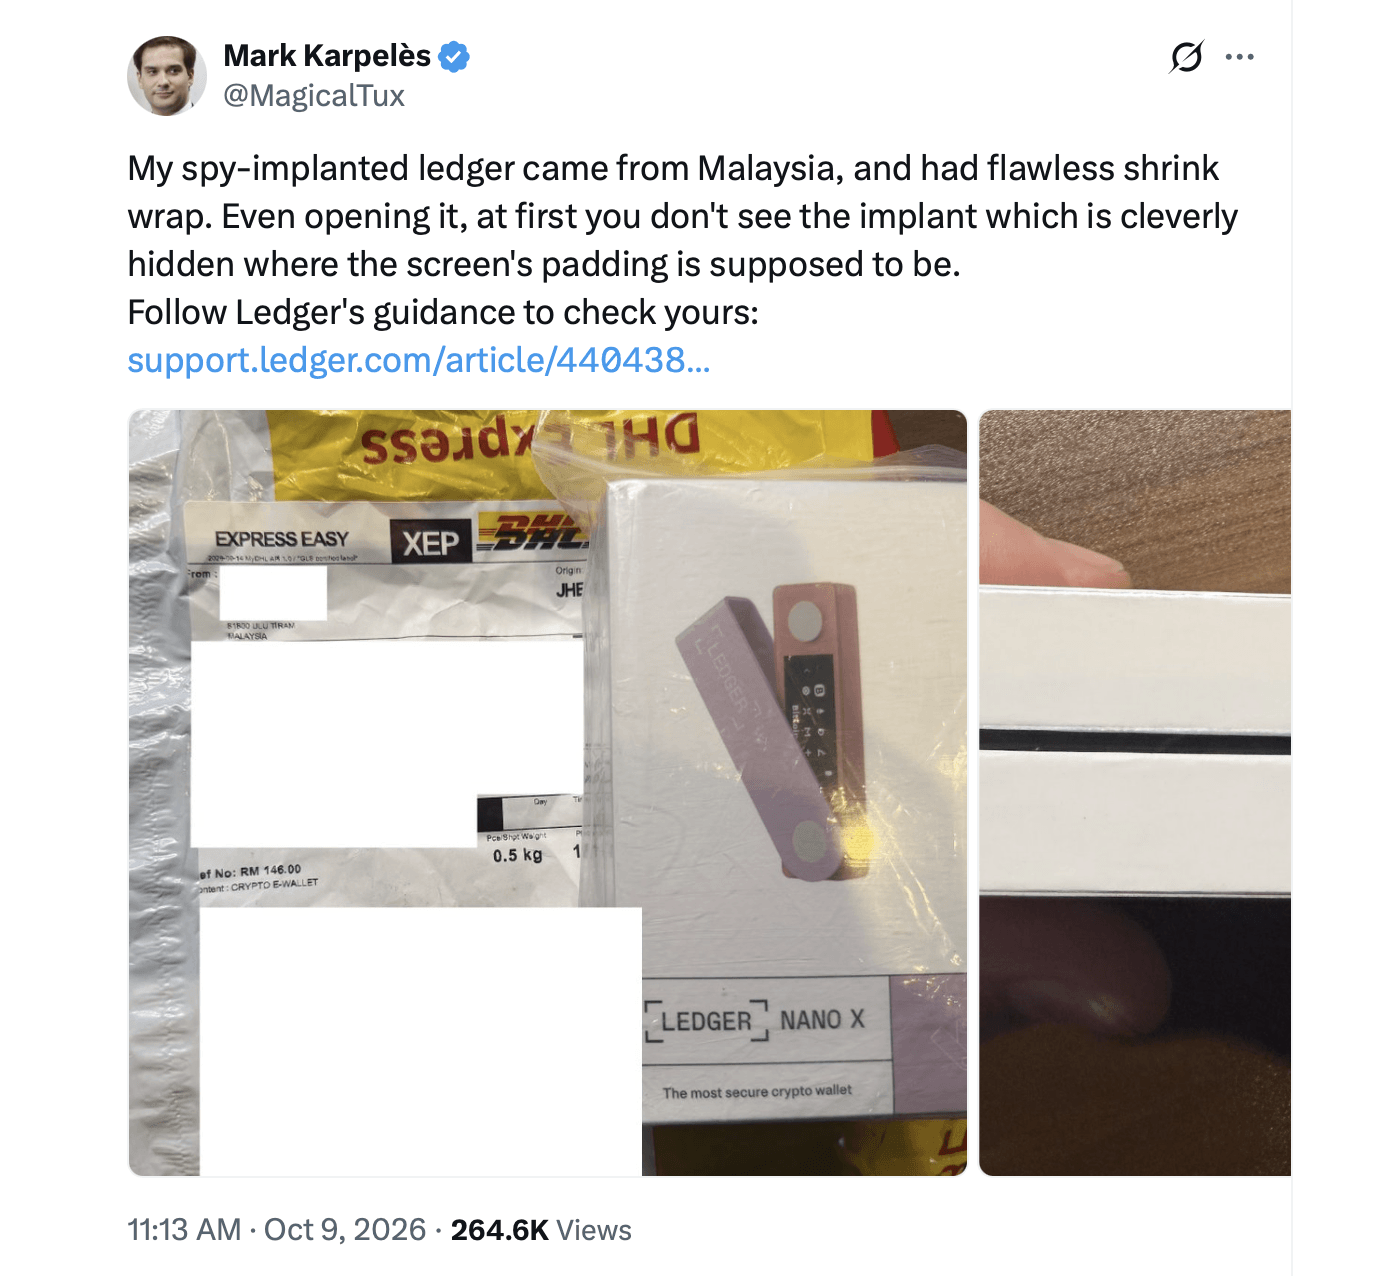
Однако, несмотря на то, что эта теория набирает популярность, ни компания Ledger, ни независимые исследователи не установили однозначной связи между этими предполагаемыми имплантатами и убытками, о которых сообщалось в пятницу.
Опустошение кошельков и межсетевые переводы усугубляют загадку
В отчете Камала на Yfarmx указывается, что зарегистрированные переводы, по-видимому, были авторизованы с использованием собственных учетных данных для подписи жертв, в то время как в сети Биткойн некоторые адреса были полностью опустошены, и никакие UTXO с остатком не были возвращены в исходные кошельки.
Наряду с такими приложениями, как Thorchain и Tornado Cash, использовались несколько блокчейн-сетей. В настоящее время преобладает мнение, что, вероятно, речь идет об атаке через цепочку поставок, в ходе которой удалось получить доступ к части устройств Ledger. Похоже, это не имеет ничего общего с ошибкой в прошивке Coldcard, и ничто не указывает на удаленную уязвимость «нулевого дня».
Как уже отмечалось, компания Ledger не подтвердила общие суммы убытков. Компания также не поддержала ни одну из версий, циркулирующих в социальных сетях. Эти события произошли вслед за недавними утечками данных, затронувшими Trezor и Safepal, в результате которых была раскрыта информация о заказах десятков тысяч клиентов. В своём анализе ситуации Камаль также отмечает, что CryptoBillis продавал, в частности, аппаратные кошельки «Trezor, Safepal, Tangem, [and] Onekey», среди прочих.
На данный момент криптосообщество ожидает официального отчета от Ledger, надеясь, что компания сможет пролить свет на обстоятельства этого загадочного инцидента и дать столь необходимые ответы.

Компания Safepal столкнулась с утечкой данных, в результате которой были раскрыты данные 39 798 пользователей. Узнайте о проблемах безопасности и их последствиях для пользователей кошельков.
Читать: Утечка данных затронула 39 798 клиентов Safepal из-за уязвимости в плагине для обработки заказов

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.