4 октября на платформе Base был опустошен крипто-сейф на сумму 6 миллионов долларов, однако самым странным в этой истории, пожалуй, является то, кому он принадлежал. Об этом публично никто не знает. Компании, занимающиеся вопросами безопасности, отследили вывод из сейфа примерно 1 783 wstETH, в то время как данные цепочки блоков указывают на анонимный сейф с семью подписантами. Сама платформа Base не подверглась взлому, основные контракты Aave не были признаны виновными, а владелец хранилища до сих пор не раскрыл свою личность.
6 млн долларов исчезли из криптовалютного хранилища, контролируемого 7 неизвестными подписантами
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- Blockaid и несколько исследователей блокчейна обратили внимание на хранилище Base 4 октября, когда убытки превысили 6 миллионов долларов.
- Aave конвертировала 1 783 aBaswstETH в wstETH, но её основные контракты не считаются виновными.
- Записи Base указывают на «сейф» с 3 из 7 подписантами, владельцы которого до сих пор не установлены.
Хранилище на 6 миллионов долларов, на которое никто не претендует
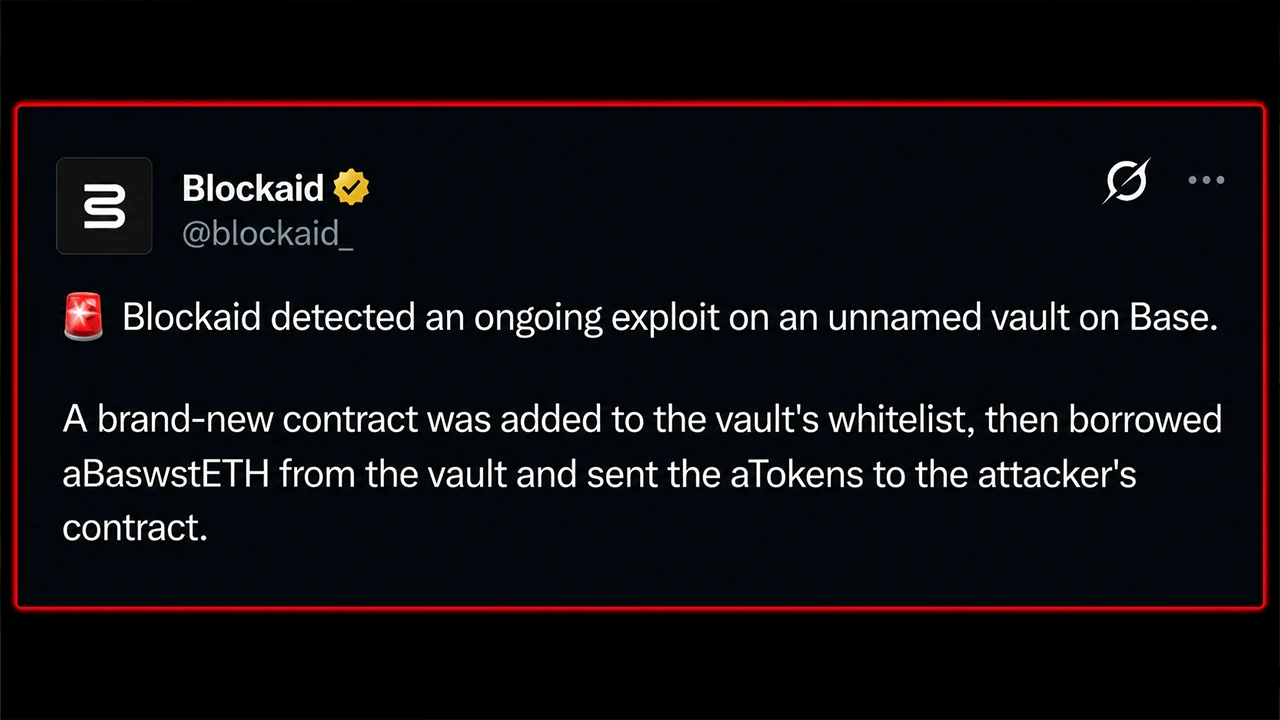
4 октября в 09:21 по UTC компания Blockaid обнаружила признаки эксплойта, происходившего в хранилище на Base — протоколе второго уровня (L2) Ethereum от Coinbase. К тому моменту уже было похищено около 2,02 миллиона долларов. Примерно через 40 минут убыток превысил 6 миллионов долларов, при этом компании, занимающиеся кибербезопасностью, отследили вывод из хранилища около 1 783 wstETH.
Затем произошло самое странное. Ни один протокол не заявил о своих правах на хранилище. Его предполагаемым управляющим является хранилище типа «3 из 7» (3-of-7 Safe), семь подписантов которого остаются неустановленными, в результате чего место преступления с ущербом в несколько миллионов долларов осталось без публично известного владельца.

Шесть оттоков, один недавно внесённый в белый список контракт
Peckshield, Certik и Exvul пришли примерно к одинаковым выводам. По данным этих компаний, из хранилища было взято в заем 1 783,067 aBaswstETH, которые были обменяны через Aave на Base на примерно 1 783 wstETH.
Проще говоря, изначально извлеченные токены представляли собой токены-квитанции Aave, соответствующие обернутому заложенному эфиру, депонированному на L2 Base. В белый список хранилища был добавлен вновь созданный контракт, который взял в заем эти токены-квитанции, переместил их в контракт, контролируемый злоумышленником, и обменял их через Aave на базовые wstETH.
Exvul насчитал шесть оттоков средств. Однако точная причина сбоя в авторизации пока не подтверждена. Компании, занимающиеся вопросами безопасности, не заявили о взломе каких-либо основных контрактов, и это не был взлом самой цепочки Base. Предположения о взломе кошелька или конкретной позиции в Aave остаются лишь предположениями.
«Seven-Signer Safe» без названия
Записи в цепочке блоков делают эту загадку ещё более трудноигнорируемой. Опустошённый хранилище представляет собой прозрачный прокси Openzeppelin, владелец которого указывает на Safe, созданный около 324 дней назад. Для работы этого Safe требуется три из семи подписей, но у него нет публичного имени протокола, и ни один из адресов семи подписантов не был публично идентифицирован компаниями по безопасности, отслеживающими инцидент.
Полномочия на обновление разделены, что добавляет ещё один уровень контрактов между хранилищем и тем, кто в конечном итоге им управляет. На данный момент видимым в цепочке блоков владельцем, управляющим хранилищем, является анонимный «Safe» с механизмом «3 из 7». Прокси, средства с которого были выведены, имеет адрес 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, а владелец «Safe» — 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan и Arkham Intelligence идентифицируют последний как Safeproxy, созданный с помощью Safe Proxy Factory 1.4.1.
Это различие важно для понимания того, что на самом деле известно следователям. Они могут видеть хранилище, контракт его владельца, семь адресов для подписи и цепочку токенов. Чего они не могут увидеть, так это организацию, стоящую за этими адресами, а также то, было ли изменение белого списка результатом использования украденных учетных данных, действий «белого хакера», некорректных разрешений или другой неизвестной уязвимости. Ни одна из публичных команд не выступила с объяснением, чтобы заполнить этот пробел.
Системный риск пока, похоже, локализован, хотя сбыт украденных wstETH может оказать краткосрочное давление на его привязку к доллару. Остаётся любопытная картина: пропало примерно 6 миллионов долларов, исследователи блокчейна смогли отследить механизм, стоящий за утечкой, а семь адресов подписантов находятся у всех на виду. Однако люди, контролирующие эти адреса, по-прежнему явно отсутствуют в этой истории.
Ситуация продолжает развиваться. Ни один протокол не заявил о своей причастности к хранилищу, и никто не опубликовал подтвержденного отчета о баге или компрометации ключей. Дополнительные подробности будут добавлены по мере появления новой информации.

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.