La cinci luni după ce atacatorii au manipulat un bridge bazat pe tehnologia Layerzero pentru a elibera 116.500 rsETH, în valoare de aproximativ 292 de milioane de dolari, fără o ardere corespunzătoare, disputa privind responsabilitatea a ajuns în instanță. Evercrest Technologies, compania din spatele KelpDAO, a depus o acțiune civilă în Columbia Britanică împotriva Layerzero Labs și a directorului executiv Bryan Pellegrino. Banii au fost transferați într-un singur bloc. Stabilirea cui îi revine să suporte costurile ar putea dura mult mai mult.
KelpDAO dă în judecată Layerzero în urma eșecului unui bridge în valoare de 292 de milioane de dolari
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Kelp susține că podul LayerZero a eliberat 116.500 rsETH în valoare de aproximativ 292 de milioane de dolari pe 18 aprilie.
- Aave s-a confruntat cu creanțe neîncasabile estimate între 123,7 milioane și 230,1 milioane de dolari în urma exploatării rsETH de către Kelp.
- Kelp a dat în judecată LayerZero pe 24 septembrie; Pellegrino califică acțiunea civilă drept „nefondată”.
Acum cinci luni, un bridge care transporta rsETH-ul KelpDAO a primit un mesaj care părea să indice că 116.500 de tokenuri fuseseră arse pe un alt blockchain. De fapt, nu fusese așa. Puntea a crezut totuși mesajul și a eliberat rsETH în valoare de aproximativ 292 de milioane de dolari pe Ethereum într-un singur bloc. Atacatorul a folosit imediat o mare parte din această sumă pentru a împrumuta active reale de la Aave.
Acum, companiile din spatele acestui mecanism se îndreaptă spre instanță. Pe 24 septembrie, Evercrest Technologies Inc., compania din spatele Kelp, a depus o acțiune civilă în Columbia Britanică împotriva Layerzero Labs și a CEO-ului său, Bryan Pellegrino, transformând un joc al învinuirilor care a durat luni de zile într-o luptă juridică pe marginea unei întrebări aparent simple: Cui îi aparținea veriga slabă?
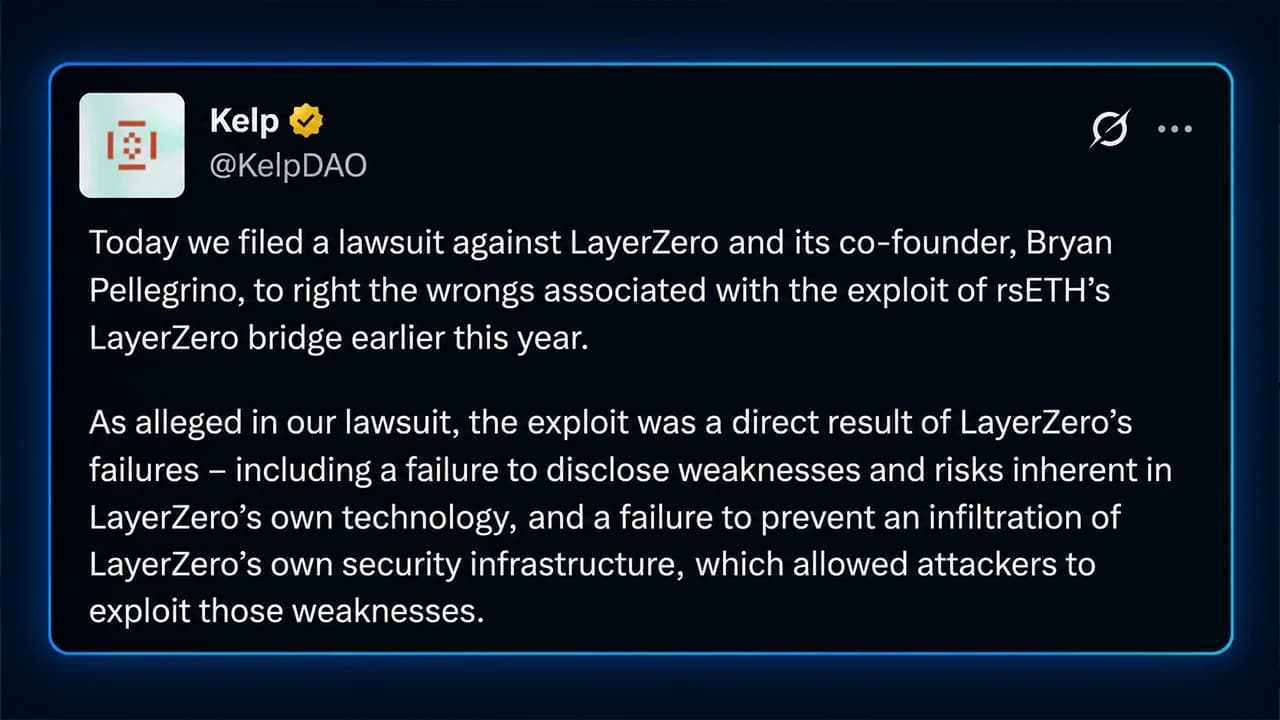
„Astăzi am intentat un proces împotriva Layerzero și a cofondatorului său, Bryan Pellegrino, pentru a îndrepta nedreptățile asociate cu exploatarea podului Layerzero al rsETH de la începutul acestui an”, a scris contul KelpDAO X. „Așa cum se susține în acțiunea noastră în justiție, exploatarea a fost o consecință directă a eșecurilor LayerZero – inclusiv eșecul de a dezvălui vulnerabilitățile și riscurile inerente tehnologiei proprii a LayerZero, precum și eșecul de a preveni o infiltrare în propria infrastructură de securitate a LayerZero, ceea ce le-a permis atacatorilor să exploateze acele vulnerabilități.”
Un singur mesaj a deblocat 292 de milioane de dolari
Problemele au început la ora 17:35 UTC, pe 18 aprilie. rsETH-ul Kelp folosea tehnologia LayerZero pentru a se deplasa între blockchain-uri. Traseul său de la Unichain către Ethereum se baza pe ceea ce se numește o rețea de verificatori descentralizați 1-la-1, sau DVN. În termeni simpli, un singur verificator stătea între un mesaj primit și eliberarea token-urilor.
Acel verificator trebuia să se asigure că rsETH fusese efectiv ars sau blocat pe lanțul de origine înainte ca o sumă echivalentă să fie eliberată pe Ethereum. Atacatorii au găsit o modalitate de a ocoli această verificare.
Un pachet falsificat a fost verificat, confirmat și livrat pe Ethereum. Adaptorul podului a eliberat 116.500 rsETH, chiar dacă nu avusese loc nicio ardere corespunzătoare. Soldul său a scăzut de la 116.723 rsETH la doar 223 rsETH într-un singur bloc. Aproximativ 18% din oferta de rsETH în circulație dispăruse efectiv. Nu este chiar o sumă neglijabilă. Exploatările podurilor au devenit apoi o temă centrală în luna mai.
Contractele au făcut ce li s-a spus
Partea ciudată este că, aparent, contractele de tokenuri ale Kelp nu au funcționat defectuos. Chainalysis a constatat că problema a avut loc în afara lanțului de blocuri. Layerzero a declarat ulterior că, pe 6 martie, un atacator a manipulat psihologic unul dintre dezvoltatorii săi, a furat datele de autentificare ale sesiunii și a pătruns în cloudul RPC al companiei. Infrastructura RPC este, în esență, „conducta” pe care software-ul o folosește pentru a întreba un blockchain ce s-a întâmplat.
Se presupune că atacatorii au compromis nodurile interne utilizate de verificatorul Layerzero. Apoi, pe 18 aprilie, furnizorii externi de RPC au fost vizați de un atac distribuit de tip „denial-of-service”, ceea ce a determinat verificatorul să se îndrepte către nodurile compromise. Aceste noduri au furnizat informații false, indicând că a avut loc o ardere legitimă a tokenurilor. Având în vedere că doar un singur verificator a verificat mesajul, nu a existat o a doua opinie.
Pachetul falsificat a primit undă verde. Raportul ulterior al Layerzero privind incidentul, citând lucrările firmelor Mandiant și Crowdstrike, a atribuit intruziunea grupului Trader-Traitor, cunoscut și sub numele de UNC4899, un grup legat de Coreea de Nord și asociat cu grupul mai larg Lazarus. Această atribuire rămâne o evaluare a serviciilor de informații, mai degrabă decât o concluzie în cadrul procesului civil din Columbia Britanică.
Apoi, Aave a încasat lovitura
Atacatorul a împărțit rsETH-ul proaspăt eliberat între șapte adrese și a depus aproximativ 89.567 rsETH în Aave V3 pe Ethereum și Arbitrum. Această acoperire falsificată a devenit brusc garanție pentru împrumuturi reale. Atacatorul a împrumutat aproximativ 82.650 de wrapped ether (WETH) și 821 de wrapped staked ether (wstETH). Protocol Guardian al Aave a început să înghețe rezervele de rsETH și wrsETH în jurul orei 19:00 UTC.
Kelp a suspendat contractele la aproximativ 46 de minute după prima sustragere și a oprit un al doilea pachet falsificat care implica aproximativ 40.000 de rsETH, în valoare estimată între 95 și 100 de milioane de dolari. Primul a fost suficient. Estimările privind datoriile neîncasate rezultate pentru Aave au variat între 123,7 milioane și 230,1 milioane de dolari, în funcție de modul în care pierderile au fost în cele din urmă repartizate.
La momentul respectiv, datele Defillama arătau că valoarea totală blocată (TVL) în finanțarea descentralizată (DeFi) a scăzut cu peste 14 miliarde de dolari în zilele care au urmat exploatării, în timp ce Binance Research a asociat ulterior valul mai amplu de exploatări din aprilie, inclusiv Kelp, cu ieșiri din DeFi de aproximativ 13 miliarde de dolari. Până atunci, tensiunea era la cote maxime.
Întrebarea de 292 de milioane de dolari: a cui a fost vina?
Layerzero și Kelp sunt de acord asupra multor aspecte tehnice de bază. Ele sunt însă în dezacord total cu privire la cine poartă responsabilitatea pentru acestea. Layerzero a recunoscut că mediul său RPC a fost compromis, dar a indicat, de asemenea, configurația de verificare „1-din-1” a Kelp ca fiind punctul unic de eșec. Compania afirmă că a recomandat configurații care utilizează mai mulți verificatori.
Kelp prezintă o versiune diferită. Compania susține că configurația „1-din-1” era setarea implicită documentată de Layerzero, că Layerzero a revizuit și a aprobat în scris implementarea Kelp și că i s-a comunicat că setările implicite erau corecte. Kelp a citat, de asemenea, cifrele furnizate de Dune, care indică faptul că aproximativ 47% dintre aplicațiile Layerzero, reprezentând peste 1.200 de contracte, utilizau această configurație.
Această neînțelegere se află în centrul noii acțiuni civile. Kelp susține că Layerzero nu a dezvăluit riscurile tehnologice, nu a împiedicat atacatorii să compromită infrastructura utilizată de verificatorul său și a aprobat configurația Kelp înainte de exploatare. Pellegrino a calificat acțiunea drept „nefondată” și a declarat că se va apăra pe sine și pe Layerzero la Vancouver. Nicio instanță nu a decis încă cine are dreptate.
„Evercrest (KelpDAO) a depus astăzi în Columbia Britanică o notificare de acțiune civilă împotriva mea și a LZ. Acțiunea rămâne nefondată; mă voi întâlni cu ei la Vancouver și mă voi apăra în consecință”, a scris Pellegrino.
Layerzero a modificat ulterior regulile
Ceea ce s-a întâmplat după atacul de tip „exploit” complică și mai mult situația. Layerzero a renunțat la suportul pentru configurațiile DVN de tip 1-din-1 pentru transferurile de mare valoare și a trecut la setările implicite cu mai mulți verificatori. În perioada 8-9 mai, compania și-a cerut scuze pentru comunicările sale și a declarat că „a comis o greșeală permițând ca DVN-ul nostru să funcționeze ca un DVN 1/1 pentru tranzacții de valoare mare”.
Aceasta nu a fost o recunoaștere a faptului că Layerzero este răspunzătoare legal pentru pierderile suferite de Kelp. Totuși, aceasta scoate la iveală un fapt incomod: configurația aflată în centrul disputei este una despre care chiar Layerzero a afirmat ulterior că nu ar fi trebuit să fie permisă pentru transferurile de valoare mare. Kelp a mers mai departe și și-a schimbat strategia.
La începutul lunii mai, a anunțat planuri de a muta rsETH din sistemul OFT al Layerzero către infrastructura CCIP și CCT a Chainlink. Solv Protocol și alte proiecte au mutat, de asemenea, active substanțiale de pe Layerzero după incident. Între timp, efortul de recuperare s-a extins mult dincolo de Kelp.
Consiliul de Securitate al Arbitrum a înghețat aproximativ 30.765,67 ETH, care la momentul respectiv valorau aproximativ 71 de milioane de dolari, legați de autorul atacului. Participanții din industrie, printre care Aave, Lido, Ether.fi, Ethena, Mantle, Consensys și Joe Lubin, au organizat sprijin pentru recuperare prin intermediul DeFi United. Până la sfârșitul lunii mai, Kelp a declarat că ultima tranșă de recuperare a fost transferată, iar emisiunea, răscumpărările și tranzacțiile de tip „bridging” au fost reluate.
Acum, urmele lăsate în documente ajung în fața instanței
Cazul din Vancouver schimbă locul de judecată, nu încă faptele. Acțiunea este înregistrată la Tribunalele din Vancouver sub numărul de dosar 267169, dar notificarea completă a acțiunii civile nu a fost făcută publică. Aceasta înseamnă că motivele precise ale acțiunii și valoarea despăgubirilor solicitate de Kelp nu au fost verificate independent.
Ceea ce poate face procesul este să analizeze minuțios documentația. Kelp susține că Layerzero a aprobat configurația sa în scris. Layerzero afirmă că Kelp a ales o configurație cu un singur verificator, în ciuda recomandărilor care favorizau verificări multiple. O instanță poate solicita documente, poate examina acele comunicări și poate stabili care au fost de fapt obligațiile legale ale fiecărei părți.
Această problemă depășește cadrul unui singur exploit al rețelei Bridge, în valoare de 292 de milioane de dolari. DeFi depinde din ce în ce mai mult de straturi de infrastructură externă care transmit contractelor inteligente ce s-a întâmplat în altă parte. Contractele pot fi impecabile și totuși să acționeze pe baza unei minciuni dacă mecanismul care le furnizează informații este compromis.
Pe 18 aprilie, un verificator a crezut o astfel de minciună, iar 116.500 de rsETH au apărut pe blockchain-ul Ethereum fără a fi arse în altă parte. Tehnologia a avut nevoie de un singur bloc pentru a lua decizia. Acum, un judecător va analiza cazul.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.