A Grayscale afirmou que o ataque cibernético de US$ 6 bilhões sofrido pela Binance poderia levar a uma maior segurança nas corretoras, apesar de um possível abalo na confiança do mercado. A gestora de ativos também destacou a custódia institucional por meio de produtos de investimento em criptomoedas nos EUA como uma lição fundamental para os investidores.
Grayscale vê lado positivo em ataque cibernético de US$ 6 bi à Binance
ESCRITO POR
PARTILHAR
Principais conclusões
- O ataque à Binance elevou as perdas com segurança de criptomoedas em 2026 para mais de US$ 8 bilhões.
- A Binance informou ter reposto 95% dos ativos afetados em sua atualização de 1º de novembro.
- A Grayscale afirmou que as perdas diminuíram em relação ao valor do mercado de criptomoedas.
Grayscale prevê melhorias na segurança após o ataque à Binance
A Grayscale, gestora de ativos digitais, afirmou em 3 de novembro que o ataque à Binance poderia, em última instância, melhorar as práticas de segurança nas corretoras de criptomoedas. Zach Pandl, diretor de pesquisa da empresa, examinou as implicações para os investidores dos EUA em sua avaliação do ataque à Binance. O ataque de 29 de outubro resultou na perda de aproximadamente US$ 6,3 bilhões da plataforma.
Pandl declarou:
“Embora possa ser um revés temporário para a confiança do mercado, acreditamos que isso acabará resultando em práticas de segurança mais robustas para todas as corretoras.”
Apesar de as perdas com segurança em 2026 terem atingido um recorde de mais de US$ 8 bilhões, a empresa afirmou que as perdas diminuíram significativamente em relação à capitalização de mercado das criptomoedas ao longo do tempo. Excluindo a Binance, ela estimou as perdas deste ano em um nível comparável ao do ano anterior.
A custódia institucional ganha destaque após a violação
O debate sobre custódia concentrou-se nas salvaguardas disponíveis quando os investidores confiam ativos criptográficos a terceiros. Pandl acrescentou:
“Acreditamos que isso ressalta a importância da custódia institucional para ativos criptográficos. De fato, um número crescente de investidores sediados nos EUA vem utilizando produtos negociados em bolsa (ETPs) de criptomoedas — que oferecem a conveniência da custódia institucional — para obter exposição a ativos digitais.”
Ele também destacou a segregação de ativos e os rigorosos processos internos entre as características típicas desses veículos.
Em seu resumo, a Grayscale declarou: “Por mais lamentável que seja, o ataque à Binance resultará, em nossa opinião, em práticas de segurança mais robustas para as corretoras daqui para frente. Isso também ressalta a importância da custódia institucional, como a oferecida pelos ETPs de criptomoedas sediados nos EUA. Esses veículos mantêm seus ativos em bancos autorizados pelo Estado e custodiantes qualificados, geralmente oferecendo armazenamento offline, carteiras com múltiplas assinaturas, atestados SOC e apólices de seguro.” Os atestados SOC são auditorias independentes realizadas por contadores públicos certificados sobre os controles de uma organização.
A reposição da Binance e a recuperação de ativos seguem caminhos distintos
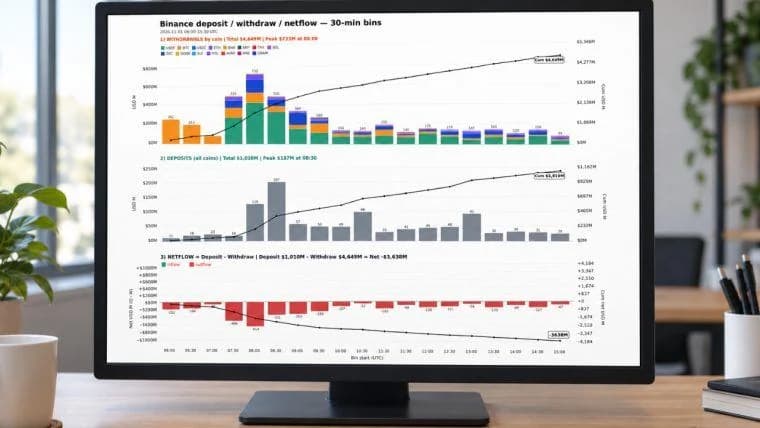
A Binance informou em sua atualização de 1º de novembro que havia coberto aproximadamente 95% do valor afetado e que absorveria o impacto financeiro. Os tokens menos líquidos representavam a parcela restante, levando mais tempo para serem obtidos na escala necessária. Até 3 de novembro, a corretora confirmou que os saques haviam sido reativados para ativos adicionais na Ethereum e na Solana, com a restauração prosseguindo em fases.
Emissores de stablecoins, incluindo a Tether e a Circle, haviam congelado cerca de US$ 2,9 bilhões, ou aproximadamente 45% dos fundos roubados, informou a Grayscale. A Tether afirmou ter congelado mais de US$ 1,5 bilhão em USDT. Os congelamentos restringem o acesso aos tokens, enquanto a devolução às vítimas requer etapas adicionais de recuperação.
O rastreamento realizado pela empresa de análise de blockchain Elliptic em 12.000 carteiras ligadas ao roubo identificou mais de 40.000 transações em 11 blockchains em menos de quatro dias. Essas carteiras estavam ligadas à movimentação de ativos roubados no ataque. A empresa avaliou que provavelmente apenas uma quantia insignificante havia sido sacada.
Os clientes obtiveram acesso a uma prova de reserva abrangendo 10 tokens para o snapshot da Binance de 31 de outubro. A ferramenta permite que eles verifiquem se os saldos incluídos nesse snapshot estavam lastreados na proporção de pelo menos 1:1, sem revelar os saldos individuais das contas. A Binance planejou um snapshot mais abrangente para 4 de novembro, seguido por um período estimado de 40 a 50 horas para gerar sua prova.
A Binance está se preparando para restabelecer os saques em fases após o ataque cibernético de US$ 6,3 bilhões, sendo que a retomada dos serviços depende de verificações de segurança. A corretora se comprometeu a
Leia agora: Binance prepara retomada de saques e plano de US$ 6,3 bi após ataque

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORKevin Helms
Kevin Helms é um jornalista de criptomoedas especializado em Bitcoin, regulação de blockchain e mercados globais de ativos digitais.