Os lavadores de dinheiro norte-coreanos passaram a utilizar moedas meme descartáveis para disfarçar os rendimentos provenientes do ataque cibernético à Binance, que resultou em um prejuízo de aproximadamente US$ 6,3 bilhões. A Elliptic identificou táticas relacionadas em três blockchains, criando obstáculos baratos e repetíveis aos esforços para rastrear os ativos roubados.
Ataque hacker de US$ 6,3 bi à Binance pela Coreia do Norte e meme coins
ESCRITO POR

PARTILHAR
Principais conclusões
- Carteiras interligadas controlavam quase todas as negociações com os tokens descartáveis.
- Os lavadores de dinheiro reciclaram os rendimentos das vendas para financiar novos lançamentos de tokens.
- Os ativos roubados convertidos em bitcoin totalizaram cerca de US$ 225 milhões.
Moedas “meme” complicam o rastreamento do ataque à Binance
Lavadores de dinheiro norte-coreanos utilizaram moedas meme e tokens pouco conhecidos nas redes Tron, Solana e Near, explicou Tom Robinson, cofundador e cientista-chefe da Elliptic, em 9 de novembro. As redes Tron e Near envolveram moedas recém-criadas; a Solana utilizou ativos já existentes.
Robinson escreveu:
“A maioria das pessoas pensa nos tokens meme como moedas de brincadeira, cujos preços sobem e descem com base no hype. Os lavadores de dinheiro da Coreia do Norte encontraram um uso diferente para eles, criando tokens que ninguém mais quer comprar e usando-os para disfarçar a movimentação de fundos roubados.”
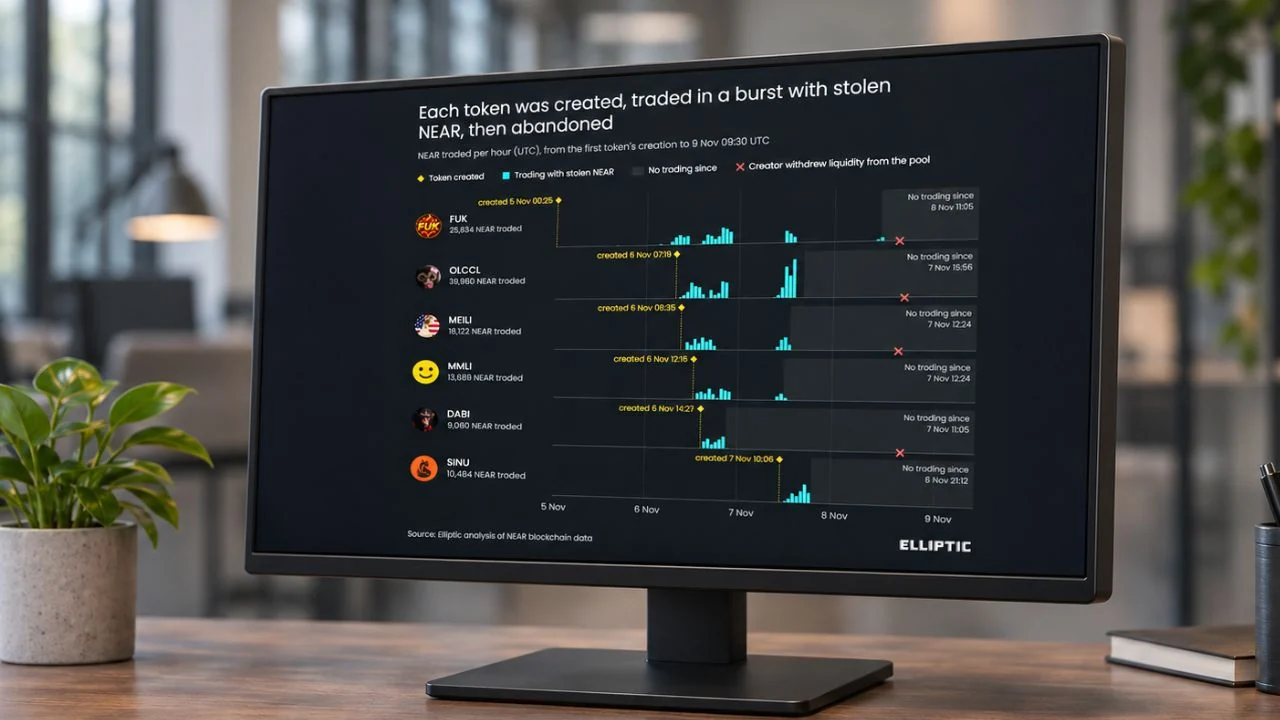
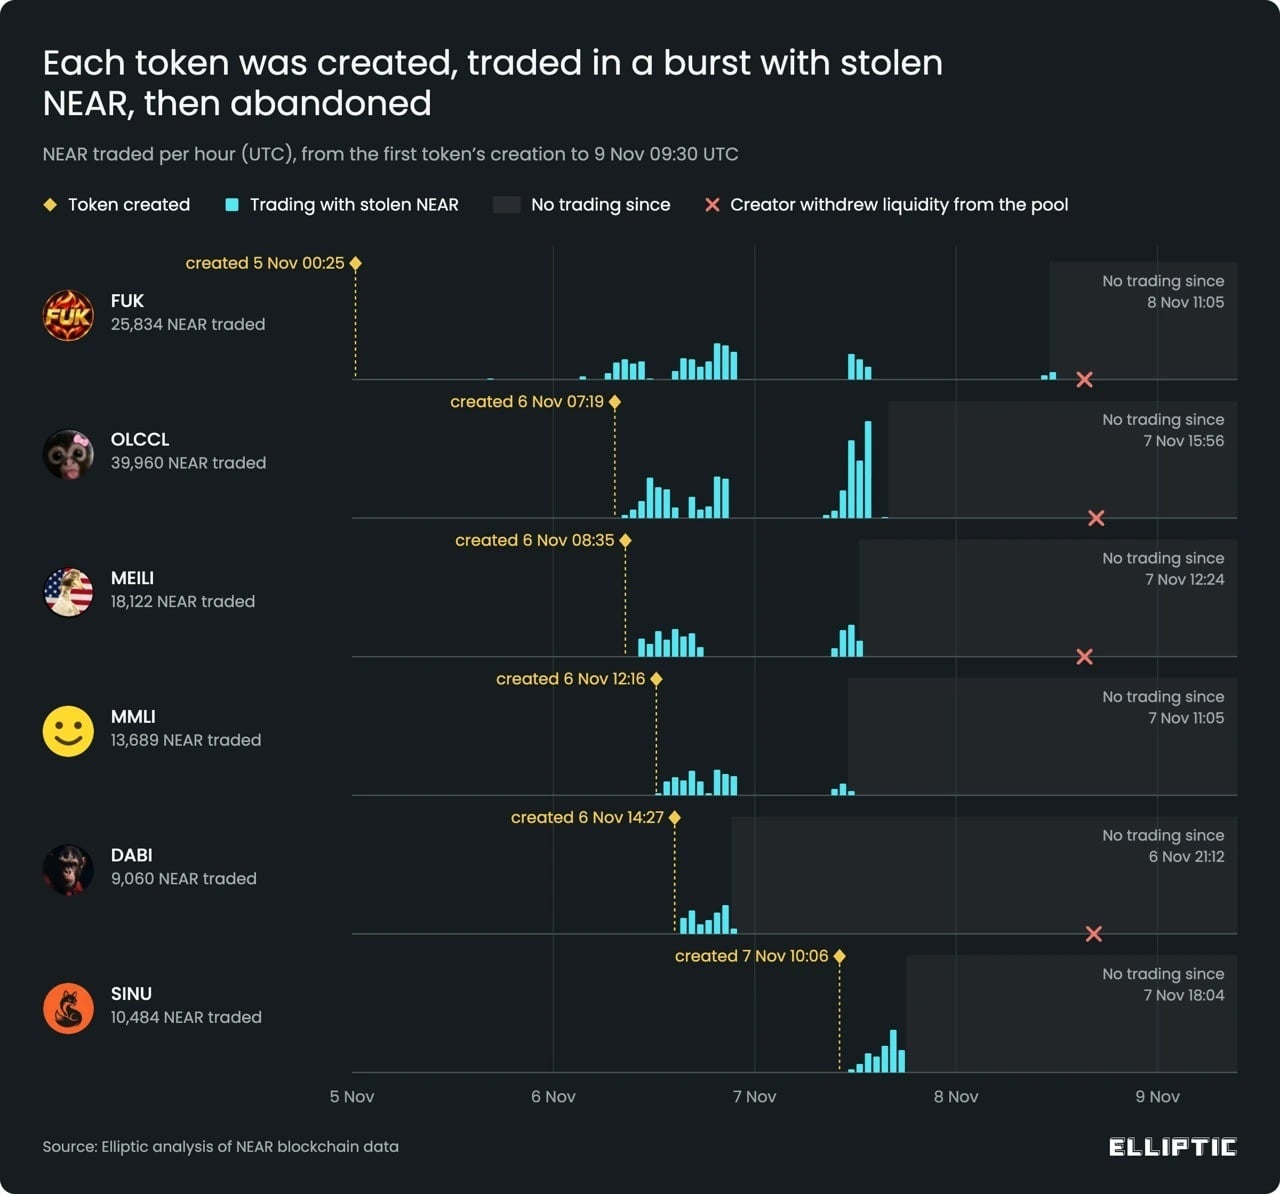
Na Near, um grupo comprou as novas moedas com criptomoedas roubadas por meio de pools de liquidez de tokens. Outras carteiras venderam para os mesmos pools e receberam receitas quase equivalentes, separando os endereços de envio e recebimento.
Seis tokens criados entre 5 e 7 de novembro movimentaram cerca de 117.000 NEAR (US$ 430.000), praticamente sem negociações externas. Cada lançamento custou cerca de US$ 90. Cinco criadores receberam financiamento de vendas anteriores de tokens pouco antes de lançarem os substitutos.
O Federal Bureau of Investigation (FBI) atribuiu, em 31 de outubro, o roubo à Binance do mês passado à Coreia do Norte, identificando a operação como Tradertraitor, um grupo norte-coreano patrocinado pelo Estado que tem como alvo empresas de criptomoedas.
No entanto, a Coreia do Norte negou responsabilidade pelo ataque em 3 de novembro. Kim Yo-jong, irmã do líder norte-coreano Kim Jong Un, classificou as acusações do FBI como uma “grave provocação política” com o objetivo de prejudicar a reputação do país.
Roubo à Binance desencadeou uma corrida contra o congelamento de ativos
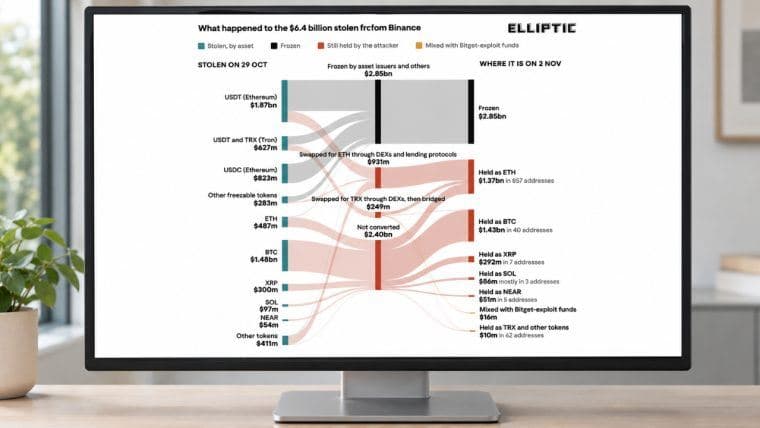
A Chainalysis descobriu que os ativos roubados no ataque à Binance em 29 de outubro se misturaram aos rendimentos do roubo à Bitget ocorrido em setembro. A empresa citou essa sobreposição ao atribuir o roubo à Binance ao Tradertraitor. Sua avaliação se baseou na atividade da blockchain observada nas horas seguintes ao ataque.
O invasor tentou evitar congelamentos por meio de conversões rápidas de stablecoins, trocando US$ 325 milhões em fundos por aproximadamente US$ 285 milhões em ether em quase 20 minutos. O ether não possui os congelamentos controlados pelo emissor disponíveis para essas stablecoins.
A Elliptic sinalizou, em 2 de novembro, um token Tron sem valor criado exclusivamente para lavagem de dinheiro, e o solana roubado passou por tokens de baixa liquidez no dia seguinte. A Elliptic já havia rastreado pelo menos US$ 24 milhões por meio de um esquema semelhante após o roubo à Bybit em 2025.
Ao explicar a abordagem em camadas, Robinson afirmou:
“Os lavadores de dinheiro da Coreia do Norte raramente dependem de uma única técnica. Em vez disso, eles combinam várias técnicas baratas, cada uma adicionando um pouco mais de atraso. Os tokens meme criados por conta própria são simplesmente mais uma camada.”
Milhares de carteiras levam ao Bitcoin
Até 2 de novembro, os ativos roubados haviam passado por aproximadamente 12.000 carteiras em 11 blockchains. O tempo fixo e as tentativas cegas de operações malsucedidas, sem ajustes, indicavam automação convencional. A Elliptic não encontrou evidências de decisões orientadas por IA.
Uma atualização de 7 de novembro contabilizou mais de 20.000 carteiras, 16 blockchains e pelo menos 65.000 transações. A Elliptic rastreou conversões para aproximadamente 2.300 bitcoins, no valor de US$ 175 milhões na época, a partir de ativos que incluíam Solana, XRP e Tron.
Os recursos convertidos atingiram cerca de 3.000 bitcoins, no valor de US$ 225 milhões até 9 de novembro. A Elliptic também rastreou aproximadamente 7.000 ether (no valor de cerca de US$ 15 milhões) para o Tornado Cash, um mixer que permite que depósitos agrupados sejam retirados para endereços diferentes. A empresa estimou que provavelmente apenas uma quantia insignificante havia sido sacada.
Sobre a exposição por meio de pools de negociação, o cientista-chefe da Elliptic alertou:
“Uma carteira que recebeu seus fundos de um pool de liquidez não deve ser considerada ‘limpa’ por padrão, pois pode estar a apenas duas transações de distância de fundos roubados.”
Órgãos internacionais de combate ao crime alertam sobre uma campanha de ataques cibernéticos da Coreia do Norte que infectou 30.000 computadores com o objetivo de roubar criptomoedas.
Leia agora: Entrevistas falsas para vagas na área de TI ajudam a Coreia do Norte a roubar milhões em criptomoedas

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORKevin Helms
Kevin Helms é um jornalista de criptomoedas especializado em Bitcoin, regulação de blockchain e mercados globais de ativos digitais.