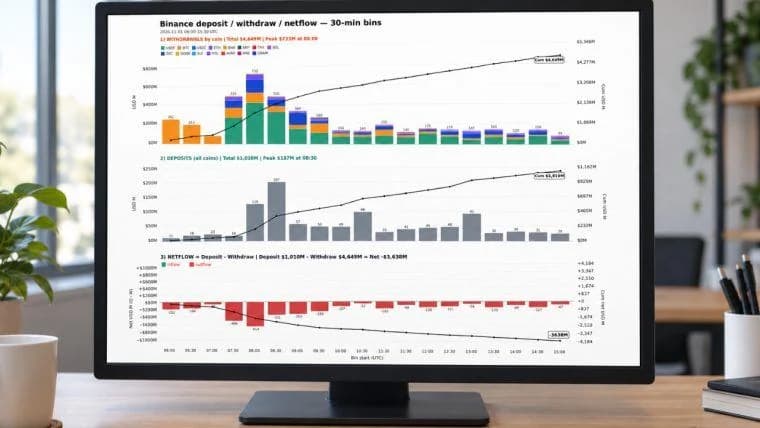
A Elliptic descobriu que os fundos roubados da Binance passaram por aproximadamente 12.000 carteiras em menos de quatro dias. A operação abrangeu 11 blockchains, embora a empresa tenha avaliado que provavelmente apenas uma quantia insignificante tenha sido sacada.
Fundos do ataque à Binance foram para 12 mil carteiras em 4 dias
ESCRITO POR
PARTILHAR
Principais conclusões
- A operação utilizou cerca de uma nova carteira a cada 25 segundos.
- A Elliptic constatou o uso de automação convencional, em vez de evidências de agentes de IA.
- Cerca de US$ 3,24 bilhões permaneciam em endereços ligados ao roubo até 2 de novembro.
Milhares de carteiras ampliam o rastro de lavagem de dinheiro
Os ativos criptográficos roubados da Binance passaram por aproximadamente 12 mil carteiras em 11 blockchains em menos de quatro dias, informou a empresa de análise de blockchain Elliptic em 2 de novembro. Sua análise da operação de lavagem envolvendo 12.000 carteiras rastreou mais de 40.000 transações após o roubo de US$ 6,43 bilhões ocorrido em 29 de outubro. A Elliptic afirmou:
“A lavagem é altamente complexa e claramente automatizada.”
A Chainalysis havia identificado padrões suspeitos de lavagem automatizada em 30 de outubro, observando transferências repetidas entre endereços e retornos a carteiras usadas anteriormente. Muitos endereços destinatários recebiam exatamente 1 TRX, a criptomoeda nativa da Tron, a título de taxas de transação antes de aceitar e encaminhar saldos maiores. Essa sequência recorrente sugeria que um software estava redistribuindo os recursos.
O roubo em si envolveu pontos de entrada adicionais e contornou controles de aprovação, disse o co-CEO da Binance, Richard Teng, em um vídeo compartilhado em 30 de outubro. Ele descreveu uma investigação que se estendeu além de um laptop inicialmente suspeito de ter sido comprometido. Um mecanismo de autodestruição também destruiu ferramentas de ataque e rastros, complicando a investigação da corretora.
Transferências automatizadas levam a cofres e à mistura de bitcoins
A Elliptic identificou intervalos fixos, valores definidos e tentativas cegas. Esses padrões apontavam para scripts de software convencionais. A empresa não encontrou evidências de que um software de inteligência artificial estivesse tomando decisões sobre as transferências.
O invasor também utilizou cofres de empréstimo — contratos de protocolo que aceitam depósitos e processam saques — para depositar a partir de um endereço e sacar para outros, sem uma transferência direta entre eles. A mistura de bitcoins começou em 1º de novembro, com aproximadamente 28 BTC, no valor de US$ 2,2 milhões, passando por 18 coinjoins até o início de 2 de novembro. Os coinjoins combinam entradas e saídas de bitcoins de vários usuários em transações compartilhadas, tornando os movimentos individuais mais difíceis de rastrear.
As tentativas de movimentar ativos coincidiram com a pausa de emergência nas trocas da Thorchain. O protocolo, que permite trocas de criptomoedas entre blockchains, ativou medidas de segurança após uma discrepância contábil envolvendo 10 ETH em 31 de outubro. A Chainalysis afirmou que o mau funcionamento atrasou inadvertidamente a lavagem de dinheiro relacionada ao roubo da Binance.
Exchanges enfrentam pressão para bloquear tentativas de saque
O Federal Bureau of Investigation (FBI) atribuiu o roubo à Binance à Coreia do Norte em 31 de outubro, identificando a atividade como Tradertraitor, um grupo de hackers patrocinado pelo Estado norte-coreano. Em colaboração com o Serviço Secreto dos EUA e a Divisão de Investigação Criminal do IRS, observou-se que as conversões ocorreram principalmente para ether. As autoridades instaram as corretoras, os operadores de infraestrutura e os serviços de finanças descentralizadas a bloquear transações envolvendo os endereços listados.
A intervenção depende, em parte, dos ativos envolvidos. O congelamento de stablecoins e os controles de lista negra permitem que os emissores impeçam que endereços designados transfiram tokens, mesmo quando os detentores controlam as chaves de suas carteiras. As corretoras podem, separadamente, restringir depósitos ou congelar contas, oferecendo outro ponto de intervenção para criptomoedas que não contam com congelamentos controlados pelo emissor.
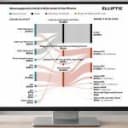
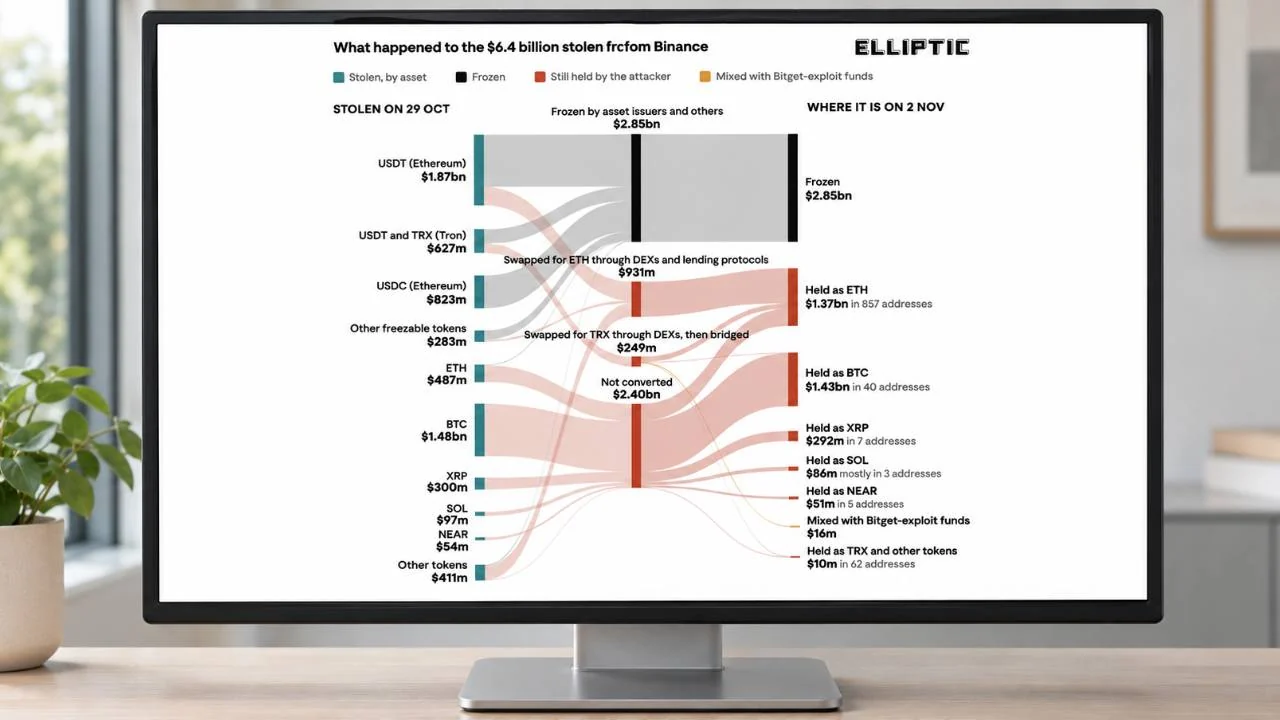
O gráfico da Elliptic traça a trajetória dos ativos roubados desde sua forma original em 29 de outubro, passando por trocas, congelamentos e saldos remanescentes em 2 de novembro. Ele mostra US$ 2,85 bilhões congelados, enquanto o invasor reteve aproximadamente US$ 1,43 bilhão em bitcoin em 40 endereços e US$ 1,37 bilhão em ether em 857 endereços. Outros US$ 16 milhões foram direcionados para endereços contendo os rendimentos da exploração da Bitget, indicando que alguns fundos dos dois roubos foram combinados.

A troca de uma criptomoeda por outra, por si só, não constitui um saque. A Elliptic estimou que aproximadamente US$ 3,24 bilhões permaneciam em endereços ligados ao roubo naquele momento da observação, principalmente em ether e bitcoin. A empresa previa tentativas de saque por meio de corretores de balcão ao longo de vários meses.
O presidente Donald Trump afirmou que autoridades americanas estavam investigando o ataque cibernético de US$ 6,3 bilhões sofrido pela Binance e reconheceu as garantias de recuperação oferecidas pela corretora. O FBI
Leia agora: Trump fala sobre ataque à Binance; FBI aponta Coreia do Norte

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORKevin Helms
Kevin Helms é um jornalista de criptomoedas especializado em Bitcoin, regulação de blockchain e mercados globais de ativos digitais.