A Coreia do Norte rejeitou as acusações de que teria orquestrado o roubo de US$ 6,3 bilhões em criptomoedas da Binance, com a influente irmã do líder Kim Jong-un acusando os Estados Unidos de usar a investigação para desacreditar o país.
Coreia do Norte nega ataque cibernético à Binance de US$ 6,3 bi e critica FBI
ESCRITO POR

PARTILHAR
Principais pontos
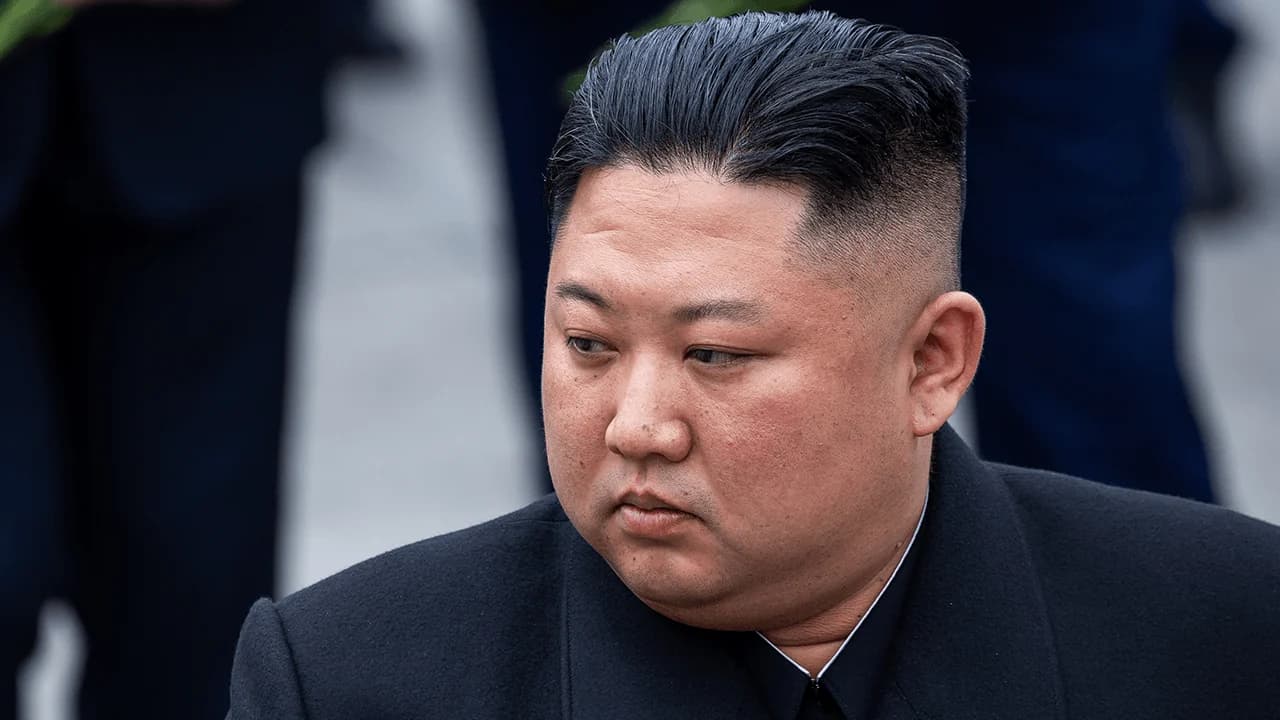
- A Coreia do Norte negou responsabilidade pelo ataque cibernético de US$ 6,3 bilhões à Binance, com Kim Yo-jong classificando as acusações do FBI como uma “grave provocação política” destinada a prejudicar a reputação do país.
- O FBI atribuiu o ataque ao grupo de hackers norte-coreano TraderTraitor, enquanto investigadores de blockchain — incluindo TRM Labs, Chainalysis e ZachXBT —, de forma independente, associaram o roubo a hackers norte-coreanos.
- Os investigadores rastrearam os fundos roubados por meio de aproximadamente 12 mil carteiras em 11 blockchains, envolvendo mais de 40 mil transações, enquanto autoridades e empresas de criptomoedas trabalham para rastrear e, possivelmente, recuperar os ativos.
Coreia do Norte critica o FBI por culpar a Binance
Kim Yo-jong rejeitou as conclusões do FBI na terça-feira, descrevendo a atribuição feita por Washington do ataque de 29 de outubro a hackers norte-coreanos como uma “grave provocação política”, de acordo com uma reportagem da Agência de Notícias Yonhap citando um comunicado publicado pela Agência Central de Notícias da Coreia (KCNA), de propriedade do Estado.
No sábado, o FBI identificou o TraderTraitor, uma operação de hackers patrocinada pelo Estado norte-coreano e associada ao Grupo Lazarus, como responsável pelo roubo de mais de US$ 6 bilhões em ativos digitais da Binance, a maior corretora de criptomoedas do mundo.
Kim acusou as autoridades americanas de tentar retratar a Coreia do Norte como um Estado cibercriminoso, ao mesmo tempo em que a responsabilizam injustamente por incidentes de hacking em todo o mundo.
Ela alegou que as acusações tinham como objetivo prejudicar a reputação internacional da Coreia do Norte e constituíam uma violação de sua soberania no ciberespaço. Kim também sugeriu que Washington poderia ter segundas intenções relacionadas à recuperação da criptomoeda roubada.
“Assim que o atual governo dos EUA assumiu o poder no ano passado, anunciou que confiscaria ativos em criptomoedas roubados ilegalmente e os utilizaria como reserva estratégica do Estado”, disse ela.
Kim sugeriu que examinar quem, em última instância, se beneficia dos fundos recuperados poderia fornecer pistas sobre os autores, sem apresentar evidências que sustentassem essa implicação. A Coreia do Norte negou repetidamente a responsabilidade por roubos de criptomoedas atribuídos a hackers apoiados pelo Estado. No entanto, a Yonhap observou que a intervenção direta de Kim em uma disputa sobre um incidente de hacking era incomum.
A negação ocorre depois que várias empresas de inteligência de blockchain, de forma independente, associaram o roubo à Binance a cibercriminosos norte-coreanos.
Conforme noticiado anteriormente pelo Bitcoin.com News, a TRM Labs atribuiu o ataque ao TraderTraitor com alto grau de confiança, citando atividades na blockchain e informações de inteligência coletadas fora das redes públicas. O investigador independente ZachXBT também identificou o Grupo Lazarus da Coreia do Norte — que tem sido associado ao TraderTraitor — como o provável autor.
A Chainalysis reforçou posteriormente essa avaliação após identificar conexões entre os fundos roubados da Binance e ativos associados a um ataque ocorrido em setembro contra a Bitget, que havia sido anteriormente atribuído a hackers norte-coreanos.
Binance se recupera de ataque recorde a criptomoedas
A violação da Binance, que os investigadores avaliaram em aproximadamente US$ 6,3 bilhões, é o maior roubo de criptomoedas já registrado. O ataque envolveu transferências não autorizadas em várias redes de blockchain, incluindo Ethereum e Bitcoin.
A Binance sugeriu inicialmente que um laptop de funcionário comprometido poderia ter facilitado o incidente, mas investigações posteriores revelaram outras falhas de segurança. A corretora afirmou não ter encontrado evidências de que as chaves privadas de suas carteiras tivessem vazado e se comprometeu a cobrir as perdas.
Desde então, os invasores têm utilizado uma extensa rede de carteiras de criptomoedas para movimentar os recursos roubados e complicar os esforços de recuperação.
A empresa de análise de blockchain Elliptic rastreou os ativos roubados por meio de aproximadamente 12.000 carteiras distribuídas por 11 blockchains em menos de quatro dias. A empresa identificou mais de 40.000 transações, embora tenha estimado que apenas uma parcela insignificante dos recursos tenha sido convertida em dinheiro.
O FBI instou as corretoras de criptomoedas e outras empresas do setor de ativos digitais a bloquearem transações associadas às carteiras identificadas dos invasores. A Binance informou que quase US$ 3 bilhões em fundos roubados foram congelados por emissores de stablecoins e outras corretoras, tornando impossível para os invasores movimentá-los ou negociá-los. A Tether, emissora do USDT, informou que, sozinha, congelou mais de US$ 1,5 bilhão da principal stablecoin em 30 minutos após o relato de fluxos suspeitos.
Kim concluiu sua declaração alertando que Pyongyang estava acompanhando de perto as ações de Washington e poderia reconsiderar aspectos de sua resposta ao que caracterizou como hostilidade contínua dos EUA.
A Binance alertou que golpistas poderiam se aproveitar do reinício dos saques para oferecer falsas promessas de indenização e cobrar taxas para agilizar o processo. A corretora também
Leia agora: Binance alerta sobre falsas indenizações na retomada dos saques

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORAndrew Hayward
Andrew é o Editor-Chefe do Bitcoin.com News.