Firma Elliptic ustaliła, że środki skradzione z platformy Binance przeszły przez około 12 000 portfeli w ciągu niecałych czterech dni. Operacja objęła 11 łańcuchów bloków, przy czym firma oszacowała, że prawdopodobnie wypłacono jedynie znikomą część tych środków.
Środki z ataku na Binance trafiły do 12 000 portfeli w 4 dni
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- W ramach operacji co około 25 sekund tworzono jeden nowy portfel.
- Firma Elliptic wykryła raczej konwencjonalną automatyzację niż dowody na wykorzystanie agentów opartych na sztucznej inteligencji.
- Na dzień 2 listopada na adresach powiązanych z kradzieżą pozostało około 3,24 mld dolarów.
Tysiące portfeli wydłużają ślad prania pieniędzy
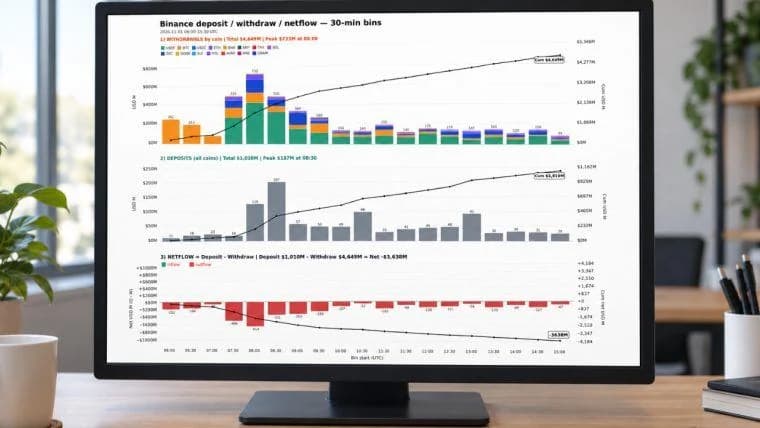
Aktywa kryptograficzne skradzione z Binance przeszły przez około 12 000 portfeli w 11 łańcuchach bloków w ciągu niecałych czterech dni, jak poinformowała 2 listopada firma Elliptic zajmująca się analizą łańcuchów bloków. W ramach analizy operacji prania pieniędzy z wykorzystaniem 12 000 portfeli firma prześledziła ponad 40 000 transakcji, które miały miejsce po kradzieży 6,43 mld dolarów 29 października. Elliptic stwierdziła:
„Proces prania pieniędzy jest niezwykle złożony i wyraźnie zautomatyzowany”.
Firma Chainalysis zidentyfikowała 30 października podejrzane wzorce zautomatyzowanego prania środków, obserwując powtarzające się przelewy między adresami oraz powroty do portfeli używanych wcześniej. Wiele adresów odbiorczych otrzymywało dokładnie 1 TRX – natywną kryptowalutę Tron – na pokrycie opłat transakcyjnych, zanim akceptowało i przekazywało dalej większe salda. Ta powtarzająca się sekwencja sugerowała, że oprogramowanie dokonywało redystrybucji środków.
Sama kradzież obejmowała dodatkowe punkty wejścia i ominęła mechanizmy kontroli zatwierdzania – powiedział współprezes Binance Richard Teng w filmie opublikowanym 30 października. Opisał on dochodzenie wykraczające poza początkowo podejrzany o naruszenie bezpieczeństwa laptop. Mechanizm samozniszczenia zniszczył również narzędzia ataku i ślady, co skomplikowało dochodzenie prowadzone przez giełdę.
Zautomatyzowane przelewy prowadzą do skarbców i mieszania bitcoinów
Firma Elliptic zidentyfikowała stałe interwały czasowe, ustalone kwoty oraz ślepe ponowne próby. Wzory te wskazywały na konwencjonalne skrypty programowe. Firma nie znalazła żadnych dowodów na to, że decyzje dotyczące przelewów podejmowało oprogramowanie wykorzystujące sztuczną inteligencję.
Atakujący wykorzystywał również skarbce pożyczkowe – kontrakty protokołowe, które przyjmują wpłaty i przetwarzają wypłaty – aby dokonywać wpłat z jednego adresu i wypłat na inne bez bezpośredniego transferu między nimi. Mieszanie bitcoinów rozpoczęło się 1 listopada, a do wczesnego poranka 2 listopada około 28 BTC o wartości 2,2 mln dolarów przeszło przez 18 transakcji typu coinjoin. Transakcje typu coinjoin łączą wejścia i wyjścia bitcoinów wielu użytkowników we wspólnych transakcjach, utrudniając śledzenie poszczególnych ruchów.
Próby przeniesienia aktywów zbiegły się w czasie z awaryjnym wstrzymaniem wymiany przez Thorchain. Protokół, który umożliwia wymianę kryptowalut między łańcuchami bloków, uruchomił zabezpieczenia po rozbieżnościach księgowych dotyczących 10 ETH, które miały miejsce 31 października. Firma Chainalysis stwierdziła, że ta awaria nieumyślnie opóźniła proces prania pieniędzy związany z kradzieżą z Binance.
Giełdy pod presją, by blokować próby wypłaty środków
Federalne Biuro Śledcze (FBI) przypisało kradzież z Binance Korei Północnej 31 października, identyfikując tę działalność jako Tradertraitor – północnokoreańską grupę hakerską sponsorowaną przez państwo. We współpracy z Służbą Tajną Stanów Zjednoczonych oraz Wydziałem Śledczym Urzędu Skarbowego (IRS) zaobserwowano, że środki były wymieniane głównie na ether. Władze wezwały giełdy, operatorów infrastruktury oraz serwisy z zakresu zdecentralizowanych finansów do blokowania transakcji z udziałem wymienionych adresów.
Możliwości interwencji zależą częściowo od rodzaju aktywów. Kontrola w postaci zamrożenia stablecoinów i umieszczenia na czarnej liście pozwala emitentom uniemożliwić wskazanym adresom transfer tokenów, nawet jeśli posiadacze kontrolują klucze do swoich portfeli. Giełdy mogą osobno ograniczać wpłaty lub zamrażać konta, co stanowi kolejny punkt interwencji w przypadku kryptowalut, w przypadku których nie ma możliwości zamrożenia kontrolowanego przez emitenta.
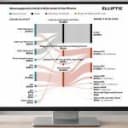
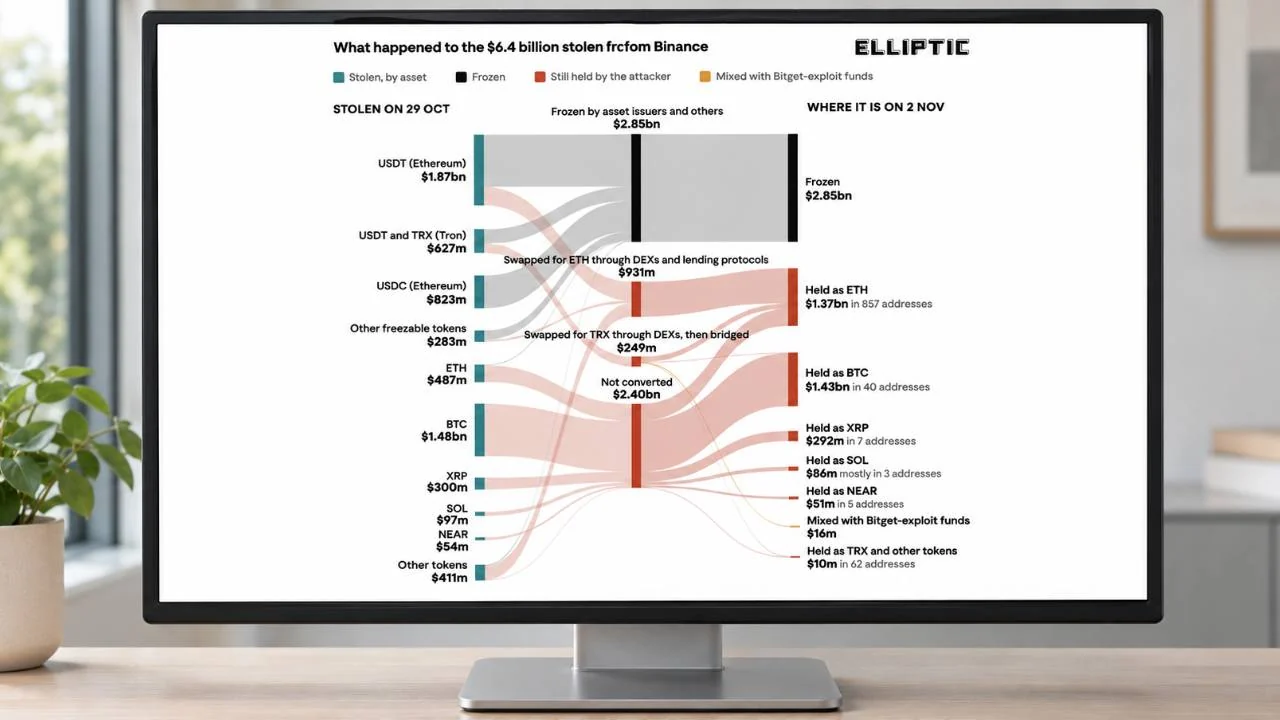
Wykres firmy Elliptic śledzi losy skradzionych aktywów od ich pierwotnej postaci z 29 października poprzez wymiany, zamrożenia i pozostałe zasoby na dzień 2 listopada. Widać na nim, że zamrożono 2,85 mld dolarów, podczas gdy atakujący zatrzymał około 1,43 mld dolarów w bitcoinach na 40 adresach oraz 1,37 mld dolarów w etherze na 857 adresach. Osobna kwota 16 mln dolarów trafiła na adresy zawierające zyski z ataku na Bitget, co wskazuje, że część środków pochodzących z obu kradzieży została połączona.

Sama wymiana jednej kryptowaluty na inną nie oznacza jeszcze wypłaty środków. Firma Elliptic oszacowała, że w momencie obserwacji na adresach powiązanych z kradzieżą pozostało około 3,24 mld dolarów, głównie w postaci etheru i bitcoina. Spodziewano się, że w ciągu kilku miesięcy pojawią się próby wypłaty środków za pośrednictwem brokerów pozagiełdowych.
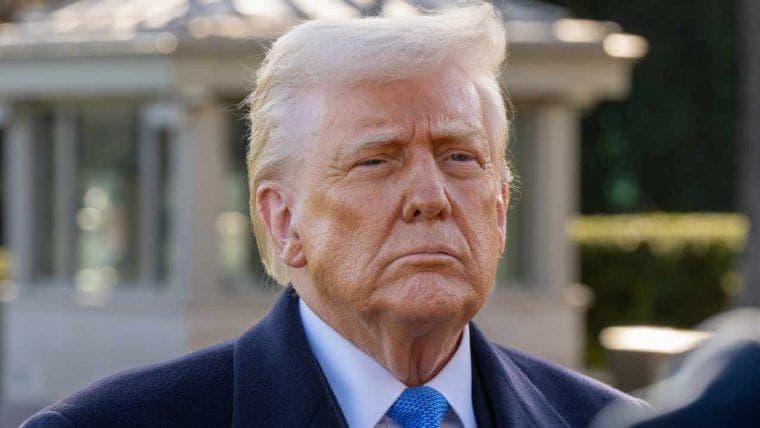
Prezydent Donald Trump oświadczył, że amerykańskie władze prowadzą dochodzenie w sprawie ataku hakerskiego na platformę Binance, w wyniku którego stracono 6,3 mld dolarów, i potwierdził, że giełda zapewniła o przywróceniu środków. FBI
Czytaj teraz: Trump o włamaniu do Binance za 6,3 mld USD; FBI: udział Korei Płn.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁKevin Helms
Kevin Helms jest dziennikarzem zajmującym się kryptowalutami, specjalizującym się w Bitcoinie, regulacjach blockchain oraz globalnych rynkach aktywów cyfrowych.