



Firma Chainalysis zidentyfikowała dotychczas nieznane schematy prania pieniędzy, w ramach których sprawcy rozdzielali skradzione aktywa z platformy Binance za pomocą tysięcy transakcji, co wskazuje na zautomatyzowane działania mające na celu zatarcie śladów. W wyniku przeprowadzonego dochodzenia ustalono również, że kradzież ta ma związek z północnokoreańskimi hakerami.
Hakerzy z Binance stosują nowe taktyki prania kryptowalut
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Powtarzająca się aktywność portfeli wskazuje na zautomatyzowane pranie skradzionych aktywów.
- Skradzione aktywa z Binance zostały zmieszane ze środkami pochodzącymi z wrześniowej kradzieży na platformie Bitget.
- Sprawcy wymienili 325 mln dolarów w stablecoinach na 285 mln dolarów w etherze.
Tysiące przelewów wskazuje na zautomatyzowane pranie pieniędzy
Firma Chainalysis, zajmująca się analizą łańcucha bloków, zidentyfikowała 30 października podejrzane przypadki zautomatyzowanego prania pieniędzy po kradzieży z platformy Binance, której wartość oszacowała na 6,4 mld dolarów i którą nazwała największą kradzieżą kryptowalut w historii. Firma stwierdziła:
„Nasi śledczy obserwują niespotykane dotąd schematy prania skradzionych środków pochodzących z ataku na Binance”.
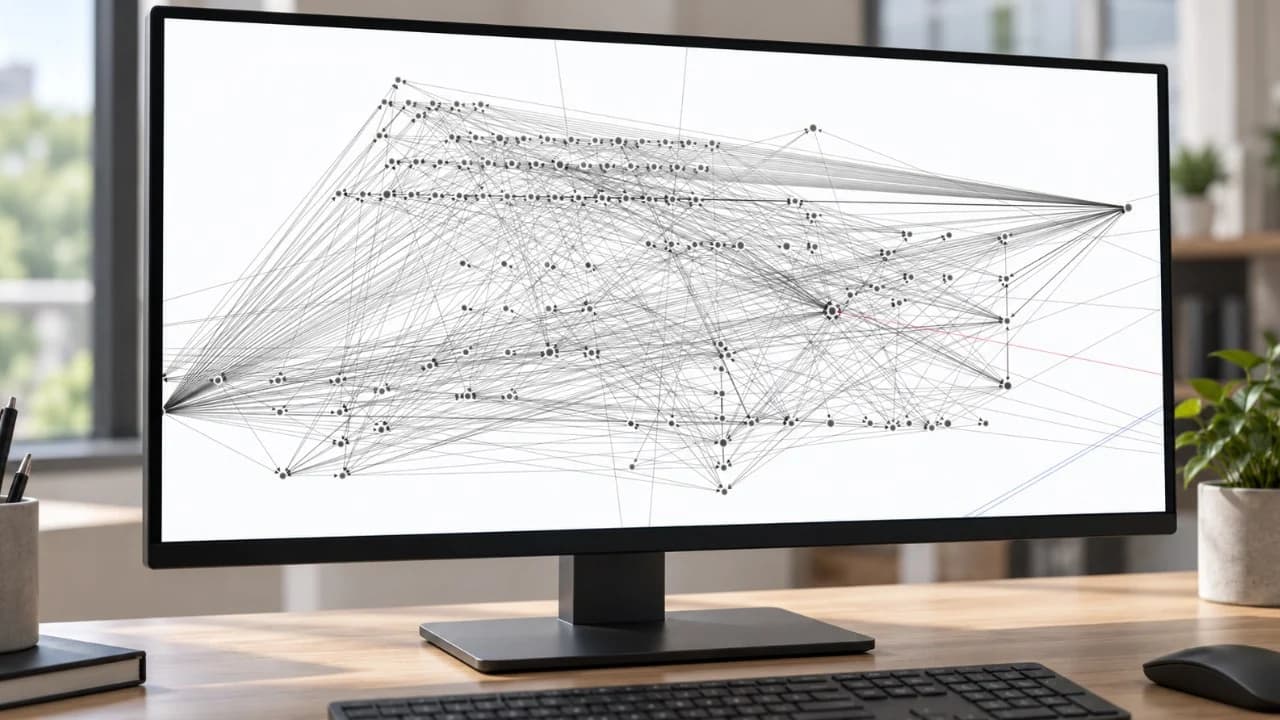
Tysiące transakcji w krótkim czasie sugerowały automatyzację mającą na celu zatarcie śladów.
Śledczy prześledzili powtarzające się przelewy między adresami, w tym zwroty do portfeli używanych wcześniej w sekwencji. Wiele adresów najpierw otrzymywało dokładnie 1 TRX – natywny token Tron służący do opłacania opłat transakcyjnych – a dopiero potem przyjmowało kolejne środki i przekazywało aktywa dalej. Chainalysis dodała: „Ta powtarzająca się sekwencja sugeruje programowy proces przemieszczania i redystrybucji skradzionych środków”.
Śledczy ustalają sposób uzyskania dostępu i powiązania z Koreą Północną
Współprezes Binance, Richard Teng, ujawnił dodatkowe punkty naruszenia bezpieczeństwa oraz obejście mechanizmów kontroli zatwierdzania, a także mechanizm samozniszczenia, który niszczył narzędzia i ślady. Firma Chainalysis prześledziła wypływy środków do około godziny 16:20 czasu wschodnioamerykańskiego 29 października i zidentyfikowała portfel Ethereum zasilany za pośrednictwem Tornado Cash – serwisu do mieszania kryptowalut, który zaciera powiązania między wpłatami a wypłatami. Portfel ten przesłał ważne, podpisane autoryzacje – czyli kryptograficznie podpisane uprawnienia – umożliwiające portfelowi „hot wallet” platformy Binance uruchomienie oprogramowania wdrożonego przez atakujących oraz przekazanie aktywów na adresy kontrolowane przez atakujących.
Wzorce prania środków początkowo sugerowały udział Tradertraitor, północnokoreańskiej grupy zajmującej się cyberprzestępczością. Następnie firma Chainalysis zaobserwowała, że skradzione aktywa z Binance zostały zmieszane z dochodami pochodzącymi z wrześniowej kradzieży na platformie Bitget, którą wcześniej przypisano podmiotom z Korei Północnej, co wzmocniło jej przekonanie o przypisaniu ataku grupie Tradertraitor. Z kolei firma TRM Labs z dużym prawdopodobieństwem przypisała atak na Binance grupie Tradertraitor, powołując się na dane wywiadowcze pochodzące zarówno z łańcucha bloków, jak i spoza niego.
Wymiana stablecoinów w wyścigu z zamrożeniem aktywów
Chainalysis wyjaśniło:
„Zamrożenie środków wymaga czasu. Atakujący próbował wyprzedzić ten proces, szybko przenosząc 500 milionów dolarów w stablecoinach do portfela, którego zadaniem było zamiana tych podlegających zamrożeniu aktywów na aktywa niepodlegające zamrożeniu”.
Takie mechanizmy zamrażania stablecoinów i umieszczania na czarnej liście mogą uniemożliwić wyznaczonym adresom transferowanie tokenów objętych zamrożeniem, podczas gdy natywny ether nie posiada równoważnego mechanizmu kontrolowanego przez emitenta.
W ciągu prawie 20 minut portfel wymienił 325 milionów dolarów w stablecoinach na około 285 milionów dolarów w etherze, a następnie 10 minut później przeniósł pozostałe 175 milionów dolarów do portfeli pośredniczących. Blokady rozpoczęły się o godz. 17:14 czasu wschodnioamerykańskiego 29 października, a firma Chainalysis poinformowała, że na jej koncie z 30 października zamrożono około 2,8 mld dolarów. Binance oszacowała tego dnia łączną kwotę na około 3 mld dolarów.
Giełda poinformowała również, że zarezerwowała ponad 6,34 mld dolarów ze środków własnych na pokrycie skutków incydentu, nie uwzględniając zamrożonych aktywów. Z tej kwoty 5 mld dolarów było już utrzymywane w postaci tokenów, których dotyczyła sytuacja. Trwały zakupy na rynku oraz w obrocie pozagiełdowym w celu uzupełnienia pozostałych aktywów.
Binance poinformowało, że jego zespół monitorujący wykrył złośliwą propozycję DAO, ostrzegł anonimowy projekt i skoordynował z giełdami zamknięcie wpłat przed
Czytaj teraz: Binance pomogło zapobiec atakowi na system zarządzania o wartości 1,2 mln dolarów w niecałe 48 godzin

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁKevin Helms
Kevin Helms jest dziennikarzem zajmującym się kryptowalutami, specjalizującym się w Bitcoinie, regulacjach blockchain oraz globalnych rynkach aktywów cyfrowych.














