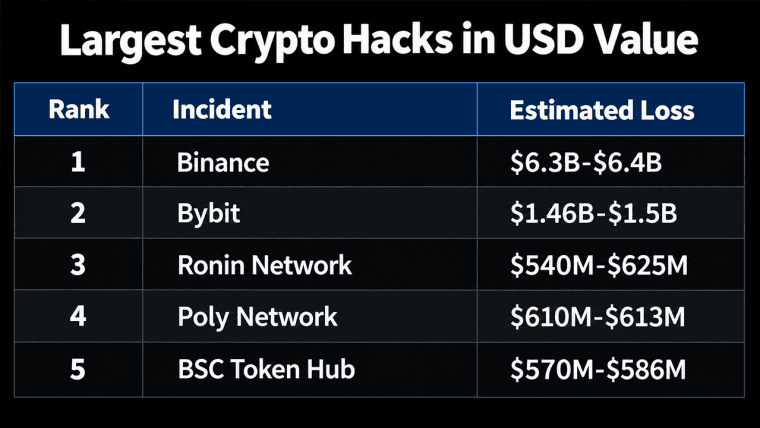
Prezydent Donald Trump oświadczył, że amerykańskie władze prowadzą dochodzenie w sprawie włamania do serwisu Binance, w wyniku którego skradziono 6,3 mld dolarów, i potwierdził zapewnienia giełdy dotyczące odzyskania środków. FBI przypisało następnie tę kradzież Korei Północnej i ostrzegło przed dalszym praniem brudnych pieniędzy.
Trump o włamaniu do Binance za 6,3 mld USD; FBI: udział Korei Płn.
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Trump odniósł się do ataku hakerskiego, zanim FBI przypisało go Korei Północnej.
- Według FBI północnokoreańscy sprawcy zamienili skradzione aktywa na ether.
- Binance poinformowało o uzupełnieniu 90% środków i zapowiedziało wznowienie działalności w niedzielę.
Trump analizuje powiązania z Koreą Północną i zapewnienia Binance
Prezydent Donald Trump powiedział 30 października, że amerykańskie władze badają atak hakerski na Binance oraz ewentualny udział Korei Północnej. Wypowiedział się podczas spotkania w Gabinecie Owalnym ze Stephenem Hubbardem, Amerykaninem niedawno zwolnionym z rosyjskiego więzienia.
Zapytany o odpowiedzialność Korei Północnej za atak na Binance, Trump stwierdził:
„Zajmujemy się tą sprawą”.
Odnosząc się do perspektyw odzyskania pieniędzy, Trump powołał się na zapewnienia Binance: „Cóż, mówią, że je odzyskają i coś w tym rodzaju gwarantują. Tak właśnie jest”.
Porównując transakcje cyfrowe do podpisywania czeku, dodał: „Zawsze uważałem, że to trochę niebezpieczne. Ale nie, twierdzą, że mają to pod kontrolą. Zobaczymy”.
FBI przypisuje atak na Binance Korei Północnej
Federalne Biuro Śledcze (FBI) 31 października przypisało kradzież Korei Północnej, stwierdzając:
„Federalne Biuro Śledcze (FBI) publikuje informację, zgodnie z którą Koreańska Republika Ludowo-Demokratyczna (Korea Północna) jest odpowiedzialna za kradzież aktywów wirtualnych o wartości ponad 6 miliardów dolarów amerykańskich z giełdy kryptowalut Binance, która miała miejsce około 29 października 2026 roku”.
FBI, Służba Sekretna Stanów Zjednoczonych oraz Wydział Śledczy Urzędu Skarbowego (IRS) zaobserwowały, że napastnicy zamieniali skradzione aktywa głównie na ether. Biuro spodziewało się dalszych konwersji za pośrednictwem zdecentralizowanych platform finansowych oraz usług natychmiastowej wymiany, które pozwalają zamienić jedną kryptowalutę na inną. Zidentyfikowało ono północnokoreańską aktywność cybernetyczną jako „Tradertraitor”.
FBI wezwało giełdy kryptowalut, operatorów infrastruktury blockchain, firmy analityczne oraz innych dostawców usług związanych z aktywami cyfrowymi do blokowania transakcji z udziałem adresów wykorzystywanych przez napastników lub pochodzących z tych adresów. W ostrzeżeniu wymieniono adresy powiązane z praniem skradzionych aktywów i wezwano sektor prywatny do pomocy w udaremnianiu tych transferów.
Również firmy Chainalysis i TRM Labs przypisały ten atak grupie „Tradertraitor” – północnokoreańskiej grupie zajmującej się cyberprzestępczością, atakującej platformy kryptowalutowe i inwestorów. Ustalenia Chainalysis dotyczące Korei Północnej obejmowały skradzione aktywa z platformy Binance zmieszane z dochodami z wrześniowej kradzieży na platformie Bitget, którą wcześniej przypisano podmiotom z Korei Północnej. Z kolei firma TRM Labs wyraziła duże przekonanie co do swojej oceny, powołując się na dane wywiadowcze pochodzące zarówno z łańcucha bloków, jak i spoza niego.
Śledczy prześledzili tysiące przelewów na podstawie publicznych rejestrów transakcji w łańcuchu bloków, w tym wielokrotne powroty do wcześniej używanych portfeli. Firma Chainalysis stwierdziła, że wzorzec ten sugerował zautomatyzowane pranie pieniędzy, w ramach którego oprogramowanie wielokrotnie przenosiło środki w celu ukrycia ich pochodzenia.
Zakupy zastępcze zmniejszają deficyt Binance
W ramach planu naprawczego Binance zarezerwowano ponad 6,34 mld dolarów ze środków firmy, nie licząc około 3 mld dolarów zamrożonych aktywów. Posiadane tokeny początkowo pokrywały około 80% strat.
W aktualizacji z 31 października poziom uzupełnienia osiągnięto na poziomie 90%, przy czym 10 kryptowalut, w tym BTC, ETH i XRP, zostało w pełni zabezpieczonych. Uzupełnienie pochodziło ze środków firmy, jej awaryjnego Funduszu Bezpiecznych Aktywów dla Użytkowników oraz rezerw ubezpieczeniowych kontraktów terminowych. Binance pozyskiwało mniej płynne tokeny w celu pokrycia pozostałego niedoboru i zobowiązało się do pokrycia wszystkich strat. Zakupy te miały na celu zastąpienie dotkniętych aktywów, niezależnie od odzyskiwania skradzionych środków.
Wypłaty miały nastąpić w niedzielę, 1 listopada. Binance opublikowało migawkę rezerw sporządzoną o północy czasu uniwersalnego (UTC), międzynarodowego standardu czasowego, 31 października. Pełny dowód kryptograficzny miał zostać udostępniony do 3 listopada, co pozwoli posiadaczom 10 wymienionych tokenów zweryfikować minimalne pokrycie w stosunku 1:1.
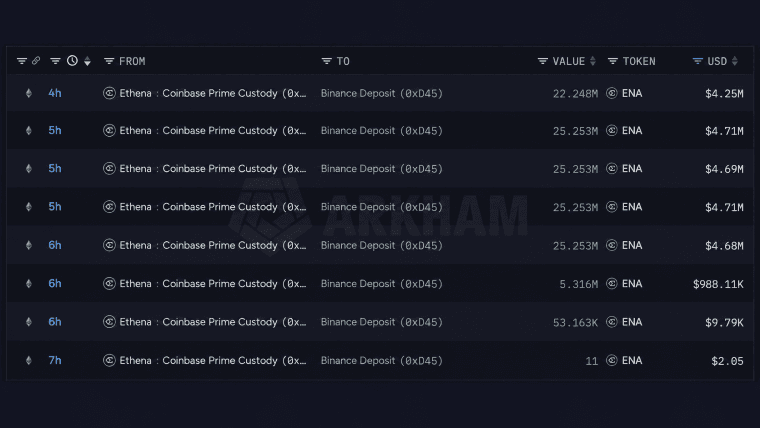
Binance wykupuje tokeny skradzione podczas ataku hakerskiego, w wyniku którego stracono 6,3 mld dolarów, a portfele oznaczone jako Ethena wysłały 128,63 mln ENA. Reserve spodziewa się, że RSR zostaną wykupione do poniedziałku.
Czytaj teraz: Binance kupuje skradzione monety, Ethena przekazuje 24 mln USD w ENA

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁKevin Helms
Kevin Helms jest dziennikarzem zajmującym się kryptowalutami, specjalizującym się w Bitcoinie, regulacjach blockchain oraz globalnych rynkach aktywów cyfrowych.