Bithumb, druga co do wielkości giełda kryptowalut w Korei Południowej, potwierdziła, że osoba z zewnątrz włamała się do jej wewnętrznego mobilnego systemu do współpracy grupowej i doprowadziła do wycieku danych osobowych, a dwie inne koreańskie firmy finansowe również zgłosiły przypadki włamań.
Bithumb potwierdza naruszenie: hakerzy zaatakowali 3 firmy w Korei Płd.
NAPISAŁ

UDOSTĘPNIJ

Najważniejsze informacje
- 27 października firma Bithumb wykryła nieautoryzowany dostęp do swojego systemu komunikacji i obecnie sprawdza, czy doszło do wycieku danych klientów.
- Daishin Securities poinformowała, że doszło do wycieku danych 38 490 klientów, a firma Mirae Asset również zgłosiła incydent hakerski.
- Koreańska Służba Nadzoru Finansowego prowadzi dochodzenie; nie zgłoszono żadnych przypadków kradzieży środków.
Co ujawniła firma Bithumb
Według agencji informacyjnej Yonhap firma Bithumb potwierdziła, że nieuprawniona strona zewnętrzna uzyskała dostęp do jej wewnętrznego mobilnego systemu oprogramowania do pracy zespołowej, co spowodowało wyciek danych osobowych. Oprogramowanie do pracy zespołowej to wewnętrzne oprogramowanie służące do współpracy, z którego firmy korzystają w celu przesyłania wiadomości, obsługi poczty elektronicznej, planowania harmonogramów i zatwierdzania dokumentów, co oznacza, że często zawiera ono dane pracowników, komunikację wewnętrzną, a czasami także dane klientów.
Giełda wykryła incydent 27 października i nadal bada, czy doszło do naruszenia bezpieczeństwa jakichkolwiek danych klientów. Jak dotąd nie zgłoszono kradzieży środków, a śledczy nie ustalili związku między włamaniem do Bithumb a innymi incydentami ujawnionymi tego samego dnia.
Warto wspomnieć, że naruszenie systemów zaplecza różni się od włamania do „gorącego portfela”, w którym atakujący bezpośrednio wyprowadzają kryptowaluty. Niemniej jednak może ono otworzyć furtkę do ukierunkowanych ataków na użytkowników i pracowników.
Ataki dotknęły również Daishin i Mirae Asset
Bithumb nie był jedyną ofiarą – potwierdzono, że cyberataki dotknęły również dwie inne południowokoreańskie instytucje finansowe, a mianowicie Mirae Asset Global Investments i Daishin Securities.
Daishin Securities ujawniło, że doszło do wycieku danych osobowych i informacji kredytowych 38 490 klientów, co czyni ten przypadek największym potwierdzonym wyciekiem spośród wszystkich trzech. Mirae Asset Global Investments oddzielnie zgłosiło incydent hakerski, nie podając jednak szczegółów dotyczących liczby poszkodowanych klientów.
Południowokoreańska Służba Nadzoru Finansowego (FSS), główny organ nadzoru finansowego w kraju, poinformowała, że prowadzi dochodzenie w sprawie wszystkich trzech przypadków.
Mnóstwo wycieków danych
Ostatnie naruszenia bezpieczeństwa w branży kryptowalutowej pokazały powagę tego narastającego trendu – w zeszłym tygodniu doszło do wycieku danych z portfela sprzętowego Keystone, w wyniku którego adresy nabywców zostały ujawnione oszustom, a skala incydentu rozszerzyła się później na 18 835 portfeli sprzętowych, z których wszystkie muszą teraz zostać zniszczone.
Systemy zaplecza stały się ulubionym celem ataków, a producent portfeli sprzętowych Foundation padł wczoraj ofiarą wycieku danych klientów. Hakerom udało się również przeniknąć do chmury transakcyjnej GMO, narażając na ryzyko 26 739 serwerów. W Indiach giełda CoinDCX przyznała się do straty w wysokości 16 milionów dolarów po tym, jak jej dyrektor generalny zlekceważył podejrzane przelewy.
Trudny rok dla Bithumb
To naruszenie bezpieczeństwa jest kolejnym wydarzeniem w burzliwym dla Bithumb roku 2026, ponieważ w lutym giełda omyłkowo przelała 620 000 BTC na konta 249 użytkowników podczas akcji promocyjnej. Odzyskała 618 212 BTC, czyli około 99,7%, i obiecała w pełni zrekompensować straty poszkodowanym klientom, dodając dodatkowe 10%.
Ponadto należy zauważyć, że zwłaszcza koreańskie giełdy są wielokrotnie atakowane – w listopadzie 2025 r. konkurencyjna giełda Upbit padła ofiarą włamania do portfela gorącego w sieci Solana, w wyniku którego skradziono około 36 mln dolarów (lokalne władze podejrzewały, że za atakiem stała północnokoreańska grupa Lazarus).
Incydent ten ma miejsce w momencie, gdy Seul zmaga się z ustaleniem szerszego zestawu przepisów dotyczących kryptowalut, a wprowadzenie podatku od kryptowalut w kraju zostało po raz czwarty odroczone.
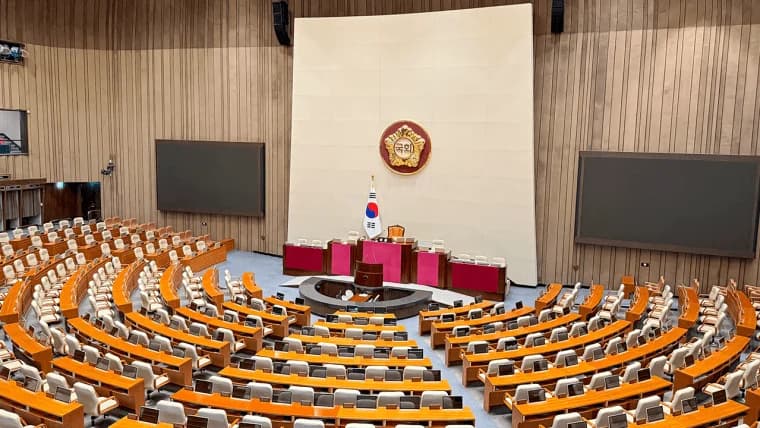
Korea Południowa rozważa czwarte odroczenie podatku od kryptowalut do 2029 r., ponieważ luka w systemie sprawozdawczości w Stanach Zjednoczonych utrudnia egzekwowanie tego 22-procentowego podatku.
Czytaj teraz: Korea Płd.: podatek od kryptowalut opóźniony 4. raz do 2029 r.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.