Firma Bloom Trading poniosła stratę w wysokości prawie 1 miliona dolarów w wyniku naruszenia bezpieczeństwa, w wyniku którego opróżniono 49 portfeli kryptowalutowych należących do zaledwie dziewięciu użytkowników. Atakujący wykorzystał lukę w oprogramowaniu, jednak firma twierdzi, że żadne klucze prywatne nie zostały skradzione, i obiecuje pełny zwrot środków.
Atak na bota handlowego Solana: skradziono prawie 1 mln USD, 49 portfeli opróżnionych
NAPISAŁ

UDOSTĘPNIJ

Najważniejsze informacje
- Bloom Trading potwierdziło, że w wyniku ataku z 26 października skradziono 9 408 SOL o wartości około 947 000 dolarów.
- Firma Bloom zidentyfikowała lukę typu RCE w oprogramowaniu strony trzeciej i oświadczyła, że żadne klucze prywatne nie zostały naruszone.
- Bloom zobowiązało się do pełnego zwrotu środków dziewięciu poszkodowanym użytkownikom, którzy zarządzają 49 adresami portfeli.
Haker wykradł 9 408 SOL, wykorzystując lukę w zabezpieczeniach oprogramowania zewnętrznego
Bloom, bot do handlu kryptowalutami działający na platformie Telegram i obsługujący sieci Solana oraz Ethereum Virtual Machine (EVM), padł ofiarą naruszenia bezpieczeństwa 26 października 2026 r., w wyniku którego z portfeli użytkowników zniknęło około 9 408 SOL.
Według oficjalnego dochodzenia przeprowadzonego przez Bloom wartość skradzionej kryptowaluty wyniosła około 947 000 dolarów, chociaż wstępne szacunki oparte na analizie łańcucha bloków wskazywały, że strata była bliższa 954 000 dolarów.
Konto monitorujące łańcuch bloków Onchain Lens zasygnalizowało podejrzane transfery, natomiast serwis Onchain Alert poinformował, że atakujący skonsolidował skradzione środki w portfelu podejrzanym o draining. Onchain Alert ostrzegł na X:
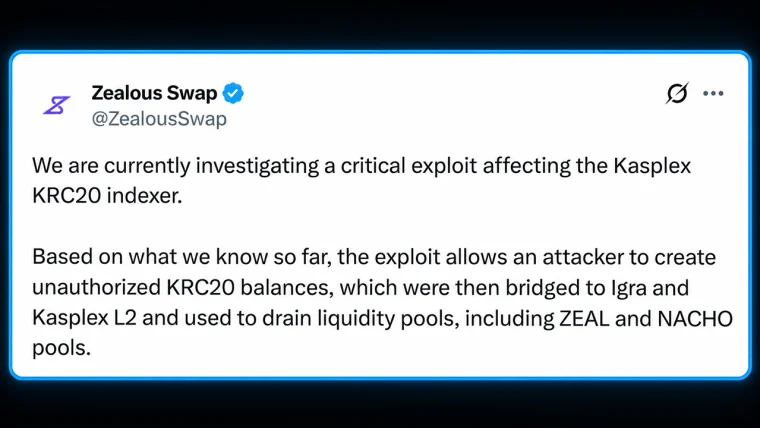
„Haker wyciągnął 9 408 SOL od 49 ofiar za pośrednictwem jednego ze swoich portfeli typu drainer [wallets], a ostateczna kwota może być znacznie wyższa”.
Konto monitorujące zidentyfikowało największy pojedynczy wypływ na poziomie 1 636 SOL, o wartości około 166 000 dolarów. Wstępne doniesienia sugerowały, że atakujący skupił się przede wszystkim na zasobach SOL, pozostawiając nienaruszone niektóre salda stablecoinów USDC.
Bloom potwierdza dziewięć ofiar i wyklucza kradzież klucza prywatnego
Wstępne doniesienia sugerowały 49 oddzielnych ofiar. Późniejsze dochodzenie przeprowadzone przez Bloom zawęziło tę liczbę do dziewięciu użytkowników kontrolujących 49 adresów portfeli, których dotyczyła sytuacja. Firma zidentyfikowała złożoną lukę w zabezpieczeniach umożliwiającą zdalne wykonanie kodu (RCE), związaną z modułem oprogramowania strony trzeciej, jako punkt wejścia ataku.
„Żadne klucze prywatne nie zostały naruszone, portfele, które nie uległy atakowi, są bezpieczne, a wszyscy poszkodowani użytkownicy otrzymają pełny zwrot środków od firmy Bloom”.
To rozróżnienie ma znaczenie, ponieważ wykorzystanie luki RCE może potencjalnie pozwolić atakującemu na manipulowanie zainfekowanym środowiskiem oprogramowania bez bezpośredniego pozyskiwania kluczy prywatnych użytkowników. Jednak firma Bloom nie ujawniła publicznie dokładnego mechanizmu wykorzystanego do autoryzacji nieautoryzowanych przelewów.
Firma tymczasowo wyłączyła usługi jako środek ostrożności i skierowała poszkodowanych klientów do swoich kanałów wsparcia.
„Wszystkie systemy Bloom są obecnie wyłączone jako środek ostrożności. Gdy usługi zostaną bezpiecznie przywrócone, ogłosimy to za pośrednictwem naszych oficjalnych kanałów. Wówczas wszyscy użytkownicy będą musieli ponownie zalogować się do Bloom Manager i rozszerzenia Chrome, aby wznowić normalne korzystanie z Bloom. Dziękujemy za cierpliwość i zrozumienie” – poinformowano na koncie zespołu w serwisie X.
Bloom obiecuje 100% zwrot kosztów w trakcie trwania dochodzenia
Zamiast pozostawić klientów samym sobie, firma Bloom zobowiązała się pokryć całość kosztów. Firma oświadczyła:
„Bloom w pełni zwróci 100% skradzionych środków bezpośrednio na bezpieczne portfele wskazane przez poszkodowanych użytkowników”.
Bloom podkreślił, że śledzi również skradzioną kryptowalutę, bada możliwości jej zamrożenia i odzyskania oraz próbuje zidentyfikować sprawcę ataku. W oświadczeniu podkreślono, że zespół opracowuje oprogramowanie od 2018 roku, a na rynkach kryptowalut działa od 2021 roku. Poszkodowanym klientom zalecono przeniesienie pozostałych aktywów do nowo wygenerowanych portfeli.
Bloom nie podał publicznie terminu zwrotu środków ani nie ogłosił, kiedy zostanie przywrócona normalna działalność. Wiadomość ta pojawia się w kontekście rosnącej liczby błędów systemowych, naruszeń bezpieczeństwa danych i ataków hakerskich w całej branży kryptowalutowej, przy czym wiele osób wskazuje na rolę asystentów opartych na sztucznej inteligencji (AI).
To konkretne naruszenie rodzi niepokojące pytanie techniczne dotyczące botów handlowych zarządzających portfelami klientów. Jeśli klucze prywatne pozostały bezpieczne, to w jaki sposób zainfekowane oprogramowanie strony trzeciej uzyskało uprawnienia do przeniesienia prawie 1 miliona dolarów?

Wersja Electrum 4.8.3 usuwa lukę w portfelu Bitcoin, która pozwalała złośliwym serwerom przejmować podwyżki opłat i nakłaniać użytkowników do podpisywania transakcji prowadzących do kradzieży.
Czytaj teraz: Atak na Electrum: kradzież bitcoinów podszyta pod podwyżkę opłat

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.