De Zuid-Koreaanse financiële toezichthouders hebben opgeroepen tot meer opslag in cold wallets en strengere interne toegangscontroles, slechts enkele dagen nadat hackers voor 6,3 miljard dollar aan digitale activa van Binance hadden weggesluisd.
Zuid-Koreaanse toezichthouder eist strengere cold wallet-controles cryptobedrijven
GESCHREVEN DOOR
DELEN
Belangrijkste punten
- Binance leed op 30 oktober een verlies van 6,3 miljard dollar door een aanval op hot wallets die verband hield met gehackte werklaptops.
- De FSC heeft DAXA en de grote Koreaanse beurzen opgedragen hun reserves te vergroten en de 80%-regel voor cold wallets te overtreffen.
- Toezichthouder Yoo Young-jun zal samenwerken met de FSS en internationale instanties bij de verdere handhaving.
Zuid-Korea beveelt veiligheidscontrole aan na Binance-hack
De Zuid-Koreaanse financiële toezichthouders hebben binnenlandse cryptocurrency-beurzen aangespoord om hun beveiligingsprotocollen te versterken en het aandeel van klantactiva dat in cold wallets wordt bewaard te vergroten. De richtlijn werd uitgevaardigd tijdens een spoedvergadering die was bijeengeroepen door de Financial Services Commission (FSC) en bijgewoond door Yoo Young-jun, de beleidsmedewerker voor digitale financiën van het land.
Volgens lokale berichten waren vertegenwoordigers van de Financial Supervisory Service, het Korea Financial Security Institute, de Digital Asset Exchange Association en grote Zuid-Koreaanse cryptocurrency-beurzen bij de bijeenkomst aanwezig. De toezichtsevaluatie volgde op een beveiligingslek op 30 oktober waarbij de hot wallets van Binance betrokken waren; hackers zouden daarbij naar verluidt ongeveer 6,3 miljard dollar aan digitale activa hebben gestolen.
Voorlopige beoordelingen wijzen erop dat het beveiligingslek bij Binance is ontstaan door ongeoorloofde toegang tot interne systemen via de werklaptop van een medewerker, waardoor aanvallers de goedkeuringsprocedures voor opnames en de mechanismen voor het ondertekenen van transacties konden omzeilen. Dinsdag verklaarde de beurs dat het beveiligingslek nog werd verergerd door valse sollicitatiegesprekken en gecompromitteerde AI-tools, waardoor aanvallers ongemerkt toegang konden krijgen tot de infrastructuur van Binance.
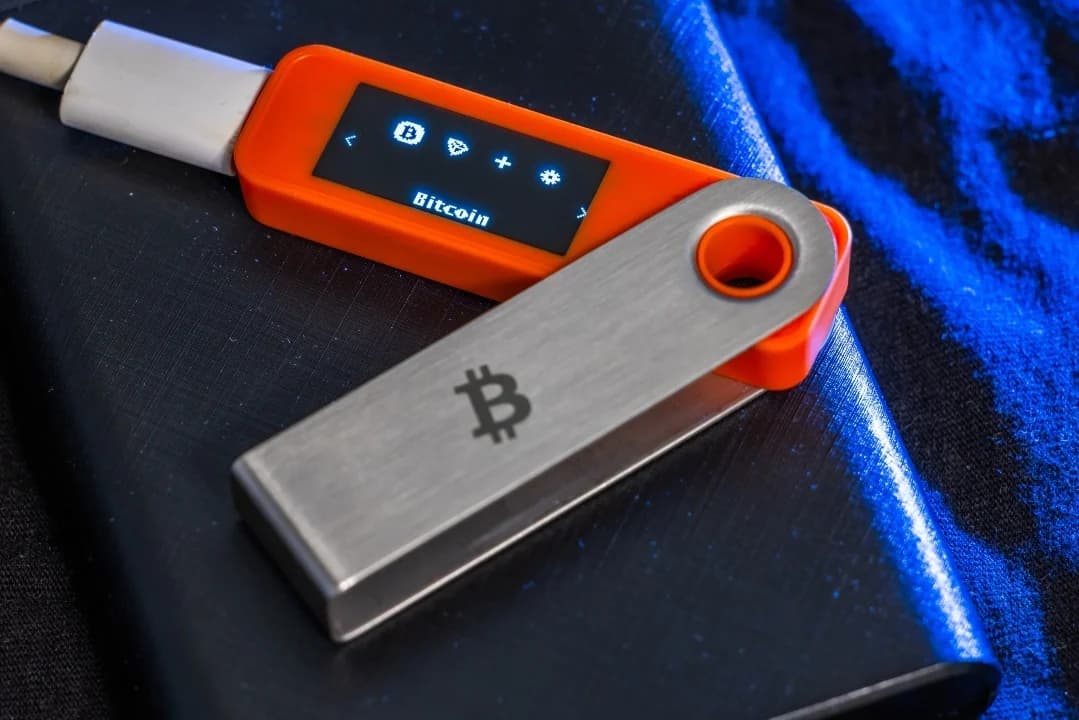
In tegenstelling tot hot wallets, die actieve handel mogelijk maken via een continue internetverbinding, isoleren cold wallets fondsen van externe netwerken, waardoor cyberbeveiligingsrisico’s aanzienlijk worden verminderd.
Tijdens de spoedvergadering hebben functionarissen de interne IT-toegangscontroles, beheerdersrechten en verificatieprocedures voor opnames met meerdere handtekeningen bij binnenlandse beurzen onder de loep genomen.
De FSC drong er bij de beurzen op aan om onmiddellijk preventieve maatregelen te nemen, waaronder het verhogen van het aandeel digitale activa dat in cold wallets wordt opgeslagen tot boven de minimale wettelijke vereisten. De toezichthouder riep ook op tot voortdurende, realtime monitoring van verdachte stortingen en opnames, uitbreiding van het personeelsbestand voor noodsituaties en het opzetten van kanalen voor snelle melding en coördinatie.
Bestaande wetgeving vereist dat 80% van de activa van klanten in cold storage wordt bewaard
Krachtens de Zuid-Koreaanse Wet ter bescherming van gebruikers van virtuele activa moeten cryptocurrency-beurzen ten minste 80% van de digitale activa van klanten in cold wallets opslaan en contante stortingen van klanten bij commerciële banken aanhouden. Exploitanten moeten bovendien een verzekering afsluiten, deelnemen aan programma’s voor wederzijdse bijstand of een minimumreserve van 2,2 miljoen dollar aanhouden voor platforms die in won opereren.
De Zuid-Koreaanse autoriteiten hebben aangegeven nauw te zullen samenwerken met binnenlandse beurzen en internationale toezichthouders om verdere inbreuken te voorkomen en mogelijke besmetting van de markt te beperken.

Binance heeft nieuwe details bekendgemaakt over de geavanceerde cyberaanval die heeft geleid tot de diefstal van ongeveer 6,34 miljard dollar aan cryptovaluta.
Lees nu: Binance: nep-sollicitatiegesprek en gehackte AI-tools leidden tot $6,3 mrd hack

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORTerence ZimwaraAuthor/Writer
Terence Zimwara is een bekroonde journalist en auteur die zich specialiseert in het snijvlak van Afrikaanse macro-economie en digitale financiën.