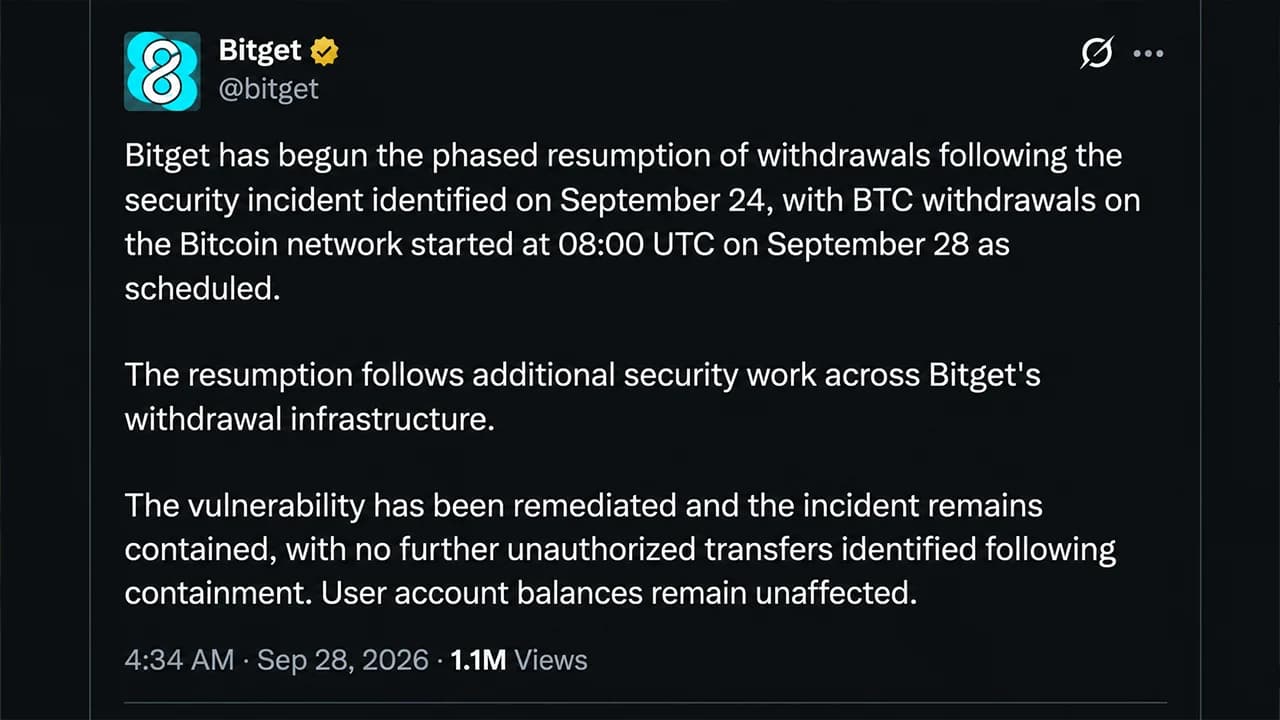
Bitget heeft aan Bitcoin.com News laten weten dat het is begonnen met het herstellen van opnames, nadat aanvallers misbruik hadden gemaakt van een beveiligingslek bij een derde partij om ongeveer 388 miljoen dollar van de cryptovaluta-beurs te stelen. De cryptobeurs verklaarde dat haar privésleutels en cold wallets nooit zijn gecompromitteerd en dat de saldi van klanten intact zijn gebleven. Maandagochtend had Bitget 9.585 bitcoin-opnames verwerkt, goed voor in totaal 4.098 BTC, en de verwerking van verdere opnames van cryptovaluta zal in de loop van de week worden hervat.
Bitget hervat Bitcoin-opnames terwijl het onderzoek naar de hack van 388 miljoen dollar wordt uitgebreid
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- In de verklaring van Bitget aan Bitcoin.com News wordt uitgelegd dat de beurs het beveiligingslek van 388 miljoen dollar heeft teruggevoerd tot gestolen inloggegevens die via een beveiligingslek bij een derde partij waren verkregen.
- Bitget had op 28 september om 9.00 uur UTC 9.585 BTC-opnames verwerkt, in totaal 4.098 BTC.
- Bitget is van plan om op 29 september de opnames van ETH te hervatten en deze week zijn beveiligingsrapport te publiceren.
Het verlies van $388 miljoen bij Bitget is terug te voeren op een beveiligingslek bij een derde partij
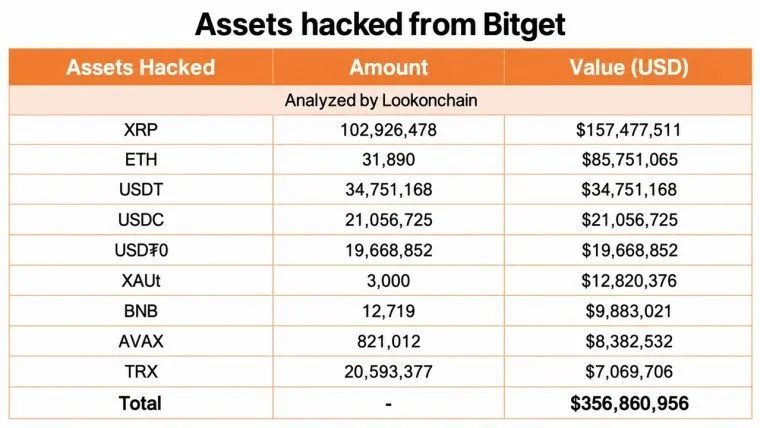
Een reeks van acht jaar zonder een beveiligingsincident van deze omvang kwam op 24 september voor Bitget abrupt tot stilstand, toen aanvallers misbruik maakten van een kwetsbaarheid in een beveiligingsproduct van een derde partij en er met ongeveer 388 miljoen dollar vandoor gingen.
Vier dagen later, volgens een verklaring die met Bitcoin.com News is gedeeld, heropent de beurs de opnamemogelijkheden, te beginnen met bitcoin. Bitget zegt dat het gebruikersbeschermingsfonds van meer dan 464 miljoen dollar beschikbaar blijft om klanten te beschermen, terwijl onderzoekers op de blockchain doorgaan met het opsporen van de gestolen activa. De laatste onthulling onthult ook een merkwaardige wending: de aanvallers hoefden geen privésleutels te stelen om de roof te plegen.
In haar verklaring van 28 september, toegeschreven aan CEO Gracy Chen, erkende de beurs de ernst van het incident en legde uit dat haar eerdere beveiligingsstaatje geen excuus was voor wat er is gebeurd.
"Het incident van 24 september is de eerste keer in acht jaar dat een aanval van deze aard de infrastructuur van Bitget Exchange heeft doorbroken", verklaarde het bedrijf. "Dat trackrecord doet niets af aan de ernst van het incident. Het vormt de maatstaf waaraan de reactie van Bitget nu moet worden afgemeten."
Gestolen inloggegevens stelden aanvallers in staat beveiligingsmaatregelen van de wallet te omzeilen
Uit het eerste onderzoek van Bitget bleek dat de aanvallers interne inloggegevens met hoge bevoegdheden hadden verkregen via een kwetsbaarheid in een extern beveiligingsproduct. Met die inloggegevens konden ze frauduleuze opnamecommando’s naar het walletsysteem van de beurs sturen, waarbij ze de bestaande risicobeheersmaatregelen omzeilden.
Bitget legde uit:
"Uit het onderzoek is gebleken dat de aanvaller misbruik heeft gemaakt van een kwetsbaarheid in een beveiligingsproduct van een derde partij om interne inloggegevens op hoog niveau te verkrijgen."
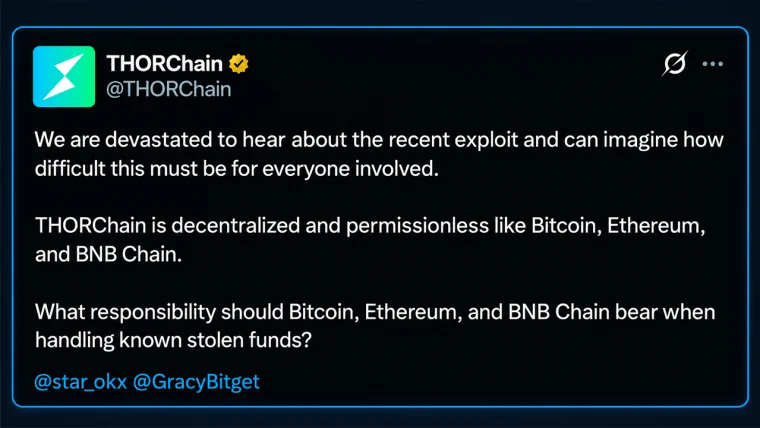
Het bedrijf voegde eraan toe dat die inloggegevens ongeautoriseerde overboekingen mogelijk maakten, maar benadrukte dat "privésleutels niet zijn gecompromitteerd en cold wallets niet zijn aangetast." De gecompromitteerde infrastructuur maakte ongeautoriseerde overboekingen mogelijk via meerdere blockchain-netwerken, waaronder Ethereum, XRP Ledger en Tron. Daarnaast werd gebruikgemaakt van platforms zoals Thorchain en andere rails zoals Uniswap, 1inch Fusion en Stargate.
Bitget schatte de schade aanvankelijk op 351,6 miljoen dollar, maar na verdere afstemming werd dit bedrag bijgesteld naar ongeveer 388 miljoen dollar. In plaats van de cryptografische mechanismen te kraken die de activa van klanten beschermen, maakten de aanvallers misbruik van vertrouwde toegang tot de infrastructuur die verantwoordelijk is voor het autoriseren van opnames. "Bitget heeft het aanvalspad geïdentificeerd, de kwetsbaarheid verholpen en de controles binnen de hele opname-infrastructuur versterkt", verklaarde het bedrijf maandag.
De beurs evalueert momenteel haar afhankelijkheid van externe beveiligingspartners, interne toegangscontroles, verificatie van opnames en detectie van afwijkende activiteiten. Het bedrijf benadrukt dat de saldi op de rekeningen van klanten onaangetast blijven.
Bitcoin-opnames hervat terwijl onderzoekers op jacht zijn naar gestolen gelden
Bitget meldde dat het op 28 september om 08.00 uur UTC is begonnen met het herstellen van BTC-opnames via de Bitcoin- en BSC-netwerken. Om 09.00 uur meldde de beurs dat er 9.585 BTC-opnames waren verwerkt, met een totale waarde van ongeveer 4.098 BTC. Wat betreft de bijgewerkte schatting van het verlies verduidelijkte het bedrijf dat deze „geen bijkomende ongeautoriseerde overboekingen na de inperking weergeeft“.
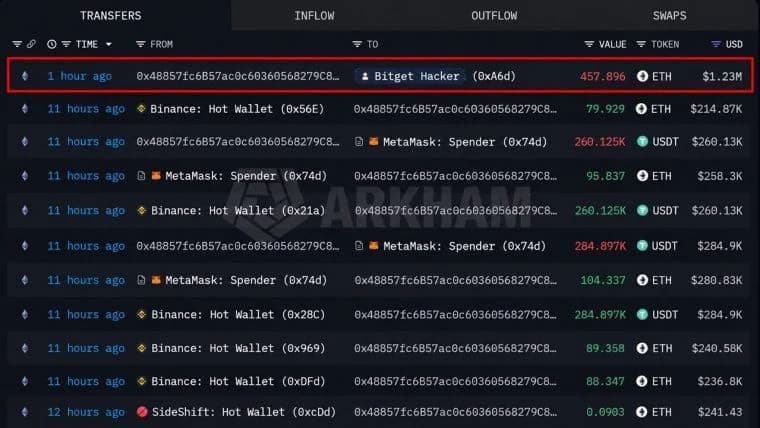
Ondertussen helpen forensische specialisten Mandiant en Slowmist bij het onderzoek, waarbij ze de aanvalsmethoden onderzoeken, herstelmaatregelen valideren en de vermiste cryptovaluta opsporen. „Sommige getroffen activa zijn al bevroren dankzij samenwerking met partners uit de sector“, maakte Bitget maandag bekend.
De beurs heeft ook de geïdentificeerde adressen van de aanvallers en traceerinformatie gedeeld om onderzoekers te helpen het geld te volgen. CEO Gracy Chen gaf eerder aan dat de aanvalsmethodiek sterk leek te overeenkomen met die van aan Noord-Korea gelieerde groepen, hoewel het onderzoek nog gaande is.
Het bedrijf verklaarde:
"Bitget verwacht deze week een officieel beveiligingsrapport af te ronden en zal verdere bevindingen delen zodra deze zijn geverifieerd."
Het beschermingsfonds van Bitget ter waarde van 464 miljoen dollar staat voor zijn grootste test
In de verklaring van de beurs wordt melding gemaakt van een totale reserveratio van 127%, naast een gebruikersbeschermingsfonds van meer dan 464 miljoen dollar. In de meest recente mededeling wordt benadrukt dat de saldi van klanten onaangetast blijven, ondanks het feit dat het incident de eerste beveiligingsinbreuk van deze aard in acht jaar is.
"De reactie van Bitget op dit incident zal daarom verder gaan dan alleen het verhelpen van de kwetsbaarheid zelf", legde het bedrijf in de mededeling uit. De opnames van ETH zullen naar verwachting op 29 september worden hervat, gevolgd door USDT op 30 september en andere ondersteunde tokens, fiatvaluta’s en peer-to-peer-diensten op 2 oktober.
"De focus ligt nu op het toepassen van de lessen uit dit incident op het hele platform en het versterken van de benodigde beveiligingsmaatregelen, aangezien de infrastructuur en het productaanbod van Bitget blijven groeien", luidt de conclusie van de verklaring die aan onze redactie is verstrekt.

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.