Het beveiligingslek bij Bitget ter waarde van 351,6 miljoen dollar begon met een reeks vreemde blockchain-transacties en groeide al snel uit tot een van de grootste bevestigde incidenten bij gecentraliseerde cryptobeurzen van 2026. Wat aanvankelijk leek op een bedrag van minstens 150 miljoen tot 170 miljoen dollar dat uit wallets met het Bitget-label wegvloeide, bleek uiteindelijk bijna twee keer zo groot te zijn en omvatte XRP, ethereum, stablecoins, tokenized gold en diverse andere crypto-activa.
Alles wat we weten over de enorme hack bij Bitget ter waarde van 351 miljoen dollar
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Bitget ontdekte het beveiligingslek van 351,6 miljoen dollar op 24 september om 18:31 UTC en schortte opnames op.
- Gracy Chen zegt dat het beschermingsfonds van Bitget, ter waarde van meer dan 464 miljoen dollar, het volledige verlies van 351,6 miljoen dollar kan opvangen.
- Bitget zegt dat er geen privésleutels zijn gestolen en dat er binnen 24 uur een volledig technisch rapport zal volgen.
De beurs heeft het beveiligingslek bevestigd, opnames bevroren en is gaan samenwerken met wetshandhavingsinstanties en on-chain beveiligingsbedrijven. CEO Gracy Chen zegt dat de saldi van klanten intact blijven, dat cold wallets onaangetast zijn gebleven en dat het gebruikersbeschermingsfonds van Bitget van meer dan 464 miljoen dollar groot genoeg is om het volledige verlies op te vangen.
Hoe de Bitget-hack zich ontvouwde
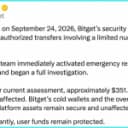
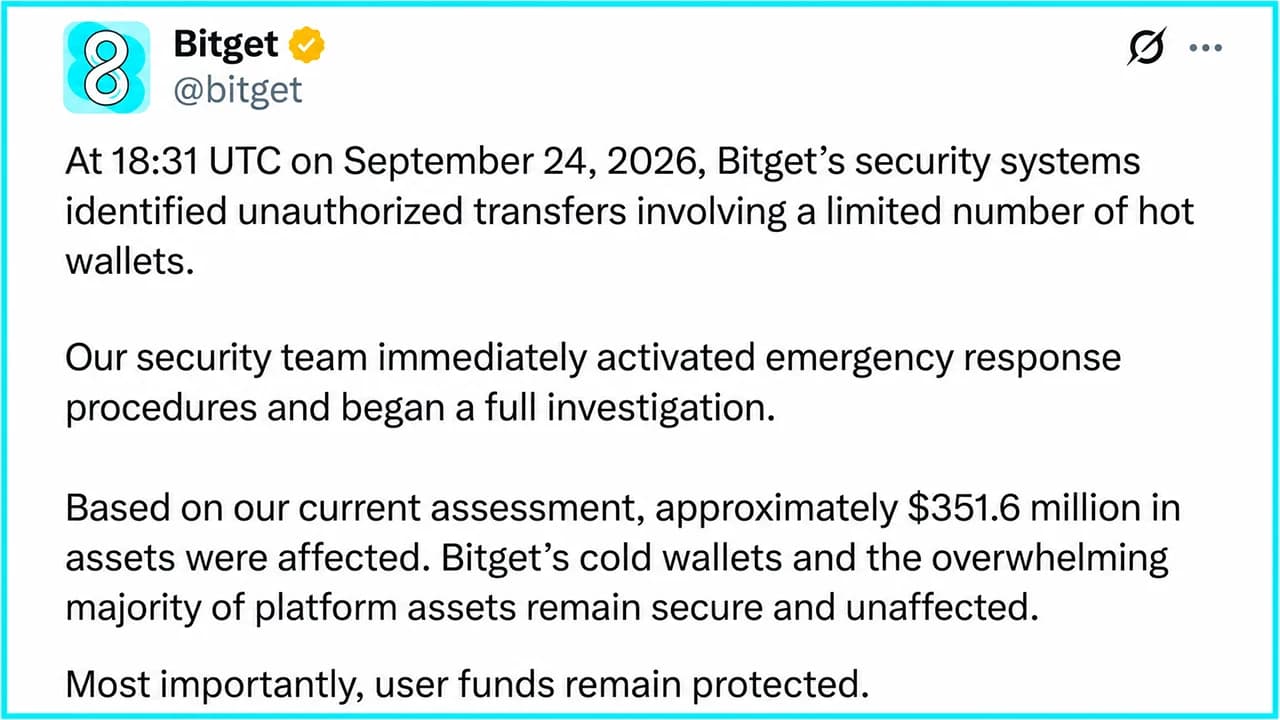
Op donderdag maakte Bitget bekend dat zijn beveiligingssystemen op 24 september om 18:31 UTC ongeautoriseerde overboekingen vanuit enkele van zijn hot wallets hadden gedetecteerd. Binnen enkele minuten werden noodprocedures in gang gezet, werden verdachte adressen geïdentificeerd en gemeld, en werd contact opgenomen met wetshandhavingsinstanties en beveiligingsbedrijven op het gebied van blockchain.
De schade was aanzienlijk. Bitget schat dat er ongeveer 351,6 miljoen dollar is getroffen, maar zegt dat slechts delen van de hot- en warm-walletlagen zijn gecompromitteerd. Het bedrijf hanteert een drieledige walletarchitectuur en houdt vol dat de cold wallets volledig veilig blijven. Uitbetalingen werden vervolgens uit voorzorg op het hele platform opgeschort. Stortingen en handel blijven mogelijk, terwijl Bitget heeft aangegeven dat de saldi op de klantrekeningen de activa van de gebruikers nauwkeurig blijven weergeven.
Dat onderscheid is van belang omdat de beurs in feite aangeeft dat het hier gaat om een verlies op de bedrijfsbalans en niet om een verlies dat het van plan is door te berekenen aan klanten. Chen legde in verschillende X-berichten uit dat klanten geen schade zouden lijden. De oprichter van de beurs zei dat het User Protection Fund van Bitget momenteel meer dan 464 miljoen dollar bevat, waardoor het geschatte verlies van 351,6 miljoen dollar ongeveer 112 miljoen dollar onder de opgegeven waarde van het fonds ligt. De beurs stelt dat het gehele incident daarom ruimschoots binnen de dekking van het fonds valt.
„We zullen hier niet voor weglopen“, aldus Bitget in zijn officiële verklaring, waarin werd beloofd dat „elke dollar en elke beslissing“ verantwoord zou worden.
De blockchain zag al problemen voordat Bitget zich uitsprak
Nog voordat Bitget iets bevestigde, zagen blockchain-waarnemers hoe miljoenen dollars wegvloeiden uit wallets die aan de beurs waren gekoppeld. In eerste instantie ging het om ongeveer 150 tot meer dan 170 miljoen dollar aan activa die naar nieuwe adressen werden overgeheveld. Dat is niet het gedrag van iemand die op zoek is naar de beste uitvoering.
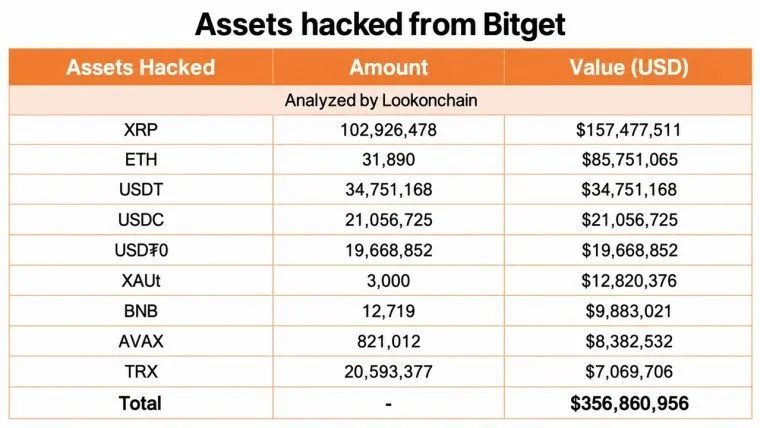
Naarmate het beeld zich uitbreidde, volgden on-chain-onderzoekers activa over verschillende netwerken. De latere telling van Lookonchain omvatte ongeveer 102,93 miljoen XRP ter waarde van $157,5 miljoen, 31.890 ETH ter waarde van $85,8 miljoen, $34,75 miljoen USDT, 21,05 miljoen aan USDC, 19,67 miljoen aan USDT0, 3.000 XAUt, 12.719 BNB, 821.012 AVAX en 20,59 miljoen TRX.
Een groot deel van de activa die via met de Ethereum Virtual Machine compatibele netwerken konden worden verplaatst, werd snel geconsolideerd en omgezet in ethereum. Lookonchain schatte dat dit deel uiteindelijk ongeveer 67.982 ETH bedroeg.
Het verschil tussen dat cijfer en de schatting van Bitget van 351,6 miljoen dollar is aanzienlijk. Het bedrag van ongeveer 183 miljoen dollar betrof een opvallende cluster die zichtbaar was voor on-chain-trackers, terwijl het cijfer van Bitget een weergave is van de boekhouding over de getroffen infrastructuur en aanvullende blockchains, inclusief de enorme XRP-positie. Met andere woorden: de eerste blockchain-alarmen en on-chain-onderzoekers hebben een deel van de brand opgemerkt, niet het hele gebouw.
Bitget zegt dat zijn privésleutels niet zijn gestolen
Het zich ontwikkelende technische beeld is wellicht het meest ingrijpende aspect van het incident. In een latere update legde Chen uit dat de privésleutels van Bitget niet zijn gecompromitteerd. In plaats daarvan hebben aanvallers, volgens haar voorlopige beschrijving, een cruciaal backend-onderdeel binnen de wallet-infrastructuur van de beurs gecompromitteerd en waren ze in staat om transactiegegevens te vervalsen of te spoofen die het reguliere autorisatie- en ondertekeningsproces van Bitget doorliepen.

Dat zou een heel andere aanval betekenen dan het simpelweg stelen van een privésleutel. Als de verklaring van Bitget wordt bevestigd, is het systeem dat is ontworpen om te bepalen wat er ondertekend moet worden, gemanipuleerd om transacties goed te keuren die nooit hadden mogen plaatsvinden. De sleutels konden dus technisch gezien veilig blijven, terwijl de infrastructuur die instructies aan hen doorgeeft, faalde.
Chen zei dat de inbreuk is ingeperkt en dat verdere ongeautoriseerde overboekingen niet langer mogelijk zijn. Bitget heeft echter nog geen definitieve aanvalsvector officieel bekendgemaakt totdat het onderzoek is afgerond. Daardoor blijven er nog veel onbeantwoorde vragen over. Onderzoekers moeten nog vaststellen hoe de backend is binnengedrongen, welke rechten de aanvallers hebben verkregen, waarom de bestaande controles de transacties niet hebben geweigerd en of aanvullende authenticatie of beveiligingsmaatregelen in het transactiebeleid deze hadden kunnen voorkomen.
Heeft de Noord-Koreaanse Lazarus-groep Bitget aangevallen?
Dan is er nog de Noord-Korea-kwestie. In berichten en posts op sociale media na de live-update van Chen is voorlopige IP- of routeringsinformatie in verband gebracht met infrastructuurpatronen die eerder werden geassocieerd met Noord-Koreaanse aanvallers. Dit leidde al snel tot speculaties dat de Lazarus-groep verantwoordelijk zou kunnen zijn. Voorlopig is dat precies wat het is: speculatie.
De toevalligheden zijn onmogelijk te negeren. Noord-Koreaanse hackers, met name de door de staat gefinancierde Lazarus-groep, worden verantwoordelijk gehouden voor enkele van de grootste diefstallen in de cryptowereld, met als meest opvallende voorbeeld de inbreuk op Bybit in februari 2025, waarbij ongeveer 1,5 miljard dollar werd buitgemaakt. Zolang onderzoekers echter geen technische indicatoren, witwaspatronen of ander bewijs publiceren dat de aanvaller van Bitget in verband brengt met een bekende groep, blijft Lazarus een hypothese en geen conclusie.
Wat gebeurt er nu met de gebruikers van Bitget?
Voor klanten is het directe probleem het opnemen van geld. Dit blijft geblokkeerd zolang Bitget zijn beveiligingsonderzoek uitvoert. De beurs zegt dat haar teams tegelijkertijd de getroffen infrastructuur herstellen en voorbereidingen treffen om het opnemen van geld weer mogelijk te maken, maar Chen heeft geweigerd een tijdstip voor heropening te noemen dat ze niet kan garanderen. Stortingen en handelen blijven mogelijk.
Ook het beschermingsfonds ligt nu onder de loep. Bitget zegt dat de waarde van meer dan 464 miljoen dollar ruimschoots voldoende is om het geschatte verlies te dekken, hoewel de tot nu toe gepubliceerde mededelingen niet neerkomen op een onafhankelijke, realtime controle van de samenstelling of scheiding van het fonds.
Herstel is een andere kwestie. Aan fiat-valuta gekoppelde stablecoins zoals USDT en USDC kunnen mogelijk worden bevroren via door de uitgever gecontroleerde contracten wanneer activa identificeerbaar blijven. Native Ethereum dat in nieuwe wallets staat, is aanzienlijk moeilijker te blokkeren, waardoor de snelle omzetting door de aanvaller naar ETH bijzonder veelzeggend is.
Chen houdt de gemeenschap regelmatig op de hoogte en benadrukte dat de beurs samenwerkt met Mandiant en Slowmist aan een volledig onderzoek naar het incident. Ze herhaalde nogmaals dat „de saldi van gebruikers intact blijven“ en zei dat het Gebruikersbeschermingsfonds van Bitget de verliezen als gevolg van het beveiligingslek zal dekken. Chen voegde er verder aan toe dat Bitget Wallet niet was getroffen, omdat de infrastructuur voor zelfbewaring losstaat van de beurs.
Dit incident mag ook niet worden verward met de episode rond marktmaking, bots en arbitrage van Bitget in april 2025, waarbij ongeveer 100 miljoen dollar gemoeid was. Dat was een afzonderlijke gebeurtenis met een ander mechanisme. Het volgende belangrijke bewijsstuk zou rechtstreeks van Bitget moeten komen. De beurs heeft beloofd elk uur updates te geven en binnen 24 uur na de eerste melding een volledig incidentrapport te publiceren, inclusief een analyse van de onderliggende oorzaak en corrigerende maatregelen.
Tot die tijd vertellen drie cijfers het grootste deel van het verhaal: er is 351,6 miljoen dollar gestolen, er zou naar verluidt meer dan 464 miljoen dollar achter zitten, en Bitget-gebruikers wachten tot opnames weer mogelijk zijn. Het vierde cijfer, namelijk hoeveel van de gestolen cryptovaluta daadwerkelijk kan worden teruggevorderd, blijft voorlopig giswerk.

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.