Cinque mesi dopo che alcuni hacker hanno indotto un bridge basato su Layerzero a sbloccare 116.500 rsETH, per un valore di circa 292 milioni di dollari, senza un corrispondente burn, la controversia su chi ne fosse responsabile è finita in tribunale. Evercrest Technologies, la società dietro KelpDAO, ha intentato una causa civile nella Columbia Britannica contro Layerzero Labs e il suo amministratore delegato Bryan Pellegrino. Il denaro è stato trasferito in un unico blocco. Capire chi debba pagare il conto potrebbe richiedere molto più tempo.
KelpDAO cita in giudizio Layerzero per il crollo di un bridge da 292 milioni di dollari
SCRITTO DA

CONDIVIDI
Punti chiave
- Kelp sostiene che il bridge di LayerZero abbia sbloccato 116.500 rsETH per un valore di circa 292 milioni di dollari il 18 aprile.
- Aave ha dovuto far fronte a crediti inesigibili stimati tra i 123,7 e i 230,1 milioni di dollari a seguito dell’exploit degli rsETH di Kelp.
- Kelp ha citato in giudizio LayerZero il 24 settembre; Pellegrino definisce la causa civile “priva di fondamento”.
Cinque mesi fa, un bridge che trasportava gli rsETH di KelpDAO ha ricevuto un messaggio che sembrava indicare che 116.500 token fossero stati bruciati su un’altra blockchain. In realtà non era così. Il bridge ha comunque creduto al messaggio e ha rilasciato su Ethereum, in un unico blocco, rsETH per un valore di circa 292 milioni di dollari. L’autore dell’attacco ha prontamente utilizzato gran parte di tale importo per prendere in prestito asset reali da Aave.
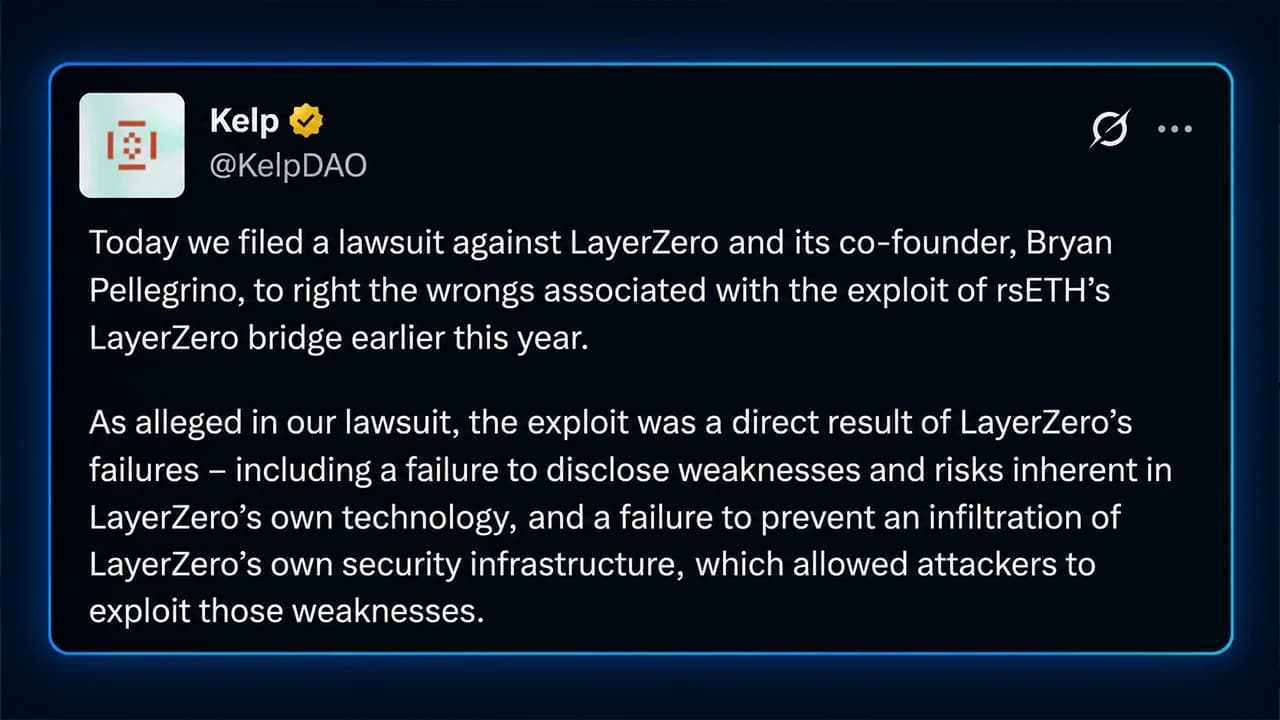
Ora le società alla base del sistema si stanno affrontando in tribunale. Il 24 settembre, Evercrest Technologies Inc., la società dietro Kelp, ha intentato un’azione civile nella Columbia Britannica contro Layerzero Labs e il suo amministratore delegato, Bryan Pellegrino, trasformando un gioco di accuse durato mesi in una battaglia legale incentrata su una domanda apparentemente semplice: A chi apparteneva l’anello debole? «Oggi abbiamo intentato una causa contro Layerzero e il suo cofondatore, Bryan Pellegrino, per porre rimedio ai torti associati allo sfruttamento del bridge Layerzero di rsETH all’inizio di quest’anno», ha scritto l’account KelpDAO su X. "Come sostenuto nella nostra causa, l’attacco è stato il risultato diretto delle mancanze di LayerZero – tra cui la mancata divulgazione delle vulnerabilità e dei rischi insiti nella stessa tecnologia di LayerZero, nonché l’incapacità di impedire un’infiltrazione nell’infrastruttura di sicurezza di LayerZero, che ha permesso agli aggressori di sfruttare tali vulnerabilità."
Un solo messaggio ha sbloccato 292 milioni di dollari
I problemi sono iniziati alle 17:35 UTC del 18 aprile. L’rsETH di Kelp utilizzava la tecnologia LayerZero per spostarsi tra le blockchain. Il suo percorso da Unichain a Ethereum si basava su quella che è nota come rete di verificatori decentralizzati 1-of-1, o DVN. In parole povere, un solo verificatore si frapponeva tra un messaggio in arrivo e il rilascio dei token. Quel verificatore avrebbe dovuto assicurarsi che gli rsETH fossero stati effettivamente bruciati o bloccati sulla catena di origine prima che un importo equivalente venisse rilasciato su Ethereum. Gli hacker hanno trovato un modo per aggirare tale controllo.
Un pacchetto contraffatto è stato verificato, confermato e consegnato su Ethereum. L’adattatore del bridge ha rilasciato 116.500 rsETH nonostante non fosse avvenuto alcun burn corrispondente. Il suo saldo è sceso da 116.723 rsETH a soli 223 rsETH in un solo blocco. Circa il 18% dell’offerta circolante di rsETH era di fatto svanita. Non proprio spiccioli. Gli exploit dei bridge sono quindi diventati un tema centrale nel mese di maggio.
I contratti hanno fatto ciò che era stato loro ordinato
La cosa strana è che i contratti token di Kelp apparentemente non hanno funzionato male. Chainalysis ha scoperto che la frode è avvenuta off-chain. Layerzero ha successivamente dichiarato che un hacker, il 6 marzo, ha ingannato uno dei suoi sviluppatori con tecniche di ingegneria sociale, ha rubato le credenziali di sessione ed è entrato nel cloud RPC dell’azienda. L’infrastruttura RPC è essenzialmente il sistema che il software utilizza per chiedere a una blockchain cosa sia successo. Gli aggressori avrebbero compromesso i nodi interni utilizzati dal verificatore di Layerzero. Successivamente, il 18 aprile, i provider RPC esterni sono stati colpiti da un attacco DDoS (Distributed Denial of Service), che ha indirizzato il verificatore verso i nodi compromessi. Tali nodi hanno fornito informazioni false indicando che si era verificata una legittima operazione di burn. Poiché c’era un solo verificatore a controllare il messaggio, non c’era una seconda opinione. Il pacchetto contraffatto ha ottenuto il via libera. Il successivo rapporto sull’incidente di Layerzero, citando il lavoro di Mandiant e Crowdstrike, ha attribuito l’intrusione a Trader-Traitor, noto anche come UNC4899, un gruppo legato alla Corea del Nord associato al più ampio Lazarus Group. Tale attribuzione rimane una valutazione dei servizi di intelligence piuttosto che un risultato del procedimento civile nella Columbia Britannica.
Poi Aave ha incassato il colpo
L’autore dell’attacco ha suddiviso gli rsETH appena rilasciati tra sette indirizzi e ha depositato circa 89.567 rsETH su Aave V3 su Ethereum e Arbitrum. Quella copertura contraffatta è diventata improvvisamente garanzia per prestiti reali. L’autore dell’attacco ha preso in prestito circa 82.650 wrapped ether (WETH) e 821 wrapped staked ether (wstETH). Il Protocol Guardian di Aave ha iniziato a congelare le riserve di rsETH e wrsETH intorno alle 19:00 UTC.
Kelp ha sospeso i contratti circa 46 minuti dopo il primo prelievo e ha bloccato un secondo pacchetto contraffatto che coinvolgeva circa 40.000 rsETH, per un valore stimato tra i 95 e i 100 milioni di dollari. Il primo era già sufficiente. Le stime relative al credito inesigibile risultante per Aave variavano da 123,7 milioni a 230,1 milioni di dollari, a seconda di come le perdite fossero state infine ripartite.
All’epoca, i dati di Defillama mostravano che il valore totale bloccato (TVL) della finanza decentralizzata (DeFi) era sceso di oltre 14 miliardi di dollari nei giorni successivi all’attacco, mentre Binance Research ha successivamente collegato l’ondata più ampia di attacchi di aprile, compreso quello a Kelp, a deflussi dalla DeFi pari a circa 13 miliardi di dollari. A quel punto, la situazione si era fatta incandescente.
La domanda da 292 milioni di dollari: di chi è stata la colpa?
Layerzero e Kelp concordano su molti degli aspetti tecnici di fondo. Sono però in netto disaccordo su chi ne sia responsabile. Layerzero ha riconosciuto che il proprio ambiente RPC è stato compromesso, ma ha anche indicato la configurazione del verificatore «1-of-1» di Kelp come unico punto di fallimento. L’azienda sostiene di aver raccomandato configurazioni che utilizzassero più verificatori.
Kelp racconta una storia diversa. Afferma che la configurazione “1-of-1” fosse l’impostazione predefinita documentata da Layerzero, che Layerzero avesse esaminato e approvato per iscritto l’implementazione di Kelp e che a Kelp fosse stato comunicato che le impostazioni predefinite andavano bene. Kelp ha inoltre citato i dati di Dune secondo cui circa il 47% delle applicazioni Layerzero, pari a oltre 1.200 contratti, utilizzava tale configurazione. Tale divergenza è al centro della nuova azione civile. Kelp sostiene che Layerzero non abbia divulgato i rischi tecnologici, non abbia impedito agli aggressori di compromettere l’infrastruttura utilizzata dal proprio verificatore e abbia approvato la configurazione di Kelp prima dell’exploit. Pellegrino ha definito la causa “priva di fondamento” e ha affermato che difenderà se stesso e Layerzero a Vancouver. Nessun tribunale ha ancora stabilito chi abbia ragione.
"Evercrest (KelpDAO) ha presentato oggi nella Columbia Britannica un atto di citazione civile contro di me e LZ. La causa continua a essere infondata; li affronterò a Vancouver e mi difenderò di conseguenza", ha scritto Pellegrino.
Layerzero ha successivamente modificato le regole
Ciò che è accaduto dopo l’exploit aggiunge un’ulteriore complicazione. Layerzero ha smesso di supportare le configurazioni DVN 1-di-1 per i trasferimenti di alto valore, orientandosi verso impostazioni predefinite con più verificatori. L’8 e il 9 maggio, l’azienda si è scusata per la propria comunicazione e ha affermato di aver «commesso un errore consentendo al nostro DVN di agire come un DVN 1/1 per le transazioni di alto valore».
Ciò non ha costituito un’ammissione della responsabilità legale di Layerzero per le perdite subite da Kelp. Tuttavia, ha messo in luce un fatto imbarazzante: la configurazione al centro della controversia è quella che la stessa Layerzero ha successivamente dichiarato non avrebbe dovuto essere consentita per i trasferimenti di importo elevato. Kelp è andata oltre e ha cambiato strategia.
All’inizio di maggio, ha annunciato l’intenzione di trasferire rsETH dal sistema OFT di Layerzero all’infrastruttura CCIP e CCT di Chainlink. Anche Solv Protocol e altri progetti hanno trasferito una parte consistente dei propri asset fuori da Layerzero dopo l’incidente. Nel frattempo, l’operazione di recupero si è estesa ben oltre Kelp.
Il Consiglio di Sicurezza di Arbitrum ha congelato circa 30.765,67 ETH, allora del valore di circa 71 milioni di dollari, collegati all’autore dell’attacco. Gli operatori del settore, tra cui Aave, Lido, Ether.fi, Ethena, Mantle, Consensys e Joe Lubin, hanno organizzato il supporto al recupero tramite DeFi United. Entro la fine di maggio, Kelp ha dichiarato che l’ultima tranche di recupero era stata trasferita e che le operazioni di conio, riscatto e bridging erano riprese.
Ora il caso arriva in tribunale
Il caso di Vancouver cambia la sede, ma non ancora i fatti. La causa è registrata presso i tribunali di Vancouver con il numero di fascicolo 267169, ma l’atto di citazione completo non è stato reso pubblico. Ciò significa che le precise cause dell’azione legale e l’ammontare del risarcimento richiesto da Kelp non sono stati verificati in modo indipendente.
Ciò che la causa può fare è mettere sotto la lente d’ingrandimento la documentazione cartacea. Kelp sostiene che Layerzero abbia approvato per iscritto la sua configurazione. Layerzero sostiene che Kelp abbia scelto una configurazione con un unico verificatore nonostante le raccomandazioni a favore di controlli multipli. Un tribunale può richiedere i documenti, esaminare tali comunicazioni e determinare quali obblighi legali ciascuna parte abbia effettivamente adempiuto.
La questione va ben oltre un singolo exploit del bridge da 292 milioni di dollari. La DeFi dipende sempre più da livelli di infrastrutture esterne che comunicano agli smart contract ciò che è accaduto altrove. I contratti possono essere impeccabili e tuttavia agire sulla base di una menzogna se il meccanismo che fornisce loro le informazioni è compromesso.
Il 18 aprile, un verificatore ha creduto a tale falsità e 116.500 rsETH sono apparsi sulla blockchain di Ethereum senza essere stati bruciati altrove. La tecnologia ha impiegato un solo blocco per prendere la sua decisione. Ora spetta a un giudice esaminare il caso.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.