L’analista on-chain Willy Woo ha riacceso il dibattito sulla sicurezza a lungo termine del Bitcoin domenica 11 ottobre 2026, dopo aver condiviso delle stime generate dall’intelligenza artificiale (IA) secondo cui vi sarebbe una probabilità dell’1,3% che le firme digitali del Bitcoin possano essere violate entro due anni. Ispirandosi al post pubblicato da Woo su X, Bitcoin.com News ha ampliato l’esperimento, consultando circa quattro modelli di IA ed esaminando potenziali minacce crittografiche in quattro distinti orizzonti temporali.
IA: rischio sicurezza Bitcoin al 76% entro il 2046
SCRITTO DA

CONDIVIDI
Punti chiave
- Il post di Willy Woo dell’11 ottobre ha spinto Bitcoin.com News a verificare le previsioni dell’IA sulla sicurezza crittografica del Bitcoin.
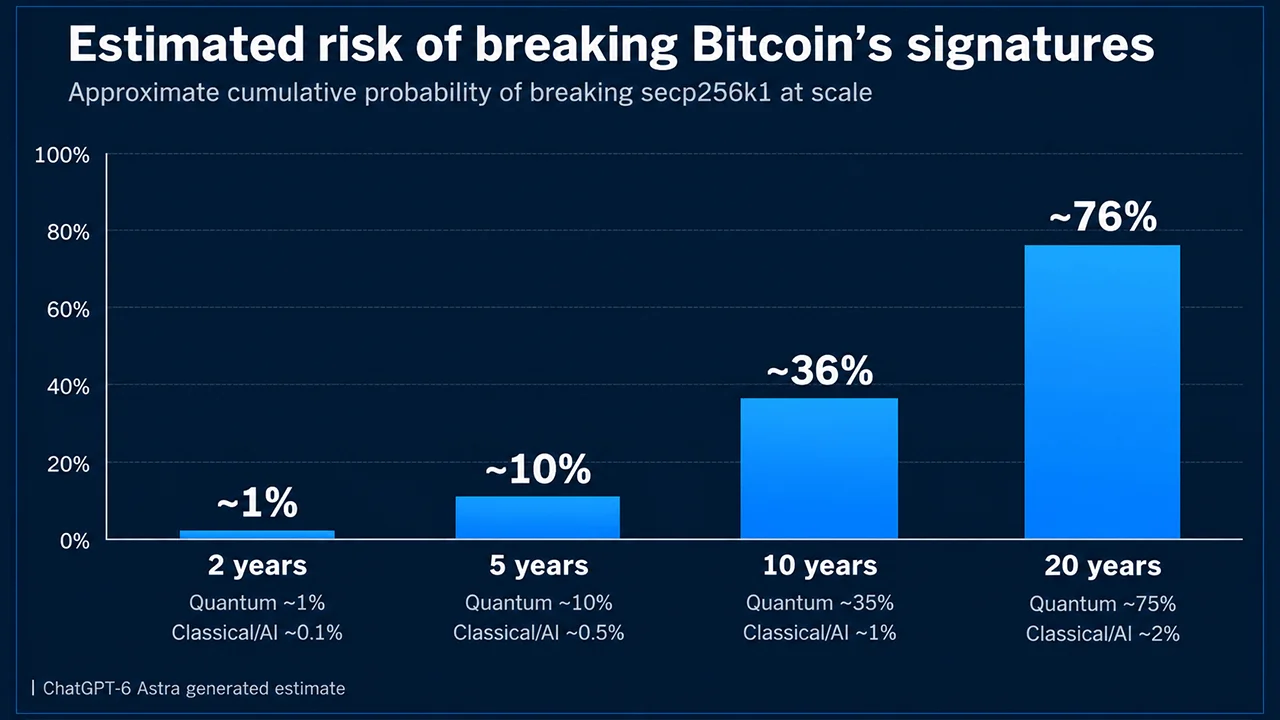
- ChatGPT-6 Astra ha stimato un rischio del 76% che le firme di Bitcoin vengano violate entro 20 anni, contro il 34% stimato da Deepseek.
- Tutti e quattro i modelli di IA hanno identificato il calcolo quantistico come la minaccia più grave a lungo termine, con rischi su un orizzonte temporale di 2 anni stimati tra lo 0% e il 2%.
Il post di Willy Woo faceva riferimento a stime attribuite a Opus 5.5, secondo cui la probabilità che l’informatica quantistica violasse le firme di Bitcoin entro due anni era dello 0,5%, mentre quella che la matematica classica o l’IA raggiungessero lo stesso risultato era dello 0,8%. Sebbene tali cifre appaiano relativamente modeste, le potenziali conseguenze di una simile svolta rendono la questione particolarmente interessante, soprattutto alla luce dei continui progressi della tecnologia informatica.
Portando la domanda originale di Woo qualche passo oltre, Bitcoin.com News ha consultato circa quattro modelli di IA e ha esteso la previsione a due, cinque, dieci e venti anni. A ciascun modello è stato chiesto di valutare la probabilità che le firme crittografiche di Bitcoin venissero compromesse tramite l’informatica quantistica o grazie a scoperte matematiche classiche e assistite dall’IA. L’obiettivo era quello di confrontare il loro ragionamento, identificare i disaccordi ed esaminare come le loro aspettative cambiano nel tempo.
La domanda posta ai modelli di IA
A ciascun modello è stato presentato il seguente prompt.
"Sei un matematico, un esperto di calcolo quantistico e un analista on-chain che sta redigendo una breve teoria.
Stima la probabilità che gli attuali schemi di firma di Bitcoin (ECDSA e Schnorr su secp256k1) vengano praticamente violati, nel senso che un aggressore possa ricavare chiavi private da chiavi pubbliche esposte su larga scala, sia tramite computer quantistici rilevanti dal punto di vista crittografico, sia tramite progressi classici o basati sull’IA nella crittoanalisi.
Fornisci stime per ciascuno dei seguenti orizzonti temporali:
- I prossimi 2 anni
- I prossimi 5 anni
- I prossimi 10 anni
- I prossimi 20 anni
Per ciascun orizzonte temporale, suddividere la risposta in: Quantistico: X% Classico/IA: Y% → Rischio totale: Z% Fornire una risposta concisa. Utilizzare righe brevi e solo percentuali approssimative. Essere diretti. Non usare espressioni evasive, non spiegare il ragionamento e non aggiungere avvertenze. Basare i numeri sull’attuale consenso degli esperti (la maggior parte degli sviluppatori e dei crittografi colloca il rischio quantistico pratico ben oltre il 2030) e sull’assenza di attacchi classici pratici noti contro secp256k1, non su scenari speculativi di caso peggiore. Generare solo il testo del post."
Previsioni dell’IA sulla sicurezza crittografica di Bitcoin
La tabella seguente mette a confronto le stime dei modelli relative alla probabilità cumulativa che le firme ECDSA e Schnorr di Bitcoin possano essere violate in modo pratico entro ciascun orizzonte temporale. Le cifre rappresentano la valutazione combinata di ciascun modello dei rischi legati al calcolo quantistico e alla crittanalisi classica o assistita dall’IA.
| Modello di IA | 2 anni | 5 anni | 10 anni | 20 anni |
|---|---|---|---|---|
| Deepseek Deepthink | 0% | 1% | 6% | 34% |
| ChatGPT-6 Astra | ~1% | ~10% | ~36% | ~76% |
| Grok Expert | 2% | 10% | 30% | 60% |
| Claude Opus 5.5 | ~1% | ~5,5% | ~31% | ~66% |
Fonte: Esperimento con modelli di IA di Bitcoin.com News, 11 ottobre 2026. Le percentuali riflettono stime speculative generate dal modello piuttosto che probabilità verificate.
Le differenze diventano particolarmente evidenti su periodi più lunghi. Il modello di Hangzhou Deepseek ha offerto la previsione più prudente su un orizzonte di 20 anni, attribuendo una probabilità del 34% di una violazione crittografica effettiva, mentre ChatGPT-6 Astra di OpenAI ha stimato tale probabilità a circa il 76%. Parallelamente, Grok di xAI e Claude di Anthropic si sono collocati tra queste stime, rispettivamente al 60% e a circa il 66%.
Nonostante le discrepanze, tutti e quattro i modelli hanno previsto rischi notevolmente maggiori nei prossimi due decenni rispetto al futuro immediato. Le loro previsioni hanno inoltre identificato in modo coerente l’informatica quantistica come la principale preoccupazione a lungo termine, mentre la matematica classica e la crittanalisi assistita dall’IA rappresentano una minaccia relativamente minore.
La tabella seguente mette a confronto la probabilità stimata da ciascun modello di IA che la matematica classica o la crittanalisi assistita dall’IA possano violare le firme ECDSA e Schnorr di Bitcoin nei prossimi due, cinque, dieci e venti anni, indipendentemente dal calcolo quantistico.
| Modello di IA | 2 anni | 5 anni | 10 anni | 20 anni |
|---|---|---|---|---|
| Deepseek Deepthink | 0% | 0% | 1% | 5% |
| ChatGPT-6 Astra | ~0,1% | ~0,5% | ~1% | ~2% |
| Grok Expert | 1% | 2% | 5% | 10% |
| Claude Opus 5.5 | 0,5% | 0,5% | 1% | 2% |
Fonte: Esperimento con modelli di IA di Bitcoin.com News, 11 ottobre 2026. Le cifre rappresentano stime speculative generate dal modello, non probabilità verificate.
Cosa ha determinato le previsioni dei modelli di IA?
Dopo aver raccolto le stime iniziali di probabilità, la nostra redazione ha posto una seconda domanda agli stessi modelli di IA, chiedendo loro questa volta di spiegare il ragionamento alla base delle loro previsioni. A ciascun modello è stato chiesto di fornire, in non più di 100 parole, una sintesi dei principali fattori che influenzano le proprie previsioni, con particolare attenzione al consenso degli esperti, alle tempistiche previste per l’informatica quantistica e ai progressi nella crittanalisi classica. Il follow-up è stato progettato per far luce sulle ipotesi alla base di ciascuna previsione e sul motivo per cui i modelli consideravano determinati orizzonti temporali più vulnerabili di altri.
A ciascun modello è stata presentata la seguente richiesta.
In non più di 100 parole, spiega le ragioni chiave alla base delle stime di probabilità che hai appena fornito per ciascun orizzonte temporale. Concentrati esclusivamente sui fattori principali derivanti dal consenso degli esperti, dalle tempistiche relative all’informatica quantistica e dai progressi nella crittanalisi classica. Sii diretto e non aggiungere nuovi numeri.
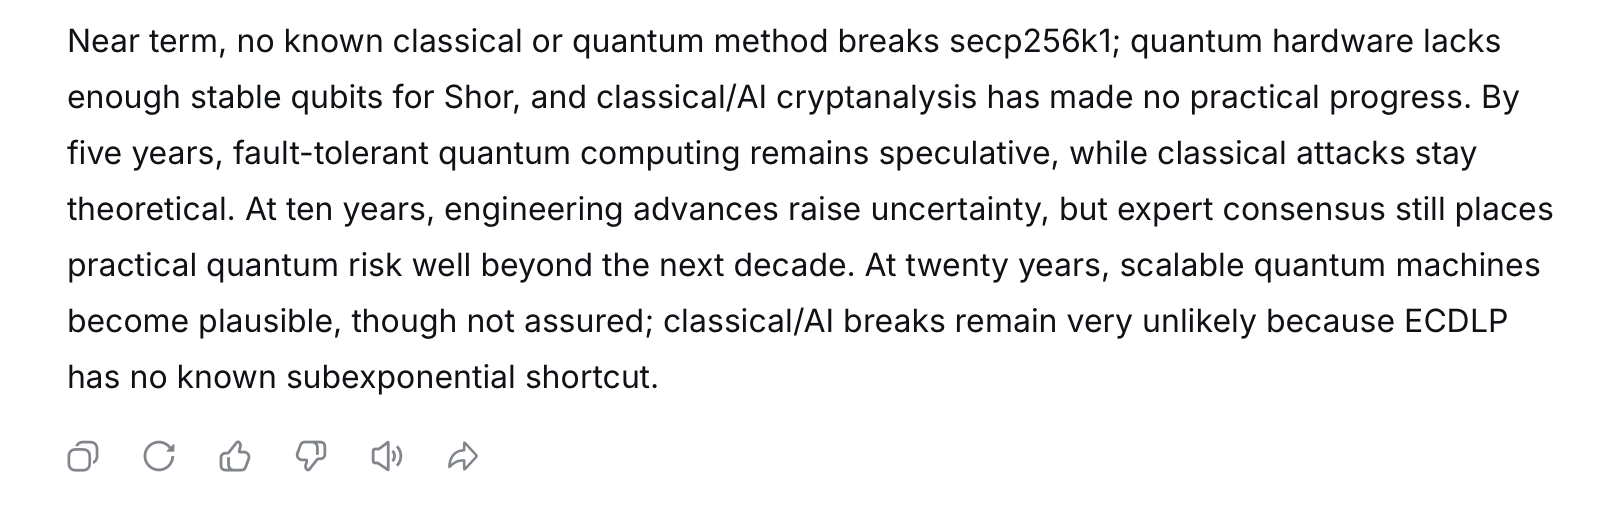
Deepseek Deepthink spiega la sua previsione
ChatGPT-6 Astra spiega la propria previsione
La stima a breve termine è bassa perché gli attacchi pratici richiedono hardware quantistico tollerante ai guasti che operi su scala sostanziale. La stima a cinque anni riflette i potenziali progressi nella correzione degli errori e nell’hardware, pur rimanendo significative barriere ingegneristiche. La stima a dieci anni riflette i sondaggi tra gli esperti che attribuiscono una probabilità significativa ai computer quantistici rilevanti dal punto di vista crittografico; la stima a venti anni concede più tempo affinché tali barriere vengano superate. Il rischio legato ai sistemi classici e all’IA rimane basso poiché non è nota alcuna violazione pratica di secp256k1 e i miglioramenti dell’IA non costituiscono di per sé una svolta crittografica. Si tratta di stime basate su valutazioni soggettive, non di probabilità di consenso relative ad attacchi su larga scala.
Un esperto di Grok spiega la sua previsione
Il consenso degli esperti colloca gli attacchi quantistici pratici contro secp256k1 ben oltre il 2030. Non esiste alcun computer quantistico rilevante dal punto di vista crittografico; i sistemi attuali rimangono ben al di sotto del numero di qubit logici e della scala con correzione degli errori richiesti dall’algoritmo di Shor.
La crittoanalisi classica non ha prodotto alcuna violazione pratica contro la curva. Gli attacchi più noti rimangono pienamente esponenziali, senza che siano state dimostrate scorciatoie basate sull’intelligenza artificiale.
Le prospettive a breve termine rimangono basse poiché persistono lacune a livello di hardware e algoritmi. La probabilità aumenta in seguito, poiché i sondaggi tra gli esperti attribuiscono una probabilità crescente alla metà-fine degli anni ’30 e oltre, mentre il rischio classico rimane marginale data l’assenza di qualsiasi attacco scalabile noto.
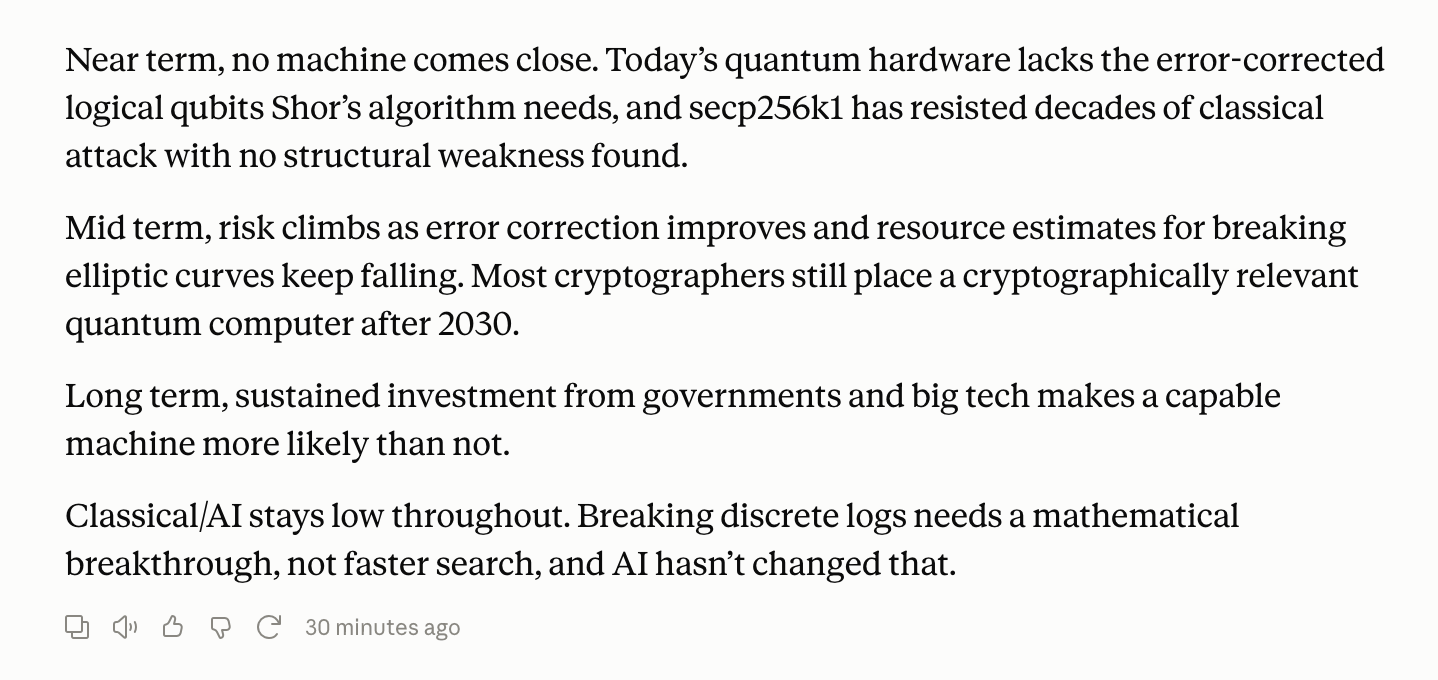
Claude Opus 5.5 spiega la sua previsione
 L’esperimento rivela un’interessante divergenza nel modo in cui i modelli di IA interpretano il futuro crittografico di Bitcoin piuttosto che le previsioni sui prezzi. Mentre le minacce a breve termine appaiono limitate, le previsioni a più lungo termine dipingono un quadro notevolmente più incerto. Resta da vedere se l’informatica quantistica finirà per mettere in discussione la sicurezza del Bitcoin, ma i modelli concordano ampiamente su un punto: il tempo, il progresso tecnologico e la preparazione determineranno in ultima analisi come si evolverà questa storia.
Claude, ChatGPT e altri modelli di intelligenza artificiale selezionano i candidati alle maggiori plusvalenze di fine anno nel settore delle criptovalute, con HYPE e SOL in testa alla classifica stilata dal gruppo di esperti.
Leggi ora: 10 modelli di intelligenza artificiale, tra cui Claude e ChatGPT, individuano i vincitori di fine anno nel settore delle criptovalute

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.