Il ricercatore nel campo della blockchain Justin Drake esorta i possessori di criptovalute a prepararsi alla “modalità bunker”, avvertendo che le scoperte matematiche basate sull’intelligenza artificiale (IA) potrebbero minacciare la crittografia che protegge Bitcoin ed Ethereum. La strategia di difesa da lui proposta è sorprendentemente semplice: trasferire gli asset su indirizzi nuovi che non abbiano ancora esposto le proprie chiavi pubbliche. Drake ritiene che, nella peggiore delle ipotesi, il tempo necessario per violare le firme digitali più diffuse potrebbe essere di mesi anziché di anni.
Cripto, esperti divisi: minaccia IA per Bitcoin ed Ethereum? Modalità bunker
SCRITTO DA

CONDIVIDI
Punti chiave
- Drake avverte che l’ECDSA potrebbe trovarsi di fronte a una minaccia informatica classica nel giro di mesi, non anni.
- I possessori di Bitcoin con chiavi pubbliche esposte sono oggetto di un nuovo scrutinio, poiché Drake cita 20.000 indirizzi BTC di prima generazione.
- La roadmap crittografica di Ethereum necessita di difese più rapide, ha sostenuto Drake in vista di un evento di novembre.
Ricercatore di Ethereum lancia l’allarme sulla sicurezza delle criptovalute e dell’IA
Justin Drake lancia un avvertimento al settore delle criptovalute, che non riguarda l’attesa dei computer quantistici e del cosiddetto “Q-Day”. Il ricercatore della Fondazione Ethereum ritiene che l’intelligenza artificiale (IA) possa scoprire scorciatoie matematiche in grado di violare le firme digitali ampiamente utilizzate utilizzando hardware di calcolo convenzionale. Mercoledì ha esortato i principali detentori a iniziare a prepararsi per una migrazione controllata degli asset verso indirizzi le cui chiavi pubbliche rimangano nascoste.
“Oggi esorto il settore blockchain a iniziare con calma a pianificare la ‘modalità bunker’”, ha scritto Drake su X. “La mia raccomandazione personale è quella di avviare una migrazione di massa controllata degli asset verso indirizzi nuovi, ovvero indirizzi le cui chiavi pubbliche rimangono nascoste dietro un hash.”
L’idea è quella di ridurre l’esposizione prima che qualsiasi potenziale scoperta trasformi una debolezza teorica in un problema molto costoso. Drake raccomanda ai possessori più esperti di spostare i fondi su indirizzi che non hanno mai firmato transazioni e di trasferire i saldi rimanenti su indirizzi nuovi ogni volta che effettuano una spesa.
“I possessori, a partire da quelli più grandi ed esperti, dovrebbero considerare di spostare la maggior parte dei propri fondi verso indirizzi che non hanno mai firmato una transazione”, ha spiegato Drake nel post. “E quando ne firmano una, dovrebbero anche spostare i fondi rimanenti su un nuovo indirizzo (possibilmente generato dalla stessa frase seed).”
Drake non sta affermando che qualcuno abbia violato l’ECDSA, l’algoritmo di firma a curva ellittica utilizzato in tutto il settore delle criptovalute. La sua preoccupazione è che i rapidi progressi matematici possano ribaltare i presupposti che hanno protetto gli asset digitali per decenni. “[In my opinion] È ormai ragionevole prepararsi alla possibilità che l’ECDSA venga violato prima del Q-Day, nel peggiore dei casi nel giro di mesi, non di anni”, ha avvertito Drake. “Per ‘violazione’ intendo un rapido recupero della chiave privata (ad esempio in una settimana) su hardware disponibile (ad esempio un grande cluster di GPU).”
Nonostante l’avvertimento minaccioso, Drake ha messo in guardia dal prendere decisioni affrettate. Una migrazione mal eseguita potrebbe introdurre a sua volta problemi di sicurezza, in particolare per i custodi istituzionali che gestiscono ingenti portafogli di criptovalute. «Non affrettatevi», ha consigliato. Il ricercatore ha proseguito:
«Sebbene ritenga che ci siano motivi per agire, una migrazione affrettata farebbe più male che bene. Non fatevi prendere dal panico. Spostare gli asset su indirizzi protetti è una misura preventiva semplice che non richiede nuova crittografia né nuovi portafogli».
La matematica dell’IA solleva una domanda scomoda
Per anni, le preoccupazioni del settore in materia di crittografia si sono concentrate sull’informatica quantistica. Drake sta prendendo in considerazione qualcosa di potenzialmente più immediato: una svolta matematica che consente ai computer tradizionali di risolvere problemi precedentemente considerati computazionalmente irrealizzabili. «Gli ultimi giorni sono stati un’umiliazione per l’intuizione matematica umana», ha osservato Drake. “Ipotesi di lunga data e indiscusse sono state smentite. Tra queste figurano il limite n log(n) per la moltiplicazione dei numeri interi e la congettura 3SUM. Col senno di poi, l’inaspettata confutazione di maggio della congettura di Erdős sulla distanza unitaria è stata il nostro segnale d’allarme.”
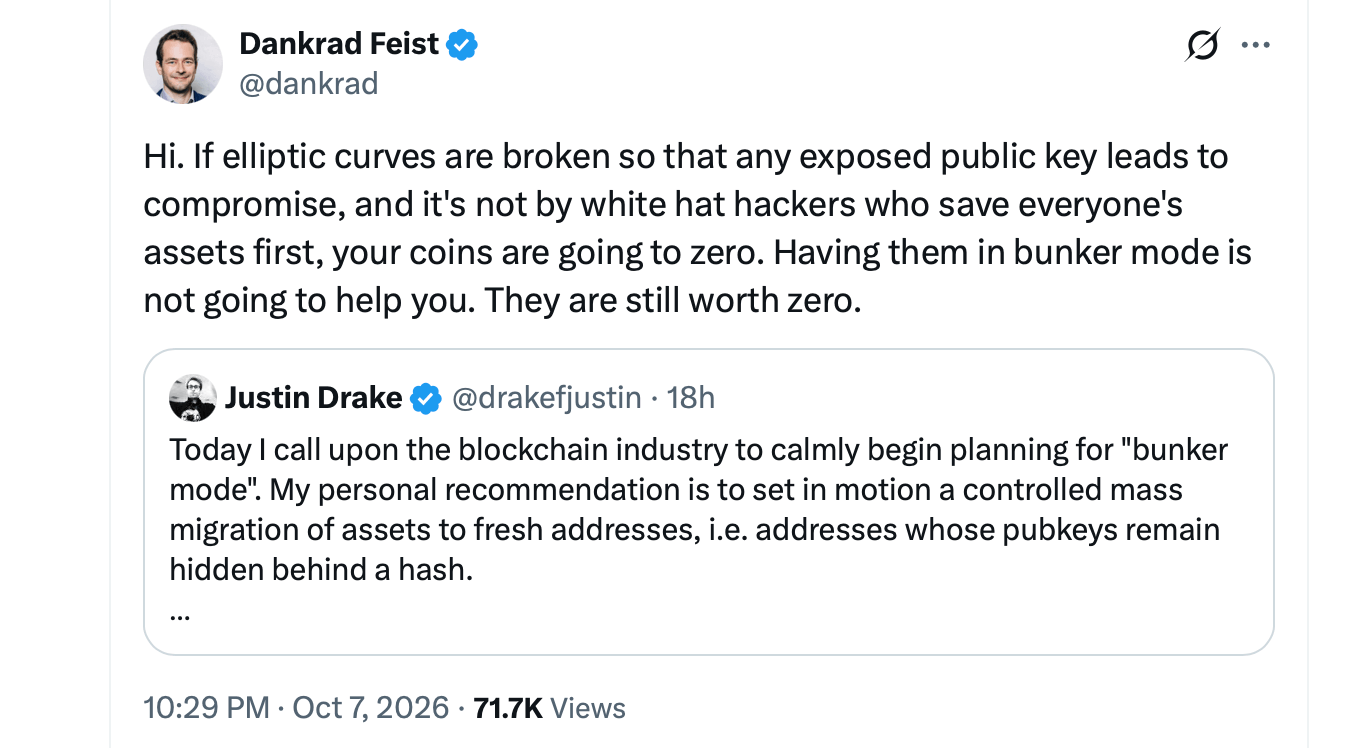
Drake ha puntato il dito direttamente sulla recente ricerca matematica di OpenAI, sostenendo che le scoperte assistite dall’IA potrebbero arrivare molto più rapidamente di quanto suggeriscano le aspettative convenzionali. Tuttavia, i progressi in problemi matematici non correlati non dimostrano che l’ECDSA sia vulnerabile, e non è stato dimostrato alcun attacco classico pratico del tipo da lui descritto.
«L’annuncio di ieri di OpenAI ha chiarito che la superintelligenza matematica è ormai alle porte», ha scritto Drake. «Si dice che ci siano settimane in cui accadono decenni. Stiamo per vivere settimane in cui accadranno secoli di progresso matematico. Le nostre magiche firme ECDSA da 64 byte potrebbero essere troppo belle per essere vere? Finora si è trattato solo di sicurezza basata sull’oscurità?” La distinzione è importante perché la sicurezza delle criptovalute dipende dal fatto che i problemi matematici rimangano straordinariamente difficili da risolvere. Drake si chiede se sistemi di IA sempre più capaci possano trovare scorciatoie sfuggite a generazioni di ricercatori, mettendo potenzialmente in difficoltà gli asset digitali e l’infrastruttura finanziaria convenzionale.
I giganti delle criptovalute sotto i riflettori mentre il settore valuta la “modalità bunker”
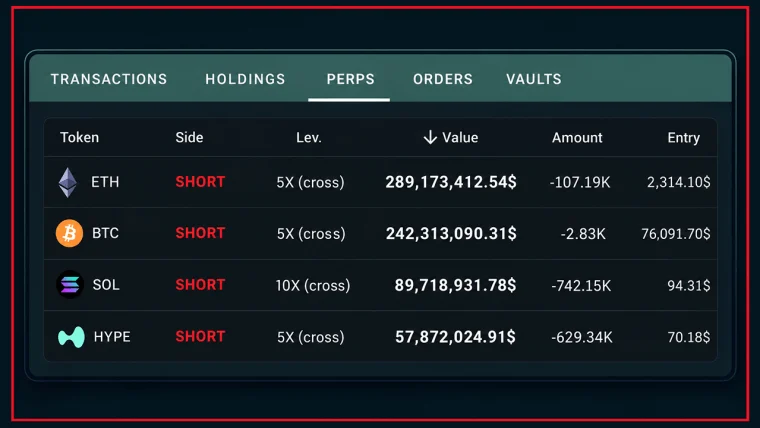
Drake ha indicato Binance, Bitbank, Robinhood, Bitfinex e l’emittente di stablecoin Tether come istituzioni che potrebbero rafforzare il proprio cold storage. Ha inoltre fatto riferimento al tracker di Project Eleven relativo alle chiavi pubbliche di bitcoin esposte e ha citato circa 20.000 indirizzi di prima generazione che detengono 50 BTC ciascuno, descrivendo la loro potenziale attrattiva per gli aggressori come “lo scudo di Satoshi”. Ciò non costituisce una garanzia di sicurezza per i portafogli più piccoli.
Drake ha scritto:
“Esorto gli attori grandi e sofisticati a dare l’esempio. La ‘risq list’ di Project11 (bitcoin-risq-list.projecteleven[.]com) è un ottimo strumento di monitoraggio delle chiavi pubbliche BTC esposte. Binance, Bitbank, Robinhood, Bitfinex e Tether hanno l’opportunità di rafforzare la sicurezza dei propri sistemi di cold storage.”
L’avvertimento ha suscitato reazioni da parte di diverse figure del settore. Meltem Demirors, General Partner di Crucible, si è chiesta quali sarebbero le implicazioni della proposta di Drake per la custodia istituzionale e i dispositivi di sicurezza di uso quotidiano. “Grazie per l’avviso pubblico così ponderato. Quali sono le implicazioni per le soluzioni di custodia multisig e per dispositivi hardware come i ledger, ecc.?” ha chiesto Demirors in risposta al post di Drake. Bitgo ha fornito una risposta notevolmente più breve, suggerendo che l’approccio difensivo non fosse del tutto nuovo. “Offriamo la ‘modalità bunker’ dal 2013. Ottima lettura», ha replicato la società di custodia di criptovalute. Altri si sono mostrati meno a loro agio con l’accoglienza riservata alla discussione. Un utente di X si è chiesto se il settore avesse compreso la potenziale gravità dell’avvertimento di Drake. «Wow… I commenti mi preoccupano ancora di più, dato che nessuno sta prendendo la cosa sul serio», ha scritto un utente su X.
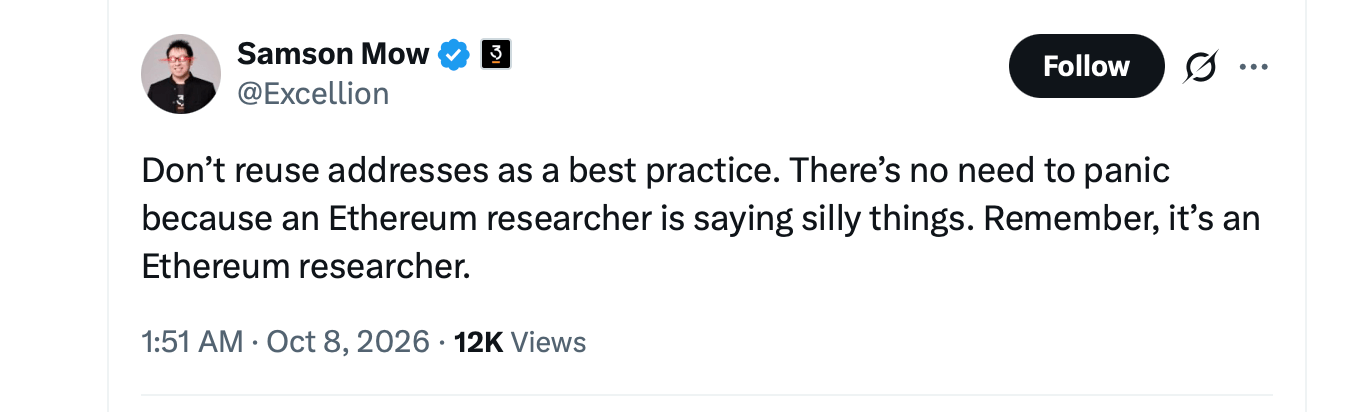
Anche Haseeb Qureshi, managing partner di Dragonfly, è intervenuto, riconoscendo le implicazioni cupe ma sostenendo che le misure precauzionali fossero ragionevoli alla luce dei recenti progressi matematici.
“Il ‘doomerismo’ ha ormai colpito la crittografia”, ha scritto Qureshi su X. “Purtroppo, riflettendoci, penso che si tratti di un monito molto sobrio. Non c’è motivo di correre rischi inutili, visti tutti i rapidi progressi in atto in matematica. Il rischio non è quantistico, ma deriva semplicemente dal fatto che la matematica convenzionale sta ribaltando ipotesi non dimostrate sulla resistenza crittografica.”
Qureshi ha concluso la sua analisi con un’altra osservazione sull’atteggiamento difensivo che i possessori di criptovalute potrebbero adottare. «Per un po’ si userà la modalità UTXO», ha concluso, riferendosi alle pratiche di transazione che possono aiutare a limitare l’esposizione della chiave pubblica in Bitcoin.
La roadmap di sicurezza di Ethereum deve accelerare i tempi
Drake alla fine preferisce la crittografia basata su hash rispetto ai sistemi che dipendono da strutture matematiche come le curve ellittiche. Vuole che la roadmap di sicurezza esistente di Ethereum venga accelerata, dando maggiore priorità alla verifica formale e alle firme basate su hash. La transizione proposta comporterebbe compromessi tecnici e un notevole coordinamento tra portafogli, custodi e infrastruttura blockchain.
«La roadmap di Ethereum su strawmap[.]org abbraccia pienamente la crittografia basata su hash con verifica formale end-to-end come risposta alla minaccia quantistica», ha scritto Drake. «Tali tempistiche devono ora essere riviste e accelerate alla luce della superintelligenza matematica. Mi impegnerò per ottenere la massima accelerazione difensiva».
Il responsabile della crittografia di Coinbase critica l’avvertimento sulla “modalità bunker” mentre Buterin esorta alla cautela
Per ora, non esiste alcun attacco classico dimostrato in grado di recuperare le chiavi private ECDSA alla velocità temuta da Drake. Il suo avvertimento sulla “modalità bunker” riguarda la preparazione a una svolta matematica prima che questa si concretizzi, piuttosto che la risposta a una compromissione già avvenuta. La domanda scomoda per il settore è se ci si possa permettere di aspettare una prova, quando tale prova potrebbe arrivare prima nelle mani di un aggressore.
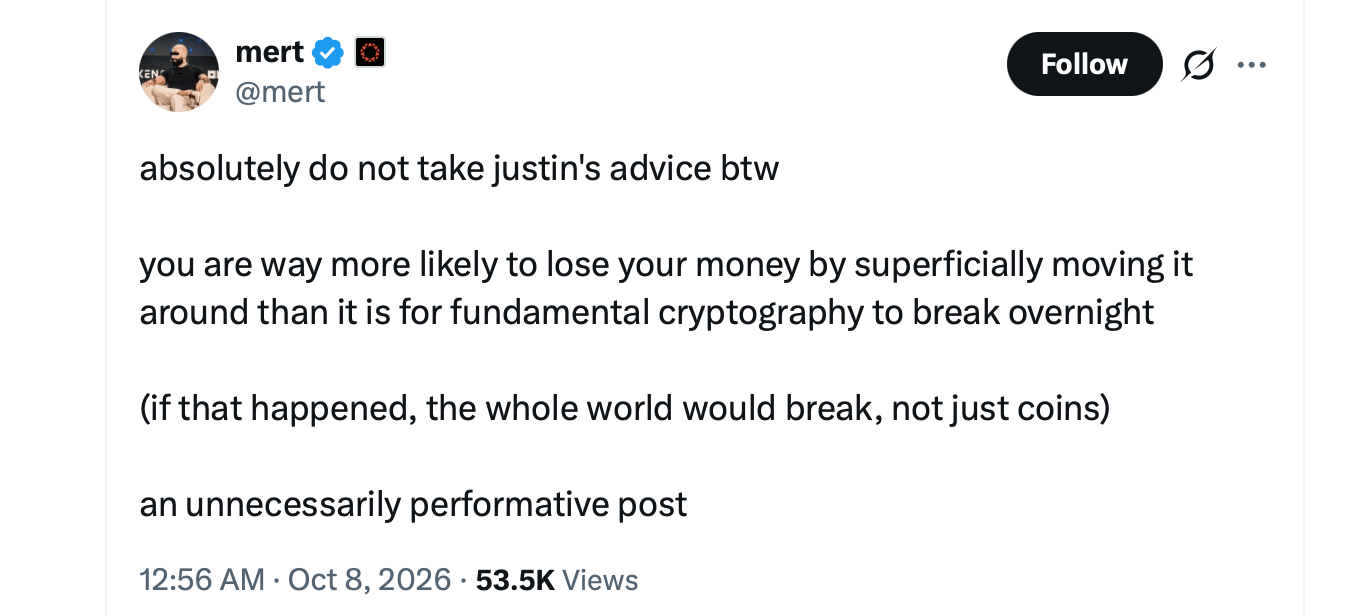
Sebbene le preoccupazioni di Drake possano concretizzarsi in un futuro lontano, i progressi nelle scoperte matematiche assistite da OpenAI non si traducono necessariamente in vulnerabilità nei sistemi crittografici consolidati. E non tutti condividono l’avvertimento di Drake.
Yehuda Lindell, responsabile della crittografia di Coinbase, ha replicato con forza, sostenendo che i progressi nella matematica assistita dall’IA non offrono alcuna prova che le ipotesi crittografiche di lunga data stiano per crollare.
«A quanto mi risulta, non esiste alcuna prova che indichi una violazione di ipotesi di difficoltà vecchie di decenni, come la crittografia a curve ellittiche», ha scritto Lindell su X. È andato oltre, definendo l’avvertimento irresponsabile e accusando Drake di alimentare il “FUD”, ovvero paura, incertezza e dubbio:
«In conclusione, fare affermazioni del genere senza alcuna prova è l’opposto di un comportamento responsabile. È la definizione stessa di FUD: non si può dimostrare che sia sbagliato, ma non c’è nemmeno alcuna prova che sia vero».
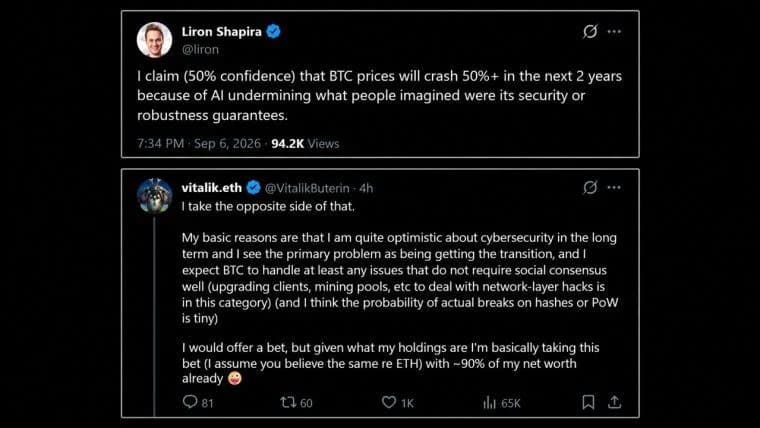
Il cofondatore di Ethereum, Vitalik Buterin, ha assunto una posizione più misurata, riconoscendo i potenziali rischi ma mettendo in guardia da migrazioni affrettate dei portafogli.
«Non consiglio a nessuno di affrettarsi a trasferire i propri fondi su nuovi portafogli oggi», ha scritto Buterin su X, pur concordando sul fatto che la matematica assistita dall’IA meriti una seria considerazione. È favorevole alla crittografia basata su hash, ove possibile, e ritiene che l’IA possa alla fine mettere in luce i punti deboli di altri sistemi crittografici, compresi gli schemi basati su reticoli.
Tuttavia, Buterin ha offerto un’ammissione particolarmente eloquente sui pericoli di affrettarsi ad adottare misure difensive. «Fate attenzione alle migrazioni; personalmente ho perso più soldi in migrazioni mal riuscite di quanti ne abbia persi in tutti gli attacchi hacker messi insieme», ha osservato.

Coldcard sostiene che l'intelligenza artificiale possa aver contribuito a portare alla luce una vulnerabilità del wallet, rimasta inosservata per cinque anni, collegata a un furto di bitcoin del valore di svariati milioni di dollari.
Leggi ora: È stata l'intelligenza artificiale a individuare la falla di sicurezza di Coldcard?

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.