Coinbase afferma che oltre il 99% delle risorse dei clienti è conservato in cold storage offline, a seguito dell’attacco hacker da 6,34 miliardi di dollari subito da Binance il 29 ottobre 2026. In una comunicazione del 4 novembre, l’exchange statunitense di criptovalute quotato in borsa ha fornito dettagli sulle proprie chiavi di firma distribuite, sui controlli di spegnimento di emergenza e sulle restrizioni ai prelievi. Sebbene Coinbase affermi che i propri sistemi non siano stati compromessi, le sue ultime dichiarazioni in materia di sicurezza offrono uno sguardo più approfondito su come l’azienda gestisce miliardi di asset dei clienti.
Coinbase: 99% fondi clienti in cold storage dopo hack Binance da 6,3 miliardi
SCRITTO DA

CONDIVIDI
Punti chiave
- Coinbase afferma che oltre il 99% delle risorse dei clienti è conservato offline.
- Il furto da 6,34 miliardi di dollari subito da Binance ha spinto Coinbase a illustrare le proprie misure di protezione relative alla custodia.
- Coinbase ha dichiarato 377 miliardi di dollari di asset sulla piattaforma al 30 settembre 2026.
Coinbase illustra in dettaglio le misure di sicurezza del cold storage dopo l’attacco hacker a Binance
Il 4 novembre 2026 Coinbase ha dichiarato che oltre il 99% delle risorse dei clienti è conservato in cold storage offline, illustrando le proprie misure di sicurezza. L’exchange di criptovalute con sede negli Stati Uniti ha rilasciato la propria dichiarazione su X, sottolineando l’importanza di mantenere la fiducia dei clienti a seguito della violazione della sicurezza da miliardi di dollari subita da Binance, una delle più grandi piattaforme di trading di criptovalute al mondo.
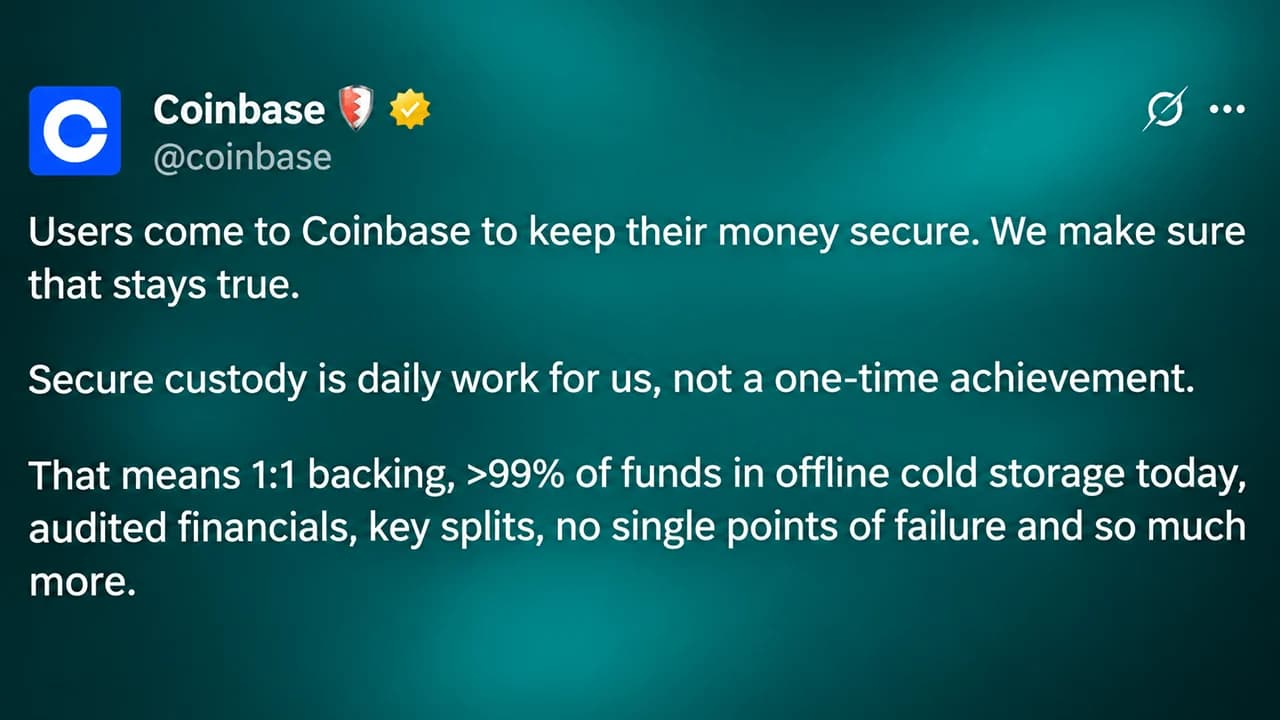
“Gli utenti si affidano a Coinbase per tenere al sicuro il proprio denaro. Noi ci assicuriamo che sia sempre così”, ha scritto l’exchange statunitense. L’azienda ha proseguito:
“La custodia sicura è per noi un impegno quotidiano, non un risultato una tantum.”
In un post sul blog intitolato “Come Coinbase protegge gli asset dei clienti”, l’exchange ha spiegato che i propri hot wallet connessi a Internet mantengono una liquidità sufficiente per prelievi e trasferimenti, mentre i saldi in eccesso vengono regolarmente trasferiti in custodia offline.
Il suo prodotto di custodia istituzionale opera interamente tramite cold storage, con le partecipazioni segregate on-chain. Coinbase sostiene che i depositi dei clienti sono garantiti 1:1, rimangono di proprietà dei clienti e non vengono mai prestati o impiegati senza autorizzazione. L’azienda ha affermato che la propria infrastruttura e i fondi dei clienti non sono stati influenzati dall’incidente di Binance.
In che modo Coinbase garantisce la sicurezza dei fondi dei clienti?
La sicurezza della custodia di Coinbase si basa su chiavi crittografiche distribuite, restrizioni alle transazioni e controlli di emergenza volti a impedire movimenti non autorizzati di asset. Nelle operazioni con cold wallet della piattaforma di exchange centralizzato (CEX), le chiavi private sono suddivise in componenti separati e non vengono mai ricostruite nella loro interezza, nemmeno durante la firma delle transazioni. L’infrastruttura degli hot wallet, secondo Coinbase, richiede l’autorizzazione di più dipendenti per le modifiche in produzione, impedendo a un singolo individuo di modificare autonomamente i servizi di firma critici. L’exchange impiega inoltre sistemi automatizzati di rilevamento delle anomalie e limiti di trasferimento in grado di interrompere prelievi sospetti mentre il personale di sicurezza conduce le indagini. Un’altra misura di sicurezza prevede l’utilizzo di kill switch di emergenza in grado di disabilitare completamente le operazioni di firma. Coinbase spiega che i sistemi compromessi non possono riprendere l’elaborazione delle transazioni finché gli investigatori non stabiliscono che le operazioni sono sicure. Le autorizzazioni dei dipendenti sono limitate tramite privilegi di accesso temporanei, autenticazione resistente al phishing e requisiti di approvazione aggiuntivi per le attività sensibili. Queste misure hanno lo scopo di limitare i danni causati da credenziali rubate, dispositivi compromessi o insider malintenzionati.
Tuttavia, l’affermazione di Coinbase secondo cui oltre il 99% delle risorse dei clienti è conservato offline è basata su dati forniti dalla società stessa, e la ripartizione precisa non è stata verificata in modo indipendente da terze parti.
Cosa ha rivelato l’attacco hacker da 6,34 miliardi di dollari a Binance?
L’attacco a Binance del 29 ottobre ha comportato una sofisticata campagna di ingegneria sociale che ha compromesso i dispositivi dei dipendenti e ha infine raggiunto l’infrastruttura interna di firma dei portafogli di Binance. Gli aggressori hanno sottratto circa 6,34 miliardi di dollari in criptovalute su più reti blockchain, secondo quanto dichiarato da Binance, rendendo questo episodio il più grande furto mai segnalato su una piattaforma di scambio di criptovalute.
Binance ha temporaneamente sospeso i prelievi, coordinandosi con gli emittenti di stablecoin e altri operatori del settore per congelare o intercettare le risorse rubate. L’exchange si è successivamente impegnato a coprire i saldi dei clienti interessati attingendo alle riserve aziendali e al proprio Secure Asset Fund for Users (SAFU).
Per contestualizzare, la violazione subita da Bybit nel febbraio 2025 ha comportato il furto di criptovalute per circa 1,5 miliardi di dollari — all’epoca un record per il settore, ma sostanzialmente inferiore alle perdite attribuite all’incidente di Binance della scorsa settimana. Il furto da record subito da Binance ha intensificato il controllo sui sistemi di custodia online, in particolare sulle procedure operative che regolano l’accesso alle chiavi private e l’autorizzazione di transazioni di importo elevato.
Coinbase è sicura dopo l’attacco hacker a Binance?
Coinbase fa riferimento alle proprie informative finanziarie, alla supervisione normativa e alle verifiche di controllo indipendenti come prove a sostegno delle proprie pratiche di custodia. Al 30 settembre 2026, la società ha dichiarato 8,6 miliardi di dollari in contanti e mezzi equivalenti, 2,2 miliardi di dollari in cripto-asset detenuti a scopo di investimento e 377 miliardi di dollari di attivo totale sulla propria piattaforma.
L’exchange è quotato in borsa negli Stati Uniti, presenta bilanci annuali sottoposti a revisione alla Securities and Exchange Commission (SEC) e opera in base a numerose licenze normative. La sua controllata statunitense specializzata nella custodia, Coinbase Custody Trust Company, è regolamentata dal Dipartimento dei Servizi Finanziari di New York (NYDFS).
L’azienda ha inoltre completato le verifiche SOC 1 Tipo II e SOC 2 Tipo II relative a specifici controlli operativi. Tali verifiche forniscono garanzie sui controlli nell’ambito del loro campo di applicazione, ma non stabiliscono in modo indipendente che ogni asset dei clienti sia protetto contro il furto. Coinbase ha inoltre riconosciuto che i progressi nell’intelligenza artificiale (IA) stanno modificando le minacce alla sicurezza informatica, richiedendo investimenti continui in tecnologie difensive. In definitiva, le misure di sicurezza rese note dall’azienda spiegano come essa intenda proteggere i beni dei clienti, ma la percentuale di cold storage rimane un dato riportato dall’azienda stessa piuttosto che una garanzia verificata in modo indipendente contro futuri attacchi.

Haipo Yang, fondatore di Coinex, sostiene che l'attacco hacker da 6,3 miliardi di dollari subito da Binance sia stato causato da tre errori evitabili, che vanno dall'uso di dispositivi condivisi a controlli delle firme multiple solo di nome.
Leggi ora: Hacker su Binance, 3 falle "evitabili": lo dice il fondatore di Coinex

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.