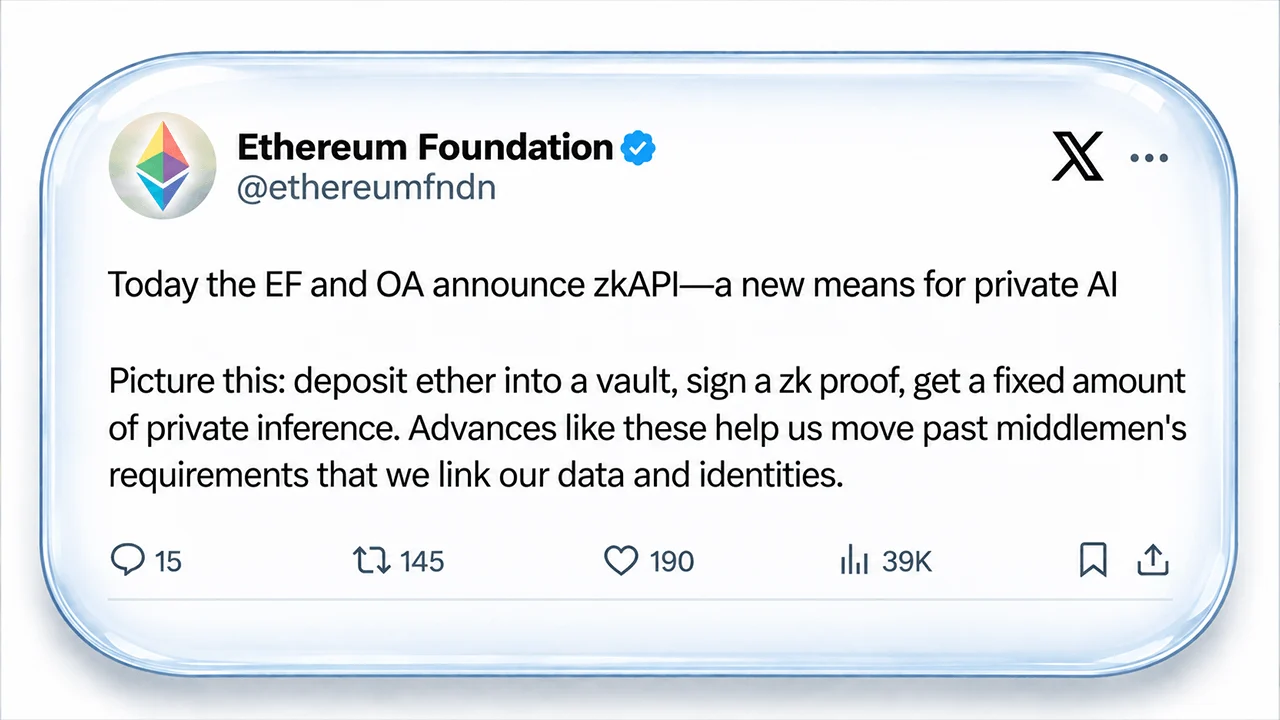
La Fondazione Ethereum e l’Open Anonymity Project hanno lanciato zkAPI, un sistema che consente agli utenti di pagare in anticipo servizi basati sull’intelligenza artificiale e altri servizi a consumo senza associare la propria identità di fatturazione a ogni singola richiesta. Attivo sulla mainnet di Ethereum dal 1° ottobre, zkAPI utilizza prove a conoscenza zero e chiavi API monouso per separare l’utente che paga da ciò che sta acquistando. C’è però un inconveniente: l’IA continua a vedere il prompt e l’anonimato può venir meno in altri contesti.
La zkAPI di Ethereum garantisce la privacy dei pagamenti basati sull’intelligenza artificiale, ma con un inconveniente
SCRITTO DA

CONDIVIDI
Punti chiave
- zkAPI della Fondazione Ethereum (EF) è entrato in funzione il 1° ottobre, separando i pagamenti API dall’identità.
- Open Anonymity utilizza le prove a conoscenza zero affinché le richieste API finanziate rimangano non riconducibili.
- I fornitori di IA continuano a vedere i prompt, mentre gli utenti di zkAPI possono rivelare la propria identità attraverso i dati IP.
Ethereum vuole eliminare le tracce cartacee dell’IA
Ogni domanda rivolta a un modello di IA commerciale può lasciare più tracce di quanto la maggior parte degli utenti possa immaginare. Una chiave API è collegata a un account. L’account è collegato al denaro. I prompt si accumulano dietro entrambi. La Fondazione Ethereum (EF) espone chiaramente il problema: «Ogni chiamata API all’IA oggi porta con sé un’identità». È questa la traccia che zkAPI sta cercando di eliminare.
Lanciata il 1° ottobre dalla Fondazione Ethereum e dall’Open Anonymity Project, zkAPI consente a chiunque di depositare ETH, USDC o altre valute supportate in un vault di Ethereum e successivamente pagare le richieste all’IA senza rivelare al server di pagamento la propria identità. Il fornitore di IA riceve la richiesta ma non l’identità di fatturazione che vi sta dietro.
La descrizione della Fondazione colpisce per quanto possa diventare personale quella cronologia di fatturazione. “Le richieste sono personali. Le persone chiedono ai modelli di IA informazioni sulla loro salute, sulle loro finanze, sui loro dubbi”, afferma il post sul blog della Fondazione intitolato “Presentazione di zkAPI: crediti di utilizzo privato per qualsiasi API”. Se si accumulano abbastanza di queste domande sotto un unico account, il fornitore non si ritrova semplicemente con una fattura. Può disporre di una cronologia pluriennale di ciò a cui una persona ha pensato.
Deposita denaro nel caveau, poi scompari dalla fattura
Il trucco di zkAPI inizia con una normale transazione su Ethereum. Un utente deposita crediti in un contratto “cassaforte”. Dopodiché, i fondi sono rappresentati da una nota privata che può essere spesa senza identificare quale deposito originale abbia fornito il denaro. Come spiega la descrizione della Fondazione Ethereum, “zkAPI separa il pagamento dall’identità”.
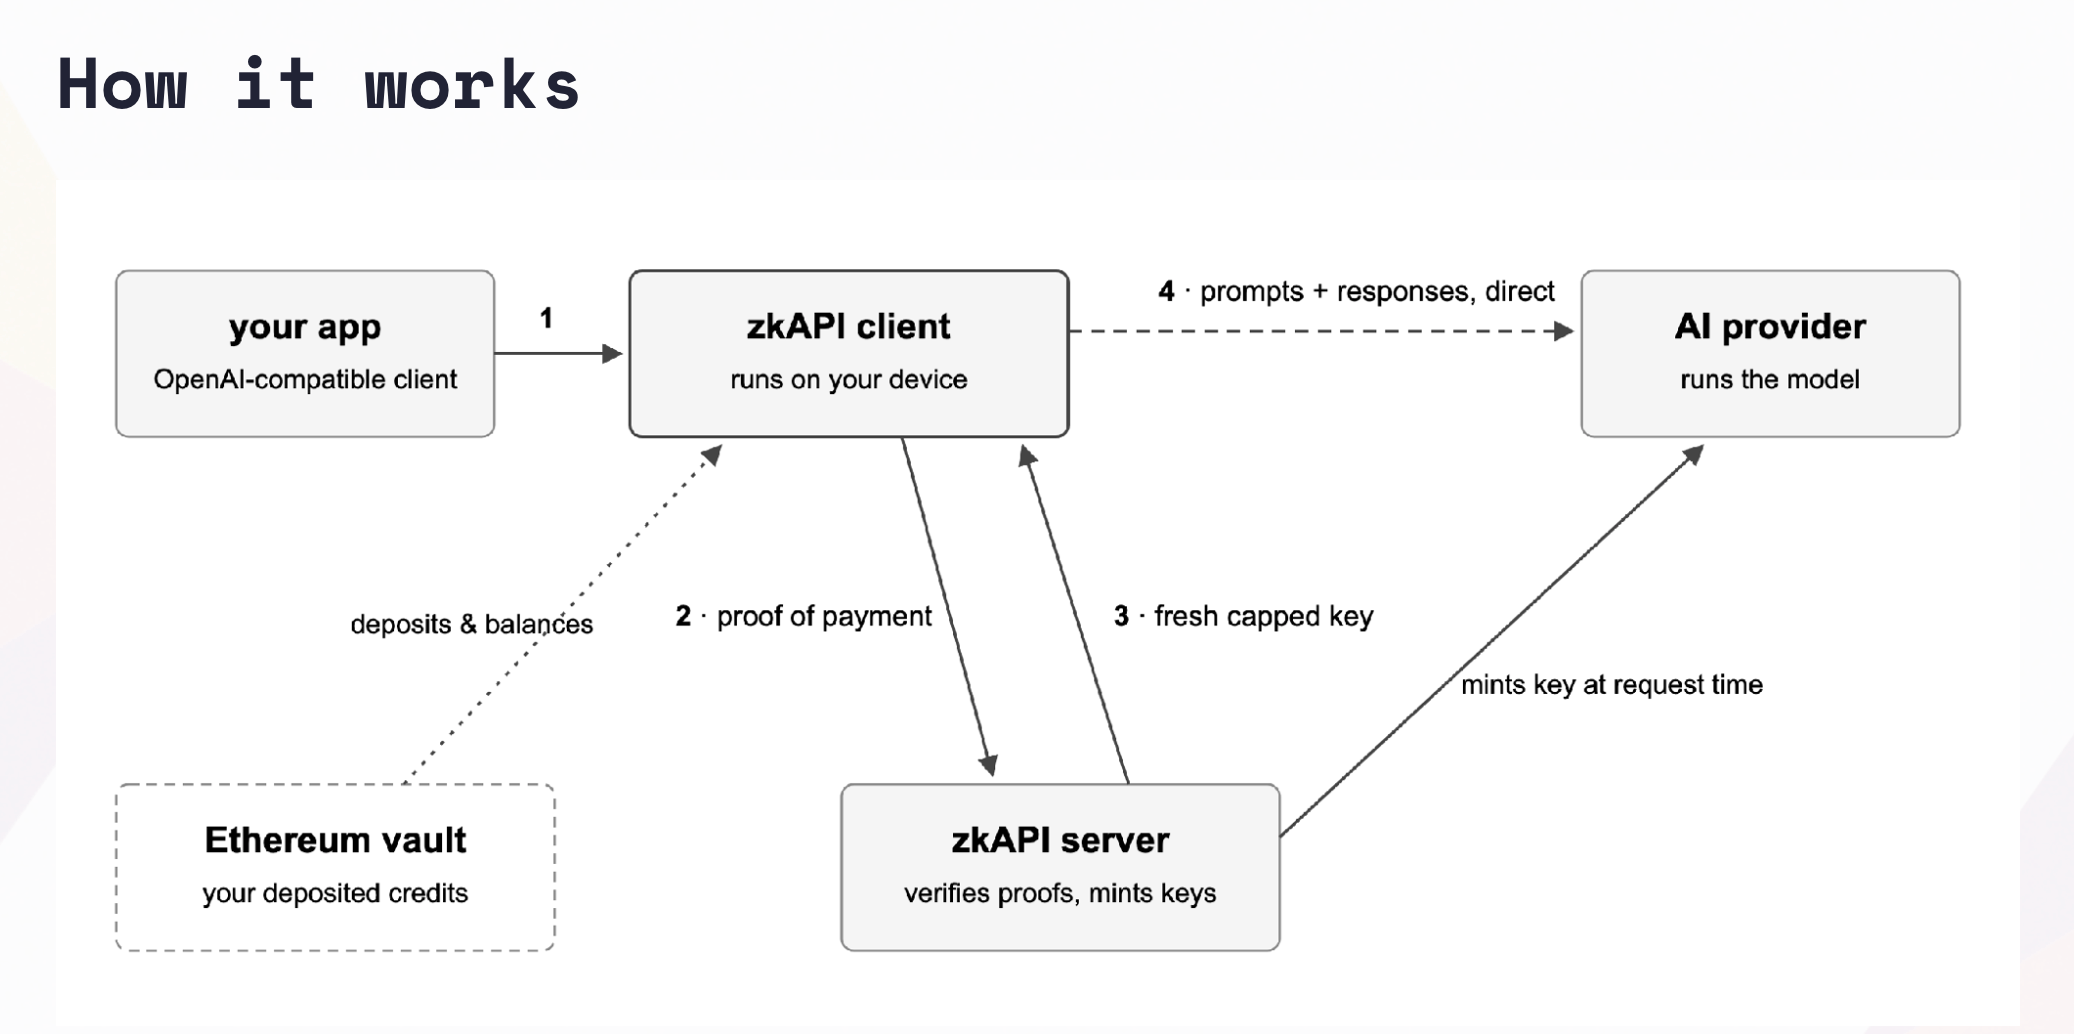
Il software in esecuzione sul dispositivo dell’utente produce quindi una prova a conoscenza zero che dimostra che una nota finanziata può coprire la spesa richiesta e non è già stata spesa. Il server verifica la dichiarazione senza venire a conoscenza di quale nota appartenga all’utente. Il funzionamento tecnico diventa rapidamente complesso. I depositi sono impegni all’interno di un albero di Merkle profondo 32 livelli. La spesa genera numeri di serie unidirezionali chiamati «nullificatori», mentre le prove Groth16 sulla curva BN254 e l’hashing Poseidon gestiscono il carico crittografico più impegnativo.
Il nullificatore è il poliziotto di quartiere. Provate a spendere lo stesso saldo due volte e il duplicato vi smaschererà. Rimanete entro i limiti del saldo e il protocollo è progettato per mantenere la banconota non collegabile. Oppure, nelle parole della Fondazione:
«Un utente che rimane entro i limiti del proprio saldo rimane non riconducibile.»
L’IA riceve una chiave monouso
La parte più ingegnosa avviene dopo l’autorizzazione al pagamento. Anziché fornire al fornitore di intelligenza artificiale (IA) una chiave API permanente associata a un normale account cliente, il server di zkAPI verifica la prova di pagamento e crea una chiave nuova, di breve durata, con un limite massimo in dollari. La chiave risiede esclusivamente nella memoria del dispositivo dell’utente. A quel punto la richiesta viene inviata direttamente al fornitore di IA. «Il server che gestisce il denaro non vede mai i contenuti, e il fornitore che vede i contenuti non viene mai a conoscenza dell’identità di fatturazione associata a una chiave», ha spiegato la Fondazione. Quando quella chiave temporanea scade, il fornitore registra l’importo effettivamente consumato in una ricevuta d’uso firmata. zkAPI deduce tale importo dal credito privato dell’utente anziché prelevare automaticamente l’intero limite di spesa. Ciò significa che un’unica autorizzazione può coprire un’intera sessione, invece di richiedere una transazione Ethereum per ogni domanda. Il sistema di pagamento sa che qualcuno ha pagato. L’IA sa che qualcuno ha posto una domanda. Nessuno dei due dovrebbe sapere abbastanza da collegare le due informazioni.
Ethereum stesso ha una visione ancora più limitata. La blockchain pubblica può vedere depositi, chiusure e prelievi, ma non ciò che è stato acquistato con il saldo. Il denaro può anche essere recuperato se i server zkAPI dovessero scomparire. «È possibile chiudere il proprio saldo ed effettuare un prelievo on-chain, anche se tutti i server zkAPI dovessero scomparire», spiega il post sul blog dell’EF.
Il trucco della privacy ha una via di fuga
Non si tratta, tuttavia, di un mantello dell’invisibilità. La tecnologia zkAPI separa l’identità di fatturazione dall’utilizzo dell’API. Non nasconde magicamente ciò che qualcuno digita in un modello di IA. Il provider riceve comunque i prompt e le risposte perché deve eseguire il modello. Anche le informazioni di rete possono tradire la persona dall’altra parte. Un indirizzo IP stabile, schemi temporali o comportamenti ripetitivi possono aiutare a ricollegare sessioni apparentemente separate. La Fondazione è molto schietta riguardo a un altro problema, affermando:
“I contenuti condivisi dei prompt possono fungere da impronte digitali per chiunque sia in grado di leggerli.”
Se si continua a menzionare lo stesso datore di lavoro, i membri della famiglia, le abitudini di scrittura, i documenti di progetto o la cronologia delle conversazioni passate, il contenuto stesso può iniziare a ricomporre il quadro del tutto. Agli utenti che cercano un maggiore anonimato di rete viene consigliato di utilizzare Tor e circuiti nuovi per sessioni separate. Il repository del protocollo definisce inoltre zkAPI come sperimentale.
Tuttavia, l’IA è solo il primo passo. Lo stesso sistema potrebbe gestire query RPC sulla blockchain, elaborazioni di immagini e video, larghezza di banda VPN e servizi machine-to-machine in cui agenti software pagano per il lavoro senza mantenere account clienti convenzionali. Ciò rende la proposta di zkAPI sia più circoscritta che più interessante rispetto all’IA anonima. Non promette che nessuno sappia nulla. Cerca di garantire che nessuno sappia tutto.


Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.