Lima bulan setelah para penyerang memanipulasi jembatan yang didukung Layerzero hingga melepaskan 116.500 rsETH senilai sekitar $292 juta tanpa pembakaran token yang sesuai, perselisihan mengenai siapa yang bertanggung jawab kini berlanjut ke pengadilan. Evercrest Technologies, perusahaan di balik KelpDAO, mengajukan gugatan perdata di British Columbia terhadap Layerzero Labs dan CEO Bryan Pellegrino. Dana tersebut dipindahkan dalam satu blok. Menentukan siapa yang harus menanggung kerugian ini mungkin akan memakan waktu jauh lebih lama.
KelpDAO Menggugat Layerzero ke Pengadilan Terkait Kerugian $292 Juta Akibat Gagal Fungsinya Jembatan (Bridge)
DITULIS OLEH

BAGIKAN
Poin-Poin Utama
- Kelp menyatakan bahwa jembatan LayerZero melepaskan 116.500 rsETH senilai sekitar $292 juta pada tanggal 18 April.
- Aave menghadapi perkiraan utang macet sebesar $123,7 juta–$230,1 juta setelah eksploitasi rsETH Kelp.
- Kelp menggugat LayerZero pada 24 September; Pellegrino menyebut gugatan perdata tersebut “tidak berdasar.”
Lima bulan lalu, sebuah jembatan yang mengangkut rsETH milik KelpDAO menerima pesan yang seolah-olah menyatakan bahwa 116.500 token telah dibakar di blockchain lain. Padahal, hal itu tidak benar. Jembatan tersebut tetap mempercayai pesan tersebut dan melepaskan rsETH senilai sekitar $292 juta di Ethereum dalam satu blok. Penyerang segera memanfaatkan sebagian besar dana tersebut untuk meminjam aset riil dari Aave.
Kini, perusahaan-perusahaan di balik sistem tersebut akan berhadapan di pengadilan. Pada 24 September, Evercrest Technologies Inc., perusahaan di balik Kelp, mengajukan gugatan perdata di British Columbia terhadap Layerzero Labs dan CEO-nya, Bryan Pellegrino, mengubah saling menyalahkan yang telah berlangsung berbulan-bulan menjadi pertarungan hukum seputar satu pertanyaan yang tampak sederhana namun menipu: Siapa yang bertanggung jawab atas celah keamanan tersebut?
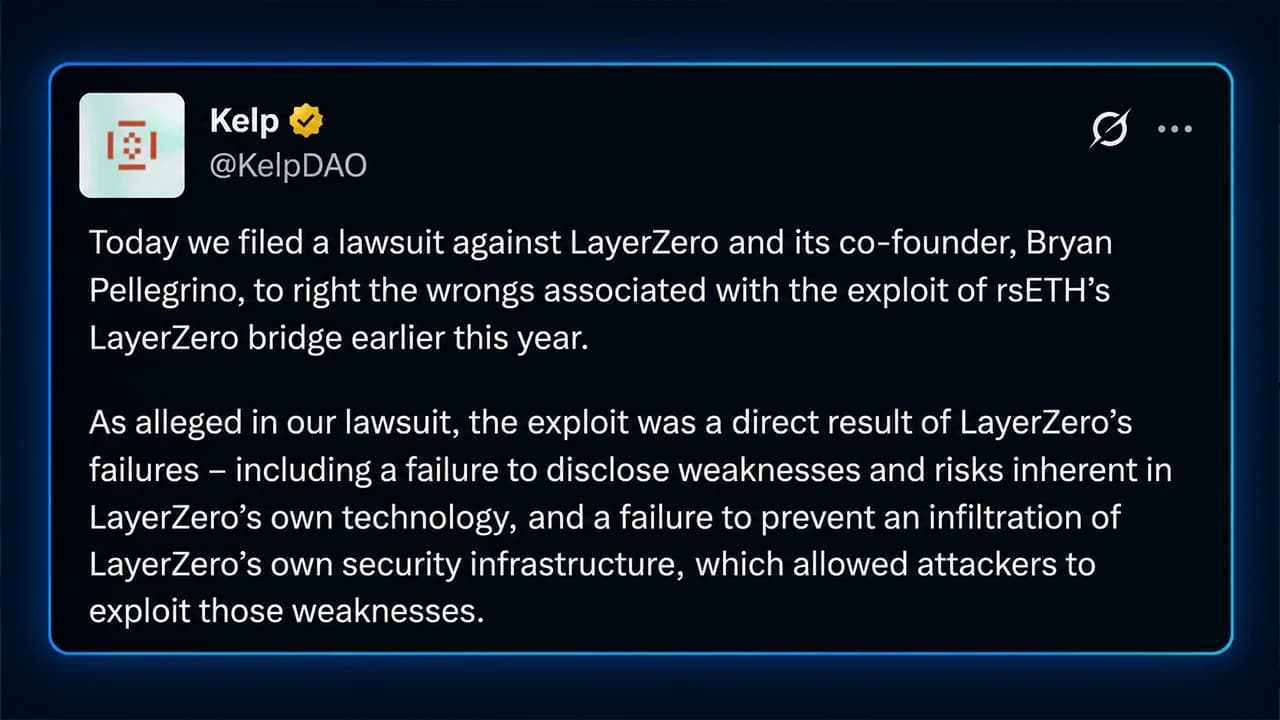
"Hari ini kami mengajukan gugatan terhadap LayerZero dan salah satu pendirinya, Bryan Pellegrino, untuk memperbaiki kesalahan yang terkait dengan eksploitasi jembatan LayerZero rsETH awal tahun ini," tulis akun X KelpDAO. "Sebagaimana dituduhkan dalam gugatan kami, eksploitasi tersebut merupakan akibat langsung dari kegagalan LayerZero — termasuk kegagalan dalam mengungkapkan kelemahan dan risiko yang melekat pada teknologi LayerZero sendiri, serta kegagalan dalam mencegah infiltrasi ke dalam infrastruktur keamanan LayerZero sendiri, yang memungkinkan penyerang untuk mengeksploitasi kelemahan-kelemahan tersebut."
Satu Pesan Membuka Kunci $292 Juta
Masalah tersebut bermula pada pukul 17:35 UTC tanggal 18 April. rsETH milik Kelp menggunakan teknologi LayerZero untuk berpindah antar-blockchain. Rute Unichain ke Ethereum-nya bergantung pada apa yang dikenal sebagai jaringan verifikator terdesentralisasi 1-of-1, atau DVN. Dalam bahasa yang lebih sederhana, hanya ada satu verifikator yang berada di antara pesan masuk dan pelepasan token.
Verifikator tersebut seharusnya memastikan bahwa rsETH telah benar-benar dibakar atau dikunci di rantai asal sebelum jumlah yang setara dilepaskan di Ethereum. Para penyerang menemukan cara untuk mengelabui pemeriksaan tersebut.
Sebuah paket palsu diverifikasi, dikonfirmasi, dan dikirimkan di Ethereum. Adaptor jembatan tersebut melepaskan 116.500 rsETH meskipun tidak ada pembakaran yang sesuai yang terjadi. Saldo rsETH-nya turun dari 116.723 rsETH menjadi hanya 223 rsETH dalam satu blok. Sekitar 18% dari pasokan rsETH yang beredar telah hilang begitu saja. Jumlah ini bukanlah uang receh. Eksploitasi jembatan kemudian menjadi tema utama pada bulan Mei.
Kontrak-kontrak Itu Melakukan Apa yang Diperintahkan
Hal yang aneh adalah bahwa kontrak token Kelp tampaknya tidak mengalami malfungsi. Chainalysis menemukan bahwa insiden tersebut terjadi di luar rantai (off-chain). Layerzero kemudian menyatakan bahwa seorang penyerang melakukan rekayasa sosial terhadap salah satu pengembangnya pada 6 Maret, mencuri kredensial sesi, dan masuk ke cloud RPC perusahaan. Infrastruktur RPC pada dasarnya adalah saluran yang digunakan perangkat lunak untuk menanyakan kepada blockchain apa yang telah terjadi.
Para penyerang diduga meracuni node internal yang digunakan oleh verifier Layerzero. Kemudian, pada 18 April, penyedia RPC eksternal diserang oleh serangan distributed denial-of-service (DDoS), sehingga memaksa verifier mengarah ke node-node yang telah disusupi. Node-node tersebut memberikan informasi palsu yang menunjukkan bahwa proses pembakaran (burn) yang sah telah terjadi. Karena hanya ada satu verifier yang memeriksa pesan tersebut, tidak ada verifikasi kedua.
Paket palsu tersebut disetujui. Laporan insiden Layerzero selanjutnya, mengutip hasil kerja Mandiant dan Crowdstrike, mengaitkan intrusi tersebut dengan Trader-Traitor, yang juga dikenal sebagai UNC4899, sebuah kelompok yang terkait dengan Korea Utara dan terafiliasi dengan Lazarus Group yang lebih luas. Atribusi tersebut tetap merupakan penilaian intelijen, bukan temuan dalam kasus perdata di British Columbia.
Kemudian Aave Menanggung Dampaknya
Penyerang membagi rsETH yang baru dirilis ke tujuh alamat dan menyetorkan sekitar 89.567 rsETH ke Aave V3 di Ethereum dan Arbitrum. Jaminan palsu tersebut tiba-tiba menjadi agunan untuk pinjaman yang sebenarnya. Penyerang meminjam sekitar 82.650 wrapped ether (WETH) dan 821 wrapped staked ether (wstETH). Protocol Guardian Aave mulai membekukan cadangan rsETH dan wrsETH sekitar pukul 19.00 UTC.
Kelp menangguhkan kontrak sekitar 46 menit setelah penarikan pertama dan menghentikan paket palsu kedua yang melibatkan sekitar 40.000 rsETH, dengan nilai diperkirakan antara $95 juta hingga $100 juta. Yang pertama saja sudah cukup. Perkiraan kerugian Aave berkisar antara $123,7 juta hingga $230,1 juta, tergantung pada bagaimana kerugian tersebut pada akhirnya dibebankan.
Pada saat itu, data Defillama menunjukkan bahwa total nilai terkunci (TVL) keuangan terdesentralisasi (DeFi) turun lebih dari $14 miliar pada hari-hari setelah eksploitasi tersebut, sementara Binance Research kemudian mengaitkan gelombang eksploitasi yang lebih luas pada bulan April, termasuk Kelp, dengan arus keluar DeFi sekitar $13 miliar. Pada saat itu, situasi semakin memanas.
Pertanyaan Senilai $292 Juta: Siapa yang Salah?
Layerzero dan Kelp sepakat mengenai banyak mekanisme yang mendasari. Mereka sangat tidak sepakat mengenai siapa yang harus bertanggung jawab atas hal tersebut. Layerzero telah mengakui bahwa lingkungan RPC-nya telah disusupi, tetapi mereka juga menunjuk konfigurasi verifikator 1-dari-1 milik Kelp sebagai titik kegagalan tunggal. Perusahaan tersebut menyatakan bahwa mereka telah merekomendasikan konfigurasi yang menggunakan beberapa verifier.
Kelp menyampaikan cerita yang berbeda. Mereka menyatakan bahwa pengaturan 1-dari-1 merupakan pengaturan default yang tercatat dari Layerzero, bahwa Layerzero telah meninjau dan menyetujui implementasi Kelp secara tertulis, serta bahwa Kelp diberitahu bahwa pengaturan default tersebut aman. Kelp juga mengutip data dari Dune yang menunjukkan bahwa sekitar 47% aplikasi Layerzero, yang mewakili lebih dari 1.200 kontrak, menggunakan konfigurasi tersebut.
Perbedaan pendapat ini menjadi inti dari gugatan perdata baru tersebut. Kelp menuduh Layerzero gagal mengungkapkan risiko teknis, gagal mencegah penyerang mengkompromikan infrastruktur yang digunakan oleh verifikatornya, dan telah menyetujui konfigurasi Kelp sebelum eksploitasi terjadi. Pellegrino menyebut gugatan tersebut “tidak berdasar” dan mengatakan ia akan membela diri serta Layerzero di Vancouver. Belum ada pengadilan yang memutuskan siapa yang benar.
"Evercrest (KelpDAO) hari ini mengajukan pemberitahuan gugatan perdata di BC terhadap saya dan LZ. Gugatan tersebut tetap tidak berdasar, saya akan menemui mereka di Vancouver dan membela diri sesuai dengan itu," tulis Pellegrino.
Layerzero Kemudian Mengubah Aturannya
Apa yang terjadi setelah serangan tersebut menambah kerumitan baru. Layerzero beralih dari mendukung konfigurasi DVN 1-of-1 untuk transfer bernilai tinggi ke pengaturan default multi-verifier. Pada 8-9 Mei, perusahaan tersebut meminta maaf atas komunikasinya dan mengatakan bahwa mereka “telah melakukan kesalahan dengan mengizinkan DVN kami bertindak sebagai DVN 1/1 untuk transaksi bernilai tinggi.”
Hal itu bukanlah pengakuan bahwa Layerzero secara hukum bertanggung jawab atas kerugian Kelp. Namun, hal itu mengungkap fakta yang canggung: Konfigurasi yang menjadi inti perselisihan ini adalah konfigurasi yang kemudian diakui oleh Layerzero sendiri seharusnya tidak diizinkan untuk transfer bernilai tinggi. Kelp mengambil langkah lebih jauh dan beralih ke platform lain.
Pada awal Mei, Kelp mengumumkan rencana untuk memindahkan rsETH dari sistem OFT Layerzero ke infrastruktur CCIP dan CCT milik Chainlink. Solv Protocol dan proyek-proyek lain juga memindahkan aset dalam jumlah besar dari Layerzero setelah insiden tersebut. Sementara itu, upaya pemulihan meluas jauh melampaui Kelp.
Dewan Keamanan Arbitrum membekukan sekitar 30.765,67 ETH, yang saat itu bernilai sekitar $71 juta, yang terkait dengan pelaku eksploitasi. Para pelaku industri, termasuk Aave, Lido, Ether.fi, Ethena, Mantle, Consensys, dan Joe Lubin, mengorganisir dukungan pemulihan melalui DeFi United. Pada akhir Mei, Kelp menyatakan bahwa tahap pemulihan terakhirnya telah selesai, dan proses pencetakan, penebusan, serta bridging telah kembali normal.
Kini Jejak Dokumen Ini Akan Disidangkan
Kasus di Vancouver mengubah lokasi persidangan, namun belum mengubah fakta-faktanya. Gugatan tersebut terdaftar di Pengadilan Hukum Vancouver dengan nomor berkas 267169, namun pemberitahuan lengkap gugatan perdata belum dipublikasikan. Artinya, dasar gugatan yang tepat dan jumlah ganti rugi yang diminta Kelp belum diverifikasi secara independen.
Apa yang dapat dilakukan gugatan ini adalah meneliti jejak dokumen secara mendetail. Kelp menyatakan bahwa Layerzero menyetujui konfigurasinya secara tertulis. Layerzero menyatakan bahwa Kelp memilih pengaturan dengan satu verifikator meskipun ada rekomendasi yang menganjurkan pemeriksaan ganda. Pengadilan dapat memaksa penyerahan dokumen, memeriksa komunikasi tersebut, dan menentukan kewajiban hukum apa yang sebenarnya diemban oleh masing-masing pihak.
Pertanyaan tersebut melampaui satu kasus eksploitasi jembatan senilai $292 juta. DeFi semakin bergantung pada lapisan infrastruktur eksternal yang memberi tahu kontrak pintar apa yang terjadi di tempat lain. Kontrak tersebut mungkin sempurna, namun tetap bertindak berdasarkan informasi palsu jika sistem yang memasok informasi kepadanya terkompromi.
Pada 18 April, seorang verifikator mempercayai informasi palsu tersebut, dan 116.500 rsETH muncul di blockchain Ethereum tanpa pernah dibakar di tempat lain. Teknologi tersebut hanya membutuhkan satu blok untuk mengambil keputusannya. Kini, seorang hakim yang akan meninjau kasus ini.

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.