Según ha descubierto Elliptic, los fondos sustraídos de Binance pasaron por aproximadamente 12 000 monederos en menos de cuatro días. La operación abarcó 11 cadenas de bloques, aunque la empresa estimó que probablemente solo se había retirado una cantidad insignificante.
Fondos del ataque a Binance, repartidos en 12 000 monederos en 4 días
ESCRITO POR
COMPARTIR
Puntos clave
- La operación utilizó aproximadamente un monedero nuevo cada 25 segundos.
- Elliptic detectó automatización convencional, en lugar de indicios de agentes de IA.
- A fecha de 2 de noviembre, quedaban unos 3.24 mil millones de dólares en direcciones vinculadas al robo.
Miles de carteras amplían el rastro del blanqueo
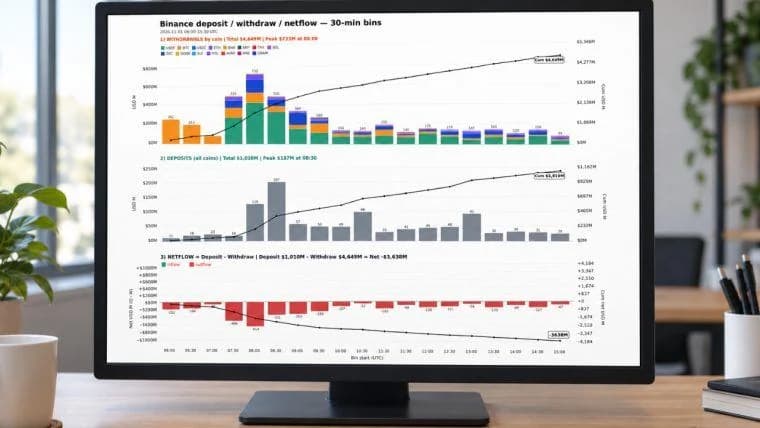
Los activos criptográficos robados de Binance pasaron por aproximadamente 12 000 monederos repartidos en 11 cadenas de bloques en menos de cuatro días, según informó el 2 de noviembre la empresa de análisis de cadenas de bloques Elliptic. Su análisis de la operación de blanqueo, que abarcó 12 000 monederos, rastreó más de 40 000 transacciones tras el robo de 6.43 mil millones de dólares ocurrido el 29 de octubre. Elliptic afirmó:
«El blanqueo es muy complejo y está claramente automatizado».
Chainalysis había identificado patrones sospechosos de blanqueo automatizado el 30 de octubre, al observar transferencias repetidas entre direcciones y devoluciones a carteras utilizadas anteriormente. Muchas direcciones receptoras recibían exactamente 1 TRX, la criptomoneda nativa de Tron, en concepto de comisiones de transacción antes de aceptar y reenviar saldos más elevados. Esa secuencia recurrente sugería que un software estaba redistribuyendo el botín.
El propio robo implicó puntos de entrada adicionales y eludir los controles de aprobación, según explicó el codirector ejecutivo de Binance, Richard Teng, en un vídeo compartido el 30 de octubre. Describió una investigación que iba más allá del ordenador portátil que inicialmente se sospechaba que había sido comprometido. Un mecanismo de autodestrucción también destruyó las herramientas de ataque y los rastros, lo que complicó la investigación de la plataforma de intercambio.
Las transferencias automatizadas conducen a «vaults» y a la mezcla de bitcoins
Elliptic identificó intervalos de tiempo fijos, importes predeterminados y reintentos automáticos. Esos patrones apuntaban a scripts de software convencionales. La empresa no encontró pruebas de que un software de inteligencia artificial estuviera tomando decisiones sobre las transferencias.
El atacante también utilizó «vaults» de préstamo —contratos de protocolo que aceptan depósitos y procesan retiradas— para depositar desde una dirección y retirar a otras sin que se produjera una transferencia directa entre ellas. La mezcla de bitcoins comenzó el 1 de noviembre, con aproximadamente 28 BTC, por valor de 2,2 millones de dólares, que pasaron por 18 «coinjoins» a principios del 2 de noviembre. Los «coinjoins» combinan las entradas y salidas de bitcoins de múltiples usuarios en transacciones compartidas, lo que dificulta el rastreo de los movimientos individuales.
Los intentos de mover activos coincidieron con la pausa de emergencia en los intercambios de Thorchain. El protocolo, que permite el intercambio de criptomonedas entre cadenas de bloques, activó medidas de seguridad tras una discrepancia contable relacionada con 10 ETH el 31 de octubre. Chainalysis afirmó que el fallo retrasó inadvertidamente el blanqueo relacionado con el robo de Binance.
Las plataformas de intercambio se enfrentan a la presión de bloquear los intentos de retirada de fondos
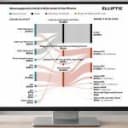
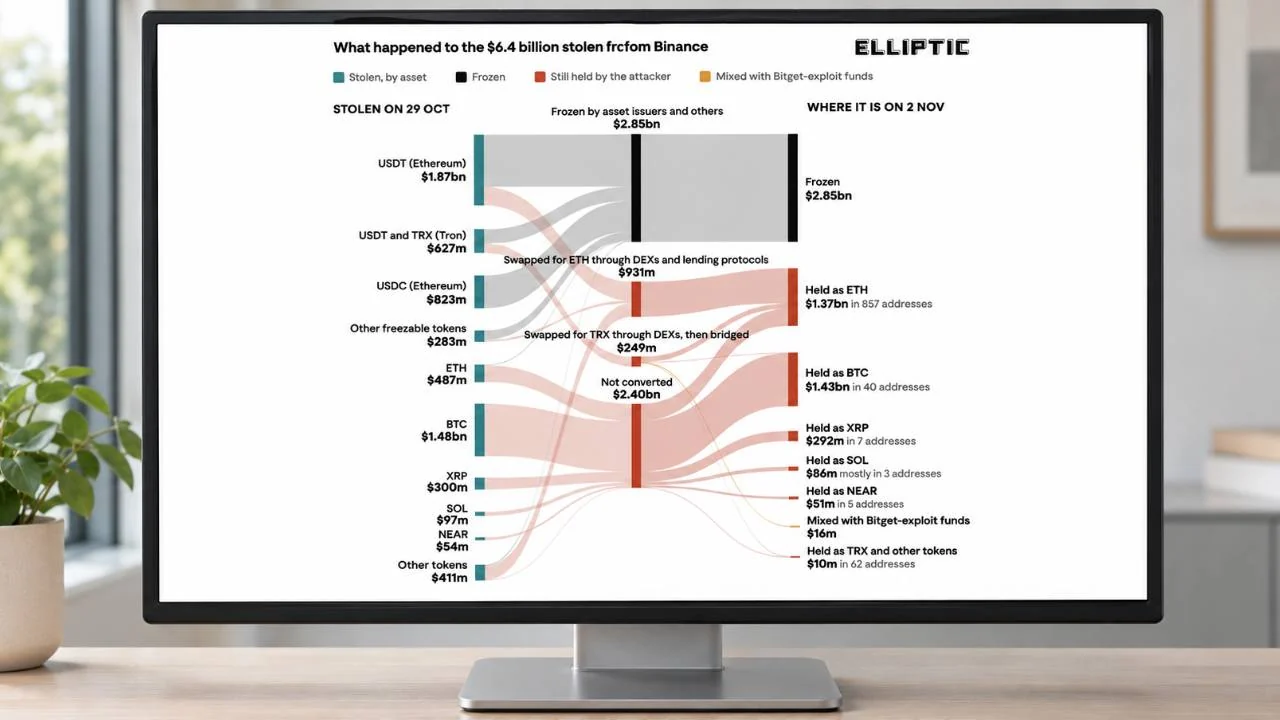
La Oficina Federal de Investigación (FBI) atribuyó el robo a Binance a Corea del Norte el 31 de octubre, identificando la actividad como «Tradertraitor», un grupo de hackers patrocinado por el Estado norcoreano. En colaboración con el Servicio Secreto de EE. UU. y la División de Investigaciones Criminales del IRS, observó conversiones principalmente a ether. Las autoridades instaron a las plataformas de intercambio, a los operadores de infraestructura y a los servicios de finanzas descentralizadas a bloquear las transacciones relacionadas con las direcciones incluidas en la lista. La intervención depende en parte de los activos implicados. La congelación de stablecoins y los controles de listas negras permiten a los emisores impedir que las direcciones designadas transfieran tokens, incluso cuando los titulares controlan las claves de sus monederos. Las plataformas de intercambio pueden restringir por separado los depósitos o congelar cuentas, lo que ofrece otro punto de intervención para las criptomonedas que no cuentan con congelaciones controladas por el emisor. El gráfico de Elliptic traza la trayectoria de los activos robados desde su forma original el 29 de octubre, pasando por intercambios, congelaciones y saldos restantes a fecha de 2 de noviembre. Muestra que se han congelado 2.85 mil millones de dólares, mientras que el atacante conservó aproximadamente 1.43 mil millones de dólares en bitcoin repartidos en 40 direcciones y 1.37 mil millones de dólares en ether repartidos en 857 direcciones. Otros 16 millones de dólares fluyeron hacia direcciones que contenían los ingresos del ataque a Bitget, lo que indica que se combinaron algunos fondos de los dos robos.

El hecho de cambiar una criptomoneda por otra no constituye en sí mismo una retirada de fondos. Elliptic estimó que, en el momento de la observación, quedaban aproximadamente 3.24 mil millones de dólares en direcciones vinculadas al robo, principalmente en ether y bitcoin. Se preveían intentos de retirada de fondos a través de corredores extrabursátiles a lo largo de varios meses.
El presidente Donald Trump afirmó que las autoridades estadounidenses estaban investigando el ataque informático sufrido por Binance, por valor de 6.3 mil millones de dólares, y reconoció las garantías de recuperación ofrecidas por la plataforma. El FBI
Leer ahora: Trump sobre hackeo a Binance de $6.300 millones; FBI: Corea del Norte

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORKevin Helms
Kevin Helms es un periodista de criptomonedas especializado en Bitcoin, la regulación de la cadena de bloques y los mercados globales de activos digitales.