Grayscale afirmó que el ataque informático sufrido por Binance, por valor de 6.000 millones de dólares, podría dar lugar a una mayor seguridad en las plataformas de intercambio, a pesar del posible revés que supone para la confianza del mercado. La gestora de activos también destacó la custodia institucional a través de productos de inversión en criptomonedas de EE. UU. como una lección fundamental para los inversores.
Grayscale ve un lado positivo en hack de Binance por $6.000 millones
ESCRITO POR
COMPARTIR
Puntos clave
- El ataque a Binance elevó las pérdidas por seguridad en el sector de las criptomonedas en 2026 por encima de los 8.000 millones de dólares.
- Binance informó de que había repuesto el 95 % de los activos afectados en su actualización del 1 de noviembre.
- Grayscale señaló que las pérdidas se redujeron en relación con el valor del mercado de criptomonedas.
Grayscale prevé mejoras en la seguridad tras el ataque a Binance
Grayscale, una gestora de activos digitales, afirmó el 3 de noviembre que el ataque a Binance podría, en última instancia, mejorar las prácticas de seguridad en todas las plataformas de intercambio de criptomonedas. Zach Pandl, director de investigación de la empresa, analizó las implicaciones para los inversores estadounidenses en su evaluación del ataque a Binance. El ataque del 29 de octubre supuso una pérdida de aproximadamente 6.3 mil millones de dólares para la plataforma. Pandl declaró:
«Aunque puede suponer un revés temporal para la confianza del mercado, creemos que, en última instancia, dará lugar a prácticas de seguridad más sólidas para todas las plataformas de intercambio».
A pesar de que las pérdidas por motivos de seguridad en 2026 alcanzaron un récord de más de 8 000 millones de dólares, la empresa señaló que, con el paso del tiempo, dichas pérdidas se han reducido significativamente en relación con la capitalización de mercado de las criptomonedas. Excluyendo a Binance, situó las pérdidas de este año en un nivel comparable al del año anterior.
La custodia institucional cobra protagonismo tras la filtración
El debate sobre la custodia se centró en las medidas de protección disponibles cuando los inversores confían sus criptoactivos a terceros. Pandl añadió:
«Creemos que esto pone de relieve la importancia de la custodia institucional para los criptoactivos. De hecho, un número cada vez mayor de inversores con sede en EE. UU. ha estado utilizando productos cotizados en bolsa (ETP) de criptoactivos —que ofrecen la comodidad de la custodia institucional— para obtener exposición a los activos digitales».
También destacó la segregación de activos y los estrictos procesos internos como características típicas de estos vehículos.
En su resumen, Grayscale afirmó: «Por muy lamentable que sea, el ataque a Binance dará lugar, en nuestra opinión, a prácticas de seguridad más sólidas para las plataformas de intercambio en el futuro. También subraya la importancia de la custodia institucional, como la que ofrecen los ETP de cripto con sede en EE. UU. Estos vehículos mantienen sus activos en bancos autorizados por el Estado y en custodios cualificados, y suelen ofrecer almacenamiento fuera de línea, carteras con múltiples firmas, certificaciones SOC y pólizas de seguro». Las certificaciones SOC son auditorías independientes realizadas por contables públicos certificados sobre los controles de una organización.
La reposición de Binance y la recuperación de activos siguen vías distintas
Binance afirmó en su actualización del 1 de noviembre que había cubierto aproximadamente el 95 % de la cantidad afectada y que absorbería el impacto financiero. Los tokens menos líquidos representaban la parte restante, por lo que se tardó más en conseguirlos a la escala necesaria. El 3 de noviembre, la plataforma confirmó que se habían reactivado las retiradas de activos adicionales en Ethereum y Solana, y que la recuperación continuaría por fases.
Los emisores de stablecoins, entre ellos Tether y Circle, habían congelado unos 2.900 millones de dólares, lo que supone aproximadamente el 45 % de los fondos robados, según informó Grayscale. Tether afirmó que había congelado más de 1.500 millones de dólares en USDT. Las congelaciones restringen el acceso a los tokens, mientras que devolverlos a las víctimas requiere pasos de recuperación adicionales.
El seguimiento realizado por la empresa de análisis de cadenas de bloques Elliptic de 12 000 carteras vinculadas al robo reveló más de 40 000 transacciones en 11 cadenas de bloques en menos de cuatro días. Estas carteras estaban relacionadas con el movimiento de los activos robados en el ataque. La empresa estimó que probablemente solo se había cobrado una cantidad insignificante. Los clientes tuvieron acceso a una prueba de reservas que abarcaba 10 tokens para la instantánea de Binance del 31 de octubre. La herramienta les permite verificar que los saldos incluidos en dicha instantánea estaban respaldados al menos en una proporción de 1:1, sin revelar los saldos de las cuentas individuales. Binance tenía previsto realizar una instantánea más amplia el 4 de noviembre, seguida de un plazo estimado de entre 40 y 50 horas para generar su prueba.
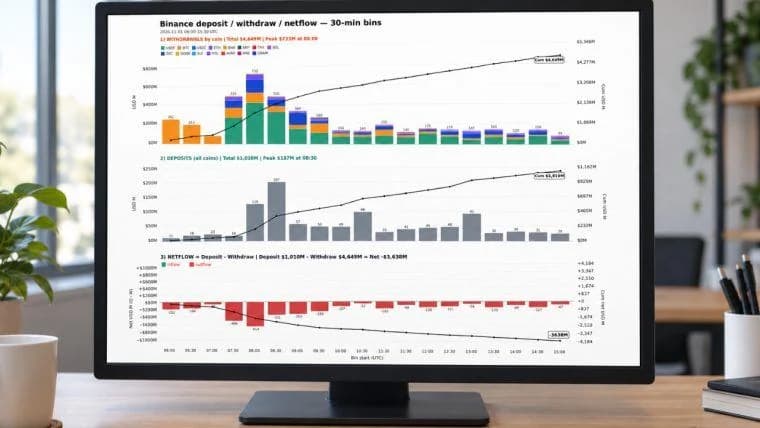
Binance se está preparando para restablecer los retiros por fases tras el ataque informático en el que perdió 6.3 mil millones de dólares, y la reapertura dependerá de las comprobaciones de seguridad. La plataforma se ha comprometido a
Leer ahora: Binance reanudará retiros y anuncia plan tras hackeo de $6,3 mil millones

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORKevin Helms
Kevin Helms es un periodista de criptomonedas especializado en Bitcoin, la regulación de la cadena de bloques y los mercados globales de activos digitales.