Las autoridades reguladoras financieras de Corea del Sur han pedido que se incremente el uso de carteras frías y se refuercen los controles internos de acceso, tan solo unos días después de que unos piratas informáticos sustrajeran 6.3 mil millones de dólares en activos digitales de Binance.
Regulador surcoreano exige más controles sobre carteras frías cripto
ESCRITO POR
COMPARTIR
Puntos clave
- Binance perdió 6.300 millones de dólares el 30 de octubre en un ataque a carteras «calientes» relacionado con el compromiso de ordenadores portátiles de trabajo.
- La FSC ordenó a la DAXA y a las principales plataformas de intercambio coreanas que aumentaran sus reservas y superaran la norma del 80 % de carteras frías.
- El regulador Yoo Young-jun coordinará con la FSS y las agencias internacionales la aplicación de las medidas en curso.
Corea del Sur ordena una revisión de seguridad tras el ataque a Binance
Los reguladores financieros surcoreanos han instado a las plataformas nacionales de criptoactivos a reforzar sus protocolos de seguridad y a aumentar la proporción de activos de los clientes almacenados en carteras frías. La directiva se produjo durante una reunión de inspección de emergencia convocada por la Comisión de Servicios Financieros (FSC) y a la que asistió el responsable de política financiera digital del país, Yoo Young-jun.
Según informes locales, asistieron a la reunión representantes del Servicio de Supervisión Financiera, del Instituto de Seguridad Financiera de Corea, de la Asociación de Intercambios de Activos Digitales y de las principales plataformas de intercambio de criptomonedas de Corea del Sur. La revisión regulatoria se produjo tras una brecha de seguridad ocurrida el 30 de octubre que afectó a las carteras «calientes» de Binance, en la que, según se informa, los piratas informáticos robaron aproximadamente 6.3 mil millones de dólares en activos digitales.
Las evaluaciones preliminares sugieren que la brecha de seguridad de Binance se originó a raíz de un acceso no autorizado a los sistemas internos a través del ordenador portátil de trabajo de un empleado, lo que permitió a los atacantes eludir los mecanismos de aprobación de retiradas y de firma de transacciones. El martes, la plataforma de intercambio afirmó que la brecha se vio agravada por falsas entrevistas de trabajo y herramientas de inteligencia artificial comprometidas, lo que permitió a los atacantes acceder de forma sigilosa a la infraestructura de Binance.
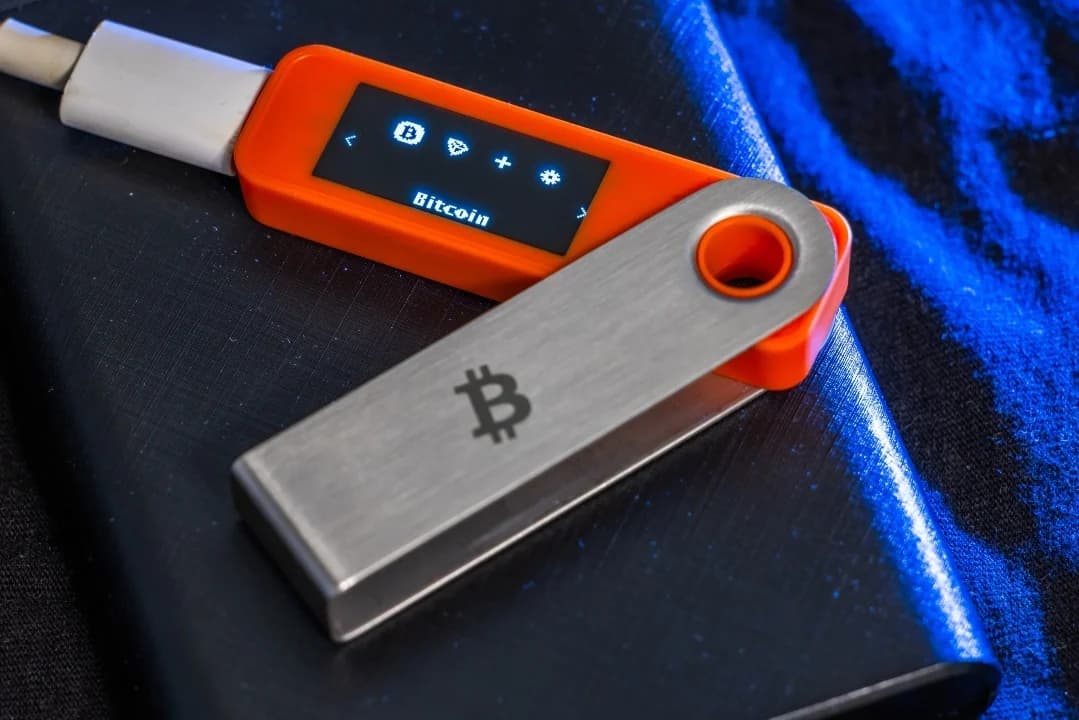
A diferencia de las carteras «calientes», que facilitan la negociación activa mediante una conectividad continua a Internet, las carteras «frías» aíslan los fondos de las redes externas, lo que reduce significativamente los riesgos de ciberseguridad. Durante la reunión de emergencia, los responsables revisaron los controles de acceso internos de TI, los permisos de administrador y los procedimientos de verificación de retiradas mediante multifirma en todas las plataformas de intercambio nacionales.
La FSC instó a las plataformas de intercambio a aplicar medidas preventivas inmediatas, entre ellas aumentar la proporción de activos digitales almacenados en carteras frías por encima de los requisitos mínimos reglamentarios. El regulador también pidió una supervisión continua y en tiempo real de los depósitos y retiradas sospechosos, la ampliación de la plantilla de respuesta a emergencias y el establecimiento de canales de notificación y coordinación rápidos.
La legislación vigente exige que el 80 % de los activos de los clientes se almacenen en «cold storage»
En virtud de la Ley de Protección de los Usuarios de Activos Virtuales de Corea del Sur, las plataformas de intercambio de criptomonedas deben almacenar al menos el 80 % de los activos digitales de los clientes en carteras frías y mantener los depósitos en efectivo de los clientes en bancos comerciales. Los operadores también deben contratar un seguro, participar en programas de ayuda mutua o mantener unas reservas mínimas de 2,2 millones de dólares para las plataformas denominadas en wones.
Las autoridades surcoreanas afirmaron que mantendrían una estrecha coordinación con las plataformas de intercambio nacionales y con sus homólogos reguladores internacionales para evitar nuevas infracciones y limitar el posible contagio del mercado.

Binance ha revelado nuevos detalles sobre el sofisticado ciberataque que provocó el robo de aproximadamente 6.34 mil millones de dólares en criptomonedas.
Leer ahora: Binance atribuye hack de 6.3 mil millones a entrevista falsa y IA comprometida

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORTerence ZimwaraAuthor/Writer
Terence Zimwara es un periodista y autor galardonado, especializado en la intersección entre la macroeconomía africana y las finanzas digitales.