Una vulnerabilidad de seguridad que llevaba cinco años presente en los monederos físicos Coldcard ha dado lugar a una demanda contra el fabricante Coinkite, después de que, supuestamente, unos atacantes se hicieran con más de 140 millones de dólares en bitcoins. La demanda colectiva presentada alega que los dispositivos generaban frases de recuperación predecibles, lo que dejaba a los clientes expuestos al robo.
Demanda a Coinkite por fallo en Coldcard que expone 140 M BTC
ESCRITO POR

COMPARTIR
Puntos clave
- Coinkite se enfrenta a una demanda colectiva en la que se alega una pérdida de más de 140 millones de dólares en bitcoins.
- Al parecer, el firmware de Coldcard generó frases de recuperación predecibles durante más de cinco años.
- Bitcoin.com News se puso en contacto con Coinkite en relación con la demanda, pero no había recibido respuesta alguna en el momento de la publicación.
Un fallo de seguridad de Coldcard desencadena una demanda de 140 millones de dólares
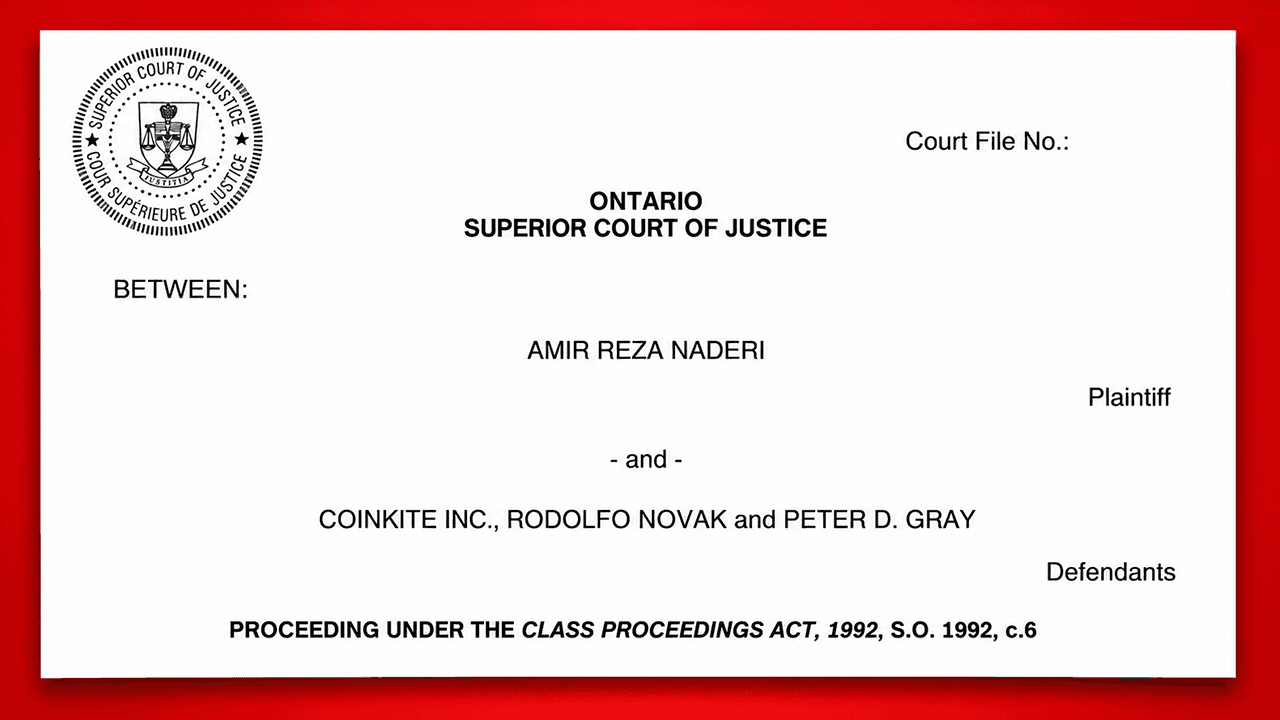
Una demanda colectiva presentada el 11 de septiembre de 2026 ante el Tribunal Superior de Justicia de Ontario nombra como demandados a la empresa Coinkite Inc., con sede en Toronto, y a sus cofundadores, Rodolfo Novak y Peter D. Gray. El demandante, Amir Reza Naderi, residente en Los Ángeles, alega que una actualización defectuosa del firmware lanzada en marzo de 2021 comprometió la seguridad de las carteras Coldcard durante más de cinco años.
La demanda afirma que los dispositivos contenían una vulnerabilidad que «socavaba todo el propósito y la función del dispositivo». Las carteras Coldcard están diseñadas para proteger bitcoins mediante la generación de frases secretas de recuperación, comúnmente llamadas «frases semilla». Esas palabras permiten a los propietarios recuperar sus fondos en caso de pérdida o daño de sus dispositivos.
Sin embargo, la demanda alega que el software generaba frases predecibles en lugar de frases verdaderamente aleatorias, lo que permitía a los atacantes recrear claves privadas sin necesidad de poseer físicamente los monederos.
Un error de firmware, miles de carteras vulnerables
El supuesto problema se originó en un «error de integración de compilación y enlace» que provocó que los dispositivos afectados utilizaran el generador de software Yasmarang de Micropython en lugar del generador de números aleatorios basado en hardware previsto. En lenguaje sencillo, al parecer los dispositivos creaban códigos de seguridad mucho más fáciles de adivinar de lo que se había prometido a los clientes.
Los atacantes comenzaron a aprovechar esta vulnerabilidad el 30 de julio de 2026, y, supuestamente, robaron aproximadamente 594 BTC, por valor de 38 millones de dólares, en tan solo 25 minutos. Los robos posteriores elevaron las pérdidas estimadas en la demanda a más de 140 millones de dólares. Naderi afirma que él mismo perdió 1,22940052 BTC, valorados en aproximadamente 79 764 dólares, a través de transferencias no autorizadas el 6 de agosto.
La demanda alega también que el ingeniero especializado en bitcoin James O’Beirne advirtió a Coinkite sobre la vulnerabilidad en mayo de 2025, más de un año antes de que comenzaran los robos.
Los demandantes reclaman una indemnización por daños y perjuicios mientras Coinkite se enfrenta a un escrutinio
El fabricante de carteras de criptomonedas Coinkite reveló públicamente la vulnerabilidad el 30 de julio y lanzó un firmware correctivo al día siguiente. Sin embargo, la mera instalación del software actualizado no bastaba para proteger las frases de recuperación generadas anteriormente. Los clientes también tenían que crear otras nuevas y transferir sus bitcoins. La demanda sostiene que Coinkite no notificó directamente a los clientes afectados a pesar de disponer de su información de contacto.
También cuestiona las limitaciones de responsabilidad contractual de la empresa, alegando que las leyes de protección del consumidor prevalecen sobre las disposiciones que restringen las demandas y las indemnizaciones. La demanda colectiva propuesta abarca a los compradores para uso personal de los dispositivos Coldcard Mk2, Mk3, Mk4, Mk5 y Q. Los demandantes solicitan una indemnización por daños y perjuicios, una indemnización punitiva y otras medidas de reparación.
El caso sigue siendo una demanda colectiva propuesta, y sus alegaciones no han sido probadas ante los tribunales. No se ha concedido indemnización alguna. Para los clientes afectados, la cuestión central es si una empresa que vende protección contra el robo de bitcoins puede ser considerada responsable económicamente cuando, supuestamente, su propio software de seguridad abre la puerta a dicho robo.
Bitcoin.com News se puso en contacto con Coinkite para recabar sus comentarios sobre la demanda y sus alegaciones. La empresa no había respondido en el momento de la publicación, pero cualquier declaración que se reciba posteriormente se añadirá a este informe.
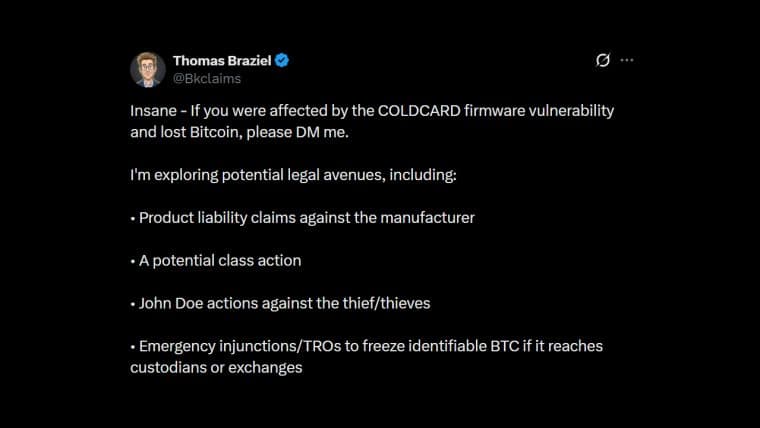
Coinkite podría enfrentarse a acciones legales después de que los usuarios perdieran más de 88 millones de dólares debido a una vulnerabilidad en su monedero físico Coldcard.
Leer ahora: Coinkite se enfrenta a una posible demanda colectiva debido a un fallo en su monedero de bitcoins que ha supuesto una pérdida de más de 1.300 BTC para los usuarios

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.