Zano ha revelado en un reciente análisis retrospectivo el fallo que obligó a realizar un retroceso extraordinario de 30 días en la cadena de bloques. Un atacante aprovechó una falta de verificación en las direcciones de pasarela para acuñar aproximadamente 18,4 millones de ZANO en una sola transacción; posteriormente, repitió la hazaña e hizo lo mismo con el fUSD. El primer ataque pasó desapercibido durante casi un mes, mientras que el propio mecanismo de privacidad de Zano hacía que las monedas falsas resultaran cada vez más difíciles de distinguir de las legítimas.
Zano afirma que más de 200 millones de dólares en tokens ilícitos provocaron un retroceso de 30 días en la cadena de bloques
ESCRITO POR

COMPARTIR
Puntos clave
- Zano reveló que una transacción maliciosa generó aproximadamente 18,4 millones de ZANO, a los que se sumaron más tokens creados posteriormente.
- Zano rastreó posibles actividades sospechosas en 117 941 salidas y 65 301 transacciones.
- El equipo de Zano explicó que los saldos afectados se restablecerán sin alterar el suministro de ZANO.
Un control que faltaba, 18,4 millones de ZANO
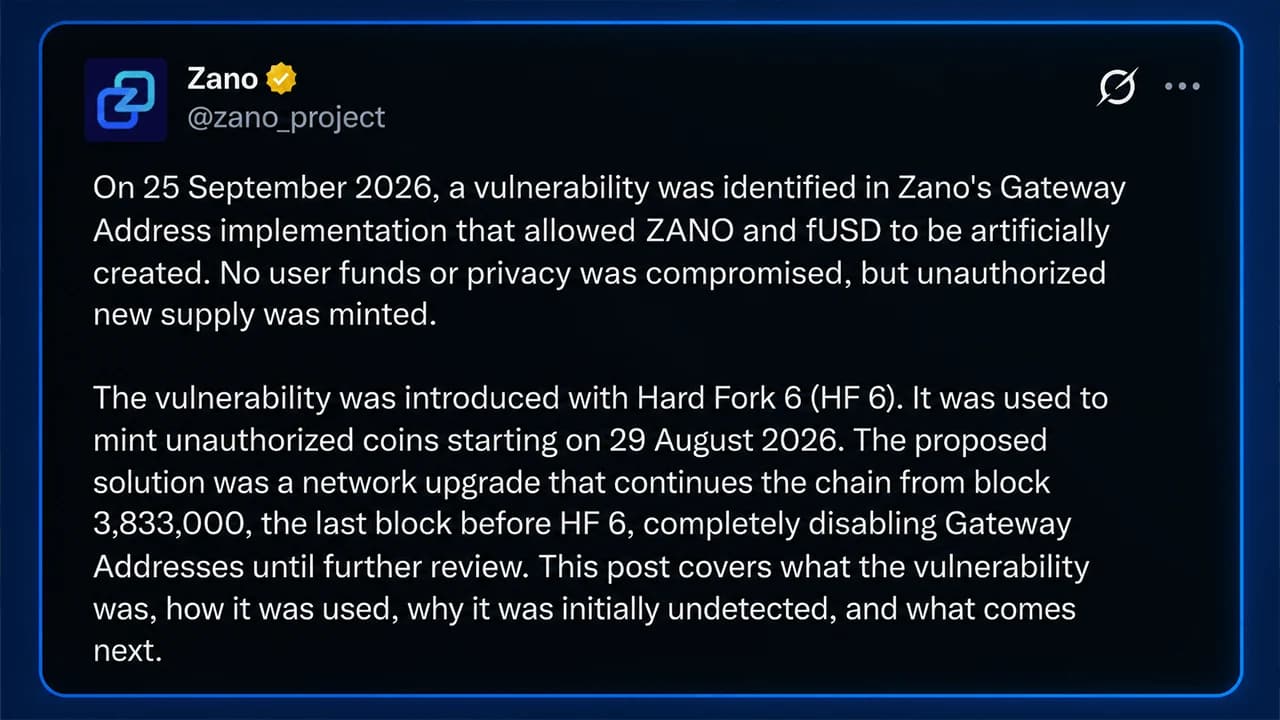
El retroceso de 30 días en la cadena de bloques de Zano ya parecía una medida drástica. Ahora, el equipo ha explicado qué se escondía detrás de ello, y los mecanismos son, sin duda, aún más extraños. Un fallo introducido con el Hard Fork 6 permitió a un atacante crear monedas que la red aceptó como auténticas, a partir del 29 de agosto.
Según el equipo de desarrollo, el primer ataque real acuñó 2^64 unidades base, aproximadamente 18,4 millones de ZANO, en una sola transacción. Nadie se percató de ello durante casi un mes. Para cuando las herramientas internas de Zano dieron la voz de alarma el 25 de septiembre, el suministro falsificado ya se había enredado dentro de un sistema de privacidad creado deliberadamente para dificultar el rastreo de las transacciones.
El problema comenzó con las «Gateway Addresses», un nuevo tipo de dirección introducido en el Hard Fork 6 para facilitar la integración de Zano con plataformas de intercambio centralizadas (CEX), puentes y otros servicios. Las salidas de las «Gateway Addresses» revelan una cantidad y un identificador de activo, a diferencia de las salidas confidenciales estándar de Zano, en las que ambos datos permanecen ocultos.
Sin embargo, a la implementación le faltaba una verificación fundamental. Zano reveló que un atacante podía crear un identificador de activo calculado específicamente que siguiera cumpliendo con las pruebas de transacción de la red, al tiempo que introducía una cantidad arbitraria en una salida oculta.
«En resumen, cada transacción de Zano debe demostrar que las monedas se crearon siguiendo las reglas de consenso», explicó el equipo. «Debido a la falta de una verificación, un atacante podría cumplir con esta prueba al tiempo que “ocultaba” monedas adicionales dentro de la transacción». Esas monedas no eran meras anotaciones contables decorativas. El equipo afirmó:
«Estas monedas funcionaban como auténticas ZANO y podían gastarse con normalidad».
La primera emisión permaneció en silencio durante casi un mes
El atacante registró una dirección de pasarela el 28 de agosto, pagando la comisión requerida de 100 ZANO, y, al parecer, comprobó si Zano aceptaría un activo inexistente creado artificialmente. Al día siguiente, se lanzó a la acción.
Una sola transacción acuñó aproximadamente 18,4 millones de ZANO, con un valor actual de unos 102 millones de dólares. Casi un mes después, el 24 de septiembre, el atacante realizó dos depósitos legítimos de tan solo 0,05 ZANO cada uno, aparentemente para probar la vía habitual de depósito. El 25 de septiembre se crearon otros 18,4 millones de ZANO, seguidos de la misma maniobra de 2^64 unidades base utilizando la moneda estable fUSD. En total, eso supone más de 200 millones de dólares en tokens criptográficos ilícitos. Aquí viene lo más sorprendente. Zano había llevado a cabo pruebas asistidas por inteligencia artificial (IA), auditorías del equipo y programas de recompensa por errores antes del Hard Fork 6. Ninguno de ellos detectó la vulnerabilidad. «El exploit inicial pasó desapercibido durante casi un mes porque la salida aumentada parecía una salida privada cualquiera», afirmó el equipo.
La privacidad cumplió su función, y eso se convirtió en el problema
Una vez que las monedas falsas entraron en el sistema de transacciones confidenciales de Zano, identificar exactamente adónde iban se convirtió en una tarea complicada. Las firmas en anillo mezclan los gastos con otras salidas, lo que provoca que la incertidumbre se extienda cada vez que se mueven las monedas.
Zano analizó todas las salidas potencialmente relacionadas con las tres transacciones de acuñación. En el bloque 3 878 388, el rastro abarcaba 117 941 salidas creadas a través de 65 301 transacciones. Posteriormente se habían creado aproximadamente 165 700 salidas a partir de la primera acuñación, lo que representaba alrededor del 71 % de la actividad de la red durante ese periodo. «Así es como funciona la privacidad tal y como se pretendía», afirmó Zano. «Nadie, ni siquiera el equipo de Zano, puede determinar con exactitud qué salidas se ven afectadas».
Esto dejó al proyecto en un aprieto. Las mismas propiedades de privacidad que los usuarios esperaban de Zano impedían a los desarrolladores separar con precisión las monedas legítimas de las no autorizadas. «La única forma de verificar la integridad del suministro es continuar la cadena desde un punto anterior al primer ataque», detalló el equipo.
Se elimina un mes y comienza la recuperación
Ese punto fue el bloque 3 833 000, antes del Hard Fork 6. El Hard Fork 7 reinició la cadena a partir de ahí y desactivó las direcciones de pasarela, lo que significa que las transacciones, las recompensas por staking y los bloques minados del periodo afectado ya no existen en el libro mayor actualizado.
Zano añadió que los saldos afectados se recuperarán en su totalidad sin alterar el suministro de ZANO ni su calendario de emisión. La financiación procederá del fondo de desarrollo, del dinero personal de los miembros del equipo y de colaboradores externos. Las plataformas de intercambio deben ahora revisar minuciosamente un mes de actividad, transacción por transacción, antes de reabrir el acceso.
«Por el momento no es necesario tomar ninguna medida», comunicó el equipo a los usuarios a través de sus canales en las redes sociales.

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.