Im Zuge der Kontroverse um die Ledger-Hardware-Wallet, bei der der Verdacht aufkam, dass ein Drittanbieter manipulierte Geräte vertrieben habe, kündigte der konkurrierende Hardware-Wallet-Hersteller Trezor an, bestimmte Wiederverkäuferlizenzen mit Wirkung zum 1. Januar 2027 zu widerrufen.
Trezor reduziert Händlernetz nach 93-Mio.-$-Sicherheitspanne bei Ledger
GESCHRIEBEN VON

TEILEN

Das Wichtigste auf einen Blick
- Trezor wird sein Netzwerk autorisierter Wiederverkäufer ab dem 1. Januar 2027 verkleinern und begründet dies damit, dass das Unternehmen weniger Partner und mehr Kontrolle darüber haben möchte, wie seine Hardware-Wallets zu den Kunden gelangen.
- Die Entscheidung folgt auf den Sicherheitsvorfall bei Ledger am 9. Oktober, bei dem Angreifer angeblich Geräte manipulierten, die über einen Drittanbieter verkauft wurden, was zu einem geschätzten Schaden von 93 Millionen US-Dollar führte.
- Trezor betont, dass es keine Hinweise darauf gibt, dass die eigenen Geräte kompromittiert wurden, und beschreibt die Umstrukturierung des Händlernetzwerks als Vorsichtsmaßnahme angesichts wachsender Bedenken hinsichtlich der Sicherheit der Lieferkette für Hardware-Wallets.
Trezor strafft sein Vertriebsnetz nach dem Sicherheitsvorfall bei Ledger
Danny Sanders, Chief Commercial Officer bei Trezor, gab die Entscheidung des Unternehmens bekannt, sein Programm für autorisierte Wiederverkäufer einzuschränken, und veröffentlichte auf X ein offizielles Schreiben, das an ausgewählte Partner verteilt wurde. Der Schritt zielt darauf ab, die Überwachung der Lieferkette zu stärken und sicherzustellen, dass der Weg jedes Geräts vom Hersteller zum Kunden gründlich überprüft werden kann.
„Der jüngste Angriff auf die Lieferkette einer anderen Hardware-Wallet-Marke hat bestätigt, was wir schon immer wussten. Eine Hardware-Wallet ist nur so sicher wie der Weg, den sie zurücklegt, um zu ihrem Besitzer zu gelangen, und jedes Gerät, das durch Hände geht, die wir nicht ordnungsgemäß überprüfen können, gefährdet die Ersparnisse von jemandem“, heißt es in Trezors Schreiben an die Wiederverkäufer.
In dem Schreiben heißt es weiter:
„Deshalb haben wir die schwierige Entscheidung getroffen, unser Wiederverkäufernetzwerk deutlich zu verkleinern – so weit, dass wir jeden verbleibenden Partner überprüfen und kontrollieren können.“
93-Millionen-Dollar-Vorfall bei Ledger wirft Schatten auf die Sicherheit von Hardware-Wallets
Die Entscheidung von Trezor folgt auf den Sicherheitsvorfall bei Ledger, der am 9. Oktober 2026 ans Licht kam. Berichten zufolge inszenierten Angreifer einen ausgeklügelten Angriff auf die physische Lieferkette, bei dem sie angeblich versteckte Hardware-Implantate in Geräte einlöteten, die über einen Drittanbieter vertrieben wurden; die geschätzten Verluste belaufen sich auf 93 Millionen Dollar.
In dem Schreiben von Trezor wird bestätigt, dass bestimmte Partnerschaften mit Wiederverkäufern am 1. Januar 2027 offiziell beendet werden, wobei gleichzeitig klargestellt wird, dass diese Entscheidung nicht auf eine Kompromittierung der Systeme oder Hardwaregeräte des Unternehmens hindeutet. „Lassen Sie mich ganz klar sagen: Es gibt keinen einzigen Beweis dafür, dass Trezor-Geräte kompromittiert wurden. Dies ist eine vorbeugende Maßnahme, die aus größter Vorsicht ergriffen wurde“, heißt es in dem Schreiben des Unternehmens.
Ein Jahr voller Rückschläge in Sachen Sicherheit
Für Hersteller von Hardware-Wallets war es ein schreckliches Jahr: Es gab fast ein Dutzend Vorfälle, darunter Datenlecks, Offenlegungen von Laser-Fault-Injection-Schwachstellen, einen Entropie-Fehler in der Firmware und nun den jüngsten Vorfall in der Lieferkette. Darüber hinaus kam es bei Trezor im August zu einem Datenleck, an dem ein externer Fulfillment-Anbieter beteiligt war, wodurch die persönlichen Daten von Zehntausenden von Kunden offengelegt wurden. Was die Sicherheit der Lieferkette angeht, räumt Trezor ein, dass die Wahrung der Integrität seines Vertriebsnetzes nach wie vor eine unerbittliche Herausforderung darstellt.
„Die Sicherheit der Lieferkette ist ein fortwährender Prozess. Deshalb legen wir die Messlatte für jeden Partner, der weiterhin mit Trezor zusammenarbeitet, höher – mit einem aktualisierten rechtlichen Rahmen und strengeren Kontrollen hinsichtlich der Beschaffung, Lagerung und Handhabung der Geräte. Wir stellen höhere Anforderungen an alle Beteiligten in der Lieferkette, uns selbst eingeschlossen“, heißt es in dem Schreiben des Unternehmens.
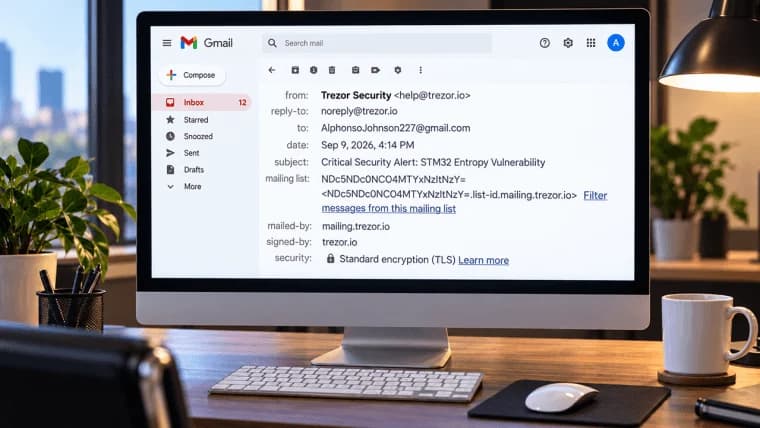
Trezor, Bitbox und Cointracking warnen ihre Nutzer, nachdem ein Sicherheitsvorfall bei einem gemeinsam genutzten E-Mail-Anbieter zu Krypto-Phishing-Angriffen geführt hat.
Jetzt lesen: Hacker kapern E-Mails von Trezor und Bitbox, um Krypto-Nutzer ins Visier zu nehmen

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.