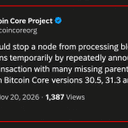
Bitcoin Core hat am Freitag, dem 20. November 2026, eine Sicherheitslücke mittlerer Schwere offengelegt, mit der böswillige Peers Knoten durch wiederholte Transaktionsankündigungen vorübergehend lahmlegen konnten. Entdeckt wurde sie durch KI-gestützte Sicherheitsforschung, was zeigt, wie die automatisierte Schwachstellensuche die Sicherheit von Kryptosoftware verändert.
KI entlarvt Bitcoin-Lücke: Fast jeder zweite Knoten noch ungepatcht
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
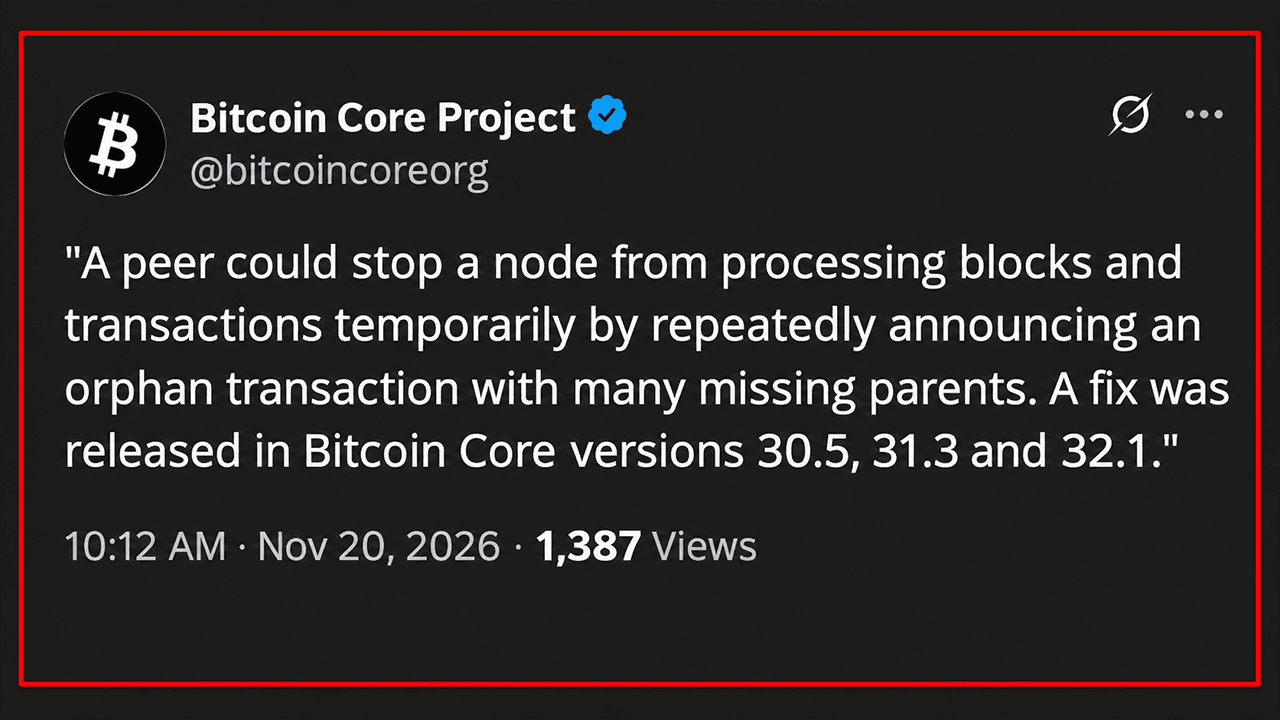
- Bitcoin Core legte am 20. November die Sicherheitslücke CVE-2026-117348 mittlerer Schwere offen, mit der böswillige Peers Knoten vorübergehend lahmlegen konnten.
- Entdeckt wurde sie durch einen automatisierten KI-Scan von Project Loupe, Korrekturen stecken in den Versionen 30.5, 31.3 und 32.1, der Zweig 29.x bekommt keinen Patch mehr.
- Am 22. November liefen noch rund 47 Prozent der erreichbaren Knoten mit reiner Bitcoin-Core-Kennung auf einer betroffenen Version.
Lücke legt Knoten für mehr als ein Dutzend Sekunden still
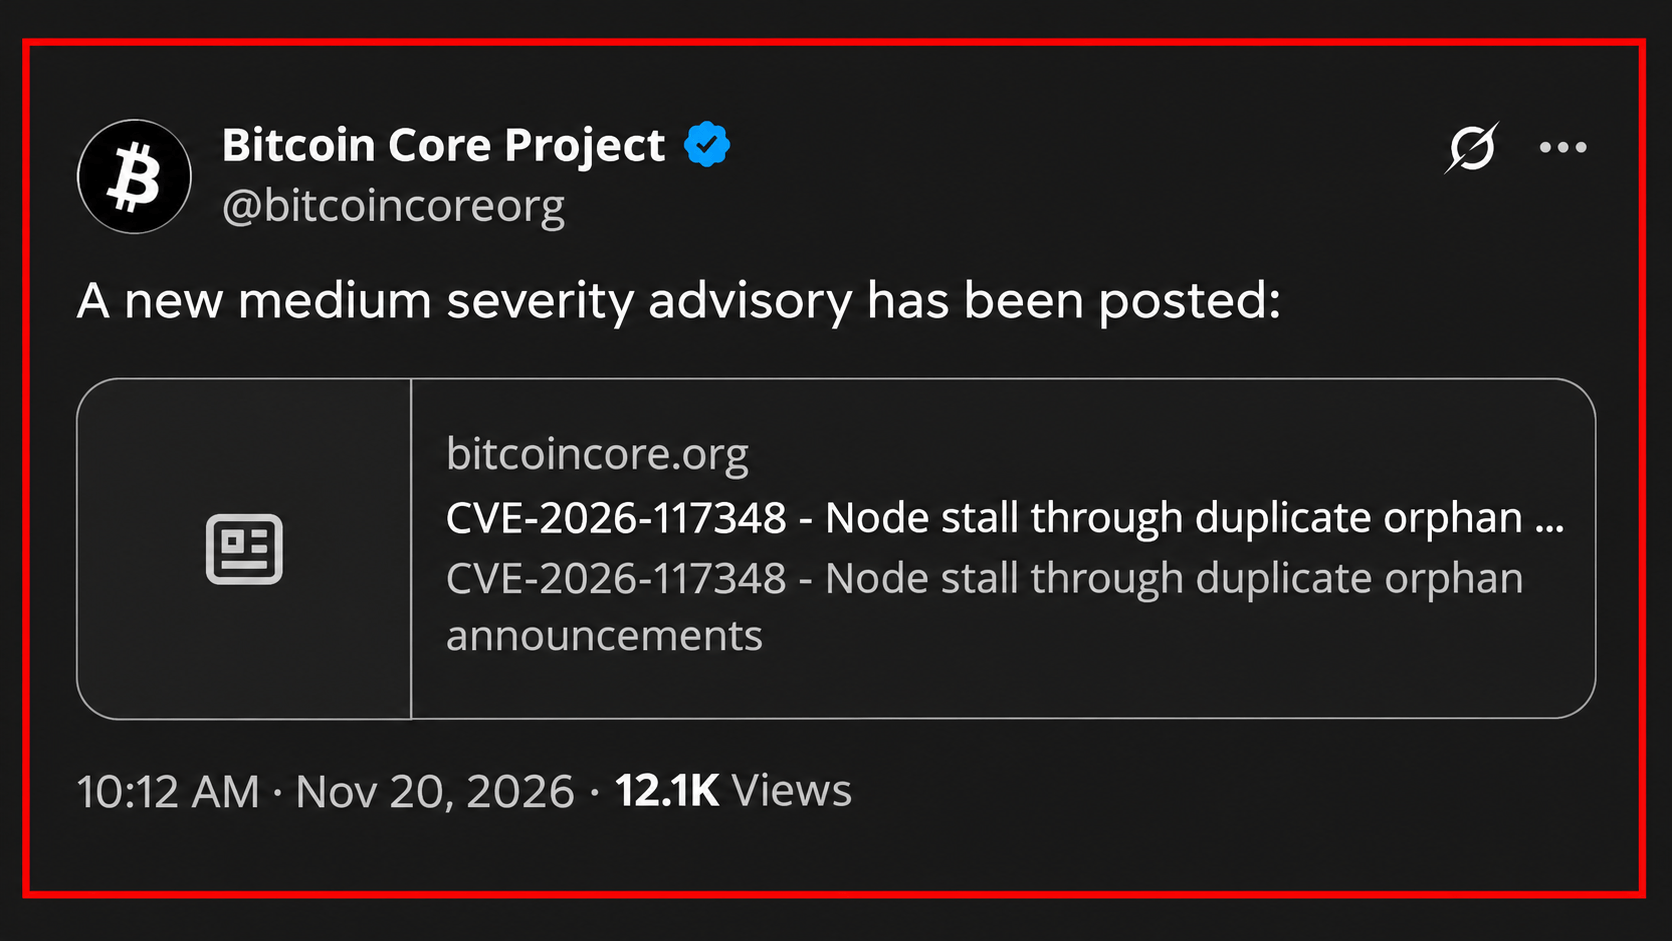
Die als CVE-2026-117348 katalogisierte Lücke mit dem Titel „Node stall through duplicate orphan announcements“ konnte betroffene Bitcoin-Knoten pro böswilliger Nachricht für mehr als ein Dutzend Sekunden daran hindern, Blöcke und Transaktionen zu verarbeiten.
Laut der offiziellen Mitteilung von Bitcoin Core betraf das Problem die Versionen 29.0 bis 29.5, 30.0 bis 30.4 sowie 31.0 bis 31.2. Korrekturen stecken in den Versionen 30.5, 31.3 und 32.1, der eingestellte Zweig 29.x erhält keinen Patch mehr. Das Projekt stuft die Lücke als mittelschwer und leicht auffindbar ein.
Viele Betreiber haben noch nicht aktualisiert. Von den 18.781 erreichbaren Knoten mit reiner Bitcoin-Core-Kennung liefen laut einer Momentaufnahme von BTC Nodes vom 22. November noch 8.785 oder rund 47 Prozent auf einer betroffenen Version, darunter 2.656 im Zweig 29.x. Rund 38 Prozent nutzten bereits eine korrigierte Version. Die Zahlen beruhen auf der Softwarekennung, die die Knoten selbst melden.
Wie ein KI-Scanner die Schwachstelle aufdeckte
Die Software Bitcoin Core unterhält einen temporären Speicherbereich, die sogenannte Orphanage, in dem Transaktionen auf fehlende übergeordnete Transaktionen warten. Kündigt ein anderer Netzwerkteilnehmer eine dieser Transaktionen an, prüft die Software deren Abhängigkeiten, um zu entscheiden, welche fehlenden Daten sie anfordern soll.
Die Lücke nutzte eine übersehene Ineffizienz in diesem Prozess aus. Inventarnachrichten können 50.000 Einträge enthalten, doch doppelte Ankündigungen wurden nicht übersprungen. Ein Angreifer konnte einem Knoten eine Orphan-Transaktion mit Tausenden fehlender Eltern-Transaktionen schicken und ihre Kennung dann 50.000-mal in einer Nachricht wiederholen. Der Knoten musste dieselben rechenintensiven Prüfungen entsprechend oft ausführen.
In dieser Zeit verarbeitete er keine Nachrichten anderer Peers, auch keine Blöcke.
Die Entdeckung geht auf Project Loupe zurück, einen KI-gestützten Schwachstellenscanner für Open-Source-Bitcoin-Projekte, den Elias Rohrer bei Spiral, der Open-Source-Bitcoin-Abteilung von Block, betreibt. Der Bitcoin-Core-Entwickler Gregory Sanders bestätigte den Befund und leitete ihn an das Sicherheitsteam des Projekts weiter.
Project Loupe meldete die Lücke am 8. Juli. Ein unabhängiger Forscher mit dem Pseudonym Stutxo reichte am 4. August einen eigenen Bericht ein, am selben Tag, an dem Sanders einen Pull-Request zur Behebung eröffnete. Die Entwickler integrierten den Fix am 6. August, Bitcoin Core 32.1 enthielt ihn ab dem 27. Oktober.
Die Offenlegung am 20. November erfolgte zusammen mit den Versionen 30.5 und 31.3 für die gepflegten älteren Zweige. Die Korrektur sorgt dafür, dass jede angekündigte Transaktion pro Inventarnachricht nur einmal verarbeitet wird. Die Lücke ermöglichte vorübergehende Denial-of-Service-Angriffe, einen Weg zum Diebstahl von Bitcoin oder zur dauerhaften Beschädigung von Knoten nennt die Mitteilung nicht.
KI-Forschung deckt alte Schwachstellen in Blockchains auf
Die Offenlegung fällt in ein außergewöhnliches Jahr für KI-gestützte Schwachstellenforschung in der Krypto-Infrastruktur.
Im Februar identifizierten Pranamya Keshkamat und das KI-Werkzeug von Cantina eine kritische Schwachstelle bei der Signaturprüfung in der geplanten Batch-Änderung des XRP Ledger, noch bevor diese aktiviert wurde. Eine weitere Untersuchung deckte eine Schwachstelle mit hohem Schweregrad in Nethermind auf, einem Ausführungsclient für Ethereum, die den Betrieb von Validatoren beeinträchtigen konnte.
Ende Mai identifizierte der Forscher Taylor Hornby mithilfe eines KI-gestützten Prüfsystems eine vier Jahre alte Schwachstelle im Datenschutzprotokoll Orchard von Zcash. Sie hätte die Herstellung nicht nachweisbarer gefälschter ZEC ermöglicht, wurde aber behoben, bevor sie öffentlich wurde.
Im August folgte eine weitere Demonstration. Sechzehn freiwillige Entwickler einer Bitcoin-Sicherheitsinitiative ermittelten binnen rund eines Tages 4.962 Befunde in 390 Projekten, darunter 85, die zunächst als kritisch eingestuft wurden. Die automatisierte Suche brachte aber auch Probleme mit sich: Projektbetreuer sahen sich mit Tausenden Meldungen konfrontiert, die manuell geprüft werden mussten, während berechtigte Hinweise mit Fehlalarmen konkurrierten.
Auch die Entwickler von Core Lightning sahen sich mit KI-gestützten Schwachstellenberichten konfrontiert und stießen auf echte Sicherheitsprobleme, die Korrektur-Releases erforderten. Sicherheitsexperten warnen zudem, dass Angreifer ähnliche Technik nutzen könnten, um Lücken in älterer Software zu finden.
Einen ähnlichen Trend beobachtet das Bundesamt für Sicherheit in der Informationstechnik. Die Zahl der weltweit bekannt gewordenen Schwachstellen stieg laut der Lageübersicht des BSI von 10.803 im ersten auf 17.539 im zweiten Quartal 2026. Das könne auf KI-getriebene Schwachstellensuche zurückzuführen sein.
Bitcoin Core beschleunigt die Offenlegung
Angesichts dieser Entwicklung überarbeitete Bitcoin Core im Oktober seine Richtlinie zur Offenlegung von Sicherheitslücken. Probleme, die als leicht auffindbar gelten, darunter auch durch einfache LLM-Analysen erkennbare Schwachstellen, werden nun zügig behoben und zusammen mit den Korrektur-Releases veröffentlicht. CVE-2026-117348 zeigt diesen Ansatz in der Praxis.
Der Fall offenbart zudem ein Sicherheitsparadoxon. KI kann übersehene Schwachstellen schneller finden als herkömmliche Methoden, ihre wachsende Verfügbarkeit verschafft aber auch Angreifern ähnliche Fähigkeiten. Für die Open-Source-Infrastruktur von Kryptowährungen besteht die zentrale Herausforderung daher zunehmend darin, Schwachstellen zu prüfen und zu beheben, bevor Angreifer dasselbe Wissen ausnutzen.
Dieser Artikel beruht auf einem Bericht unserer englischsprachigen Redaktion. Er wurde mithilfe von KI übersetzt und von Konstantin Kaiser geprüft, bearbeitet und freigegeben.
Über den Autor
GESCHRIEBEN VONJamie RedmanNews Lead
Jamie Redman ist News Lead bei Bitcoin.com News und ein Finanztechnologie-Journalist mit Sitz in Massachusetts.