Btcpay Server hat Betreiber am 1. November aufgefordert, ihre Server sofort abzuschalten, nachdem Angreifer Bitcoin aus Hot Wallets auf selbst gehosteten Zahlungsservern abgezogen hatten. Gründer Nicolas Dorier zufolge liefen die betroffenen Server mit Versionen vor 2.4.2, öffentliche Server mit der aktuellen Version 2.4.7 seien nicht angegriffen worden. Die Warnung kam drei Tage nach einem Update, das 85 von einem KI-Scanner von Anthropic gefundene Schwachstellen schloss, und richtet sich auch an Händler im DACH-Raum, die Bitcoin über eigene Server annehmen.
Btcpay Server warnt: Angreifer räumen Hot Wallets alter Versionen leer
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Btcpay Server rief Betreiber am 1. November auf, ihre Server abzuschalten, nachdem Angreifer Bitcoin aus verbundenen Hot Wallets abgezogen hatten.
- Laut Gründer Nicolas Dorier liefen die betroffenen Server mit Versionen vor 2.4.2, die Angreifer konnten sich dort als Administrator anmelden.
- Für Händler in Deutschland, Österreich und der Schweiz kann ein solcher Zugriff zudem Meldepflichten nach der DSGVO oder dem Schweizer Datenschutzgesetz auslösen.
Btcpay fordert die sofortige Abschaltung der Server
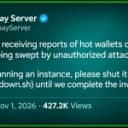
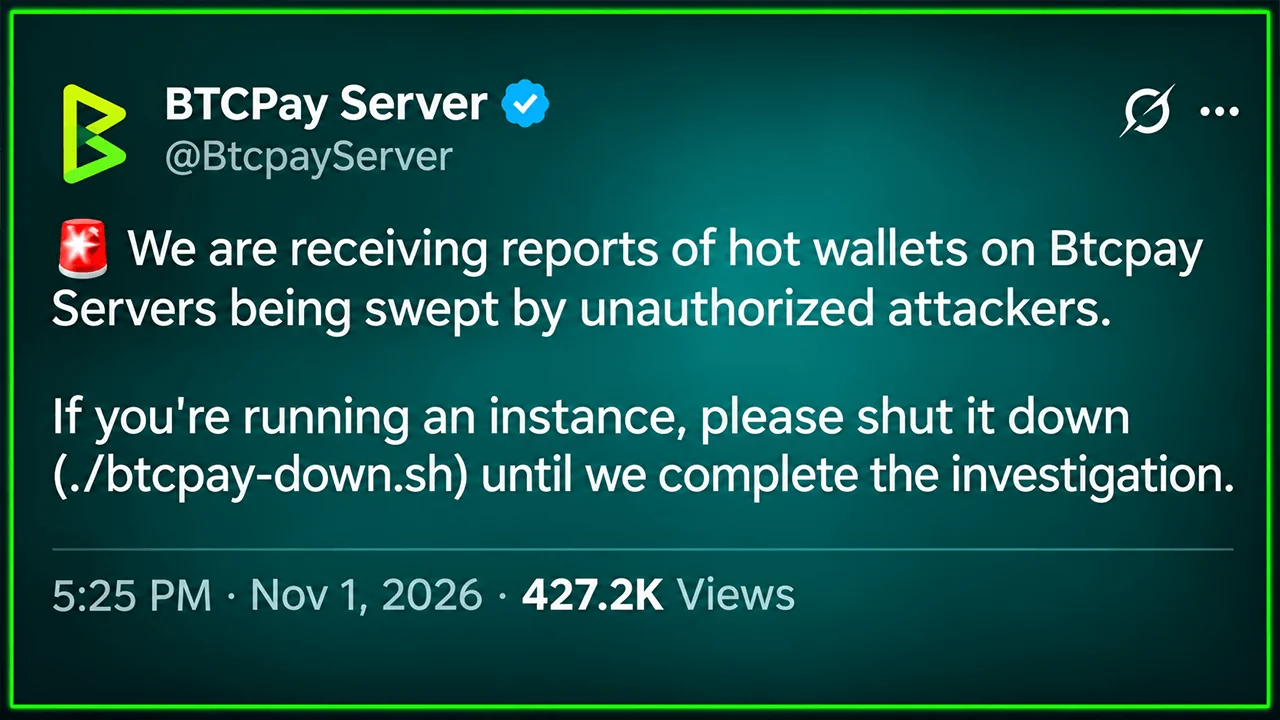
Am 1. November um 17:25 Uhr EST (23:25 Uhr MEZ) veröffentlichte der offizielle Account von Btcpay Server auf X eine dringende Warnung: „Uns liegen Berichte vor, dass Hot Wallets auf Btcpay-Servern von unbefugten Angreifern leergeräumt werden.“ Betreiber sollten ihre Instanzen mit dem Befehl ./btcpay-down.sh herunterfahren, bis die Untersuchung abgeschlossen sei.
Btcpay Server ist eine quelloffene Software, mit der Händler Zahlungen in Bitcoin (BTC) annehmen können, ohne auf einen herkömmlichen Zahlungsdienstleister angewiesen zu sein. Betreiber hosten die Software selbst oder bei einem Dienstleister und verwalten ihre Wallet-Infrastruktur eigenständig. Diese Unabhängigkeit bringt Verantwortung mit sich. Bei einer Hot Wallet liegt der private Schlüssel auf dem Server, der mit dem Internet verbunden ist, anders als bei der Offline-Verwahrung in einer Cold Wallet.
Zum Zeitpunkt der Veröffentlichung hatten die Entwickler weder die Menge der gestohlenen Bitcoin noch die Zahl der betroffenen Händler genannt. Die erste Warnung enthielt auch keine bestätigten Angaben dazu, wie die Angreifer in die Systeme eingedrungen waren.
Gründer verweist auf Versionen vor 2.4.2
Am 1. November um 19:28 Uhr EST (2. November, 1:28 Uhr MEZ) veröffentlichte Gründer Nicolas Dorier einen Zwischenstand. Die öffentlichen Server des Projekts mit Version 2.4.7 seien nicht angegriffen worden, die Berichte beträfen offenbar Instanzen mit Versionen vor 2.4.2. Der Angreifer habe sich dort als Administrator anmelden können, wie genau, werde noch untersucht.
Rund anderthalb Stunden später schrieb Dorier, es gebe Spuren, dass Schwachstellen aus der Zeit vor Version 2.4.2 ausgenutzt worden seien. Weitere Details kündigte er für einen Blogbeitrag an. Damit gibt es bislang keinen Hinweis darauf, dass die jüngste Notfallversion selbst die Lücke verursacht hat. Sicher ist deshalb aber nicht jede aktuelle Installation: Ob auch die Versionen 2.4.2 bis 2.4.6 gefährdet sind, konnte Dorier auf Nachfrage noch nicht sagen, ein vollständiger technischer Bericht steht aus.
Mit Version 2.4.2 hatte das Projekt bereits im August eine kritische Lücke geschlossen, die Angreifer damals aktiv ausnutzten. Mindestens zwei Betreiber meldeten seinerzeit leergeräumte Lightning-Nodes. Laut der Sicherheitswarnung des Projekts konnten Angreifer ohne Anmeldung die Zugangsdateien (Macaroons) des Lightning Network Daemon (LND) abgreifen, die als Berechtigungsnachweise dienen, und damit Lightning-Nodes übernehmen. Die On-Chain-Wallets von Btcpay einschließlich der Hot Wallets waren von dieser Lücke nicht betroffen. Ob die aktuellen Diebstähle auf dieselbe Schwachstelle, eine andere alte Lücke oder mehrere zurückgehen, ist noch nicht geklärt.
KI-Prüfung schloss 85 Lücken drei Tage vor der Warnung
Der Zeitpunkt gibt dem Fall eine weitere Wendung. Am 29. Oktober veröffentlichte Btcpay die Version 2.4.7, die laut den Versionshinweisen 85 Sicherheitsbefunde behebt. Gemeldet hatte die Befunde das Programm OSS Scanner von Anthropic, samt Reproduktionen und Korrekturvorschlägen. Nach den ursprünglichen Einstufungen des Berichts galt ein Befund als kritisch, 13 als hoch, 52 als mittel und 19 als gering.
Die Offenlegung fällt in eine Phase, in der KI-Modelle von Anthropic, Openai und Google Schwachstellen in Software immer besser aufspüren, auch im alten Code von Kryptoprojekten. Anthropic, das Unternehmen hinter dem KI-Modell Claude, startete den OSS Scanner am 8. Oktober. Nach Angaben des Unternehmens entdeckten seine Modelle in sechs Monaten mehr als 29.000 mögliche Schwachstellen in wichtigen Softwareprojekten, von Hand prüfen konnte Anthropic davon nur rund 6.000. Die Berichte des Scanners entstehen vollständig maschinell und werden vor dem Versand nicht von Menschen geprüft.
Der Fall Btcpay zeigt den Unterschied zwischen dem Entdecken von Schwachstellen und dem Schutz bereits installierter Software. Eine veröffentlichte Korrektur aktualisiert unabhängig betriebene Server nicht automatisch, das Update muss jeder Betreiber selbst einspielen.
Was die Warnung für Händler im DACH-Raum bedeutet
Btcpay lässt sich an verbreitete Shopsysteme anbinden, darunter Shopware des gleichnamigen Anbieters aus dem münsterländischen Schöppingen. Auch die Heidelberger Ticketsoftware Pretix bietet eine Anbindung. Gepflegt werden diese Erweiterungen von Dritten und nicht vom Btcpay-Team, den Server dahinter betreiben die Händler selbst oder ein Hoster in ihrem Auftrag. Updates müssen damit sie oder ihre Dienstleister einspielen.
Hinzu kommt der Datenschutz. Laut Dorier hatten die Angreifer Administratorzugang, und Rechnungen in Btcpay können Angaben zu Käufern enthalten, wie die Versionshinweise zu 2.4.7 zeigen. Nach Artikel 33 der Datenschutz-Grundverordnung (DSGVO), die in Deutschland und Österreich gilt, muss der Verantwortliche eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden der zuständigen Aufsichtsbehörde melden, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen. In der Schweiz verlangt Artikel 24 des Datenschutzgesetzes eine Meldung an den Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) so rasch als möglich, wenn eine Verletzung der Datensicherheit voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Person führt. Ob die Angreifer auf Kundendaten zugriffen, ist bislang nicht bekannt.
Händler nehmen Server vom Netz
Unternehmen wie der Gutscheinhändler Coincards nahmen ihre Btcpay-Server nach der Warnung vorsorglich vom Netz. Für Händler entsteht ein Zielkonflikt zwischen der Verfügbarkeit ihrer Zahlungsmöglichkeiten und dem Schutz der Gelder, auf die über verbundene Wallets zugegriffen werden kann. Dorier schrieb auf X, es handle sich diesmal offenbar nicht um eine neue Schwachstelle. Betreiber sollten aber nicht mehr in Hot Wallets lagern, als sie zu verlieren bereit seien, das Projekt könne nicht garantieren, dass so etwas nicht wieder passiere.
Bis Montagfrüh (MEZ) gab es weder eine Schadensschätzung noch einen neuen Patch oder eine Entwarnung, die Entwickler arbeiteten an einer ausführlichen Erklärung. Der Fall wirft eine Frage auf, die über Btcpay hinausgeht: ob unabhängig betriebene Zahlungsinfrastruktur mit den Korrekturen Schritt halten kann, wenn KI-Systeme Schwachstellen immer schneller aufdecken.
Dieser Artikel beruht auf einem Bericht unserer englischsprachigen Redaktion. Er wurde mithilfe von KI übersetzt und von Konstantin Kaiser geprüft, bearbeitet und freigegeben.
Über den Autor
GESCHRIEBEN VONJamie RedmanNews Lead
Jamie Redman ist News Lead bei Bitcoin.com News und ein Finanztechnologie-Journalist mit Sitz in Massachusetts.