Eine Gruppe von „White Hats“ scheint etwas geschafft zu haben, was die Opfer des Coldcard-Exploits dringend benötigten: Sie sicherten 52,37 BTC, bevor böswillige Angreifer diese stehlen konnten. Alex Thorn, Leiter der unternehmensweiten Forschung bei Galaxy Digital, erklärt, dass die Bitcoin – die 2,8 % der ausgenutzten Gelder ausmachen – nun auf einer Adresse zusammengefasst wurden, die vom Crypto Recovery Trust kontrolliert wird, was möglicherweise den Weg zurück zu ihren ursprünglichen Eigentümern ebnet.
„White Hats“ besiegen Coldcard-Angreifer und retten Bitcoin im Wert von mehreren Millionen Dollar
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- „White Hats“ waren den „Coldcard“-Angreifern zuvorgekommen und haben 52,37 BTC in einen Recovery Trust übertragen.
- Thorn zufolge wurden 40 % der Gelder aus Coldcards „Wave 2“ von White-Hats abgefangen, um die Gelder der Opfer zu schützen.
- Der „Crypto Recovery Trust“ steht nun vor der Aufgabe, 52,37 BTC an die rechtmäßigen Eigentümer zurückzugeben.
Der Coldcard-Exploit schien eine regelrechte Katastrophe zu sein, als in diesem Sommer Bitcoin aus anfälligen Wallets zu verschwinden begann. Angreifer hatten entdeckt, dass sich einige Coldcard-Seeds offline rekonstruieren ließen, und plötzlich begann ein Wettlauf um die gefährdeten Coins. Doch Thorns Untersuchung hat eine faszinierende Wendung in dieser Geschichte ans Licht gebracht.
Einige der Personen, die diese Wallets leergeräumt haben, waren gar keine Diebe. Es handelte sich um „White-Hat“-Hacker, die versuchten, den Dieben zuvorzukommen, und mindestens 52,37 BTC scheinen dieses Wettrennen überstanden zu haben.
Thorn entdeckt 52,37 BTC auf dem Weg zu einem Trust
„COLDCARD-WHITE-HAT-HACKER VERLEGT GELDER IN EINEN TRUST“, schrieb Thorn am Dienstag, bevor er darlegte, was er in der Blockchain entdeckt hatte. Dem Galaxy-Forscher zufolge wurden „52,37 BTC, bestehend aus Coins von Wave 2, Footprints AA, AU, AX“ in Block 967.948 auf einer neuen Adresse zusammengefasst.
Die Transaktion enthielt sogar eine OP_RETURN-Nachricht mit dem Wortlaut „claim:cryptorecoverytrust dot com“, wodurch praktisch ein Hinweis in der Blockchain hinterlassen wurde, der erklärt, wohin die geretteten Bitcoins geflossen sind. Thorn berechnet, dass diese geretteten Coins „2,8 % des Coldcard-Exploits“ ausmachen. Noch wichtiger ist, dass seine Analyse das Bild rund um „Wave 2“ verändert – eine von mehreren Transaktionsgruppen, die Forscher seit Beginn der Abflüsse verfolgt haben.
„Wir wissen nun, dass etwa 40 % von Wave 2 tatsächlich von White-Hats stammten, die Coins abgriffen, um die Gelder der Opfer zu schützen“, erklärte Thorn. Diese Coins, fügte er hinzu, „wurden nun offenbar an eine Adresse geliefert, die vom Crypto Recovery Trust kontrolliert wird“ – einem Trust in Wyoming, der gegründet wurde, um legitimen White-Hats dabei zu helfen, die wiedergewonnenen Vermögenswerte an die Opfer zurückzugeben.
Die Zahlen werden immer seltsamer
Die 52,37 BTC – zum Zeitpunkt der Erstellung dieses Artikels im Wert von mehr als 4,4 Millionen US-Dollar – sind möglicherweise nicht die gesamte Beute. Thorn bemerkte, dass im Rahmen derselben Transaktion weitere 3,0134 BTC auf die Adresse des Crypto Recovery Trust eingingen, doch er ist bei der Einbeziehung dieser Menge bewusst vorsichtig.
„Wir haben diese Coins bisher noch nicht gesehen“, schrieb er in seinem X-Thread und fügte hinzu, dass es sich „vermutlich“ um zusätzliche Coldcard-Gelder handelt, die von White Hats wiederbeschafft wurden, obwohl sein Team deren Herkunft noch nicht bestätigen kann.
Diese Vorsicht ist wichtig, da Thorn versucht, einen Exploit zu rekonstruieren, bei dem es um weitaus mehr Geld geht. Seine Aufstellung der Wellen 1, 2 und 3 umfasst zusammen mit den Treuhandmitteln 1.393 BTC, was 76,1 % der veröffentlichten Gesamtsumme der durch den Coldcard-Exploit erbeuteten Mittel entspricht. Allein bei Welle 1 sind noch 1.082,57 BTC unberührt. Bei Welle 3 sind 116,98 BTC unberührt, während 97,09 BTC per CoinJoin vermischt oder über Thorchain an Ethereum weitergeleitet wurden; anschließend nutzten die Angreifer Tornado Cash, um den Ether zu vermischen. Die Footprints AX, AA und AU gelten dagegen mittlerweile als „zu 100 % White-Hat“.
Was ist mit dem Rest der Bitcoin?
Das Rätsel ist noch nicht vollständig gelöst. Thorn sagte, die Forscher wüssten immer noch nicht, ob die verbleibenden 60 % der Gelder aus Welle 2 von böswilligen Angreifern oder von einer anderen Gruppe von „White Hats“ entwendet wurden. Er könne jedoch sagen, dass an den beiden Teilen offenbar unterschiedliche Akteure beteiligt seien. Thorn hat zudem mit einzelnen Coldcard-Opfern gesprochen, die in beiden Teilen von „Wave 2“ vertreten sind, was den Zusammenhang zwischen diesen Transaktionen und dem umfassenderen Coldcard-Vorfall untermauert. „Wir wissen nicht, ob die anderen 60 % der in ‚Wave 2‘ entwendeten Gelder ebenfalls von ‚White Hats‘ stammen“, schrieb Thorn. Er erklärte, dass die verbleibenden Coins – ob von „White Hats“ oder nicht – offenbar von „einem anderen Akteur (oder anderen Akteuren)“ verwaltet wurden als von der Gruppe, deren Bitcoin letztendlich beim Crypto Recovery Trust landete. Mit anderen Worten: Die Ermittler können nun einen großen Teil dessen erklären, was zunächst wie gestohlenes Bitcoin aussah, doch über einen weiteren beträchtlichen Teil kann nur spekuliert werden.
Nachweis, wem die Bitcoins tatsächlich gehörten
Die Wiederbeschaffung der Coins wirft ein weiteres Problem auf: Wie stellt ein Trust fest, wem sie tatsächlich gehörten, wenn sowohl das Opfer als auch der Angreifer über Zugangsdaten verfügen könnten, mit denen auf die Wallet zugegriffen werden kann? Als ein X-Nutzer Thorn diese Frage stellte, erklärte er, es gebe mehrere Beweisstücke, die kombiniert werden könnten, anstatt sich auf einen einzigen, endgültigen Test zu verlassen.
„Das könnte man auf verschiedene Arten tun“, antwortete Thorn und deutete an, dass „mehrere Beweise eine überwiegende Wahrscheinlichkeit schaffen“. Zu den von ihm aufgeführten Beweisen gehörten Geräteforensik, die zeigt, wer den Seed zuerst erstellt hat, „Know-Your-Customer“-Aufzeichnungen von Börsen, die Auszahlungen an eine Adresse belegen, die anschließend leergeräumt wurde, Opfer, die ihm zuvor einen xpub- oder zpub-erweiterten öffentlichen Schlüssel zur Verfügung gestellt hatten, sowie ein früher Bericht des FBI.
Crypto Recovery Trust ermöglicht es Coldcard-Opfern zudem, ihre Adressen zu durchsuchen, um festzustellen, ob sich ihre Bitcoin möglicherweise unter den von den „White Hats“ geretteten Geldern befinden.
Der Coldcard-Fehler, der den Wettlauf auslöste
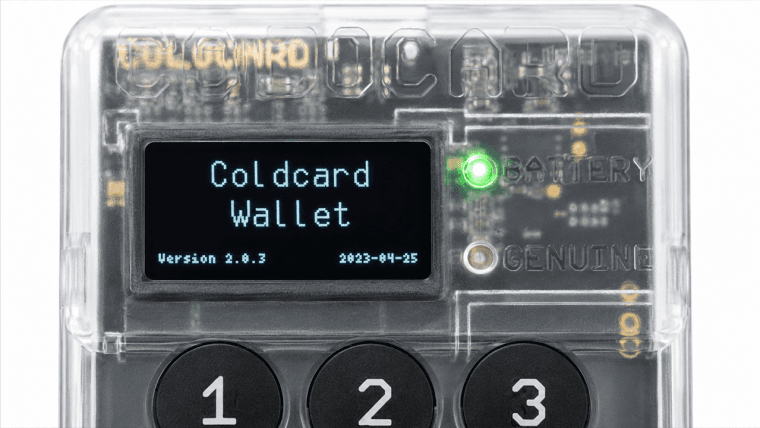
Hinter Thorns Ermittlungsarbeit verbirgt sich ein Firmware-Fehler bei Coldcard, der die Generierung von Wallet-Seeds schwächte und es Angreifern ermöglichte, Seeds aus der Ferne zu rekonstruieren. Ab dem 30. Juli betraf der Exploit letztendlich mehr als 8.600 Adressen und rund 1.779 BTC.
Thorns neueste Erkenntnis sorgt für eine überraschende Wendung. Im Grunde haben die „White Hats“ ebenfalls gefährdete Coins entdeckt, den Angreifern 52,37 BTC zuvorgekommen und diese in Schutzverwahrung genommen. Nun besteht die Herausforderung darin, die Eigentumsrechte nachzuweisen und die Bitcoins an die rechtmäßigen Eigentümer zurückzugeben.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.