একটি সমমানের বার্ন (burn) ছাড়াই Layerzero-চালিত একটি ব্রিজকে ঠকিয়ে হামলাকারীরা প্রায় ২৯২ মিলিয়ন ডলার মূল্যের ১১৬,৫০০ rsETH ছাড়িয়ে নেওয়ার পাঁচ মাস পর, দায় কার—সে লড়াইটি আদালতে গড়িয়েছে। KelpDAO-এর পেছনের প্রতিষ্ঠান Evercrest Technologies ব্রিটিশ কলাম্বিয়ায় Layerzero Labs এবং সিইও ব্রায়ান পেলেগ্রিনোর বিরুদ্ধে একটি দেওয়ানি দাবি (civil claim) দায়ের করেছে। অর্থটি একটিমাত্র ব্লকে সরানো হয়েছিল। কে ক্ষতিপূরণ দেবে—তা নির্ধারণ করতে হয়তো আরও অনেক বেশি সময় লাগবে।
KelpDAO ২৯২ মিলিয়ন ডলারের ব্রিজ বিপর্যয় নিয়ে Layerzero-কে আদালতে নিয়ে গেছে
লেখক

শেয়ার
মূল বিষয়গুলো
- Kelp বলছে ১৮ এপ্রিল LayerZero-এর ব্রিজ প্রায় ২৯২ মিলিয়ন ডলার মূল্যের ১১৬,৫০০ rsETH ছাড় করে দেয়।
- Kelp rsETH এক্সপ্লয়েটের পর Aave আনুমানিক $123.7M-$230.1M পরিমাণ খারাপ ঋণের (bad debt) মুখে পড়ে।
- Kelp ২৪ সেপ্টেম্বর LayerZero-এর বিরুদ্ধে মামলা করেছে; পেলেগ্রিনো দেওয়ানি দাবিটিকে “ভিত্তিহীন” বলেছেন।
পাঁচ মাস আগে, KelpDAO-এর rsETH বহনকারী একটি ব্রিজ একটি বার্তা পেয়েছিল—যেটি দেখতে এমন মনে হচ্ছিল যেন অন্য একটি ব্লকচেইনে ১১৬,৫০০ টোকেন বার্ন করা হয়েছে। কিন্তু তা হয়নি। তবু ব্রিজটি সেই বার্তাকে বিশ্বাস করে, এবং একটিমাত্র ব্লকে ইথেরিয়ামে প্রায় ২৯২ মিলিয়ন ডলার মূল্যের rsETH ছেড়ে দেয়। হামলাকারী দ্রুতই এর বড় অংশ ব্যবহার করে Aave থেকে বাস্তব সম্পদ ধার নেয়।
এখন এই যন্ত্রপাতির পেছনের কোম্পানিগুলো আদালতের পথে। ২৪ সেপ্টেম্বর, Kelp-এর পেছনের প্রতিষ্ঠান Evercrest Technologies Inc. ব্রিটিশ কলাম্বিয়ায় Layerzero Labs এবং তাদের সিইও ব্রায়ান পেলেগ্রিনোর বিরুদ্ধে একটি দেওয়ানি দাবি দায়ের করে—মাসের পর মাস চলা দোষারোপের খেলাকে পরিণত করে একটি আইনি লড়াইয়ে, যেখানে প্রশ্নটি আপাতদৃষ্টিতে অত্যন্ত সরল: দুর্বল সংযোগটি (weak link) কার মালিকানায় ছিল?
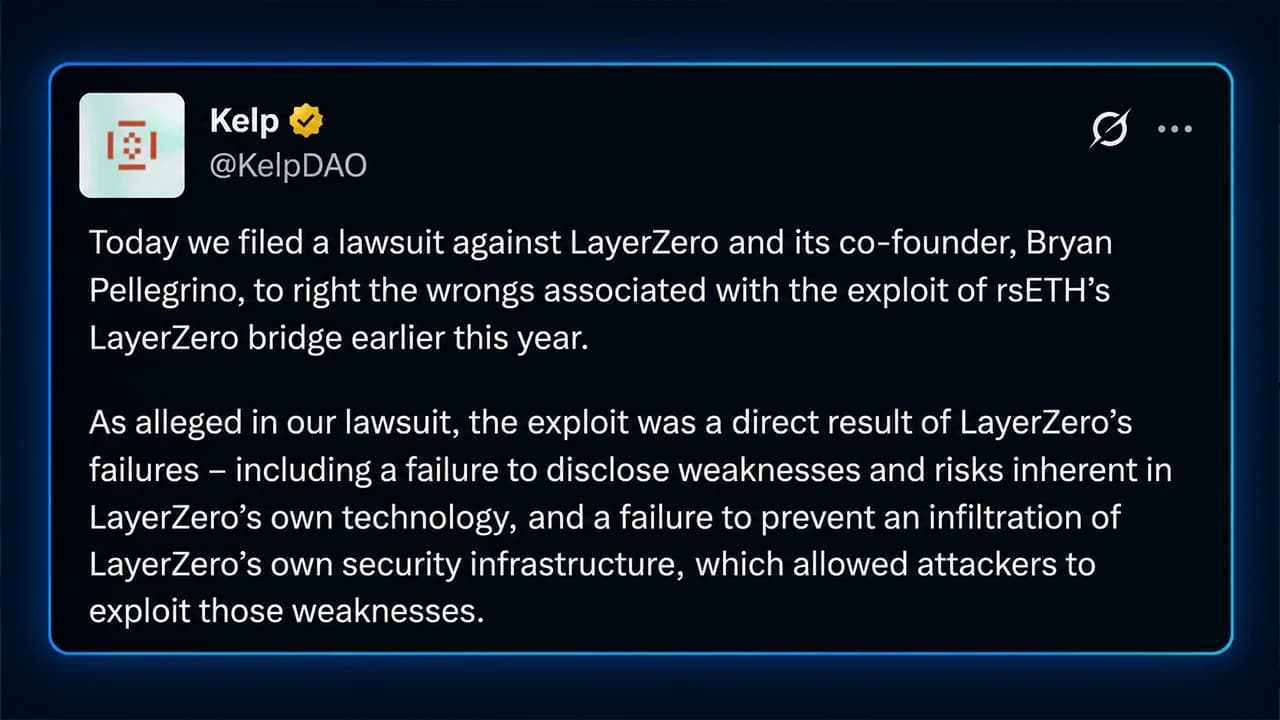
“আজ আমরা Layerzero এবং এর সহ-প্রতিষ্ঠাতা ব্রায়ান পেলেগ্রিনোর বিরুদ্ধে মামলা করেছি—এ বছরের শুরুতে rsETH-এর Layerzero ব্রিজ এক্সপ্লয়েটের সঙ্গে সংশ্লিষ্ট অন্যায়গুলো সংশোধনের জন্য,” KelpDAO-এর X অ্যাকাউন্ট লিখেছে। “আমাদের মামলায় যেমন অভিযোগ করা হয়েছে, এক্সপ্লয়েটটি ছিল LayerZero-এর ব্যর্থতার সরাসরি ফল—এর মধ্যে রয়েছে LayerZero-এর নিজস্ব প্রযুক্তিতে নিহিত দুর্বলতা ও ঝুঁকি প্রকাশে ব্যর্থতা, এবং LayerZero-এর নিজস্ব সিকিউরিটি অবকাঠামোয় অনুপ্রবেশ ঠেকাতে ব্যর্থতা; যার ফলে হামলাকারীরা সেই দুর্বলতাগুলো কাজে লাগাতে পেরেছে।”
একটি বার্তাই খুলে দিয়েছিল ২৯২ মিলিয়ন ডলার
সমস্যার শুরু ১৮ এপ্রিল ১৭:৩৫ UTC-তে। Kelp-এর rsETH ব্লকচেইনের মধ্যে স্থানান্তরের জন্য Layerzero প্রযুক্তি ব্যবহার করত। এর Unichain-থেকে-Ethereum রুট নির্ভর করত 1-of-1 বিকেন্দ্রীকৃত ভেরিফায়ার নেটওয়ার্কের (decentralized verifier network), বা DVN-এর ওপর। সহজ ভাষায়, একটি ভেরিফায়ারই ইনকামিং বার্তা এবং টোকেন রিলিজের মাঝখানে দাঁড়িয়ে ছিল।
ওই ভেরিফায়ারের কাজ ছিল—উৎস চেইনে rsETH সত্যিই বার্ন (burn) বা লক (lock) হয়েছে কি না নিশ্চিত করা, তারপরই ইথেরিয়ামে সমপরিমাণ টোকেন ছাড় করা। হামলাকারীরা সেই যাচাই প্রক্রিয়ার ফাঁক গলে যায়।
একটি জাল প্যাকেট ভেরিফাই, কমিট এবং ইথেরিয়ামে ডেলিভার হয়। ব্রিজের অ্যাডাপ্টার ১১৬,৫০০ rsETH ছেড়ে দেয়, যদিও কোনো সমমানের বার্ন ঘটেনি। এর ব্যালেন্স এক ব্লকে ১১৬,৭২৩ rsETH থেকে নেমে মাত্র ২২৩ rsETH হয়ে যায়। প্রচলিত (circulating) rsETH সরবরাহের প্রায় ১৮% কার্যত দরজা দিয়ে বেরিয়ে যায়। মোটেও সামান্য অঙ্ক নয়। এরপর মে মাসে ব্রিজ এক্সপ্লয়েট একটি কেন্দ্রীয় আলোচ্য বিষয়ে পরিণত হয়।
কন্ট্রাক্টগুলোকে যা বলা হয়েছিল, সেটাই তারা করেছে
অদ্ভুত ব্যাপার হলো—Kelp-এর টোকেন কন্ট্রাক্টগুলো নাকি ত্রুটিপূর্ণভাবে কাজ করেনি। Chainalysis পেয়েছে যে মিথ্যাটি ঘটেছিল অফ-চেইনে। Layerzero পরে জানায়, ৬ মার্চ একজন হামলাকারী তাদের এক ডেভেলপারকে সোশ্যাল ইঞ্জিনিয়ারিং করে, সেশন ক্রেডেনশিয়াল চুরি করে এবং কোম্পানির RPC ক্লাউডে ঢুকে পড়ে। RPC অবকাঠামো মূলত সেই “পাইপলাইন” যা সফটওয়্যারকে ব্লকচেইনে কী ঘটেছে তা জিজ্ঞেস করতে সাহায্য করে।
অভিযোগ অনুযায়ী, হামলাকারীরা Layerzero-এর ভেরিফায়ারের ব্যবহৃত অভ্যন্তরীণ নোডগুলো বিষাক্ত (poison) করে। এরপর ১৮ এপ্রিল, বাহ্যিক RPC প্রোভাইডারদের ওপর ডিস্ট্রিবিউটেড ডিনায়াল-অফ-সার্ভিস (DDoS) আক্রমণ হয়, যা ভেরিফায়ারকে আপসকৃত নোডগুলোর দিকে ঠেলে দেয়। ওই নোডগুলো মিথ্যা তথ্য দেয়—যেন বৈধভাবে বার্ন ঘটেছে। যেহেতু বার্তাটি যাচাই করার জন্য মাত্র একজন ভেরিফায়ার ছিল, তাই দ্বিতীয় কোনো মতামত ছিল না।
জাল প্যাকেটটি সবুজ সংকেত পায়। Layerzero-এর পরবর্তী ইনসিডেন্ট রিপোর্ট—যেখানে Mandiant এবং Crowdstrike-এর কাজ উদ্ধৃত করা হয়—অনুপ্রবেশের দায় Trader-Traitor-এর ওপর দেয়, যা UNC4899 নামেও পরিচিত—উত্তর কোরিয়া-সংযুক্ত একটি ক্লাস্টার, যা বৃহত্তর Lazarus Group-এর সঙ্গে সম্পর্কিত। তবে ওই অ্যাট্রিবিউশনটি ব্রিটিশ কলাম্বিয়ার দেওয়ানি মামলায় প্রমাণিত কোনো সিদ্ধান্ত নয়—বরং একটি গোয়েন্দা মূল্যায়ন (intelligence assessment) হিসেবে থেকে যায়।
এরপর Aave বড় ধাক্কা খায়
হামলাকারী নতুন করে ছেড়ে দেওয়া rsETH সাতটি ঠিকানায় ভাগ করে এবং Ethereum ও Arbitrum-এ Aave V3-এ প্রায় ৮৯,৫৬৭ rsETH জমা দেয়। সেই জাল ব্যাকিং (counterfeit backing) হঠাৎ করে বাস্তব ঋণের জন্য জামানত (collateral) হয়ে যায়। হামলাকারী প্রায় ৮২,৬৫০ র্যাপড ইথার (WETH) এবং ৮২১ র্যাপড স্টেকড ইথার (wstETH) ধার নেয়। Aave-এর Protocol Guardian প্রায় ১৯:০০ UTC-এ rsETH এবং wrsETH রিজার্ভ ফ্রিজ করা শুরু করে।
Kelp প্রথম ড্রেনের প্রায় ৪৬ মিনিট পর কন্ট্রাক্টগুলো থামিয়ে দেয় এবং প্রায় ৪০,০০০ rsETH সংশ্লিষ্ট দ্বিতীয় একটি জাল প্যাকেট ঠেকায়—যার মূল্য আনুমানিক ৯৫ মিলিয়ন থেকে ১০০ মিলিয়ন ডলার। কিন্তু প্রথমটিই যথেষ্ট ক্ষতি করে দেয়। ক্ষতি শেষ পর্যন্ত কীভাবে সামাজিকীকরণ (socialized) করা হয় তার ওপর নির্ভর করে Aave-এর ফলস্বরূপ bad debt-এর অনুমান $123.7 মিলিয়ন থেকে $230.1 মিলিয়ন পর্যন্ত ওঠানামা করে।
সে সময় Defillama ডেটা দেখায় যে বিকেন্দ্রীকৃত অর্থনীতি (DeFi)-র মোট ভ্যালু লকড (TVL) এক্সপ্লয়েটের পরের কয়েক দিনে ১৪ বিলিয়ন ডলারেরও বেশি কমে যায়, আর Binance Research পরে এপ্রিলের বিস্তৃত এক্সপ্লয়েট ঢেউ—Kelpসহ—কে DeFi থেকে প্রায় ১৩ বিলিয়ন ডলারের আউটফ্লোর সঙ্গে যুক্ত করে। ততক্ষণে চাপ বাড়ছিল।
২৯২ মিলিয়ন ডলারের প্রশ্ন: দোষ কার?
Layerzero এবং Kelp অনেক মৌলিক মেকানিক্স নিয়ে একমত। কিন্তু এগুলোর দায়ভার কে নেবে—সে বিষয়ে তাদের তীব্র মতবিরোধ। Layerzero স্বীকার করেছে যে তাদের RPC পরিবেশ আপসকৃত হয়েছিল, কিন্তু তারা Kelp-এর 1-of-1 ভেরিফায়ার কনফিগারেশনকেও একক ব্যর্থতার বিন্দু (single point of failure) হিসেবে দেখিয়েছে। কোম্পানিটি বলছে, তারা একাধিক ভেরিফায়ার ব্যবহারের কনফিগারেশন সুপারিশ করেছিল।
Kelp ভিন্ন কথা বলছে। তাদের দাবি, 1-of-1 সেটআপটি ছিল Layerzero-এর ডকুমেন্টেড ডিফল্ট; Layerzero লিখিতভাবে Kelp-এর ডিপ্লয়মেন্ট পর্যালোচনা করে অনুমোদন দিয়েছিল; এবং Kelp-কে বলা হয়েছিল ডিফল্ট সেটিংস ঠিক আছে। Kelp আরও Dune-এর সংখ্যা উদ্ধৃত করেছে—যেখানে দেখা যায় Layerzero অ্যাপ্লিকেশনের প্রায় ৪৭%, ১,২০০-এর বেশি কন্ট্রাক্ট প্রতিনিধিত্বকারী, এই বিন্যাসটি ব্যবহার করত।
এই মতবিরোধই নতুন দেওয়ানি দাবির কেন্দ্রে। Kelp অভিযোগ করেছে—Layerzero প্রযুক্তিগত ঝুঁকি প্রকাশে ব্যর্থ হয়েছে, তাদের ভেরিফায়ার ব্যবহৃত অবকাঠামো আপস করার চেষ্টা/সাফল্য ঠেকাতে ব্যর্থ হয়েছে, এবং এক্সপ্লয়েটের আগে Kelp-এর কনফিগারেশন অনুমোদন করেছিল। পেলেগ্রিনো দাবিটিকে “ভিত্তিহীন” বলেছেন এবং জানিয়েছেন ভ্যাঙ্কুভারে তিনি এবং Layerzero আত্মপক্ষ সমর্থন করবেন। কোনো আদালত এখনও ঠিক করেনি কে সঠিক।
“Evercrest (KelpDAO) আজ BC-তে আমার ও LZ-এর বিরুদ্ধে একটি notice of civil claim দাখিল করেছে। দাবিটি এখনও ভিত্তিহীন, ভ্যাঙ্কুভারে দেখা হবে এবং সেই অনুযায়ী আমি আত্মপক্ষ সমর্থন করব,” পেলেগ্রিনো লিখেছেন।
পরে Layerzero নিয়ম বদলায়
এক্সপ্লয়েটের পর যা ঘটেছে, তা আরেকটি জটিলতা যোগ করে। Layerzero উচ্চ-মূল্যের ট্রান্সফারের ক্ষেত্রে 1-of-1 DVN কনফিগারেশন সমর্থন থেকে সরে গিয়ে মাল্টি-ভেরিফায়ার ডিফল্টের দিকে যায়। ৮-৯ মে, কোম্পানিটি তাদের যোগাযোগের জন্য ক্ষমা চায় এবং বলে—“উচ্চ-মূল্যের লেনদেনে আমাদের DVN-কে 1/1 DVN হিসেবে কাজ করতে দেওয়াটা ছিল আমাদের ভুল।”
এটি Kelp-এর ক্ষতির জন্য Layerzero আইনগতভাবে দায়ী—এমন স্বীকারোক্তি নয়। তবে এটি টেবিলে একটি অস্বস্তিকর তথ্য তুলে ধরে: যে কনফিগারেশনকে কেন্দ্র করে এই দ্বন্দ্ব, সেটি নিয়েই Layerzero পরে বলেছিল উচ্চ-মূল্যের ট্রান্সফারের জন্য তা অনুমোদন করা উচিত হয়নি। Kelp আরও এক ধাপ এগিয়ে দিক বদলায়।
মে’র শুরুতে তারা ঘোষণা করে rsETH-কে Layerzero-এর OFT সিস্টেম থেকে সরিয়ে Chainlink-এর CCIP ও CCT অবকাঠামোয় নেওয়ার পরিকল্পনা। Solv Protocol এবং অন্যান্য প্রকল্পও ঘটনার পর Layerzero থেকে উল্লেখযোগ্য সম্পদ সরিয়ে নেয়। এদিকে, রিকভারি প্রচেষ্টা Kelp-এর গণ্ডি ছাড়িয়ে যায়।
Arbitrum-এর Security Council এক্সপ্লয়টারের সঙ্গে যুক্ত প্রায় ৩০,৭৬৫.৬৭ ETH ফ্রিজ করে—যার মূল্য তখন আনুমানিক ৭১ মিলিয়ন ডলার। Aave, Lido, Ether.fi, Ethena, Mantle, Consensys, এবং Joe Lubin-সহ শিল্পের অংশগ্রহণকারীরা DeFi United-এর মাধ্যমে রিকভারি সাপোর্ট সংগঠিত করে। মে’র শেষ দিকে Kelp জানায় তাদের চূড়ান্ত রিকভারি ট্র্যাঞ্চ স্থানান্তরিত হয়েছে, এবং মিন্টিং, রিডেম্পশন ও ব্রিজিং আবার চালু হয়েছে।
এবার কাগজপত্রের পথচলা আদালতে পরীক্ষা পাবে
ভ্যাঙ্কুভারের মামলাটি স্থান বদলেছে, তবে এখনো তথ্যগুলো নয়। দাবিটি Vancouver Law Courts-এ ফাইল নম্বর 267169-এর অধীনে তালিকাভুক্ত, কিন্তু দেওয়ানি দাবির পূর্ণ নোটিস প্রকাশ্যে পাওয়া যায়নি। তার মানে Kelp যে নির্দিষ্ট কারণগুলোতে মামলা করেছে (causes of action) এবং যে পরিমাণ ক্ষতিপূরণ দাবি করছে, তা স্বাধীনভাবে যাচাই করা সম্ভব হয়নি।
তবে মামলা যা করতে পারে, তা হলো কাগজপত্রের ট্রেইলকে মাইক্রোস্কোপের নিচে আনা। Kelp বলছে Layerzero লিখিতভাবে তাদের কনফিগারেশন অনুমোদন করেছিল। Layerzero বলছে Kelp বহু-স্তরের যাচাই (multiple checks) সুপারিশ থাকা সত্ত্বেও এক ভেরিফায়ারের সেটআপ বেছে নিয়েছিল। একটি আদালত নথিপত্র দিতে বাধ্য করতে পারে, ওই যোগাযোগগুলো পরীক্ষা করতে পারে, এবং প্রতিটি পক্ষ আসলে কী আইনগত দায়িত্ব বহন করত তা নির্ধারণ করতে পারে।
এই প্রশ্নটি একটি ২৯২ মিলিয়ন ডলারের ব্রিজ এক্সপ্লয়েটের বাইরেও বিস্তৃত। DeFi ক্রমেই এমন বহিরাগত অবকাঠামোর স্তরের ওপর নির্ভর করছে, যা স্মার্ট কন্ট্রাক্টকে বলে দেয় অন্য কোথাও কী ঘটেছে। কন্ট্রাক্টগুলো নিখুঁত হতে পারে, তবু যদি তথ্য সরবরাহকারী যন্ত্রপাতি আপসকৃত হয়, তাহলে তারা মিথ্যার ওপরও কাজ করে ফেলতে পারে।
১৮ এপ্রিল, এক ভেরিফায়ার এমন একটি মিথ্যাকে বিশ্বাস করেছিল, এবং ১১৬,৫০০ rsETH ইথেরিয়াম ব্লকচেইনে উপস্থিত হয়েছিল—অন্য কোথাও কিছুই বার্ন না হয়েই। প্রযুক্তিটি সিদ্ধান্ত নিতে একটিমাত্র ব্লক নিয়েছিল। এবার বিচারক সেই ঘটনার পূর্ণাঙ্গ পর্যালোচনা করবেন।

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।