দক্ষিণ কোরিয়ার আর্থিক নিয়ন্ত্রকরা হ্যাকাররা বাইন্যান্স থেকে ৬.৩ বিলিয়ন ডলারের ডিজিটাল সম্পদ চুরি করার কয়েক দিনের মধ্যেই ঠান্ডা ওয়ালেট সংরক্ষণ বাড়ানো এবং অভ্যন্তরীণ প্রবেশাধিকার নিয়ন্ত্রণ আরও কঠোর করার আহ্বান জানিয়েছেন।
দক্ষিণ কোরিয়ার নিয়ন্ত্রক ক্রিপ্টো প্রতিষ্ঠানের ঠান্ডা ওয়ালেট নিয়ন্ত্রণ কঠোরের দাবি
লেখক
শেয়ার
প্রধান বিষয়সমূহ
- বিনান্স ৩০ অক্টোবর হট-ওয়ালেট এক্সপ্লয়েটের মাধ্যমে, যা হ্যাক হওয়া অফিস ল্যাপটপের সাথে যুক্ত ছিল, ৬.৩ বিলিয়ন ডলার হারিয়েছে।
- এফএসসি DAXA এবং প্রধান কোরিয়ান এক্সচেঞ্জগুলোকে রিজার্ভ বাড়াতে এবং ৮০% কোল্ড-ওয়ালেট নিয়ম অতিক্রম করতে নির্দেশ দিয়েছে।
- নিয়ন্ত্রক ইউ ইয়ং-জুন চলমান প্রয়োগে এফএসএস এবং বৈশ্বিক সংস্থাগুলোর সঙ্গে সমন্বয় করবেন।
বিনান্স হ্যাকের পর দক্ষিণ কোরিয়া নিরাপত্তা পর্যালোচনার নির্দেশ দিয়েছে
দক্ষিণ কোরিয়ার আর্থিক নিয়ন্ত্রকরা দেশীয় ক্রিপ্টোকারেন্সি এক্সচেঞ্জগুলোকে তাদের নিরাপত্তা প্রোটোকল শক্তিশালী করতে এবং কold ওয়ালেটে রাখা গ্রাহক সম্পদের অনুপাত বাড়াতে আহ্বান জানিয়েছে। এই নির্দেশনাটি আর্থিক সেবা কমিশন (FSC) কর্তৃক আয়োজিত এক জরুরি পরিদর্শন সভায় এসেছে, যেখানে দেশের ডিজিটাল ফাইন্যান্স নীতি কর্মকর্তা ইউ ইয়ং-জুন উপস্থিত ছিলেন।
স্থানীয় প্রতিবেদনের মতে, ফিনান্সিয়াল সুপারভাইজরি সার্ভিস, কোরিয়া ফিনান্সিয়াল সিকিউরিটি ইনস্টিটিউট, ডিজিটাল অ্যাসেট এক্সচেঞ্জ অ্যাসোসিয়েশন এবং প্রধান দক্ষিণ কোরিয়ান ক্রিপ্টোকারেন্সি এক্সচেঞ্জগুলোর প্রতিনিধিরা সভায় উপস্থিত ছিলেন। এই নিয়ন্ত্রক পর্যালোচনাটি অক্টোবরের ৩০ তারিখের একটি নিরাপত্তা লঙ্ঘনের পরিপ্রেক্ষিতে করা হয়েছিল, যেখানে হ্যাকাররা রিপোর্ট অনুযায়ী প্রায় ৬.৩ বিলিয়ন ডলারের ডিজিটাল সম্পদ চুরি করেছিল।
প্রাথমিক মূল্যায়ন থেকে জানা যায় যে বাইন্যান্সের নিরাপত্তা লঙ্ঘনটি একজন কর্মচারীর কাজের ল্যাপটপের মাধ্যমে অভ্যন্তরীণ সিস্টেমে অননুমোদিত প্রবেশের ফলে শুরু হয়েছিল, যা আক্রমণকারীদের উত্তোলন অনুমোদন এবং লেনদেন স্বাক্ষর প্রক্রিয়া এড়িয়ে যেতে সাহায্য করেছিল। মঙ্গলবার এক্সচেঞ্জটি জানিয়েছে যে ভুয়া চাকরির সাক্ষাৎকার এবং আপস করা এআই টুলিংয়ের মাধ্যমে এই লঙ্ঘন আরও তীব্র হয়েছিল, যা আক্রমণকারীদের বাইন্যান্সের অবকাঠামোতে চুপিচুপি প্রবেশাধিকার পেতে সাহায্য করেছিল।
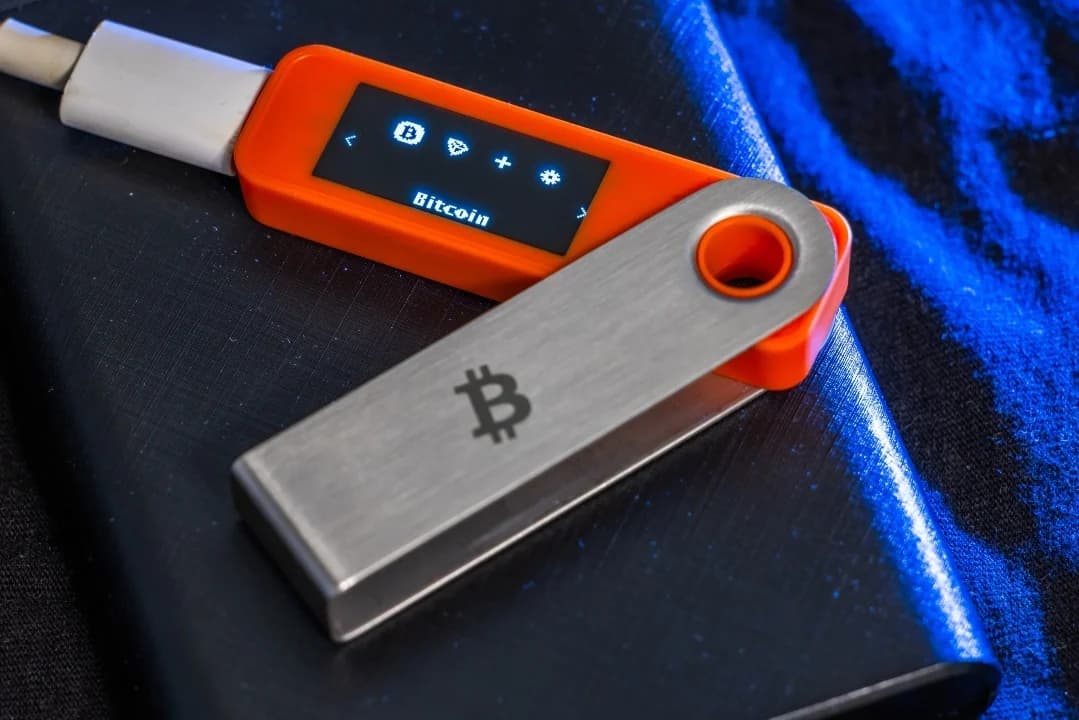
হট ওয়ালেটের বিপরীতে, যা ধারাবাহিক ইন্টারনেট সংযোগের মাধ্যমে সক্রিয় ট্রেডিংকে সহজ করে, কোল্ড ওয়ালেট বাহ্যিক নেটওয়ার্ক থেকে তহবিল বিচ্ছিন্ন রাখে, যা সাইবার নিরাপত্তা ঝুঁকি উল্লেখযোগ্যভাবে কমিয়ে দেয়।
জরুরি বৈঠকের সময়, কর্মকর্তারা দেশীয় এক্সচেঞ্জগুলোর অভ্যন্তরীণ আইটি অ্যাক্সেস নিয়ন্ত্রণ, প্রশাসক অনুমতি এবং মাল্টিসিগনেচার উত্তোলন যাচাইকরণ পদ্ধতি পর্যালোচনা করেন।
এফএসসি এক্সচেঞ্জগুলোকে অবিলম্বে প্রতিরোধমূলক ব্যবস্থা গ্রহণের আহ্বান জানিয়েছে, যার মধ্যে রয়েছে ন্যূনতম নিয়ন্ত্রক প্রয়োজনীয়তার বাইরে ঠান্ডা ওয়ালেটে সংরক্ষিত ডিজিটাল সম্পদের অনুপাত বৃদ্ধি করা। নিয়ন্ত্রক সংস্থা সন্দেহজনক আমানত ও উত্তোলনের ক্রমাগত, রিয়েল-টাইম মনিটরিং, জরুরি প্রতিক্রিয়া কর্মীবৃন্দের সম্প্রসারণ এবং দ্রুত প্রতিবেদন ও সমন্বয় চ্যানেল স্থাপনের আহ্বানও জানিয়েছে।
বিদ্যমান আইন অনুযায়ী গ্রাহকের সম্পদের ৮০% ঠান্ডা স্টোরেজে রাখতে হবে
দক্ষিণ কোরিয়ার ভার্চুয়াল অ্যাসেট ইউজার প্রোটেকশন অ্যাক্ট অনুযায়ী, ক্রিপ্টোকারেন্সি এক্সচেঞ্জগুলোকে গ্রাহকদের ডিজিটাল সম্পদের অন্তত ৮০% কোল্ড ওয়ালেটে সংরক্ষণ করতে এবং বাণিজ্যিক ব্যাংকে গ্রাহকদের নগদ আমানত রাখতে হবে। অপারেটরদের বীমাও করতে হবে, পারস্পরিক সহায়তা প্রোগ্রামে অংশগ্রহণ করতে হবে, অথবা ওয়ান-ভিত্তিক প্ল্যাটফর্মগুলোর জন্য ন্যূনতম ২.২ মিলিয়ন ডলারের রিজার্ভ রাখতে হবে।
দক্ষিণ কোরিয়ার কর্তৃপক্ষ বলেছে যে তারা আরও লঙ্ঘন প্রতিরোধ করতে এবং সম্ভাব্য বাজার সংক্রমণ সীমিত করতে দেশীয় এক্সচেঞ্জ এবং আন্তর্জাতিক নিয়ন্ত্রক সমকক্ষদের সাথে ঘনিষ্ঠ সমন্বয় বজায় রাখবে।

বিনান্স জটিল সাইবার আক্রমণের বিষয়ে নতুন তথ্য প্রকাশ করেছে, যার ফলে প্রায় ৬.৩৪ বিলিয়ন ডলারের ক্রিপ্টো চুরি হয়েছে।
এখনই পড়ুন: ভুয়া চাকরির সাক্ষাৎকার ও দুর্বল এআই টুলসে ৬.৩ বিলিয়ন ডলার হ্যাক: বিনান্স

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকTerence ZimwaraAuthor/Writer
টেরেন্স জিমওয়ারা একজন পুরস্কারপ্রাপ্ত সাংবাদিক ও লেখক, যিনি আফ্রিকান ম্যাক্রোঅর্থনীতি এবং ডিজিটাল ফাইন্যান্সের সংযোগস্থলে বিশেষজ্ঞ।