اختطف المهاجمون البنية التحتية للبريد الإلكتروني الخاصة بشركة «فاونديشن» وأرسلوا إخطارات مزيفة بسحب محافظ الأجهزة، تضمنت الأسماء الحقيقية للعملاء وعناوينهم وتفاصيل مشترياتهم. وتقول الشركة إنها طردت المتسللين في غضون عشر دقائق من تلقيها بلاغات المستخدمين، لكن هذه المعلومات الشخصية تثير تساؤلات مقلقة.
مؤسسة تصنيع المحافظ الرقمية تواجه خرقًا لبيانات العملاء
بقلم

مشاركة
النقاط الرئيسية
- تقول «فاونديشن» إن مفاتيح واجهة برمجة تطبيقات «كلاودفلير» (Cloudflare) التي تم اختراقها مكنت المهاجمين من إرسال رسائل بريد إلكتروني تصيدية تنتحل صفة الشركة.
- تقول شركة Foundation إنها أوقفت المهاجمين في غضون عشر دقائق من تلقيها بلاغات المستخدمين، وأن أموال Passport لا تزال آمنة.
- يأتي الاختراق الأخير لبيانات عملاء Keystone ليضيف إلى المخاوف المتزايدة بشأن التصيد الاحتيالي الذي يستهدف المحافظ الرقمية.
مفاتيح واجهة برمجة التطبيقات (API) المخترقة حولت الرسائل الإلكترونية الرسمية إلى طُعم للتصيد الاحتيالي
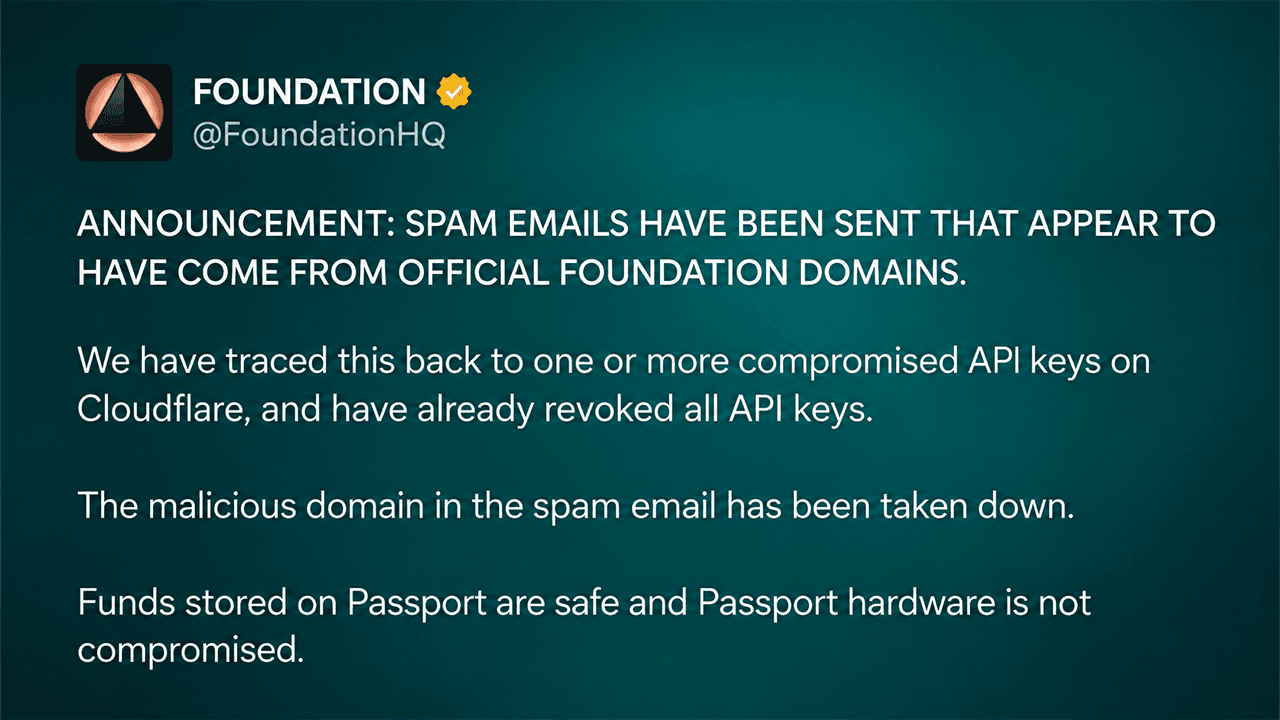
كشفت شركة Foundation، المصنعة لمحافظ الأجهزة ومقرها بوسطن، عن الحادث في وقت متأخر من يوم 25 أكتوبر، موضحةً أن مفاتيح واجهة برمجة التطبيقات (API) الخاصة بـ Cloudflare التي تعرضت للاختراق سمحت للمهاجمين بإرسال رسائل تبدو وكأنها صادرة من نطاقاتها الرسمية.
حذرت رسائل البريد الإلكتروني مالكي Passport من عملية سحب عاجلة للمنتج، مدعية أن مكونات الشاشة المخترقة عرّضت عملات البيتكوين الخاصة بهم للسرقة. تم توجيه المستلمين إلى موقع ويب مزيف يشبه تطبيق Envoy المرافق لشركة Foundation، حيث حاول المهاجمون الحصول على عبارات الاسترداد أو إقناع الضحايا بتحويل الأموال.
وجاء في الإعلان الأولي للشركة: «الأموال المخزنة على Passport آمنة، وأجهزة Passport لم تتعرض للاختراق». وقامت شركة Foundation بإلغاء مفاتيح واجهة برمجة تطبيقات Cloudflare الخاصة بها، وتعطيل النطاق الخبيث، وحظر أي رسائل بريد إلكتروني غير مصرح بها في المستقبل. وقال الرئيس التنفيذي زاك هربرت إن الشركة اتخذت الإجراءات اللازمة في غضون 10 دقائق من تلقي بلاغات المستخدمين.
عناوين العملاء تكشف عن مشكلة أمنية أعمق
اتخذ الهجوم منعطفًا أكثر إثارة للقلق عندما اكتشف المستلمون أن بعض رسائل التصيد احتوت على معلومات شخصية دقيقة، بما في ذلك عناوين المنازل وأرقام الهواتف وتفاصيل المشتريات السابقة.
أقر هربرت بأن «جزءًا من بنيتنا التحتية الخلفية تعرض للاختراق عبر ثغرة أمنية في تطبيق مستضاف ذاتيًا». وحدد لاحقًا التطبيق على أنه Cal.com، وأشار إلى أن المهاجمين ربما تمكنوا من الوصول إلى صندوق بريد دعم العملاء التابع لـ Foundation.
وكتب هربرت على X: «سنكتشف بالضبط ما حدث وسنشارك المزيد من التفاصيل غدًا. أنا آسف جدًّا».
ومن بين المصادر المحتملة الأخرى سجلات العملاء التي تسربت سابقًا والمشتريات الحديثة عبر متجر Foundation على منصة Shopify. ولم تحدد الشركة النطاق الكامل للتسرب ولم تكشف عن عدد الأشخاص الذين تلقوا رسائل خبيثة.
ووفقًا للتقارير، تلقى رسائل بريد إلكتروني حتى المتقدمون السابقون للوظائف والأفراد الذين اتصلوا بشركة Foundation قبل سنوات. كما تساءل بعض العملاء الذين طلبوا حذف بياناتهم سابقًا عن سبب ظهور معلوماتهم في الحملة.
تظل المحافظ الرقمية آمنة مع تزايد تهديدات التصيد الاحتيالي
تُميّز تأكيدات «Foundation» بين اختراق البنية التحتية للاتصالات الخاصة بها وبين اختراق فعلي لأجهزة «Passport»، بما في ذلك أجهزة «Founder’s Edition» و«Core» و«Prime». ويأتي هذا الحادث في أعقاب كشف شركة «Keystone» عن وصول غير مصرح به إلى موقعها الإلكتروني، مما أثر على أسماء العملاء وعناوين الشحن ومعلومات الطلبات. وأكدت تلك الشركة أيضًا أن المفاتيح الخاصة وعبارات الاسترداد لم تتعرض للاختراق.
يجب على مستخدمي Foundation تجاهل إشعارات الاسترجاع غير المرغوب فيها، والتحقق من الإعلانات عبر القنوات الرسمية، وعدم إدخال عبارات الاسترداد أبدًا في المواقع الإلكترونية. يجب على أي شخص كشف عن عبارة استرداد أن يقوم بتحويل الأموال إلى محفظة تم إنشاؤها حديثًا باستخدام جهاز موثوق به.
وقد اعتذر هربرت ووعد بتقديم تقرير مفصل عن الحادث. وفي الوقت الحالي، فإن السؤال الذي لم يُحل بعد ليس ما إذا كانت أجهزة Passport قد تعطلت، بل كيف حصل المهاجمون على معلومات كافية عن العملاء لجعل تحذيرًا احتياليًّا يبدو أصليًّا.

يعمل إصدار Electrum 4.8.3 على إصلاح ثغرة في محفظة بيتكوين كانت تسمح للخوادم الخبيثة باختطاف عمليات رفع الرسوم وخداع المستخدمين لحملهم على الموافقة على عمليات سرقة.
اقرأ الآن: هجوم على محفظة «إلكترام» أخفى سرقة عملة البيتكوين وراء زيادة في الرسوم

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.