كشفت شركة «كيستون» (Keystone)، المتخصصة في تصنيع المحافظ الرقمية، يوم السبت عن حدوث خرق لبيانات العملاء، بعد أن أدى الوصول غير المصرح به إلى موقعها الإلكتروني إلى الكشف عن الأسماء وعناوين الشحن ومعلومات الاتصال وتفاصيل الشراء. وتقول الشركة إن عبارات الاستعادة والمفاتيح الخاصة لا تزال آمنة. ويُضيف هذا الحادث شركة Keystone إلى قائمة متزايدة من شركات تصنيع المحافظ الرقمية التي تواجه مشكلات أمنية في عام 2026، بما في ذلك Ledger وTrezor وSafepal وColdcard.
اختراق بيانات محفظة «كيستون» يكشف عناوين المشترين للمحتالين
بقلم

مشاركة
النقاط الرئيسية
- كشفت Keystone عن اختراق وقع في 24 أكتوبر أدى إلى الكشف عن معلومات الشحن الخاصة بالعملاء وتفاصيل الشراء.
- تقول Keystone إن المفاتيح الخاصة وعبارات الاسترداد ومعلومات الدفع لم تتعرض للاختراق.
- كما واجهت كل من Coldcard وLedger وTrezor وSafepal حوادث أمنية كبيرة في عام 2026.
اختراق بيانات عملاء Keystone يعرض المشترين لعمليات احتيال موجهة
واجهت محفظة أجهزة مصممة لحفظ أسرار العملات المشفرة في وضع غير متصل بالإنترنت مشكلة أمنية في مكان مختلف تمامًا: متجرها الإلكتروني. يوم السبت، كشفت شركة Keystone في الساعة 1:59 مساءً بتوقيت شرق الولايات المتحدة أن جهة غير مصرح لها حصلت على معلومات الشحن الخاصة بالعملاء عبر موقعها الإلكتروني، مما قد يمنح المحتالين التفاصيل الشخصية اللازمة لانتحال صفة الشركة.
تصر Keystone على أن عبارات الاسترداد والمفاتيح الخاصة ومعلومات الدفع لم تتعرض للاختراق، لكن الحادث يثير تساؤلاً مقلقاً حول مدى الحماية التي توفرها المحفظة غير المتصلة بالإنترنت عندما يتم الكشف عن هوية مالكها وعنوانه.
Keystone تؤكد حدوث وصول غير مصرح به
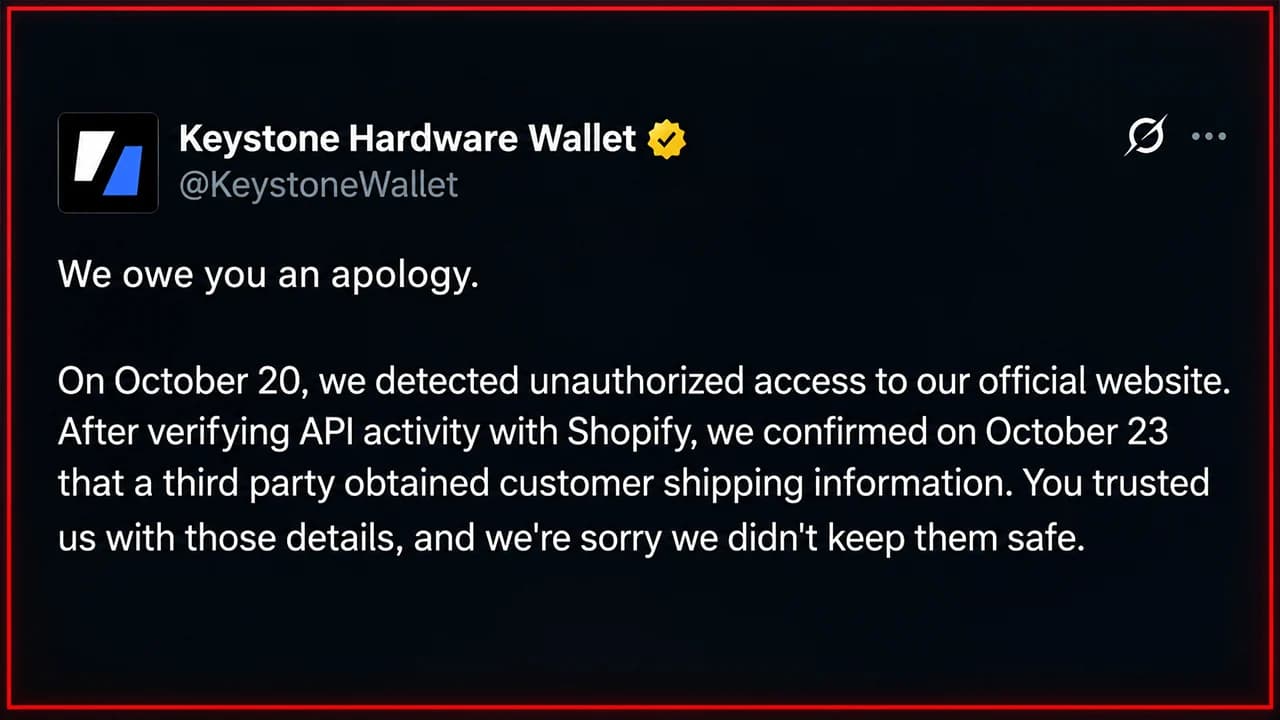
كشفت Keystone على منصة X أنها رصدت وصولًا مشبوهًا في 20 أكتوبر، وقامت بعد ذلك بفحص نشاط واجهة برمجة التطبيقات (API) مع Shopify، مزود خدمات التجارة الإلكترونية الخاص بها. وبحلول 23 أكتوبر، أكدت الشركة أن طرفًا ثالثًا غير مصرح له حصل على أسماء العملاء ومعلومات الاتصال وعناوين الشحن وتفاصيل الشراء.
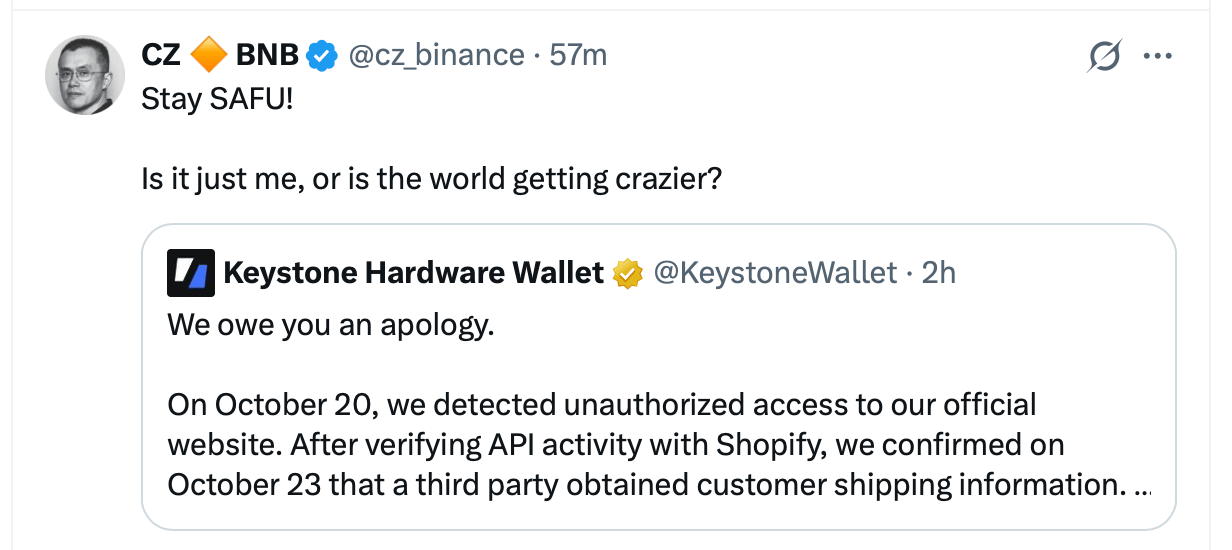
تقول الشركة إنها أوقفت الاختراق، وأصلحت الثغرة الأمنية، وبدأت في إخطار العملاء المتضررين. ومع ذلك، لم تكشف كيستون عن عدد المشترين الذين تعرضت بياناتهم للخطر أو عن الكيفية الدقيقة التي حدث بها الوصول غير المصرح به.
المحتالون يجدون ثغرة محتملة
لا يكمن الخطر المباشر بالضرورة في قيام شخص ما بتفريغ محفظة الأجهزة عن بُعد. بل يكمن في قيام شخص ما باستخدام معلومات العملاء الشرعية لابتكار عملية احتيال مقنعة. حذرت Keystone العملاء من عروض الاسترداد الاحتيالية، وأجهزة الاستبدال، والرسائل غير المرغوب فيها التي تطلب معلومات حساسة. وأكدت الشركة أنها لا تطلب أبدًا عبارات الاسترداد أو المفاتيح الخاصة.
كتب أحد مستخدمي X عن هذه المشكلة في اليوم الذي سبق تأكيد Keystone للهجوم. «أريد فقط رفع مستوى الوعي هنا لأنني مقتنع بنسبة 99% بأن قاعدة بيانات عملائكم ربما تكون قد تعرضت للتسريب. تلقيت مكالمة من رقم مزيف تابع لـ SPVM في مونتريال، وحاول الشخص التلاعب بي عبر الهندسة الاجتماعية"، كتب حساب X OG Degen. يجب على العملاء التحقق بشكل مستقل من الاتصالات عبر الموقع الرسمي لشركة Keystone بدلاً من اتباع الروابط غير المتوقعة.
أمن محافظ الأجهزة يتلقى ضربة أخرى في عام 2026
يأتي إعلان Keystone في أعقاب عام صعب بالنسبة لمصنعي المحافظ المادية. واجهت Coldcard خطأً فادحًا يتعلق بضعف عشوائية توليد البذور وخسائر تقديرية كبيرة، بينما واجهت Ledger تقارير عن أجهزة تم التلاعب بها وتم توزيعها عبر موزع.
كما كشفت شركتا Trezor وSafepal عن انتهاكات لمعلومات العملاء تتعلق بأنظمة تنفيذ الطلبات أو أنظمة الطلبات التابعة لأطراف ثالثة. وعلى عكس الحوادث التي تنطوي على تعرض عبارات الاسترداد للاختراق، فإن تلك الانتهاكات أتاحت في المقام الأول فرصًا لعمليات التصيد الاحتيالي وانتحال الهوية.
بالنسبة لشركة Keystone، يُقال إن الدفاعات التشفيرية صمدت. والسؤال المقلق هو ما إذا كانت المعلومات الشخصية للعملاء قد حظيت بحماية مماثلة.

تكشف شركة «ليدجر» عن أجهزة تجسس مخفية، في الوقت الذي توقف فيه «ميدياماركت» عن بيع المحافظ الإلكترونية وسط تقارير عن التلاعب وخسائر غير مؤكدة بقيمة 93 مليون دولار.
اقرأ الآن: فضيحة زرع جهاز «ليدجر سباي» تدفع «ميدياماركت» إلى تجميد المبيعات

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.