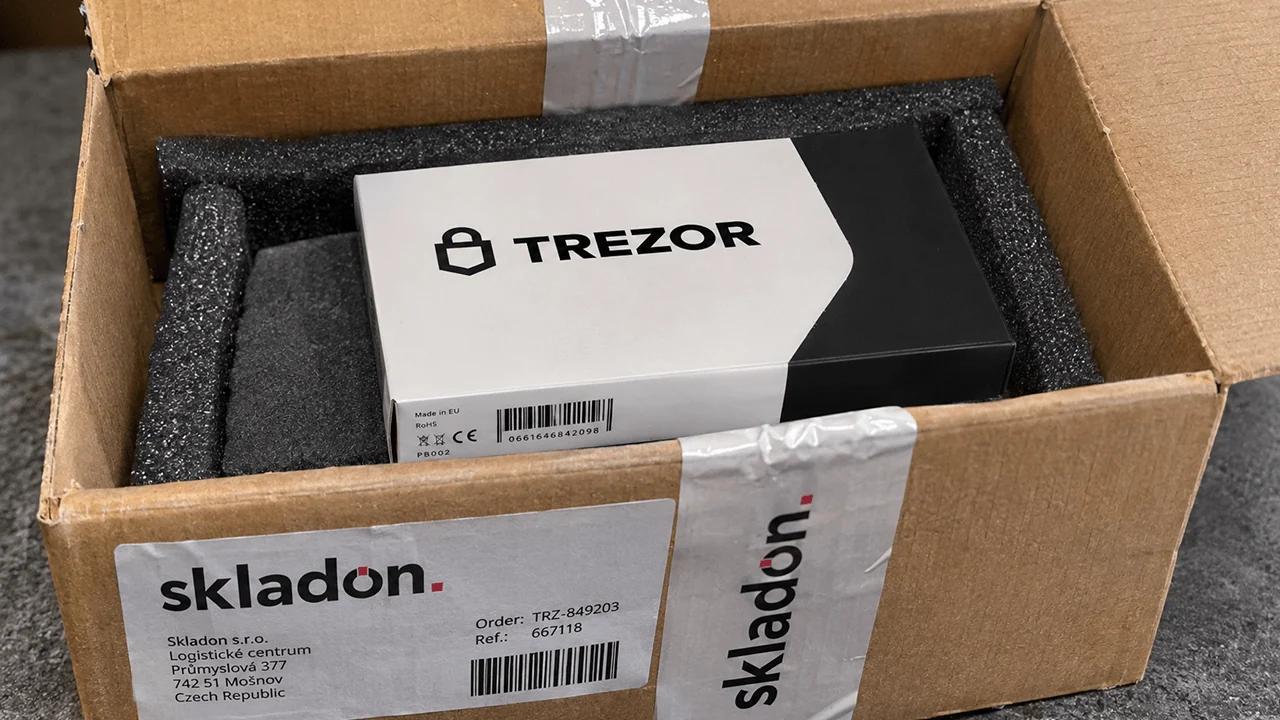
كشفت شركة تريزور (Trezor)، المصنعة لمحافظ العملات الرقمية المادية، يوم الاثنين 16 نوفمبر 2026، أن خرقًا أمنيًا لدى شريكها في الشحن سكلادون (Skladon) أدى إلى الكشف عن معلومات شخصية مرتبطة بحوالي 27,000 طلبية عملاء، مما قد يعرض حاملي العملات الرقمية لخطر التعرض لعمليات تصيد احتيالية موجهة وتهديدات أمنية مادية.
هجوم مخترقين على شريك شحن «تريزور» يكشف بيانات مشتري المحافظ الإلكترونية
بقلم

مشاركة
النقاط الرئيسية
- أفادت التقارير أن المهاجمين استخرجوا الأسماء والعناوين وأرقام الهواتف وعناوين البريد الإلكتروني ومعلومات الشراء من حوالي 27,000 طلب شراء من Trezor.
- أكدت Trezor أن أجهزة المحافظ الخاصة بها وعبارات الاسترداد وأنظمتها الداخلية لم تتعرض للاختراق.
- تعمل الشركة على تقصير مدة الاحتفاظ بالبيانات وتقديم خدمة الاستلام المجهول في 18 دولة أوروبية.
Trezor تؤكد اختراق بيانات Skladon وتحذر من عمليات الاحتيال الموجهة
وقع الاختراق غير المصرح به في 7 نوفمبر، على الرغم من أن Skladon لم تخطر الشركة المصنعة لمحافظ الأجهزة حتى 15 نوفمبر. وكشفت Trezor عن الحادث علنًا في اليوم التالي، موضحةً أن التحقيق لا يزال جاريًا.
تشمل السجلات المخترقة الطلبات التي تم تقديمها بين 9 أغسطس و7 نوفمبر 2026. وتشمل المعلومات التي تم الكشف عنها الأسماء الكاملة للعملاء وأرقام هواتفهم وعناوين التسليم وعناوين البريد الإلكتروني وتواريخ الشراء وأسماء المنتجات وأسعارها. ونظرًا لعمليات الشحن الدولية التي تقوم بها Skladon، فإن الحادث يمتد ليشمل عدة دول، على الرغم من أن العملاء في الولايات المتحدة لم يتأثروا به.
وتأتي هذه الأخبار في أعقاب خرق بيانات سابق لشركة Trezor تورط فيه شريك خارجي، وهو شركة Shipmonk. والأهم من ذلك، أكدت Trezor أن الاختراق الأخير لم يخترق بنيتها التحتية ولم يعرض محافظ العملات المشفرة الخاصة بالعملاء للخطر. ولم يتم الكشف عن عبارات الاسترداد وأرقام التعريف الشخصية (PIN) وعبارات المرور لأن لا Trezor ولا Skladon تمتلكان تلك المعلومات.
ومع ذلك، فإن المعلومات المسروقة تثير مخاوف كبيرة بشأن الخصوصية واحتمال التعرض لعمليات التصيد الاحتيالي للهوية وهجمات «الرينش». يمكن للمجرمين المسلحين بتفاصيل شراء حقيقية انتحال صفة ممثلي الشركة، أو اختلاق طلبات دعم مقنعة، أو تحديد هوية الأفراد الذين يحتمل أن يكونوا حائزين للعملات المشفرة.
وقد أبلغ بعض العملاء بالفعل عن تلقي مكالمات هاتفية مشبوهة عقب الحادث. وحذرت Trezor من أن الاتصالات الاحتيالية قد تصل عبر البريد الإلكتروني أو الرسائل النصية أو البريد العادي أو المكالمات غير المرغوب فيها.
وحذرت Trezor في بيانها على X قائلة: «تعامل مع أي مكالمة أو رسالة نصية أو بريد إلكتروني أو خطاب غير متوقع بشأن طلبك على أنه مشبوه، وكن حذرًا من المخاطر المحتملة على سلامتك الجسدية».
وقد تلقى العملاء المتضررون الذين لا يزال من الممكن تحديد هويتهم إخطارات عبر البريد الإلكتروني. ومع ذلك، لا يمكن الاتصال مباشرةً بمجموعة أصغر من العملاء الذين اشتروا أجهزة بين 9 و14 أغسطس، لأن سجلاتهم كانت قد خضعت مسبقًا لعملية إخفاء الهوية.
ونصحت الشركة المصنعة لمحافظ الأجهزة العملاء بالاتصال بدعم العملاء حصريًّا عبر موقعها الإلكتروني الرسمي وعدم الكشف أبدًا عن النسخ الاحتياطية لمحافظهم. ويجب على أي شخص يتلقى تهديدات جسدية حقيقية الاتصال بسلطات إنفاذ القانون المحلية.
إطلاق خدمة «Anonymous Pickup» مع تشديد Trezor لإجراءات حماية الخصوصية
إلى جانب هذا الإعلان، سلطت Trezor الضوء على خدمة الاستلام المجهول (Anonymous Pickup)، التي تم تطويرها منذ أوائل عام 2026 وأصبحت متاحة الآن في 18 دولة أوروبية. تتيح هذه الخدمة للعملاء شراء محافظ الأجهزة باستخدام اسم مستعار وعنوان بريد إلكتروني، واستلام طلباتهم من خزائن الطرود المخصصة أو مواقع الاستلام دون الكشف عن عناوين سكنهم أو أرقام هواتفهم.
تصل الطرود في عبوات خالية من العلامات التجارية، بينما تسهل رموز الاستلام عملية الاستلام. وتطبق ألمانيا ترتيبًا معدلًا يتطلب إثبات الهوية، على الرغم من أن عناوين المنازل لا تزال غير مطلوبة. وكتبت Trezor على X: «خدمة الاستلام المجهول متاحة الآن في معظم أنحاء أوروبا»
وأضافت الشركة المصنعة للمحافظ الرقمية:
“لا حاجة إلى الاسم الحقيقي أو عنوان المنزل أو رقم الهاتف. كل ما تحتاجه هو بريد إلكتروني صالح لطلب محفظتك واستلامها بشكل خاص في موقع الاستلام الذي تختاره.”
كما تعمل Trezor على تقليص فترة الاحتفاظ بمعلومات العملاء من 90 يومًا إلى 45 يومًا، وتطالب شركاء الشحن بتبني معايير مماثلة. وتخطط الشركة لمزيد من التخفيضات وتقوم حاليًا بمراجعة متطلبات الأمان الخاصة بالأطراف الثالثة.
ويأتي هذا الحادث الأخير في أعقاب حادثة تسرب سابقة وقعت عام 2026 وتورط فيها أحد مزودي خدمة البريد الإلكتروني لشركة Trezor، وهو Brevo، مما أدى إلى الكشف عن عناوين النشرات الإخبارية، مما يسلط الضوء على الثغرات الأمنية المتكررة بين مزودي الخدمات الخارجيين. وقد أبلغت الشركة سلطة حماية البيانات المعنية ووعدت بتقديم تحديثات إضافية بمجرد أن يحدد المحققون النطاق الكامل للاختراق.
على الرغم من أن الأصول الرقمية للعملاء لا تزال محمية، فإن الحادث الأخير الذي تعرضت له Trezor يكشف عن نقطة ضعف مستمرة في الحفظ الذاتي للعملات المشفرة: يمكن لمحافظ الأجهزة تأمين المفاتيح الخاصة، لكن سجلات الشحن لا تزال قادرة على ربط أصحابها بعناوين مادية يمكن تحديدها. لا أحد يرغب في تلقي عروض أو زيارات من أشخاص ذوي نوايا سيئة، وهذا بالضبط ما تجذبه هذه المعلومات.
لم يكن العديد من المستخدمين راضين عن إعلان Trezor. سأل أحدهم الشركة في سلسلة التعليقات الخاصة بالإفصاح: «لماذا أحصل على خدمة من طرف ثالث أثناء الطلب من الموقع الرسمي؟» “لا يمكن لشركات بحجمنا ونطاقنا العالمي أن تعمل بكفاءة دون الاستعانة بمقدمي خدمات من أطراف ثالثة”، هكذا ردت Trezor على حساب X.
وأضافت الشركة المصنعة للمحافظ:
«الهدف هو إنجاز أكبر قدر ممكن داخليًّا، لكن القيام بكل جزء من الأعمال بأنفسنا أمر غير واقعي. Skladon هي إحدى الشركاء التي تقوم بتسليم طلبات Trezor، وهي لا تحتفظ إلا بما هو ضروري لتوصيل طردك إليك.»

كشفت شركة «كوينون» عن حدوث خرق لبيانات العملاء شمل معلومات حساسة، في الوقت الذي يثير فيه حادث أمني آخر متعلق بالعملات المشفرة مخاوف جديدة.
اقرأ الآن: اختراق بيانات «كوينون» يكشف عن كلمات المرور وسجلات العملاء الحساسة

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمJamie RedmanNews Lead
جيمي ريدمان هو رئيس الأخبار في Bitcoin.com News وصحفي في مجال التكنولوجيا المالية مقيم في ولاية ماساتشوستس.